

FUD-UUID-Shellcode
 bl4ckm1rror/fud-uuid-shellcode
Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
defensive-toolsexploitationids-ips-evasion+6
333
bl4ckm1rror/fud-uuid-shellcodeTécnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
 cryptolok/aslray
Exploit de bypass de ASLR y DEP/NX para ELF Linux x32/x64 con stack-spraying
 t0thkr1s/revshellgen
Generador de shell reversa escrito en Python 3.
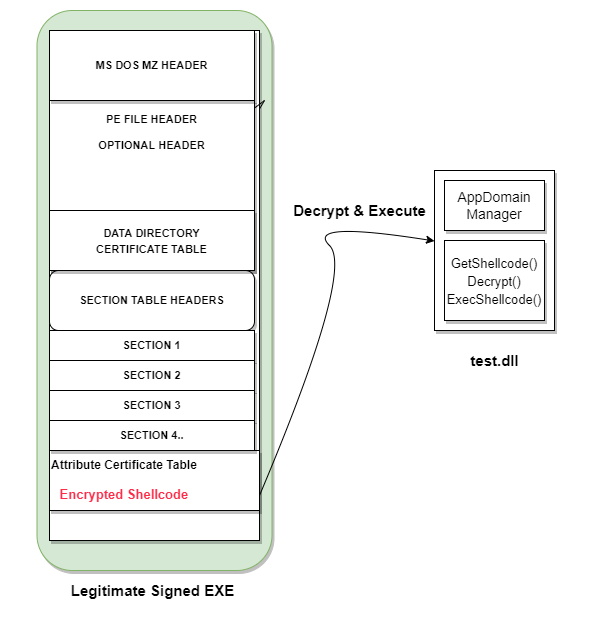 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
 nccgroup/metasploitavevasion
Herramienta de evasión de antivirus para Metasploit
 lepotekil/msfmania
Herramientas de evasión de AV en Python
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus STEALTH KILLER. MorphAES es el primer motor de shellcode polimórfico del mundo, con propiedades metamórficas y capacidad…

 0xrootpls/fritter
Generador de shellcode polimórfico para la ejecución en memoria de EXE, DLL, .NET, VBScript y JScript con aleatorización por salida y por compilación…
 f1zm0/hades
Cargador de shellcode en Go que combina múltiples técnicas de evasión
 florylsk/recycledinjector
Inyector de shellcode mediante llamadas nativas del sistema usando HellsGate/HalosGate/TartarusGate para una ejecución indetectable, con carga de…
 d3lb3/keefarcereborn
Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework es una herramienta de ayuda para pruebas de penetración y un framework de explotación. Fomenta un principio de atacar la…
 gpoulios/ropinjector
Parchear shellcodes codificados con ROP en PEs
 connormcgarr/littlecorporal
LittleCorporal: Un generador automatizado de Maldoc en C#