

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Generación de Shellcode — Herramientas — Página 5 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
136 resultados
FUD-UUID-Shellcode preview

FUD-UUID-Shellcode

GitHubbl4ckm1rror/fud-uuid-shellcode

Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…

defensive-toolsexploitationids-ips-evasion+6
333
hace 3 años
hades preview

hades

GitHubf1zm0/hades

Cargador de shellcode en Go que combina múltiples técnicas de evasión
ids-ips-evasionshellcodeshellcode-generation
391hace 3 años
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.

password-attackspayload-generationdata-exfiltration+3
299hace 3 años
RunPE preview

RunPE

GitHubnettitude/runpe

Cargador reflectivo en C# para binarios no administrados.

payload-generationimpersonation-toolsshellcode+6
446hace 3 años
ASLRay preview

ASLRay

GitHubcryptolok/aslray

Exploit de bypass de ASLR y DEP/NX para ELF Linux x32/x64 con stack-spraying

exploit-frameworksexploitationshellcode+4
310hace 3 años
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…

exploitationshellcodepost-exploitation+4
677hace 3 años
BrokenFlow preview

BrokenFlow

GitHubenkomio/brokenflow

Un simple PoC para invocar un shellcode cifrado mediante una llamada oculta

encryption-decryption-toolsexploitationids-ips-evasion+4
115hace 3 años
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Cargador de shellcode que demuestra múltiples técnicas de ejecución, incluyendo direct syscalls, evasión de IAT, cargas útiles cifradas, suplantación…
shellcodeshellcode-generation
505hace 3 años
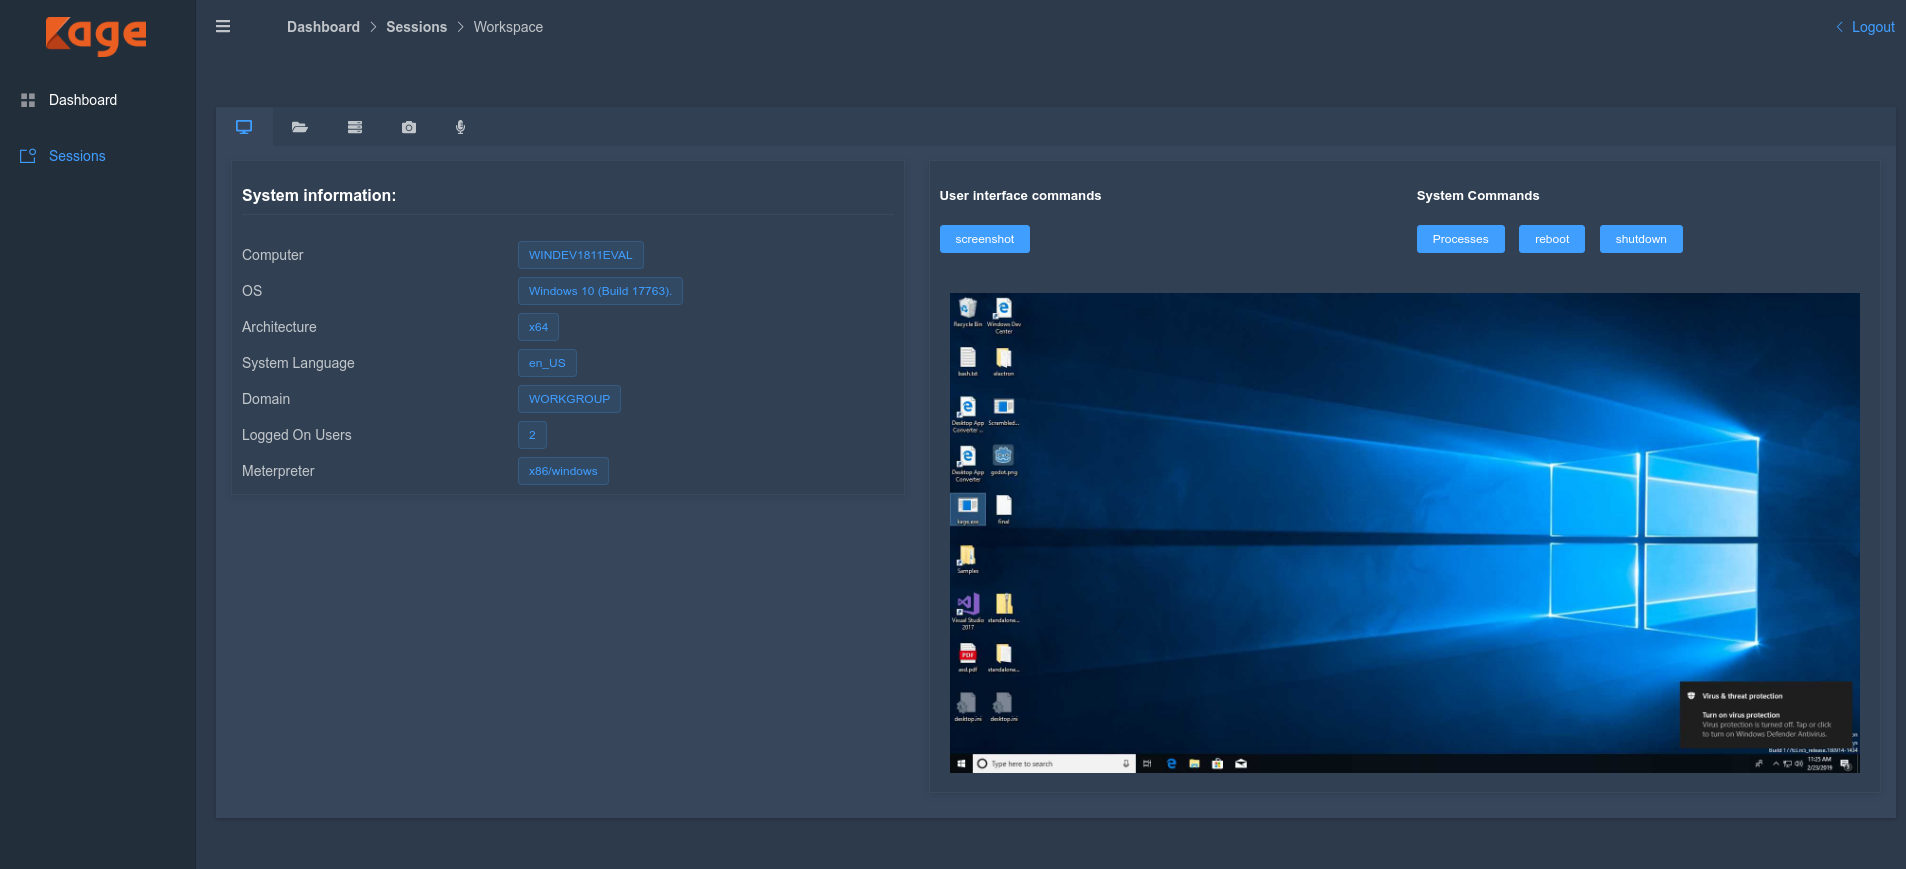
Kage preview
Archived

Kage

GitHubzerx0r/kage

Kage es una interfaz gráfica de usuario para Metasploit Meterpreter y Session Handler

penetration-testing-frameworksprivilege-escalationexploit-frameworks+9
1.2khace 4 años
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - todos los payloads tienen el mismo hash MD5

payload-generationexploitationhash-analysis+5
791hace 4 años
SysWhispers2 preview

SysWhispers2

GitHubjthuraisamy/syswhispers2

Evasión de AV/EDR mediante llamadas directas al sistema.

defensive-toolspayload-generationids-ips-evasion+5
1.8khace 4 años
EXOCET-AV-Evasion preview

EXOCET-AV-Evasion

GitHubtanc7/exocet-av-evasion

EXOCET - herramienta de entrega de payloads que evade AV y es indetectable

exploit-frameworkspayload-generationshellcode+9
838hace 4 años
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
payload-generationshellcodered-teaming+3
128hace 4 años
MorphAES preview

MorphAES

GitHubcryptolok/morphaes

IDPS & SandBox & AntiVirus STEALTH KILLER. MorphAES es el primer motor de shellcode polimórfico del mundo, con propiedades metamórficas y capacidad…

exploitationids-ips-evasionshellcode+4
324hace 4 años
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…

payload-generationshellcodepost-exploitation+4
1.1khace 4 años
sRDI preview

sRDI

GitHubmonoxgas/srdi

Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.

memory-forensicspayload-generationexploitation+7
2.5khace 4 años
Nimcrypt2 preview

Nimcrypt2

GitHubicyguider/nimcrypt2

.NET, PE y Raw Shellcode Empaquetador/Cargador Escrito en Nim
defensive-toolsencryption-decryption-toolspayload-generation+6
824hace 4 años
payloadgenerator preview

payloadgenerator

GitHubrburrito/payloadgenerator

Un envoltorio para MSFvenom que permite la generación fácil de payloads.

exploit-frameworkspayload-generationpenetration-testing+2
6hace 4 años
Anterior1…456…8Siguiente