

reSolver
 theqmaks/resolver
Esta extensión integra servicios populares de resolución de CAPTCHA en BurpSuite para procesar diferentes tipos de CAPTCHA sin intervención manual.
scripting-automationweb-application-exploitationapi-security-testing+5
17
theqmaks/resolverEsta extensión integra servicios populares de resolución de CAPTCHA en BurpSuite para procesar diferentes tipos de CAPTCHA sin intervención manual.
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux en Android vía Shizuku/ADB - Ejecuta Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE y Chimera…
 pentoo/pentoo-overlay
Overlay de Gentoo para herramientas de seguridad, así como el corazón del Pentoo Livecd
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 qubesos/qubes-core-admin
Gestiona el ciclo de vida principal de los dominios de Qubes OS mediante una API administrativa de Python, manejando la compartimentación segura con…
 slowmist/knowledge-base
Base de conocimiento curada sobre investigación de seguridad blockchain, informes de auditoría, guías y traducciones que abarcan contratos…
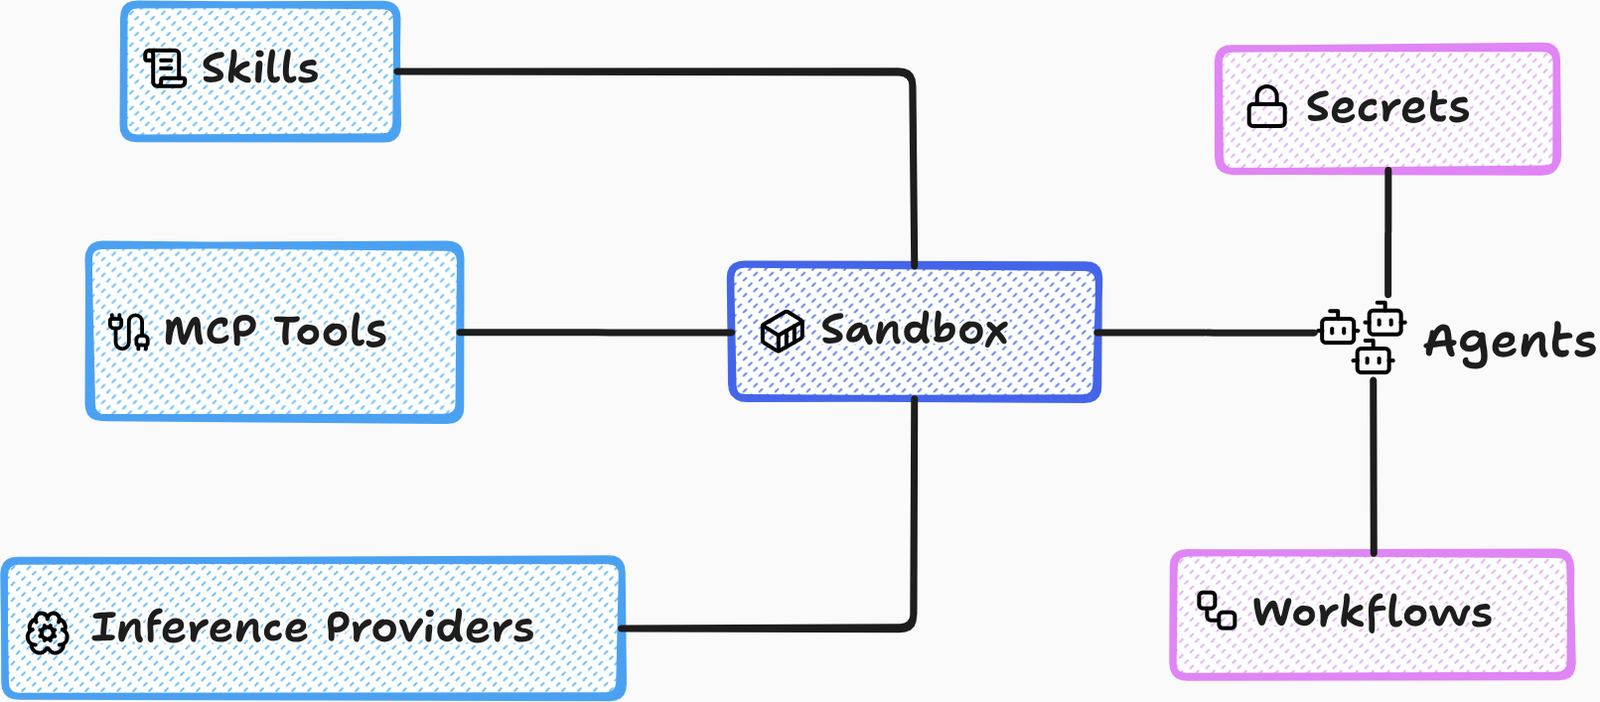 accuknox/agentz
Plataforma de IA agéntica de confianza cero. Compatible con despliegues SaaS y OnPrem (aislados).
 ethan-andrews/threatintel-aggregator
Plataforma de inteligencia de amenazas autoalojada — agregación de feeds, triaje con IA, cobertura de MITRE ATT&CK e ingeniería de detección…
 hyperdbg/hyperdbg
Herramientas de depuración nativas de última generación
 kata-containers/kata-containers
Kata Containers es un proyecto de código abierto y una comunidad que trabajan para construir una implementación estándar de máquinas virtuales (VMs)…
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…
 top-celestial-company-ltd/dros-vep-lite
Entorno de sandbox y benchmark de seguridad de tiempo de ejecución de agentes de IA de código abierto y 100 % reproducible (Protocolo Draft RFC-010).
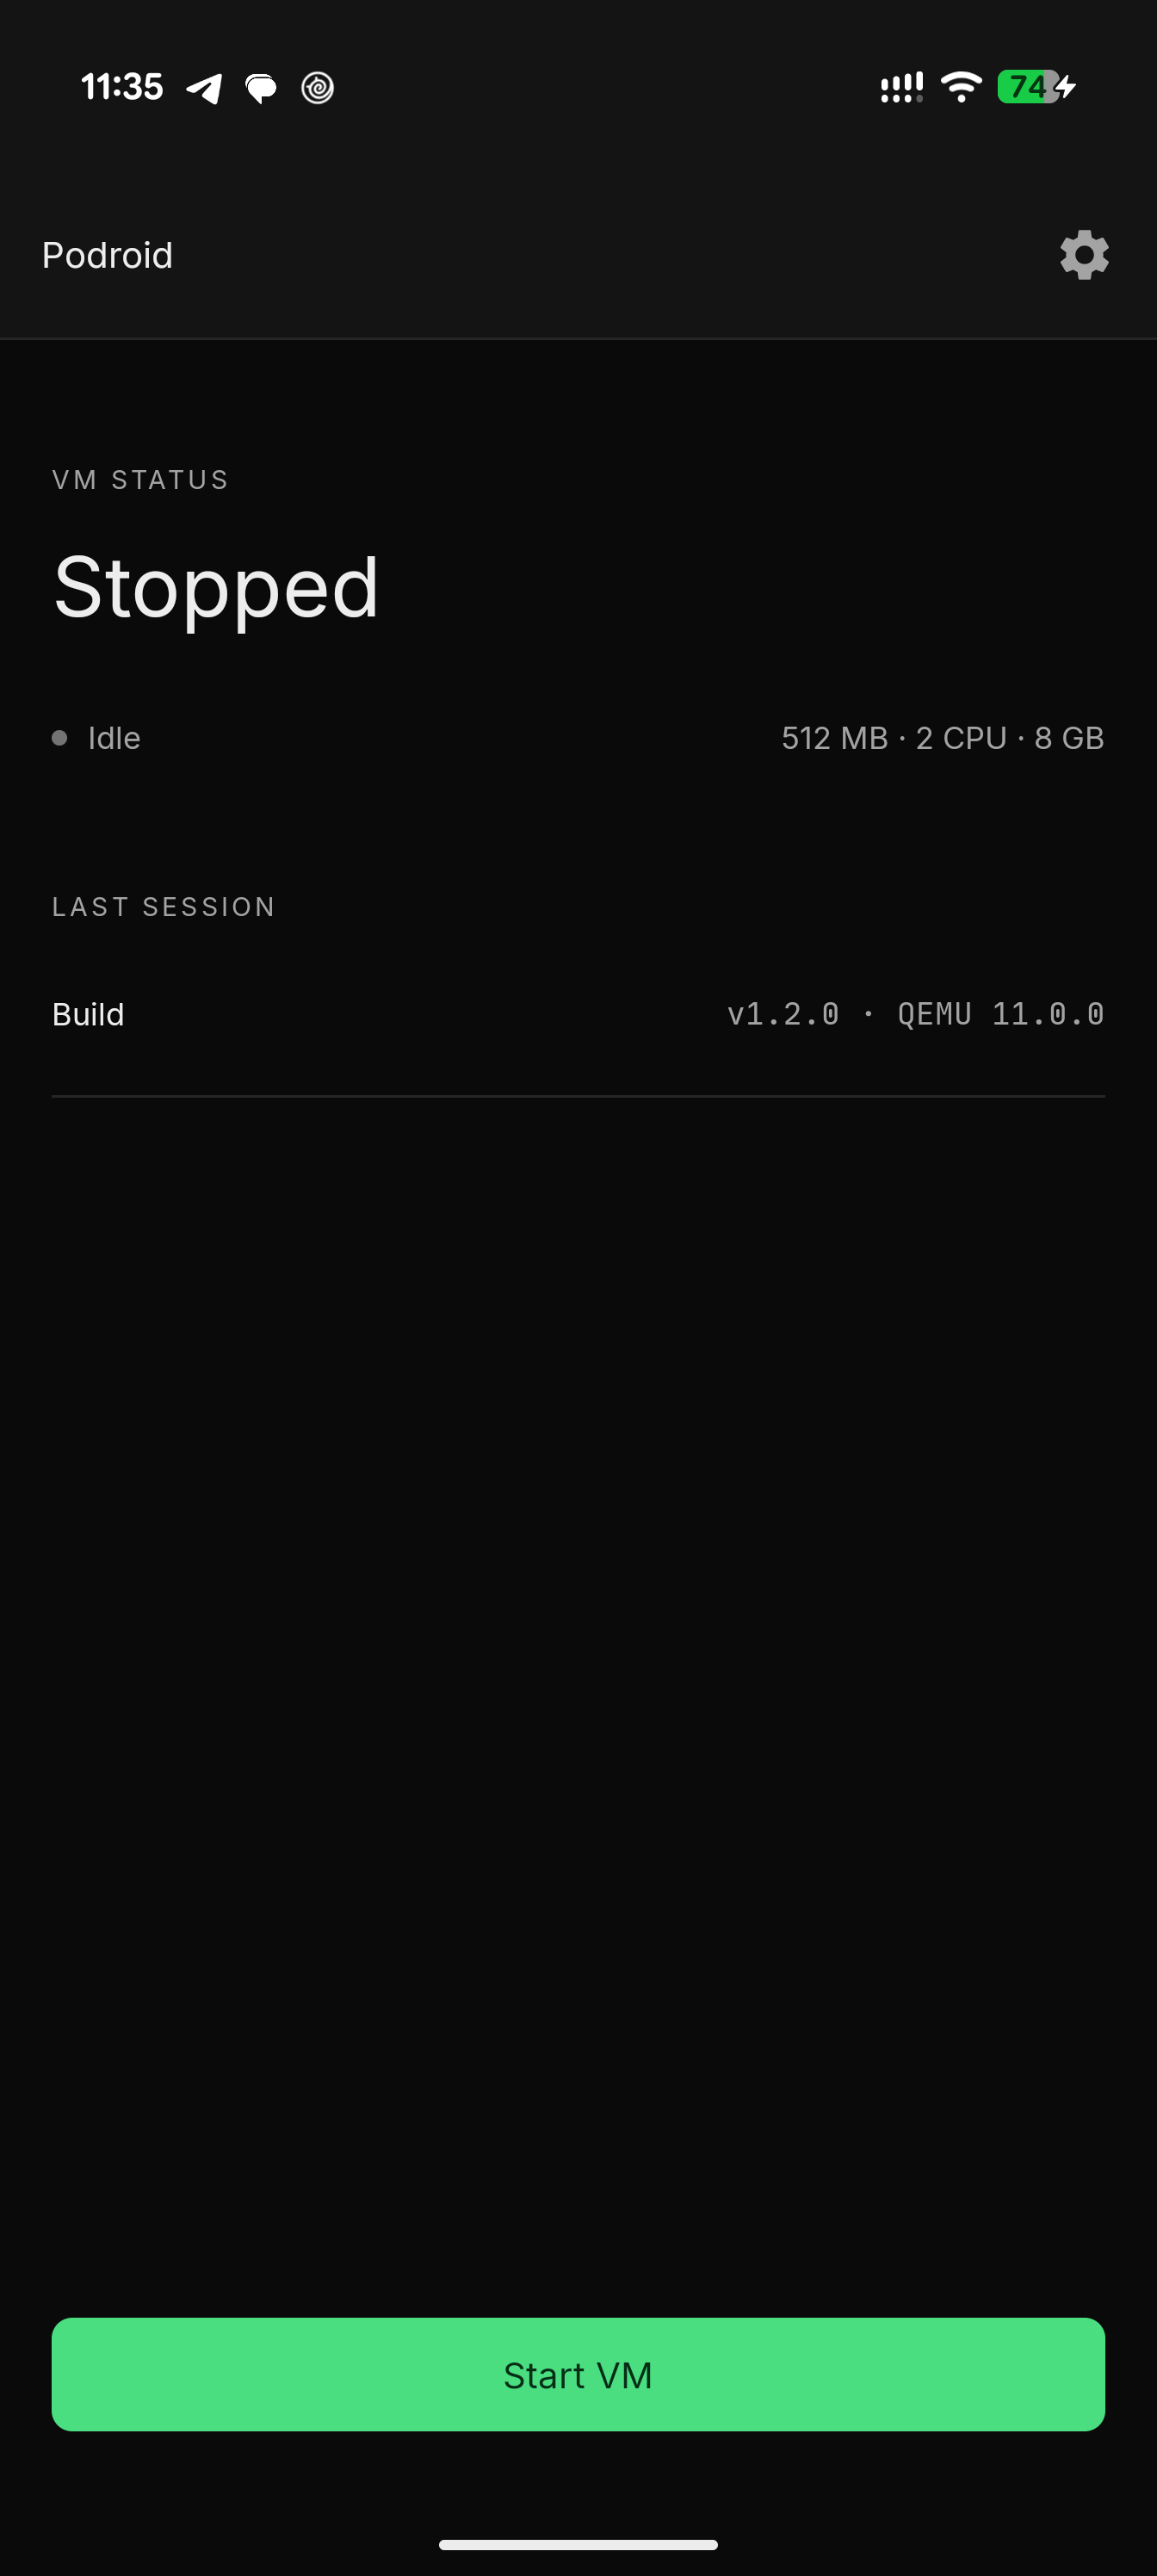 extv/podroid
Una aplicación Android sin root que inicia Alpine Linux: ejecuta contenedores (Podman/Docker/LXC) y aplicaciones de escritorio con GUI.
 davidcarliez/trustmebro
Bypass llm guardrails by confusing it with fabricated tool output.
 synacktiv/mofos
Marco de manipulación de máquinas virtuales.
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicación de cracking de binarios. Parte del CTF para FortinetHunter. Puerta ELF: un Nuitka onefile stripped, un…
 pho5nix/red-team-goad-lab-proxmox
Guía de construcción para un laboratorio casero de Red Teaming. Configuración del laboratorio GOAD en Proxmox y pfSense, Operator/C2 y Redirectors.