Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Podroid — Una aplicación Android sin root que inicia Alpine Linux: ejecuta contenedores (Podman/Docker/LXC) y aplicaciones de escritorio con GUI. | Kitploit
Herramientas/GitHubGitHub/extv/podroid
Seguridad AndroidSeguridad de ContenedoresVirtualización de SeguridadSeguridad MóvilUtilidades y FrameworksSeguridad de Hardware e IoT
GitHubextv/podroid

Podroid

Una aplicación Android sin root que inicia Alpine Linux: ejecuta contenedores (Podman/Docker/LXC) y aplicaciones de escritorio con GUI.

Ver Repositorio
1.9k108164hace 9 díasRevisado por Kitploit
Compartir
Sitio web
Logotipo de Podroid

Podroid

Ejecuta contenedores Linux y un escritorio Linux completo en tu teléfono Android. Sin root.

Una VM real de Alpine Linux con su propio kernel, no un truco de chroot ni de proot, de modo que Podman, Docker y LXC se comportan exactamente como lo hacen en un servidor.

Release Downloads Stars License Android 8+ arm64

Sitio web · Documentación · Descargar APK
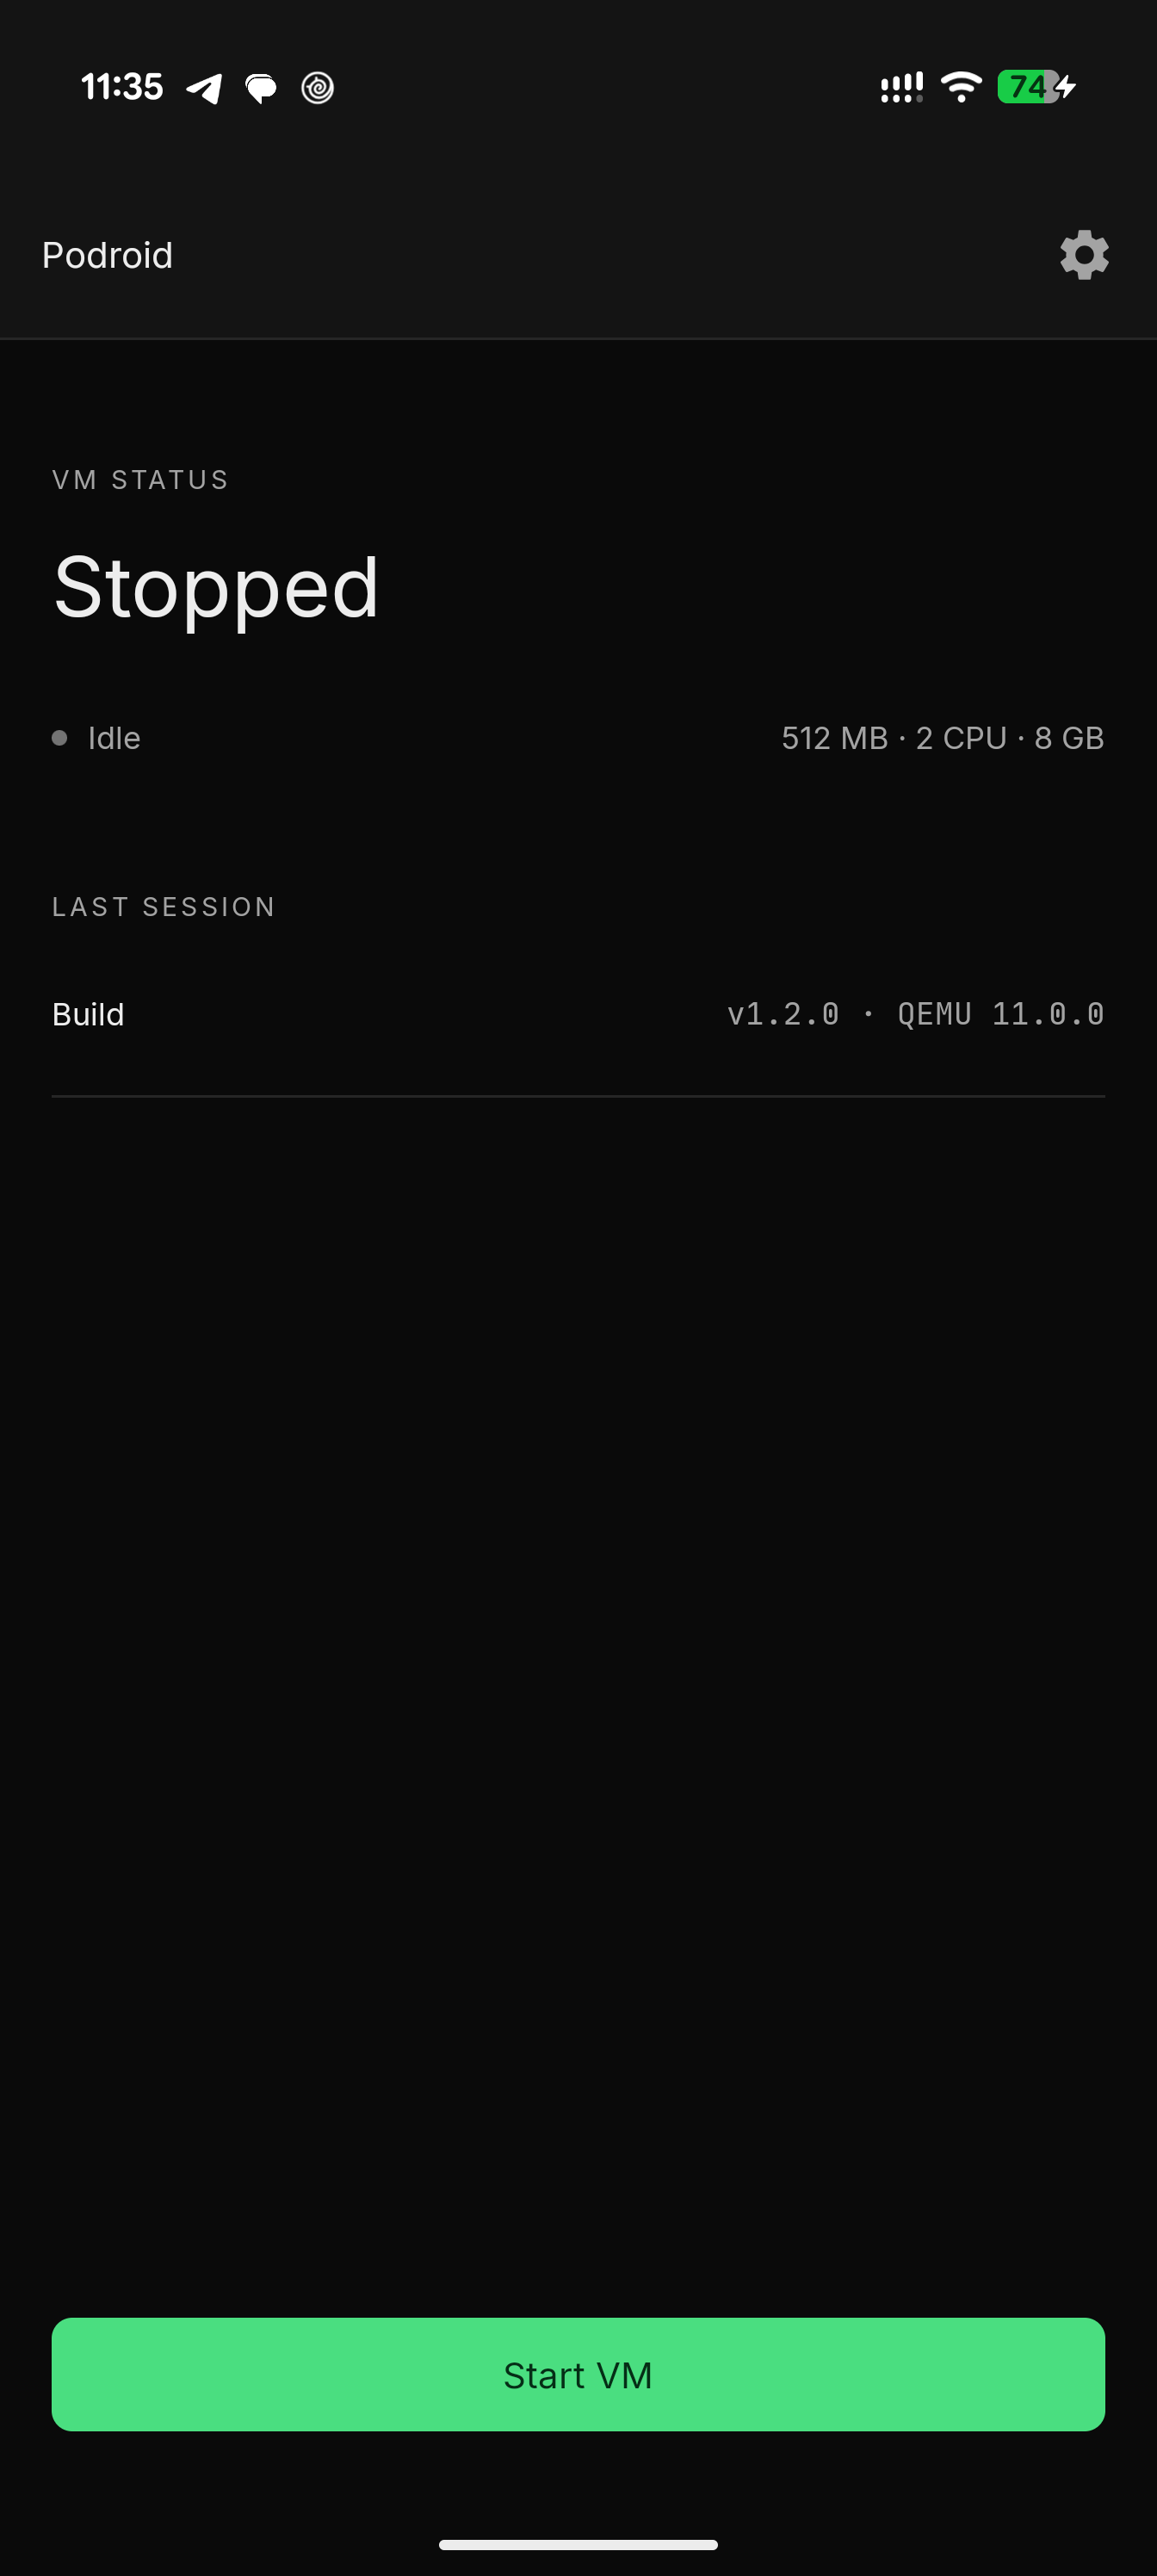
Pantalla de inicio antes de que arranque la VM
Inicio
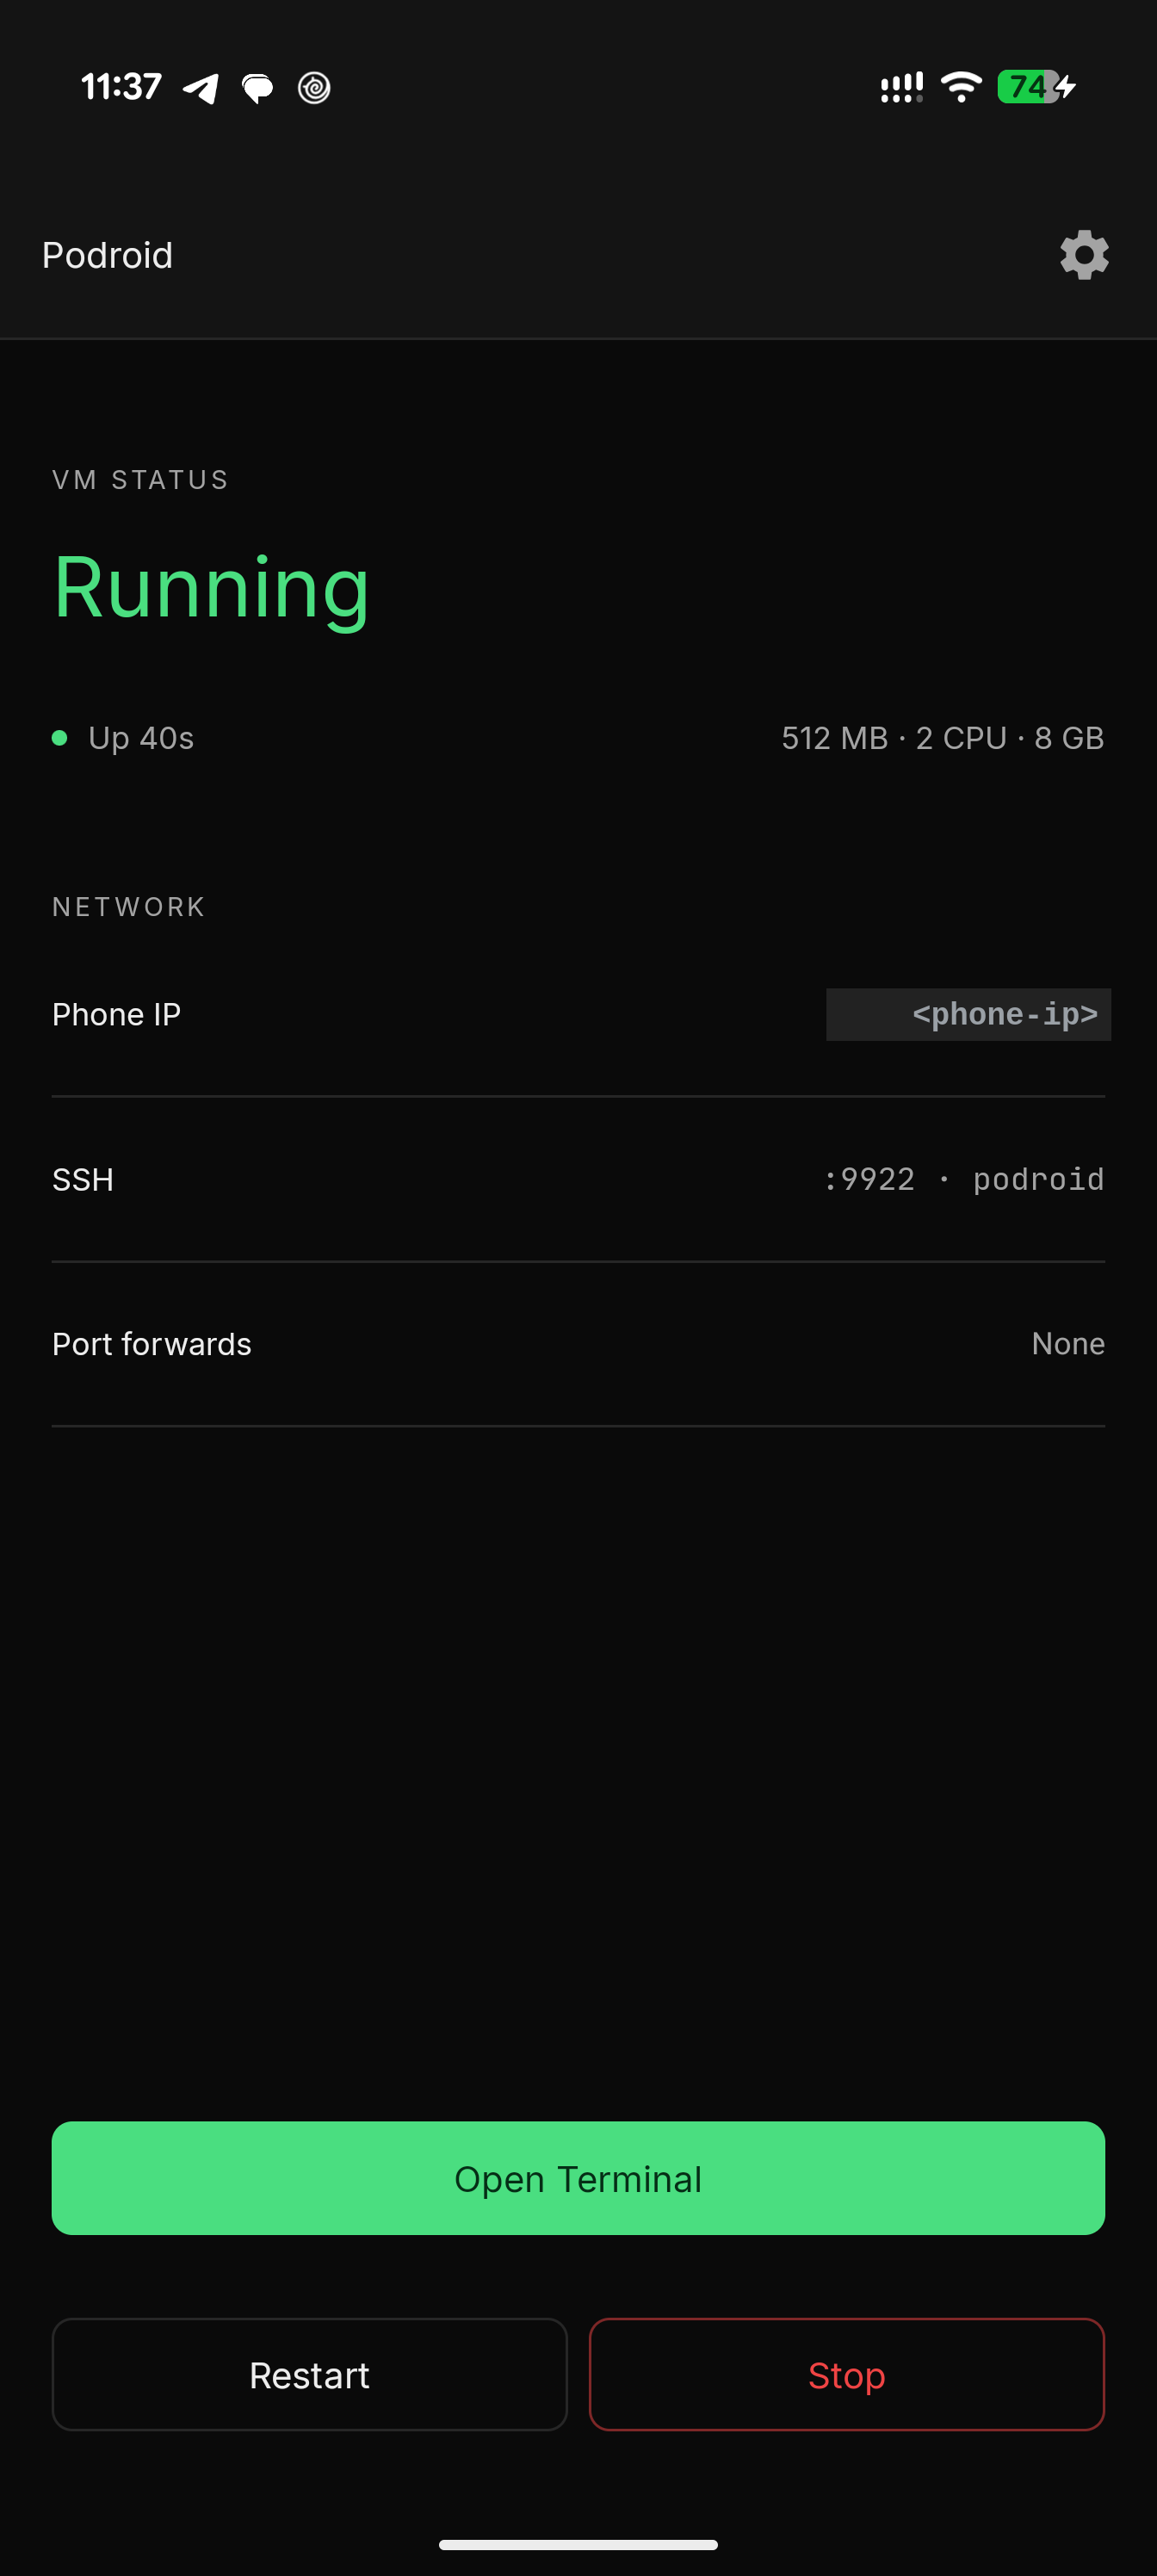
Pantalla de inicio con la VM en ejecución e información de red
En ejecución
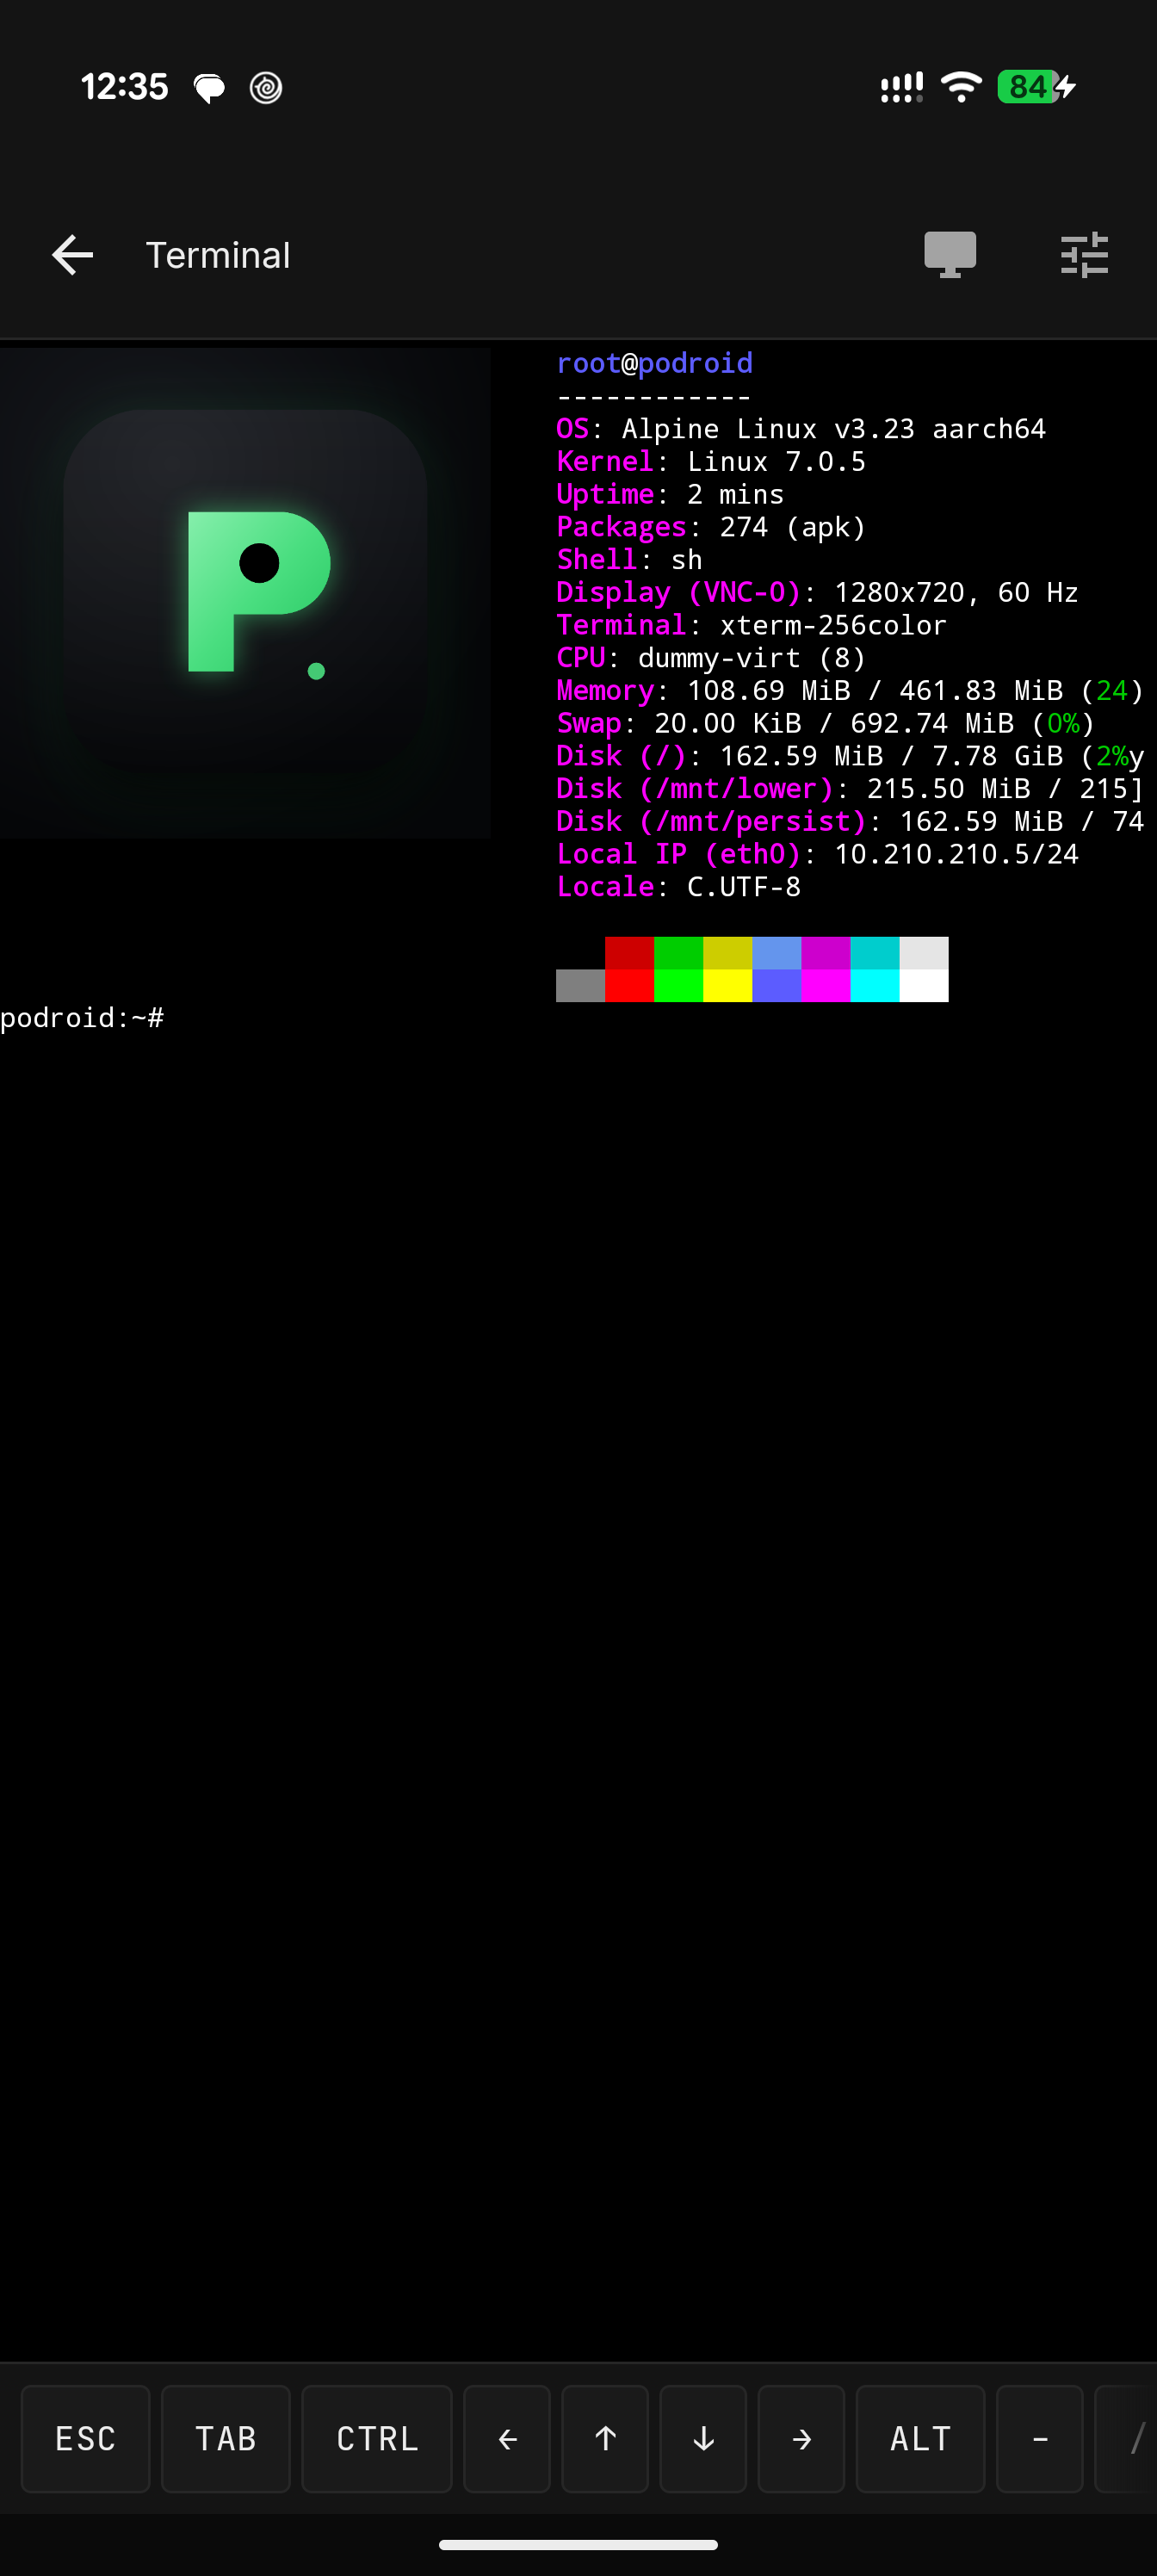
Terminal integrada que muestra información del sistema Alpine
Terminal
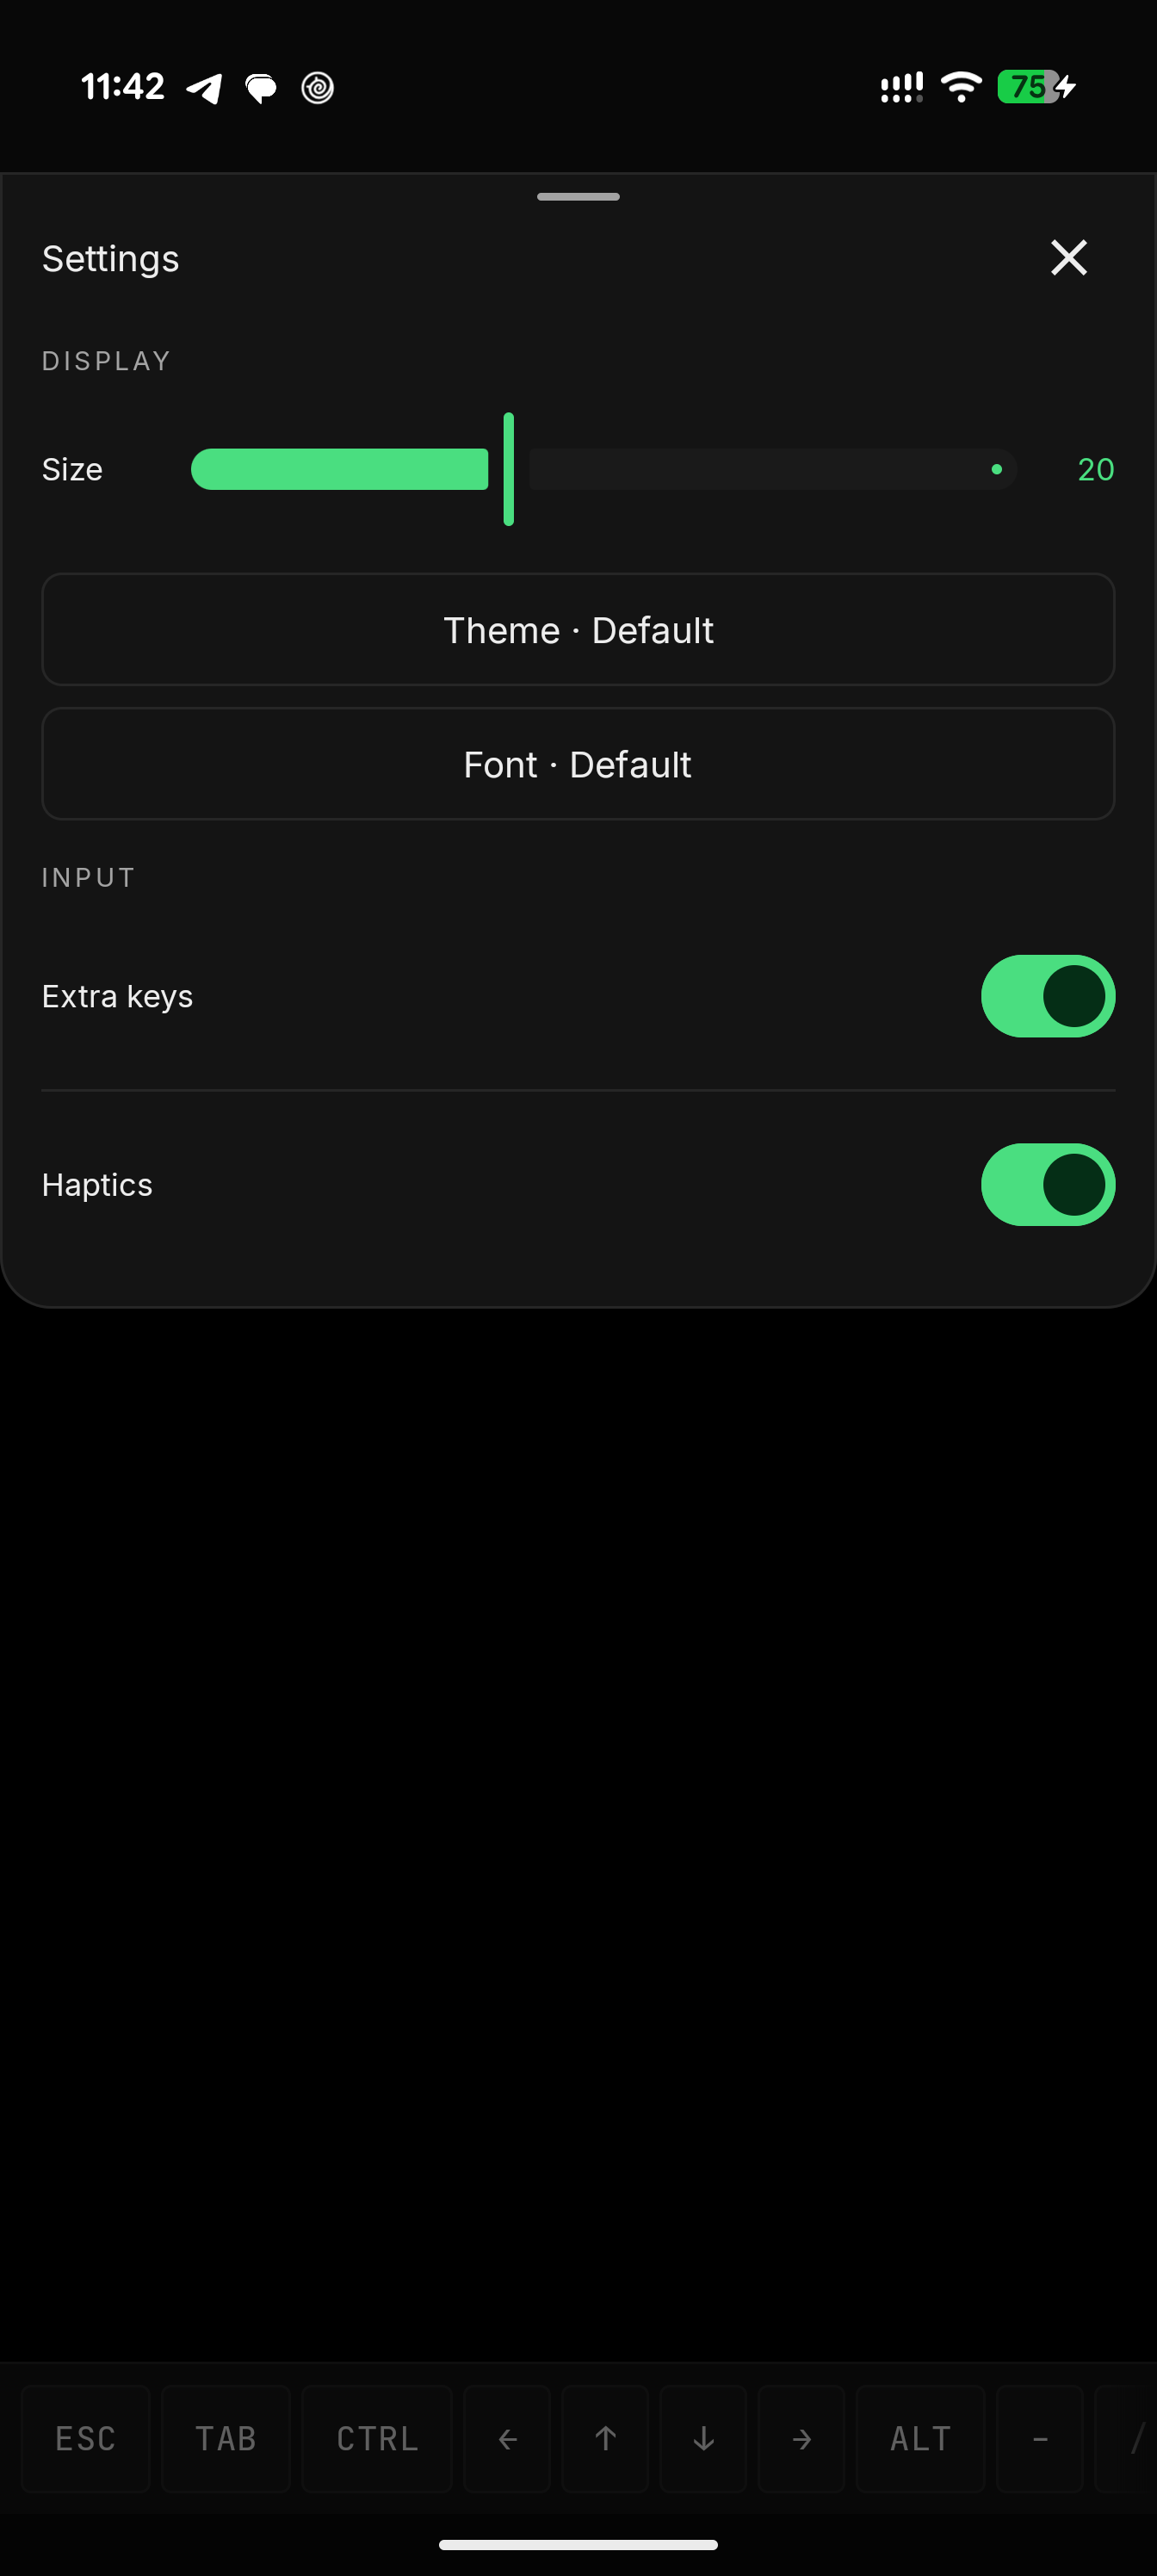
Ajustes rápidos del terminal con temas y fuentes
Temas y fuentes

Lo que obtienes

  • Podman, Docker y LXC: preinstalados y listos en el momento en que arranca
  • Una VM real: Alpine Linux sobre un kernel personalizado mediante QEMU, o AVF acelerado por hardware en dispositivos pKVM compatibles; un backend UML experimental y opcional (aún sin paso de USB) ejecuta el kernel invitado como un proceso normal y se puede seleccionar en Ajustes
  • Terminal integrada: xterm-256color completo, 122 temas de color, 13 fuentes, redimensionado en vivo
  • Escritorio X11: ejecuta aplicaciones Linux con interfaz gráfica en un visor integrado con táctil, teclado, ratón y audio
  • Paso de USB, SSH, redirección de puertos y un puente entre el invitado y Android
  • Copia de seguridad de contenedores, una vista del estado en vivo de la VM y del dispositivo y uso compartido de la carpeta Descargas con el invitado
  • Inglés y 中文, sin root, cualquier dispositivo arm64 con Android 8+

Inicio rápido

  1. Descarga el APK e instálalo.
  2. Toca Iniciar VM, espera a ¡Listo! y abre la terminal.
# rootless containers, straight away
podman run --rm alpine echo "hello from a container"
docker run -d -p 8080:80 nginx

# expose that container to your phone and LAN, right from the VM shell
podroid-forward add 8080 8080 tcp     # TCP or UDP, on every backend
curl http://<phone-ip>:8080
podroid-forward clean                 # remove every rule you added, in one go

# SSH in from your laptop (enable SSH in the setup wizard or Settings)
ssh root@<phone-ip> -p 9922        # password: podroid

# read this documentation with no network connection
podroid-forward add 9980 9980 tcp     # forward the docs port to the phone
podroid-docs                          # serves docs/guide at http://127.0.0.1:9980

La configuración, los backends, la red, el visor X11 y la resolución de problemas se encuentran en la documentación.

Compilación

git clone https://github.com/ExTV/Podroid.git
cd Podroid
./build-all.sh all     # kernel, rootfs, QEMU and APK (needs Docker + Android SDK/NDK)

Compilaciones por componente y detalles de la cadena de herramientas: CONTRIBUTING.md.

Contribuir

Las contribuciones de cualquier tamaño son bienvenidas: informes de errores, ajustes de configuración del kernel, nuevos temas, mejoras de la interfaz, correcciones de entrada de X11, lo que sea.

  • Pull requests: lee primero CONTRIBUTING.md. Mantén los cambios acotados, ejecuta ./build-all.sh test antes de hacer push y explica por qué en la descripción del PR.
  • Informes de errores: abre un issue con tu dispositivo y versión de Android, una reproducción breve y el registro de diagnóstico (Ajustes → Exportar registro de diagnóstico en la aplicación).

Proyectos relacionados

RikkaHub Agent es un fork de RikkaHub, el cliente de chat LLM nativo para Android, que lo convierte en un verdadero agente en el dispositivo: más de 80 herramientas para el dispositivo, tareas programadas, un navegador impulsado por IA, un espacio de trabajo Linux, SSH, automatización de pantalla y un bot remoto de Telegram, todo opcional. Su herramienta SSH puede iniciar sesión en una VM de Podroid en ejecución (localhost:9922), de modo que un agente en tu teléfono puede compilar, ejecutar e inspeccionar contenedores sin que tú escribas un solo comando.

Créditos

QEMUEmulación de máquina
TermuxMotor del emulador de terminal
Alpine LinuxLa distribución invitada

Lista completa en CREDITS.md.

Licencia

GPLv2. Si Podroid te resulta útil, una estrella ayuda a que otras personas lo encuentren.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →