unleashed-firmware
Firmware personalizado para Flipper Zero que habilita radio Sub-GHz, emulación NFC/RFID, infrarrojos y funciones de ataque BadUSB para pruebas de…

Firmware personalizado para Flipper Zero que habilita radio Sub-GHz, emulación NFC/RFID, infrarrojos y funciones de ataque BadUSB para pruebas de…

Servidor MCP impulsado por IA para Flipper Zero. Controla SubGHz, NFC, RFID, IR, BLE, GPIO y más por WiFi usando Claude o cualquier cliente MCP.

La plataforma de investigación inalámbrica de código abierto para ESP32.

Firmware depredador para ESP32

ESP32DIV es un kit de herramientas inalámbrico multifunción de ataque y defensa impulsado por un ESP32.

Una aplicación Android NFC para leer, escribir, analizar, etc. etiquetas RFID MIFARE Classic.

Código fuente del firmware de Flipper Zero

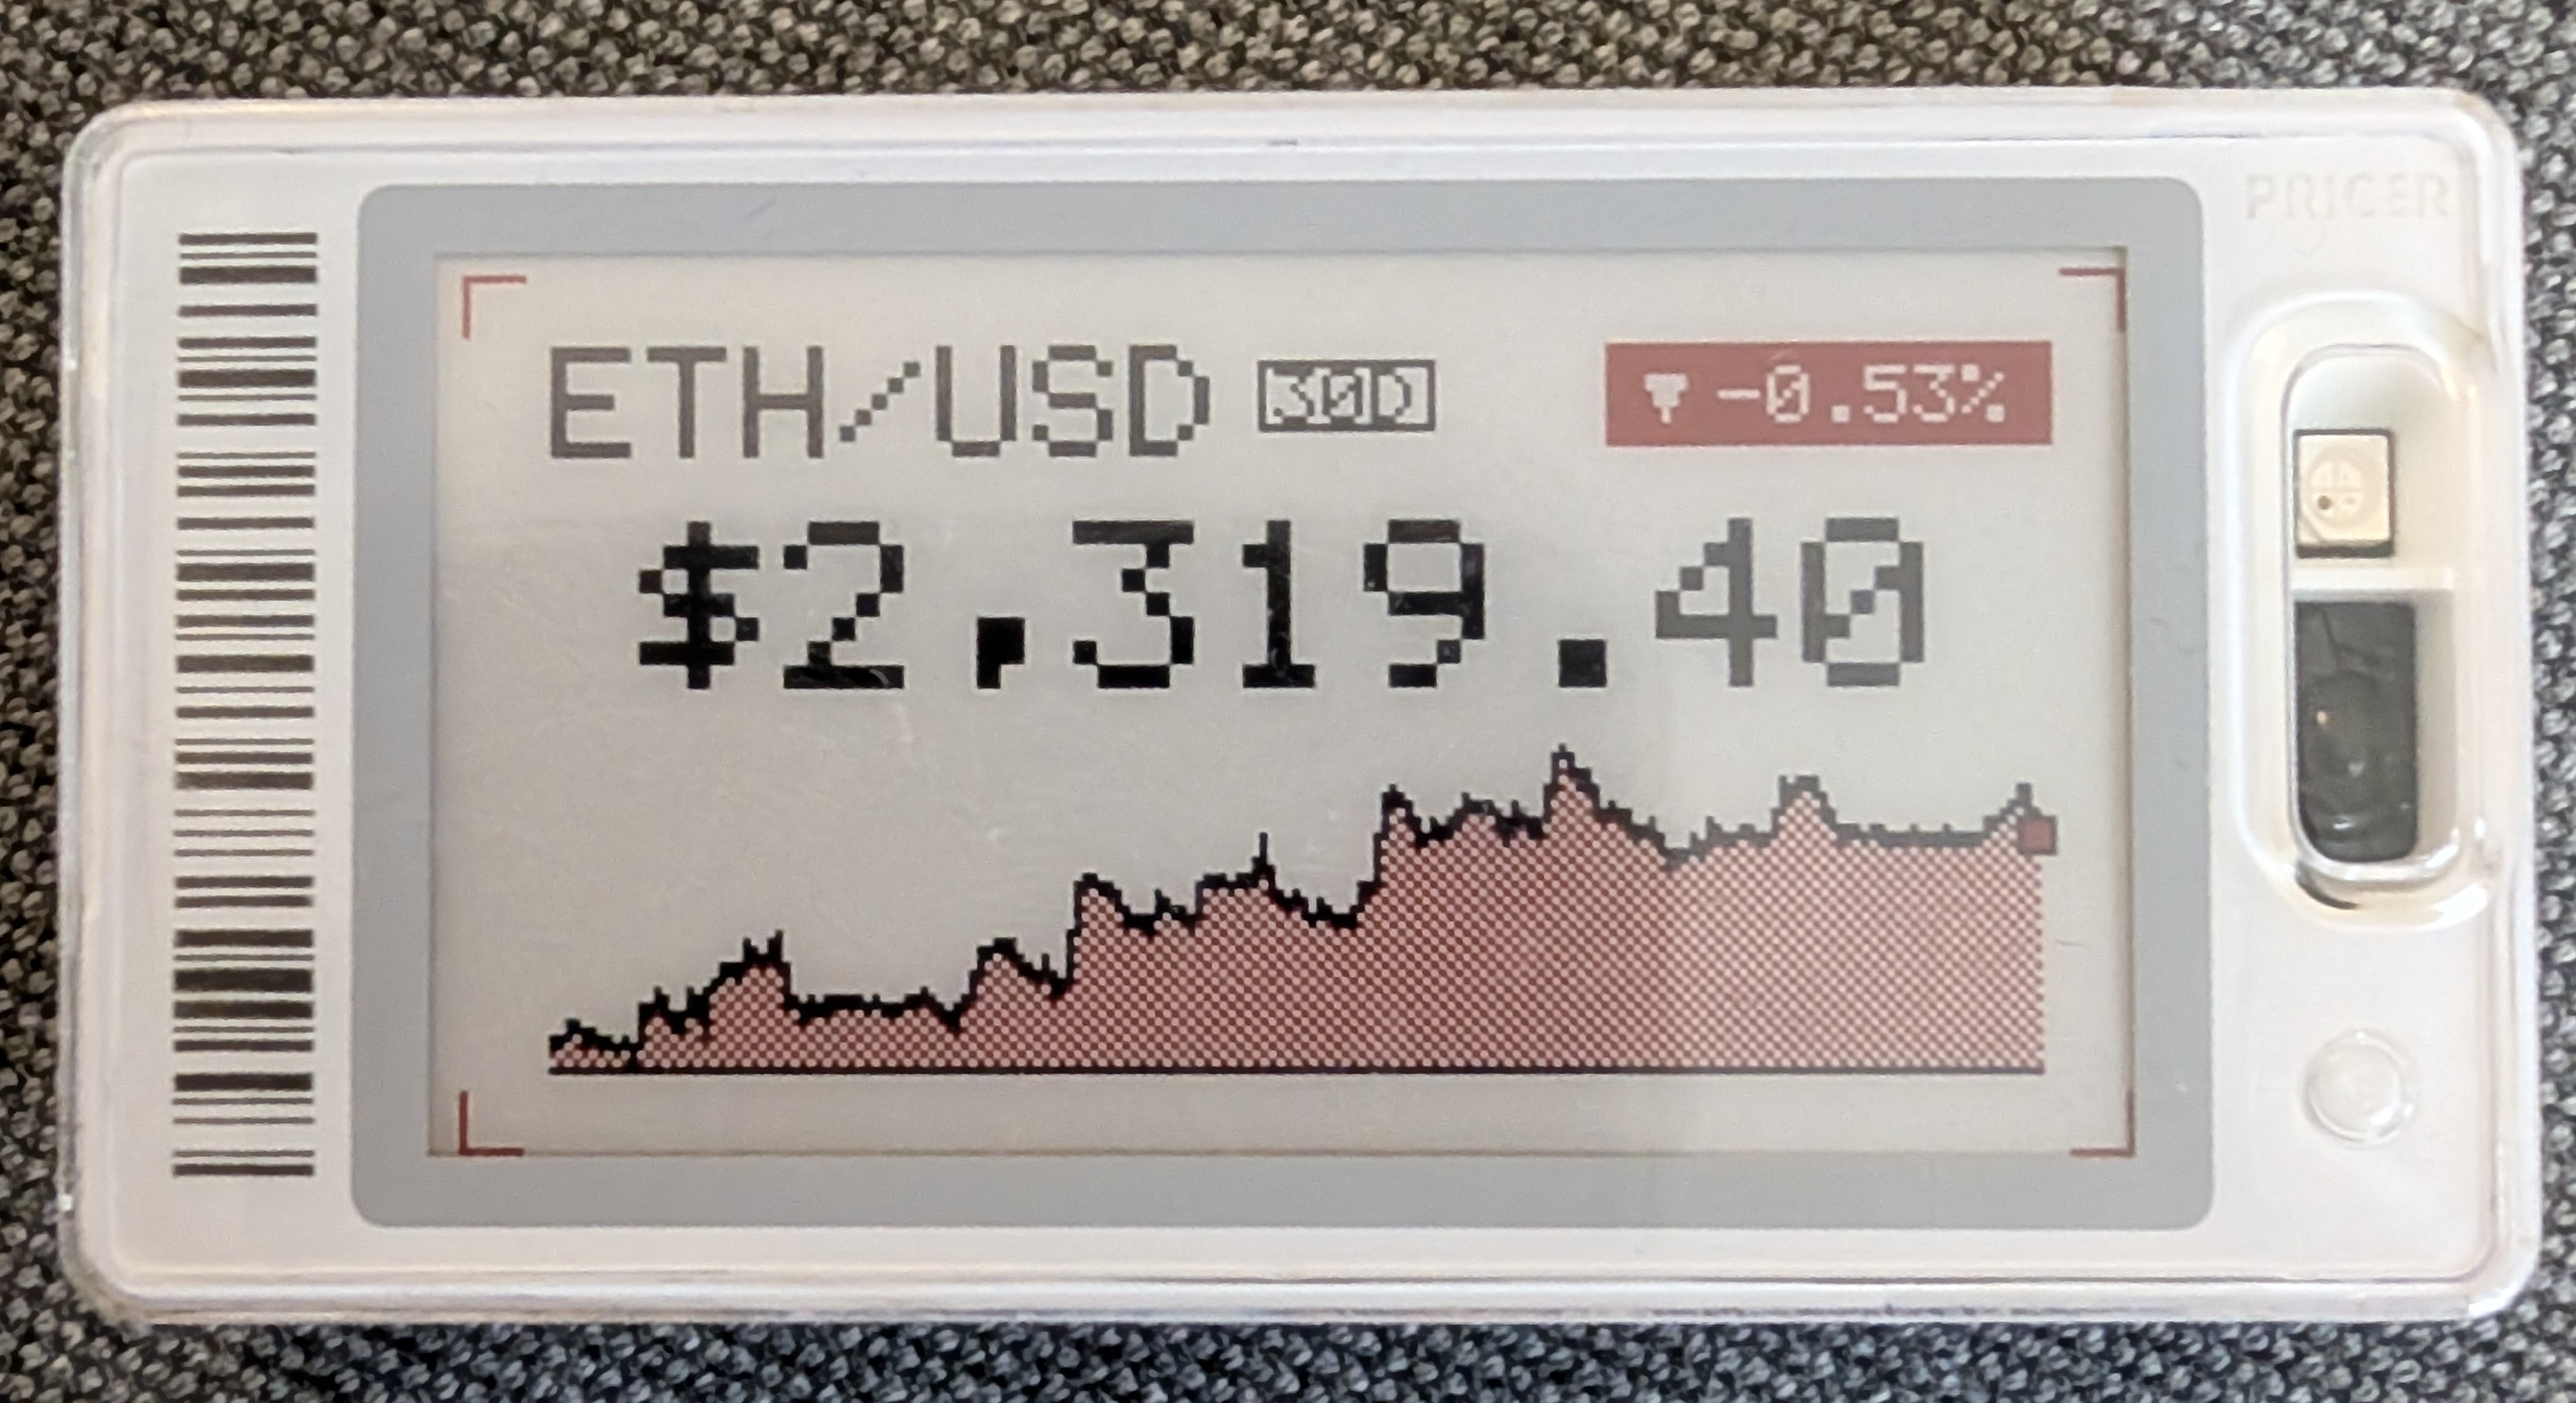
Aplicación de Flipper Zero para investigación de protocolos de etiquetas electrónicas de estante (ESL) infrarrojas, que incluye transmisión de…

Una herramienta de hacking de hardware con CLI basado en web que habla todos los protocolos.

Sniffer BLE y plataforma de experimentación Bluetooth con hardware abierto, firmware y captura limitada de paquetes Classic BR para trabajo de…

Specter — barrido pasivo de bugs para lector/skimmer NFC de 13,56 MHz para Flipper Zero. Medidor EMF de contravigilancia que utiliza el chip NFC…

🛡️ Asistente portátil de ciberseguridad y pentesting con IA basado en ESP32-S3 (LilyGO T-Embed CC1101 y T-Watch S3). Incluye bloqueo de RF…

Herramienta hardware para análisis, emulación y pruebas de penetración RFID. Soporta protocolos de 125kHz, 13.56MHz (MIFARE, iClass, ISO14443/15693)…

🐬 Una colección de recursos increíbles para el dispositivo Flipper Zero.

Playbook de Ansible para una configuración rápida de Raspberry Pi con roles modulares para pruebas de seguridad inalámbrica, herramientas RFID/NFC,…

GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…

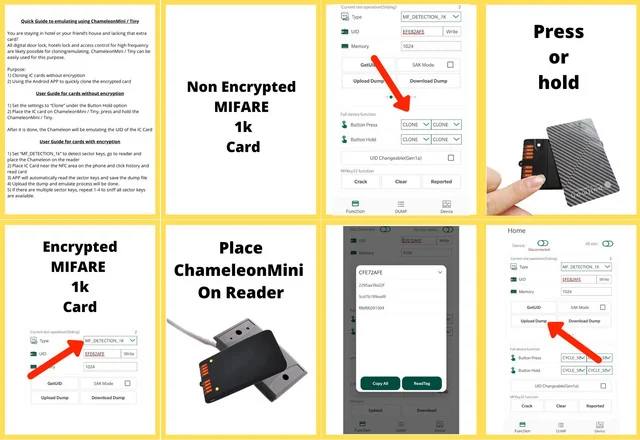
Herramienta de seguridad NFC/RFID portátil para emular y clonar tarjetas inteligentes sin contacto, leer etiquetas, espiar tráfico RF y recuperar…

Red Team Toolkit - Una lista seleccionada de herramientas que se utilizan comúnmente en el campo de la Seguridad Física, Red Teaming y Entrada…