
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ingeniería Inversa — Herramientas — Página 72 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1371 resultados
pythia preview

pythia

GitHubnccgroup/pythia

Una herramienta para extraer información RTTI de ejecutables de Delphi, escrita en Python puro.
reverse-engineeringmalware-analysisbinary-analysis
24hace 7 años
peanalyzer preview

peanalyzer

GitHubblacknbunny/peanalyzer

Analizador Avanzado de Archivos Ejecutables Portátiles Y Desensamblador 32 y 64 Bit
static-analysisreverse-engineeringmalware-analysis+1
100hace 7 años
fitness-app preview

fitness-app

GitHubseemoo-lab/fitness-app

Herramienta de investigación basada en BLE para Fitbit que permite la repetición de autenticación, descifrado de volcados de actividad cifrados,…
embedded-systems-securitybluetooth-securityexploitation+5
79hace 7 años
MSDIA-x64 preview

MSDIA-x64

GitHubmalwaretech/msdia-x64

Habilita el soporte de Microsoft PDB en Ghidra sin instalar Visual Studio
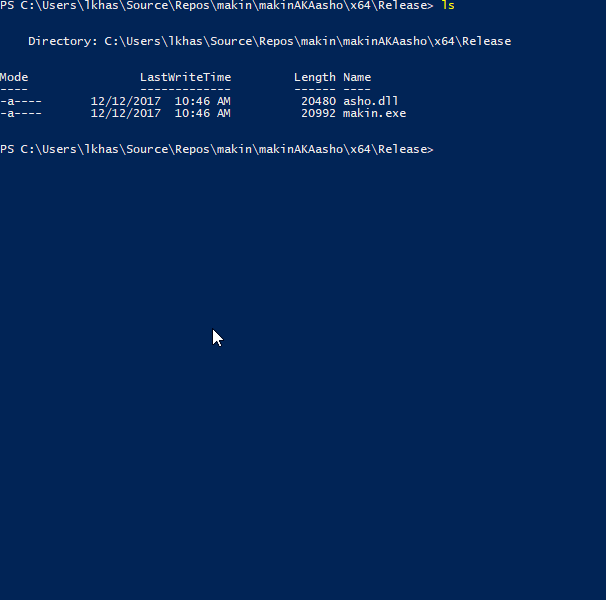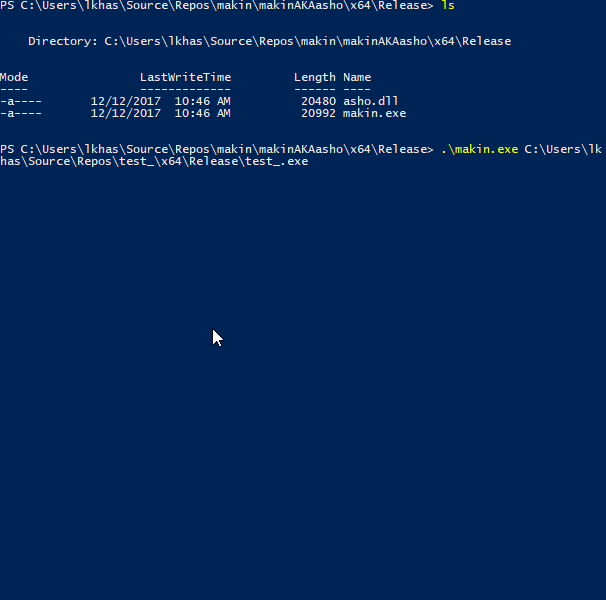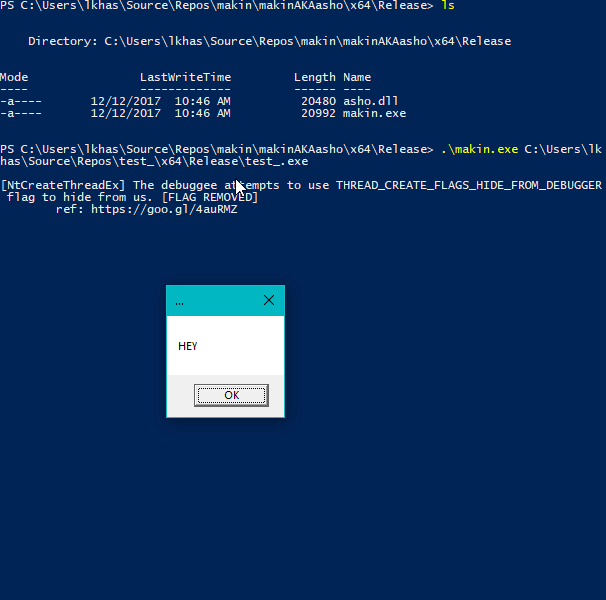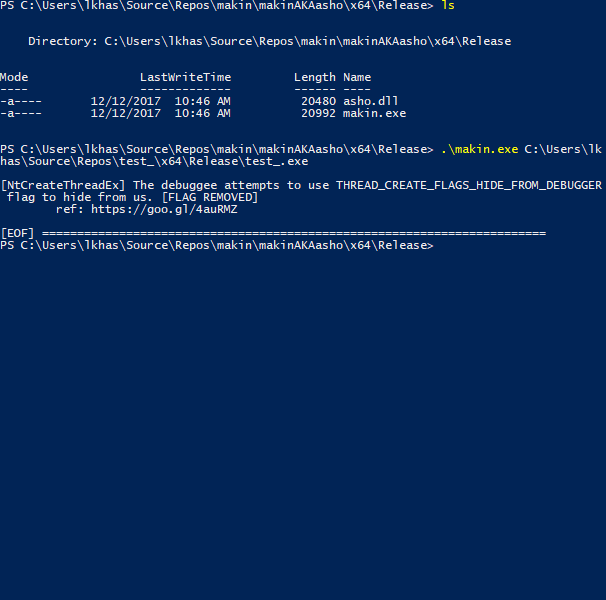
static-analysisreverse-engineeringdebuggers+3
37hace 7 años
makin preview

makin

GitHubsecrary/makin

makin - revela trucos de antidepuración y anti-máquina virtual [Este proyecto ya no se mantiene]
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
744hace 7 años
idenLib preview

idenLib

GitHubsecrary/idenlib

idenLib - Identificación de Funciones de Biblioteca [Este proyecto ya no se mantiene]
static-analysisreverse-engineeringdebuggers+2
394hace 7 años
class-dump preview

class-dump

GitHubnygard/class-dump

Generar cabeceras Objective-C a partir de archivos Mach-O.
static-analysisios-securityreverse-engineering+1
3.6khace 7 años
reverse-engineering preview

reverse-engineering

GitHubwtsxdev/reverse-engineering

Lista de increíbles recursos de ingeniería inversa
android-securitydynamic-analysis-sandboxingreverse-engineering+5
10.3khace 7 años
plasma preview

plasma

GitHubplasma-disassembler/plasma

Plasma es un desensamblador interactivo para x86/ARM/MIPS. Puede generar pseudocódigo indentado con sintaxis coloreada.
static-analysisreverse-engineeringdebuggers+1
3.1khace 7 años
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

Una herramienta para ayudarte a escribir exploits binarios.
exploitationreverse-engineeringdebuggers+3
612hace 7 años
MalConfig preview

MalConfig

GitHubjacobsoo/malconfig

Esto es parte de un módulo para el framework que estoy desarrollando constantemente. Actualmente solo se divulga aquí información del C2.
android-securityreverse-engineeringinformation-gathering+3
7hace 7 años
Humax-CLI preview

Humax-CLI

GitHubd4vinci/humax-cli

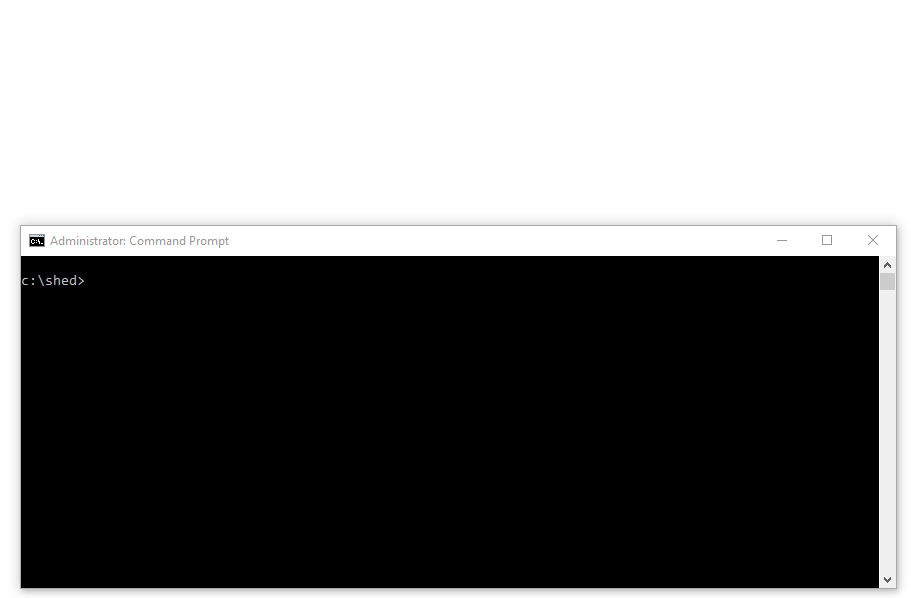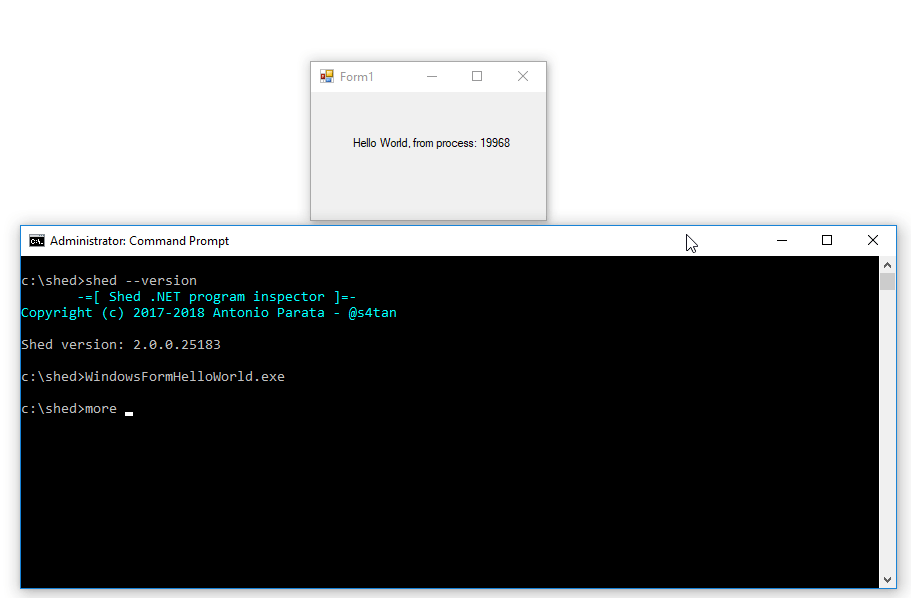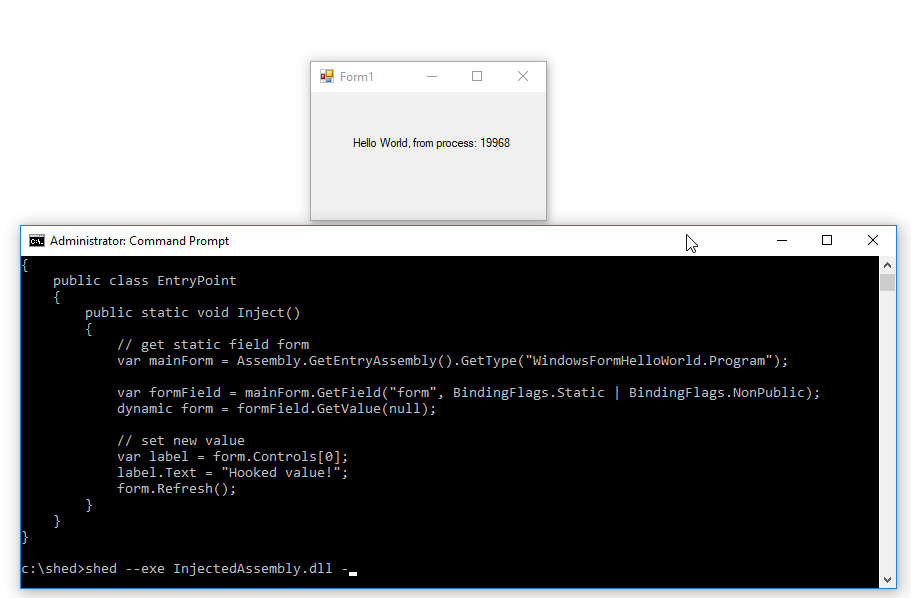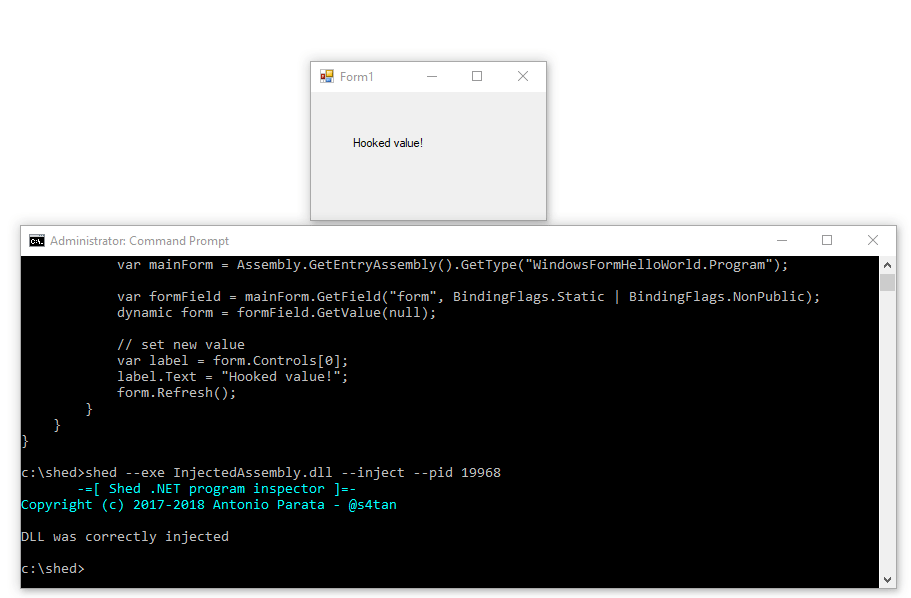
Un cliente de terminal no oficial para Humax IR4000HD con funciones mejoradas.
reverse-engineeringscripting-automationnetwork-security+2
10hace 7 años
shed preview

shed

GitHubenkomio/shed

Inspector de runtime de .NET
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
275hace 7 años
ARTist preview

ARTist

GitHubproject-artist/artist

Framework de instrumentación de código abierto para aplicaciones Android y middleware Java, que modifica el código durante la compilación en el…
android-securityreverse-engineeringmobile-security+3
118hace 7 años
applepie preview

applepie

GitHubgamozolabs/applepie

Un hipervisor para fuzzing construido con WHVP y Bochs
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
384hace 7 años
DIBF preview

DIBF

GitHubnccgroup/dibf

Bruteforcer de ioctl de Windows NT y fuzzer modular

vulnerability-analysisdynamic-code-analysisreverse-engineering+3
127hace 7 años
r2kit preview
Archived

r2kit

GitHubcmatthewbrooks/r2kit

Un conjunto de scripts para un flujo de trabajo de análisis de código de malware basado en radare
static-analysisdynamic-analysis-sandboxingcode-analysis+3
67hace 7 años
panopticon preview
Archived

panopticon

GitHubdas-labor/panopticon

Un desensamblador libre y multiplataforma.

static-analysisreverse-engineeringdebuggers+2
1.4khace 7 años
Anterior1…717273…77Siguiente