Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
idenLib — idenLib - Identificación de Funciones de Biblioteca [Este proyecto ya no se mantiene] | Kitploit

Herramientas/GitHubGitHub/secrary/idenlib
Análisis EstáticoIngeniería InversaDepuradoresAnálisis de MalwareAnálisis de Binarios
GitHubsecrary/idenlib

idenLib

idenLib - Identificación de Funciones de Biblioteca [Este proyecto ya no se mantiene]

Ver Repositorio
3947134hace 7 añosRevisado por Kitploit
Compartir

idenLib - Identificación de funciones de bibliotecas

Al analizar malware o software de terceros, es un desafío identificar bibliotecas enlazadas estáticamente y entender qué hace una función de la biblioteca.

idenLib.exe es una herramienta para generar firmas de bibliotecas a partir de archivos .lib/.obj/.exe.

idenLib.dp32/idenLib.dp64 es un plugin de x32dbg/x64dbg para identificar funciones de bibliotecas.

idenLib.py es un plugin de IDA Pro para identificar funciones de bibliotecas.

Cualquier comentario es muy apreciado: @_qaz_qaz

¿Cómo genera idenLib.exe firmas?

  1. Analiza el archivo de entrada (archivo .lib/.obj) para obtener una lista de direcciones y nombres de funciones.
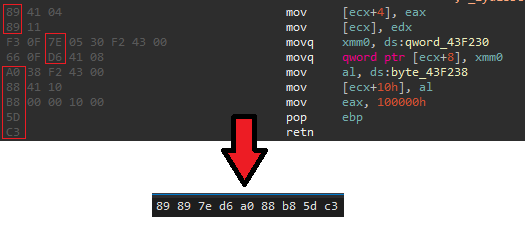
  2. Obtiene el último opcode de cada instrucción

sig

  1. Comprime la firma con zstd
  2. Guarda la firma en el directorio SymEx. Si el nombre del archivo de entrada es zlib.lib, la salida será zlib.lib.sig o zlib.lib.sig64. Si zlib.lib.sig(64) ya existe en el directorio SymEx de una ejecución anterior o de una versión anterior de la biblioteca, la siguiente ejecución añadirá firmas diferentes. Si ejecuta idenLib.exe varias veces con diferentes versiones del archivo .lib, el archivo .sig/sig64 incluirá todas las firmas de funciones únicas.

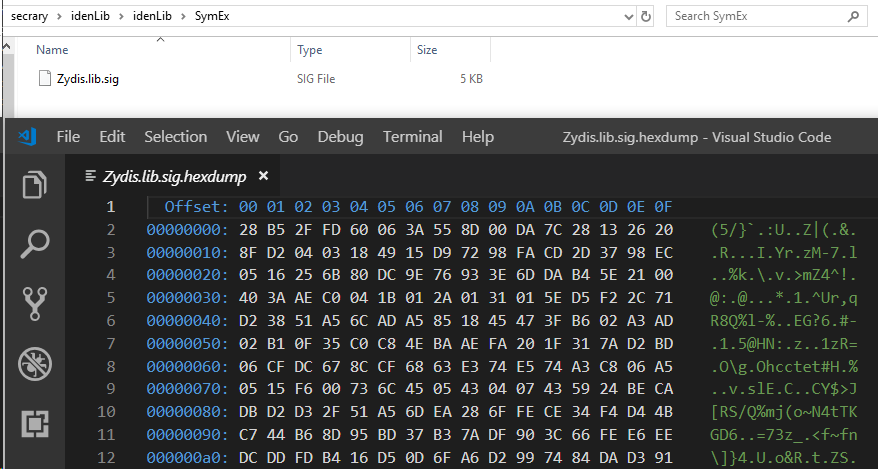
Dentro de una firma (está comprimida): signature

Uso:

  • Generar firmas de bibliotecas: idenLib.exe /path/to/file o idenLib.exe /path/to/directory
  • Generar firma de función main: idenLib.exe /path/to/pe -getmain

Generando firmas de bibliotecas

lib

Uso del plugin de x32dbg/x64dbg, IDA Pro:

  1. Copie el directorio SymEx en el directorio principal de x32dbg/x64dbg/IDA Pro
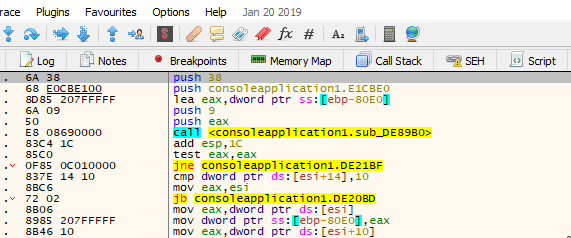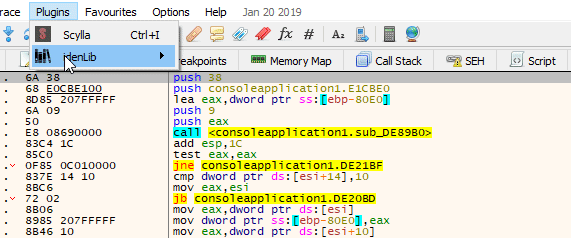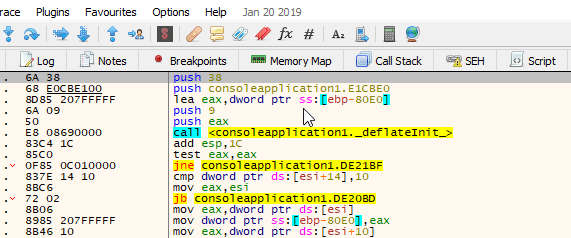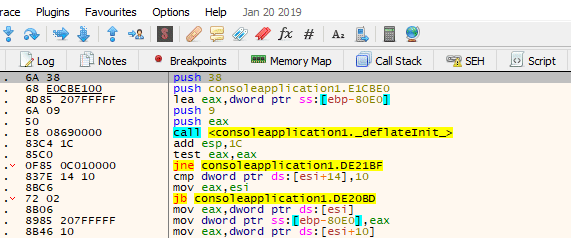
  2. Aplicar firmas:

x32dbg/x64dbg:

xdb

IDA Pro:

ida_boost_2

Generando firma de la función main:

Si desea generar una firma para la función main compilada con MSVC 14, necesita crear una aplicación hello world con el compilador correspondiente y usar la aplicación como entrada para idenLib
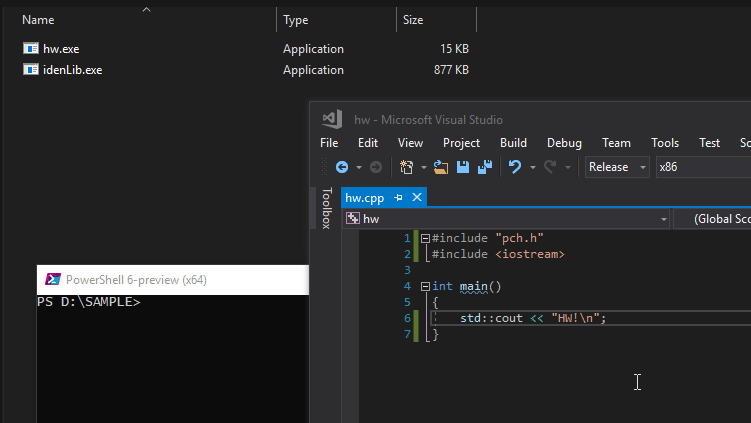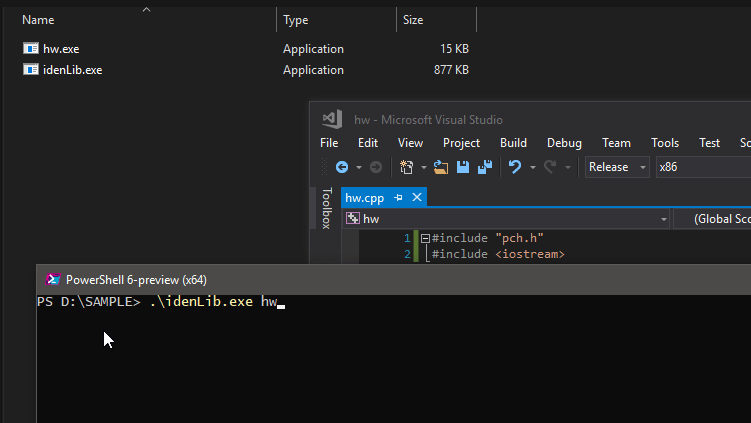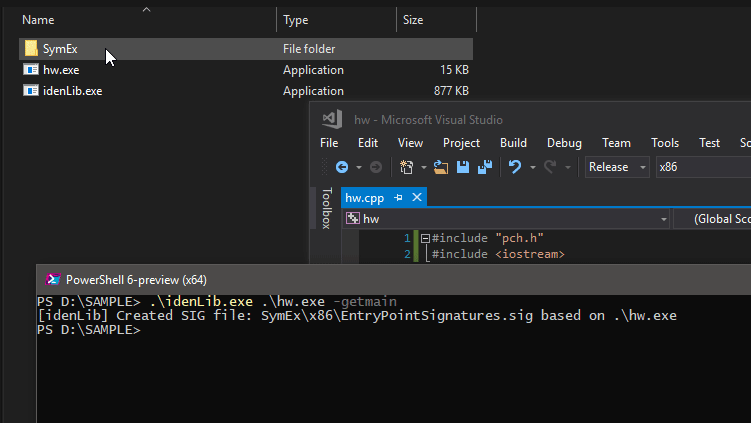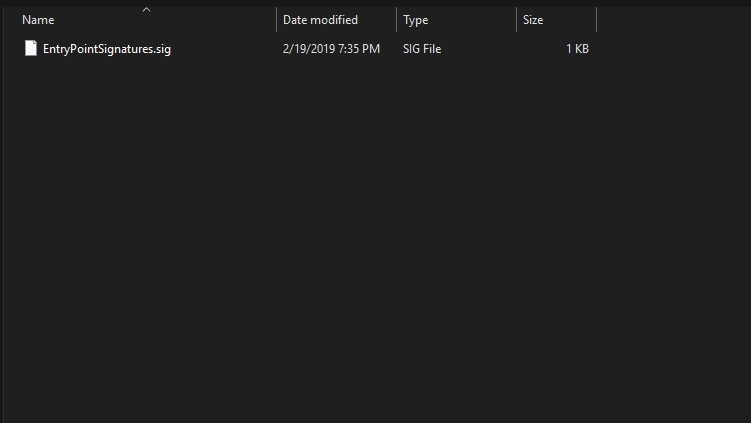
getmain

Los archivos de firma de la función main son EntryPointSignatures.sig y EntryPointSignatures.sig64

IDAProMain

x64dbg_main

Notas sobre las firmas de la función main

  • idenLib utiliza las DIA APIs para explorar la información de depuración almacenada en un archivo PDB. Para ejecutar idenLib con el parámetro -getmain, deberá asegurarse de que msdia140.dll (ubicada en Microsoft Visual Studio\2017\Community\DIA SDK\bin) esté registrada como un componente COM, invocando regsvr32.exe en la DLL.

Aplicando firmas

Hay dos formas de aplicar firmas: coincidencia exacta y usando el índice de Jaccard
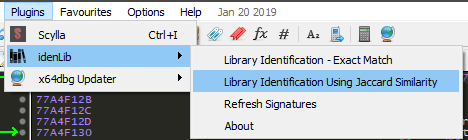
x32dbg_jaccard

Enlaces útiles:

  • Información detallada sobre Bibliotecas en tiempo de ejecución de C (CRT)

Terceros

  • Zydis (MIT License)

  • Zstandard (BSD License)

  • Icono por freepik

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →