

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
shed — Inspector de runtime de .NET | Kitploit
Herramientas/GitHubGitHub/enkomio/shed
Análisis Dinámico (Sandboxing)Forensia de MemoriaIngeniería InversaAnálisis de Malware
GitHubenkomio/shed

shed

Inspector de runtime de .NET

Ver Repositorio
2753740hace 7 añosRevisado por Kitploit
Compartir

Shed - Inspector de tiempo de ejecución de .NET

Lanzamiento Licencia de software

Shed es una aplicación que permite inspeccionar el tiempo de ejecución (.NET runtime) de un programa para extraer información útil. Puede usarse para inspeccionar aplicaciones maliciosas y obtener una primera visión general de qué información se almacena una vez que el malware se ejecuta.

Shed es capaz de:

  • Inyectar un ensamblado .NET en un proceso remoto (tanto administrado como no administrado)
  • Extraer todos los objetos almacenados en el montón administrado
  • Imprimir cadenas almacenadas en memoria
  • Guardar la instantánea del montón en formato JSON para su posterior procesamiento
  • Volcar todos los módulos que están cargados en memoria

Descarga

  • Código fuente
  • Descargar binario

Usando Shed

Shed es una herramienta de línea de comandos. Para mostrar todas las opciones disponibles ejecute:

shed.exe --help

Inspeccionando una aplicación en ejecución

Para inspeccionar un proceso ya en ejecución, debe pasar el pid a Shed. Ejemplo:

Shed.exe --pid 2356

Inspeccionando un binario

Para inspeccionar un binario, Shed necesita ejecutarlo y adjuntarse a él para inspeccionar el runtime. Ejemplo:

Shed.exe --exe malware.exe

También puede especificar la cantidad de tiempo (en milisegundos) a esperar antes de suspender el proceso. Esto permitirá que el programa tenga tiempo para inicializar sus propiedades. Ejemplo:

Shed.exe --timeout 2000 --exe malware.exe

Inyectando un ensamblado en un proceso remoto

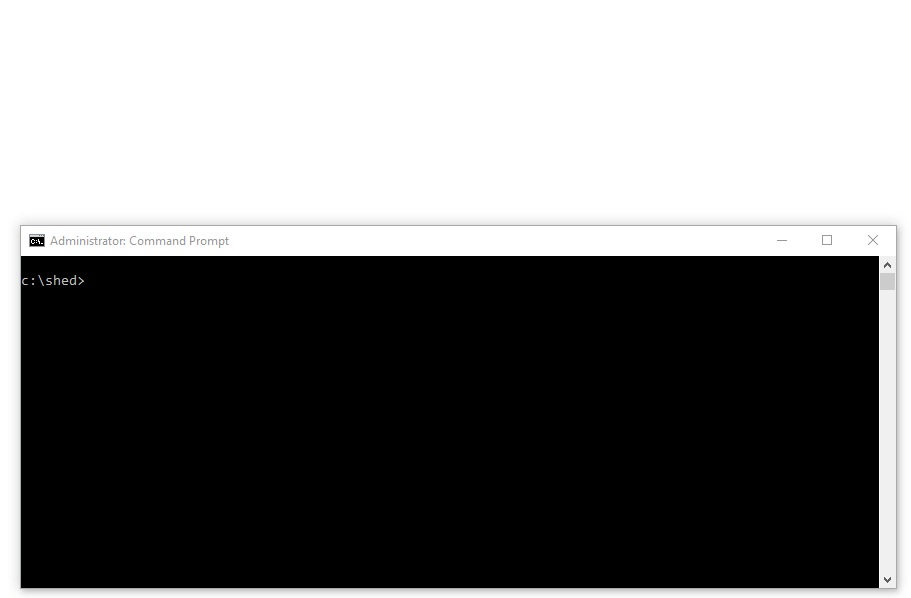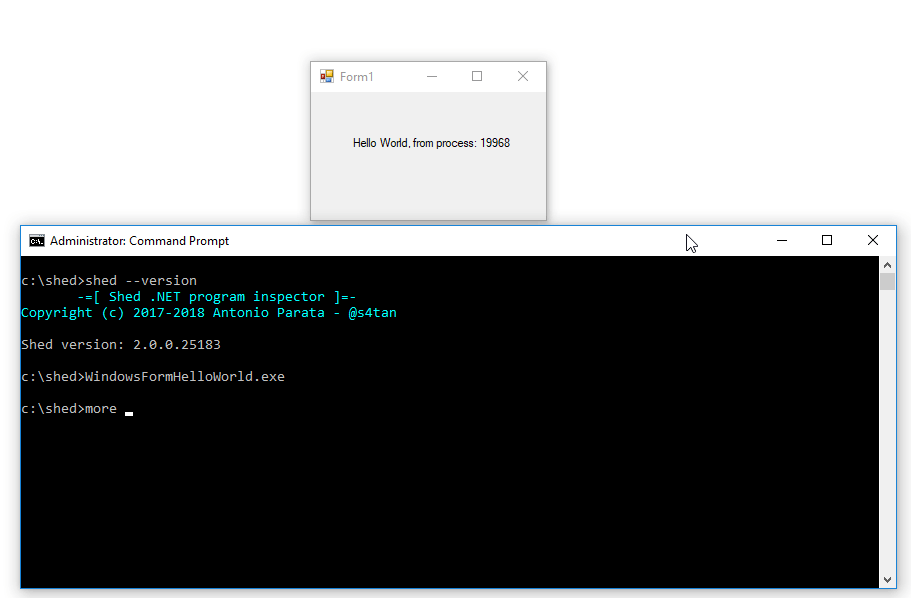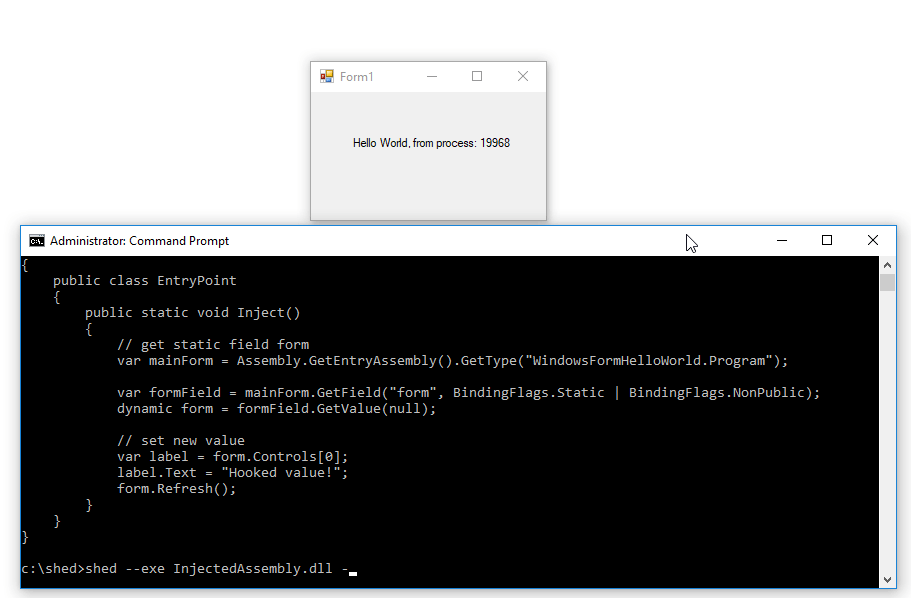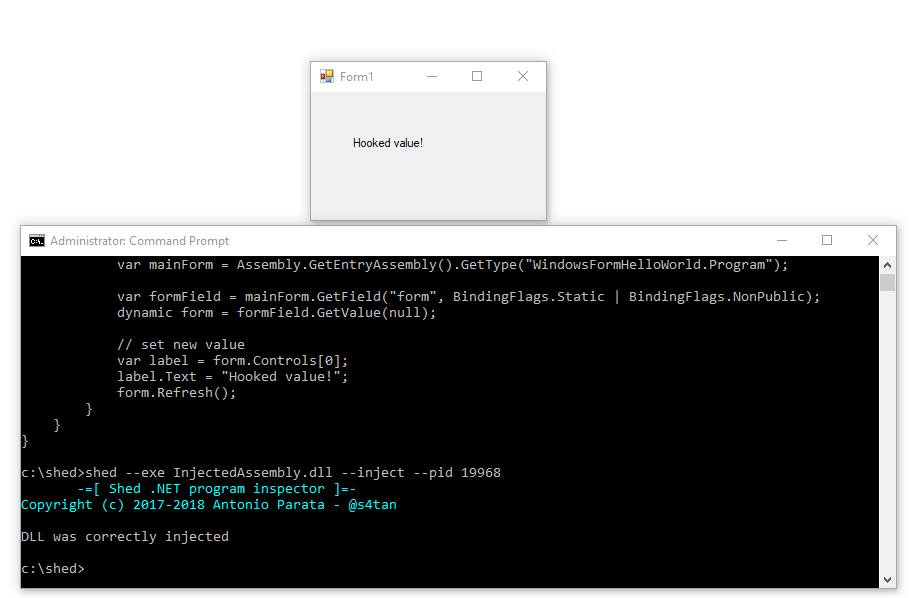
Con Shed es posible inyectar un ensamblado .NET en un proceso remoto gracias a la biblioteca ManagedInjector. Para ello, es necesario especificar el pid del proceso y el exe a inyectar. Una vez que el ensamblado es inyectado, es posible activarlo invocando un método específico. Las reglas para identificar el método son heredadas del proyecto ManagedInjector y son las siguientes:

  • Debe especificar el nombre completo del método a invocar (ej. this.is.my.namespace.class.method)
  • Puede inyectar un ejecutable que defina un método EntryPoint a ejecutar (como un proyecto Console)
  • Puede definir un método con la siguiente firma: <public|private> static void Inject()

Por ejemplo, para inyectar el ensamblado InjectedAssembly en el proceso con pid 1234, debe ejecutar Shed con el siguiente comando:

shed.exe --pid 1234 --exe InjectedAssembly.dll --inject

Con la opción --method puede especificar un método, desde InjectedAssembly.exe, a invocar.

A continuación se muestra un ejemplo de ejecución:
Opciones de volcado

Por defecto, Shed vuelca tanto el montón como los módulos. Si solo desea uno de ellos, especifique la opción --dump-heap para volcar solo los objetos del montón o --dump-modules para volcar solo los módulos.

Volcar el montón puede producir mucha información que no es estrictamente útil para el análisis. Puede filtrarla usando dos archivos:

blacklist.txt este archivo contiene los prefijos de nombres de tipo que no deben registrarse

whitelist.txt este archivo contiene los prefijos de nombres de tipo que deben registrarse aunque estén en la lista negra

Por ejemplo, si desea filtrar todo el espacio de nombres System.IO pero le interesa registrar System.IO.MemoryStream, puede agregar el primer valor a blacklist.txt y el segundo a whitelist.txt.

Ejemplos

En la carpeta Examples encontrará tres proyectos diferentes que puede usar para probar Shed. Ejemplo:

Shed.exe --exe ..\Examples\ConfigurationSample\ConfigurationSample.exe

Cuando el análisis se complete, Shed mostrará dónde puede encontrar el resultado, como se muestra a continuación:

[+] Result saved to C:\Shed\Result\7800

Compilar Shed

Si tiene instalado Visual Studio, simplemente ejecute el archivo por lotes build.bat; creará un archivo zip dentro de la carpeta build.

Información de licencia

Copyright (C) 2017 Antonio Parata - @s4tan

Licencia: GNU General Public License, versión 2 o posterior; consulte LICENSE incluido en este archivo para obtener más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





