

LIEF
 lief-project/lief
Biblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…
android-securityembedded-systems-securitystatic-analysis+12
5.5k
lief-project/liefBiblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…
 rizinorg/rizin
Framework de ingeniería inversa y conjunto de herramientas de línea de comandos de tipo UNIX.
 advdebug/brovan
Emulador de binarios x86_64 en modo usuario para análisis de malware e ingeniería inversa. Soporta PE, ELF, volcados de memoria y binarios sin…
 pwndbg/pwndbg
Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado
 radareorg/radare2
Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
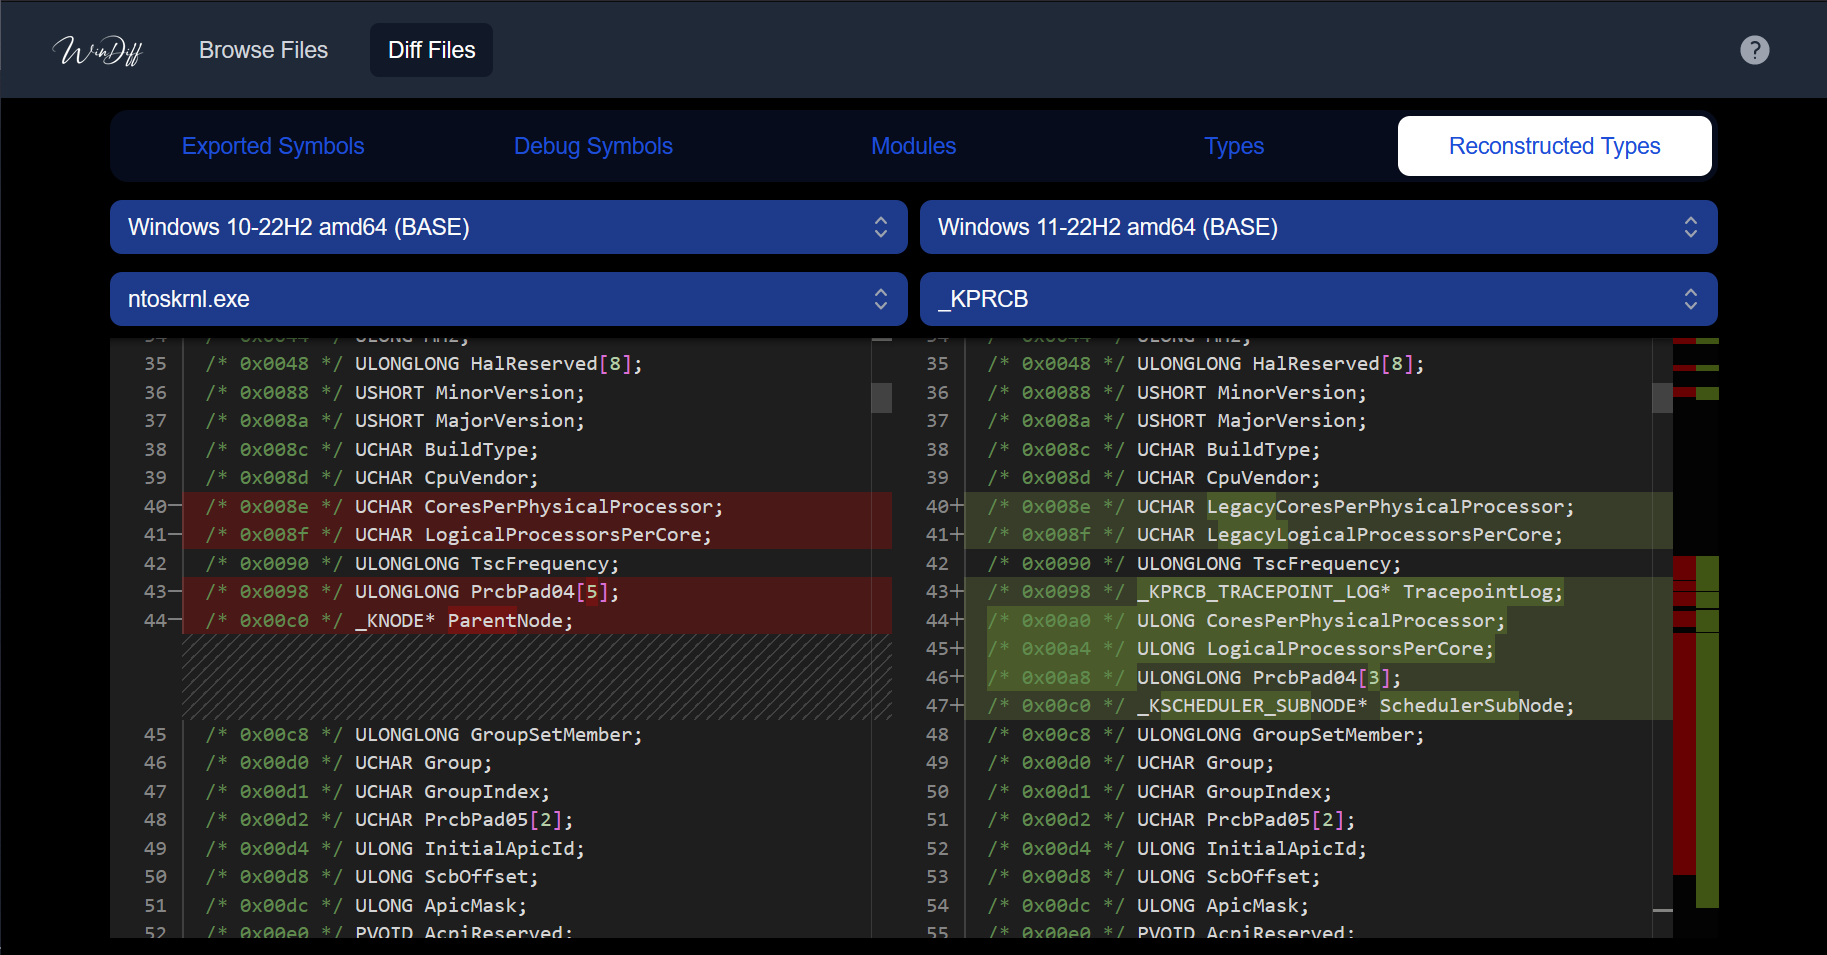 ergrelet/windiff
Herramienta que permite comparar información de símbolos, tipos y llamadas al sistema de binarios de Microsoft Windows en diferentes versiones del…
 frida/frida
Repositorio principal para alojar binarios de lanzamiento
 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
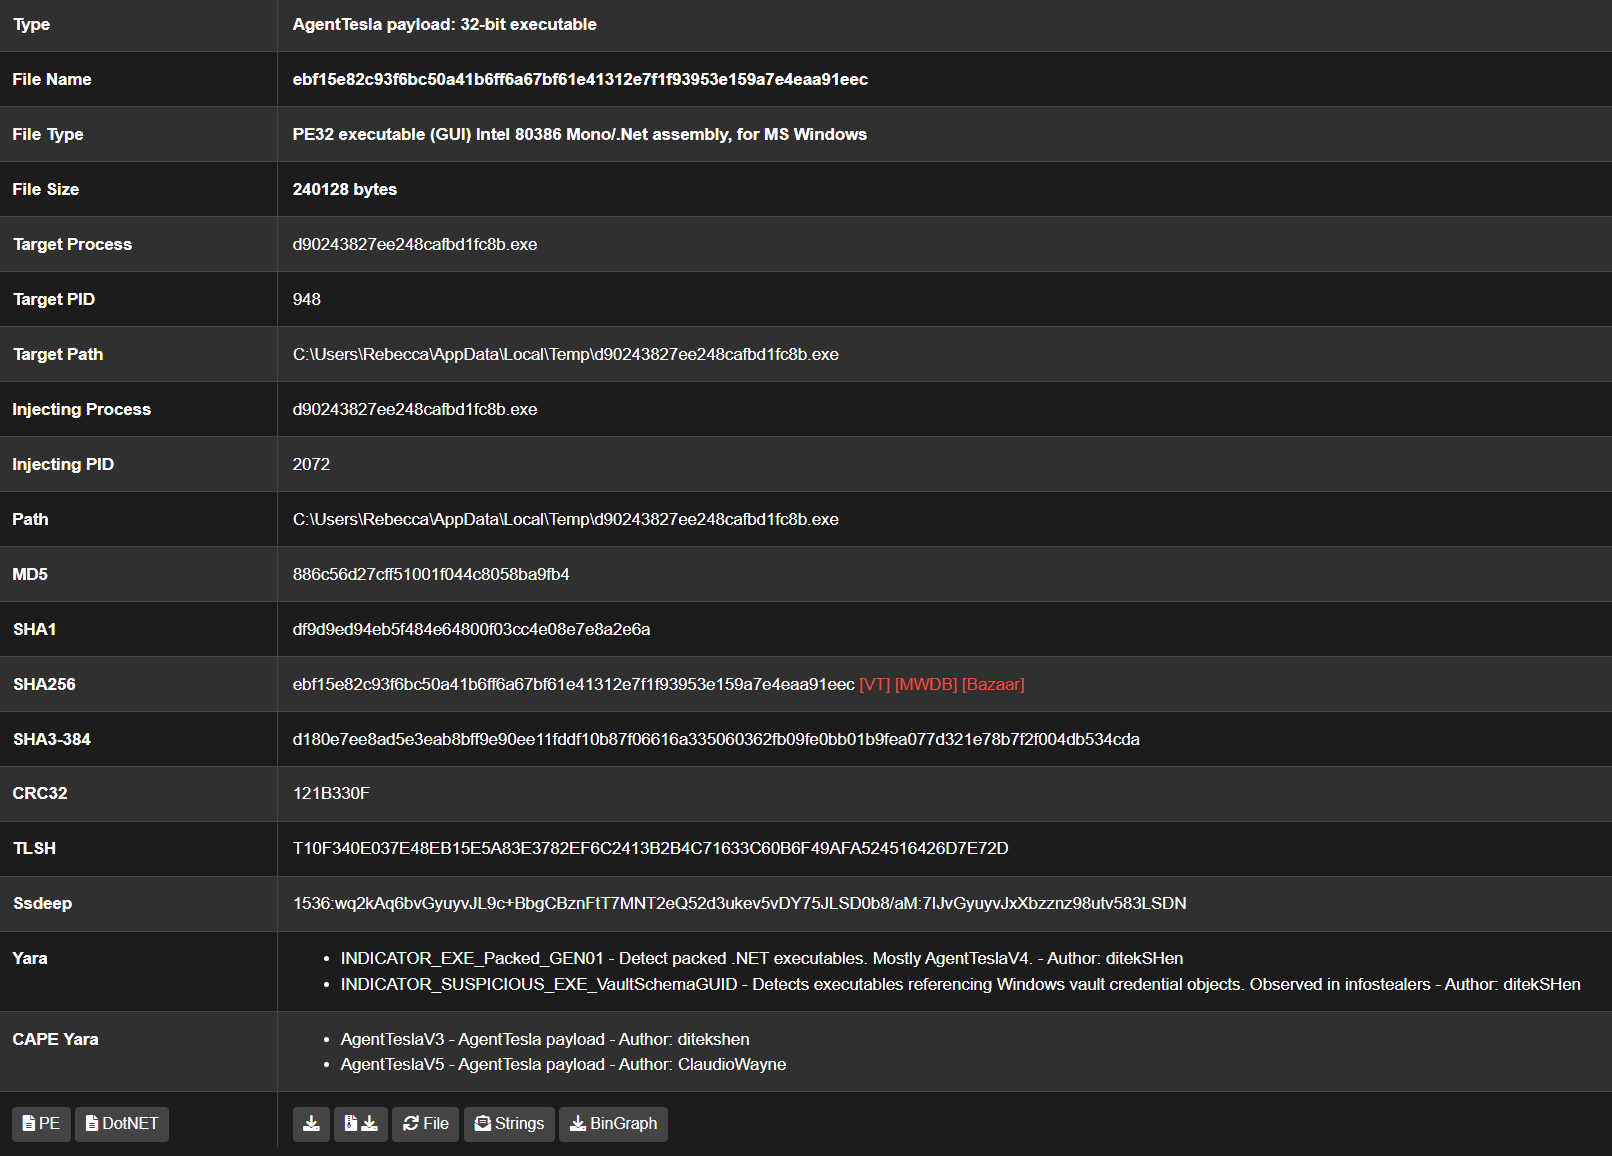 kevoreilly/capev2
Extracción de Configuración y Carga Útil de Malware
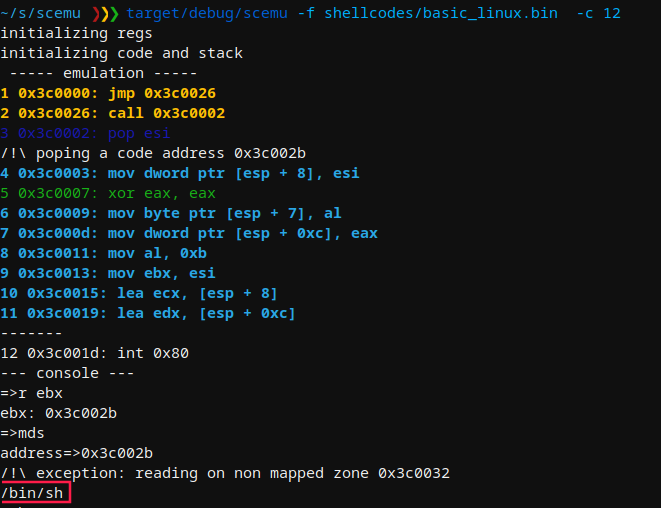 mwemuorg/mwemu
Emulador de hardware x86 en Rust puro y simulador de procesos de Windows para análisis de malware, emulación de shellcode y desempaquetado de…
 attify/firmware-analysis-toolkit
Plataforma de investigación de seguridad de firmware que combina análisis binario, rastreo de flujo de datos (taint tracing) y emulación en IoT, IA…
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 horsicq/detect-it-easy
Programa para determinar tipos de archivos para Windows, Linux y MacOS.
 dynamorio/dynamorio
Marco de instrumentación en tiempo de ejecución para construir herramientas de análisis dinámico: rastreo, generación de perfiles, cobertura de…
 momo5502/sogen
🪅 Emulador de espacio de usuario para Windows y Linux
 horsicq/xmachoviewer
XMachOViewer es un visor de Mach-O para Windows, Linux y MacOS
 horsicq/xpeviewer
Visor/editor de archivos PE para Windows, Linux y MacOS.
 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.