How-To-Secure-A-Linux-Server

Guía paso a paso para endurecer un servidor Linux, cubriendo seguridad SSH, cortafuegos, detección de intrusiones, auditoría y configuración del…

Guía paso a paso para endurecer un servidor Linux, cubriendo seguridad SSH, cortafuegos, detección de intrusiones, auditoría y configuración del…

Sistema de agregación de logs multitenant, escalable horizontalmente, que indexa etiquetas en lugar de texto completo, se integra con Grafana y está…

Instrumentación, monitoreo y análisis del sistema operativo impulsados por SQL.

Índice curado de herramientas de respuesta a incidentes y DFIR, que incluye forensia de memoria y de disco, recopilación de evidencias, análisis de…

Plataforma XDR y SIEM de código abierto para detección de amenazas, análisis de registros, monitoreo de integridad de archivos, evaluación de…

SIEM nativo en la nube para análisis de seguridad inteligente para toda su empresa.

Daemon para bloquear hosts que causan múltiples errores de autenticación

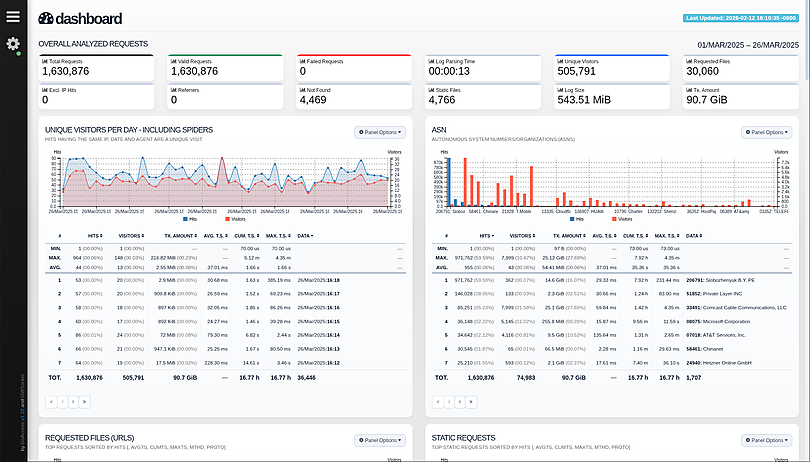
GoAccess es un analizador de registros web en tiempo real y un visor interactivo que se ejecuta en una terminal en sistemas *nix o a través de tu…

La forma más fácil y segura de acceder y proteger toda tu infraestructura.

Repositorio principal de reglas Sigma

Motor IDS/IPS y WAF de código abierto que analiza registros y solicitudes HTTP para detectar y bloquear IPs maliciosas, aprovechando una lista de…

ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…

Zeek es un potente marco de análisis de redes que es muy diferente del típico IDS que puedas conocer.

Plataforma centralizada de gestión de logs para recopilar, indexar y analizar logs en streaming, con alertas y correlación de eventos para la…

🍯 T-Pot - La plataforma integral de múltiples honeypots 🐝

Observabilidad de red impulsada por eBPF para Kubernetes. Indexa tráfico L4/L7 con contexto completo de K8s, descifra TLS sin claves. Consultable por…

Sistema de detección de tráfico malicioso en tiempo real que utiliza listas negras públicas, trazas estáticas de malware y análisis heurístico para…

Motor de red IDS/IPS/NSM de código abierto para inspección de tráfico en tiempo real, detección y prevención de intrusiones, análisis de protocolos y…