
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Azure-Sentinel — SIEM nativo en la nube para análisis de seguridad inteligente para toda su empresa. | Kitploit
Herramientas/GitHubGitHub/azure/azure-sentinel
Herramientas DefensivasSeguridad en la NubeInteligencia de AmenazasDetección de IntrusionesAprendizaje y EducaciónRespuesta a IncidentesRecursos CuradosAnálisis de Registros
GitHubazure/azure-sentinel

Azure-Sentinel

SIEM nativo en la nube para análisis de seguridad inteligente para toda su empresa.

Ver Repositorio
6.1k3.8k25hace 12h 29mRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Sitio web
Compartir

Microsoft Sentinel y Microsoft 365 Defender

Bienvenido al repositorio unificado de Microsoft Sentinel y Microsoft 365 Defender. Este repositorio contiene detecciones listas para usar, consultas de exploración, consultas de búsqueda, libros, runbooks y mucho más para ayudarte a ponerte al día con Microsoft Sentinel y proporcionarte contenido de seguridad para proteger tu entorno y buscar amenazas. Las consultas de búsqueda también incluyen consultas de búsqueda de Microsoft 365 Defender para escenarios de búsqueda avanzada tanto en Microsoft 365 Defender como en Microsoft Sentinel. También puedes enviar a issues cualquier ejemplo o recurso que te gustaría ver aquí al incorporarte a Microsoft Sentinel. Este repositorio acepta contribuciones; consulta la wiki de este repositorio para comenzar. Para preguntas y comentarios, comunícate con [email protected]

Recursos

  • Documentación de Microsoft Sentinel
  • Documentación de Microsoft 365 Defender
  • Seminarios web de la comunidad de seguridad
  • Introducción a GitHub

Valoramos tus comentarios. Aquí tienes algunos canales para ayudarte a plantear tus preguntas o comentarios:

  1. Preguntas y respuestas generales sobre productos SIEM y SOAR: únete a las conversaciones de la Comunidad Técnica de Microsoft Sentinel
  2. Preguntas y respuestas generales sobre productos XDR: únete a las conversaciones de la Comunidad Técnica de Microsoft 365 Defender
  3. Solicitudes de características específicas del producto: vota o publica nuevas en los foros de comentarios de Microsoft Sentinel
  4. Reportar errores del producto o contribuciones: abre un Issue de GitHub usando la Plantilla de error
  5. Comentarios generales sobre la comunidad y el proceso de contribución: abre un Issue de GitHub usando la Plantilla de solicitud de características

Directrices de contribución

Este proyecto acepta contribuciones y sugerencias. La mayoría de las contribuciones requieren que aceptes un Acuerdo de Licencia de Colaborador (CLA) que declara que tienes el derecho y realmente nos otorgas los derechos para usar tu contribución. Para más detalles, visita https://cla.microsoft.com.

Agrega tus contribuciones nuevas o actualizadas a GitHub

Nota: Si eres un contribuyente primerizo a este repositorio, consulta la Guía general de fork del repositorio de GitHub antes de clonar, o los Pasos específicos para el repositorio de Sentinel.

Pasos generales

Contribuciones completamente nuevas o actualizaciones mediante estos métodos:

  • Presentarlo para revisión directamente en el sitio web de GitHub
    • Navega a la carpeta donde quieres subir tu archivo
    • Elige "Upload Files" y busca tu archivo.
    • Se te pedirá que crees tu propia rama y luego envíes la Solicitud de extracción para revisión.
  • Usa GitHub Desktop o Visual Studio o VSCode
    • Haz fork del repositorio
    • Clona el repositorio
    • Crea tu propia rama
    • Realiza tus adiciones/actualizaciones en GitHub Desktop
    • Asegúrate de fusionar master de nuevo en tu rama antes de hacer push.
    • Envía tus cambios a GitHub

Solicitud de extracción (PR)

  • Después de enviar tus cambios, deberás presentar la Solicitud de extracción (PR)
  • Se requieren detalles sobre los cambios propuestos; asegúrate de incluir un nivel mínimo de detalle para que una revisión pueda entender claramente la razón del cambio y a qué se refiere el cambio en el código.
  • Después de la presentación, revisa los comentarios en la Solicitud de extracción
  • Realiza los cambios sugeridos y actualiza tu rama, o explica por qué no se necesita ningún cambio. Resuelve el comentario cuando termines.

Verificación de estructura de plantilla de detección de solicitud de extracción

Como parte de las verificaciones de la PR, ejecutamos una validación de estructura para asegurarnos de que todas las partes requeridas de la estructura YAML estén incluidas. Para las detecciones, hay una nueva sección que debe incluirse. Consulta las directrices de contribución para obtener más información. Si esta sección o cualquier otra sección requerida no se incluye, se producirá un error de validación similar al siguiente. El ejemplo es específicamente si falta la sección entityMappings en el YAML:

A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:00.95]     Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [104ms]
  Error Message:
   Expected object to be <null>, but found System.ComponentModel.DataAnnotations.ValidationException with message "An old mapping for entity 'AccountCustomEntity' does not have a matching new mapping entry."

Verificación de validación KQL de solicitud de extracción

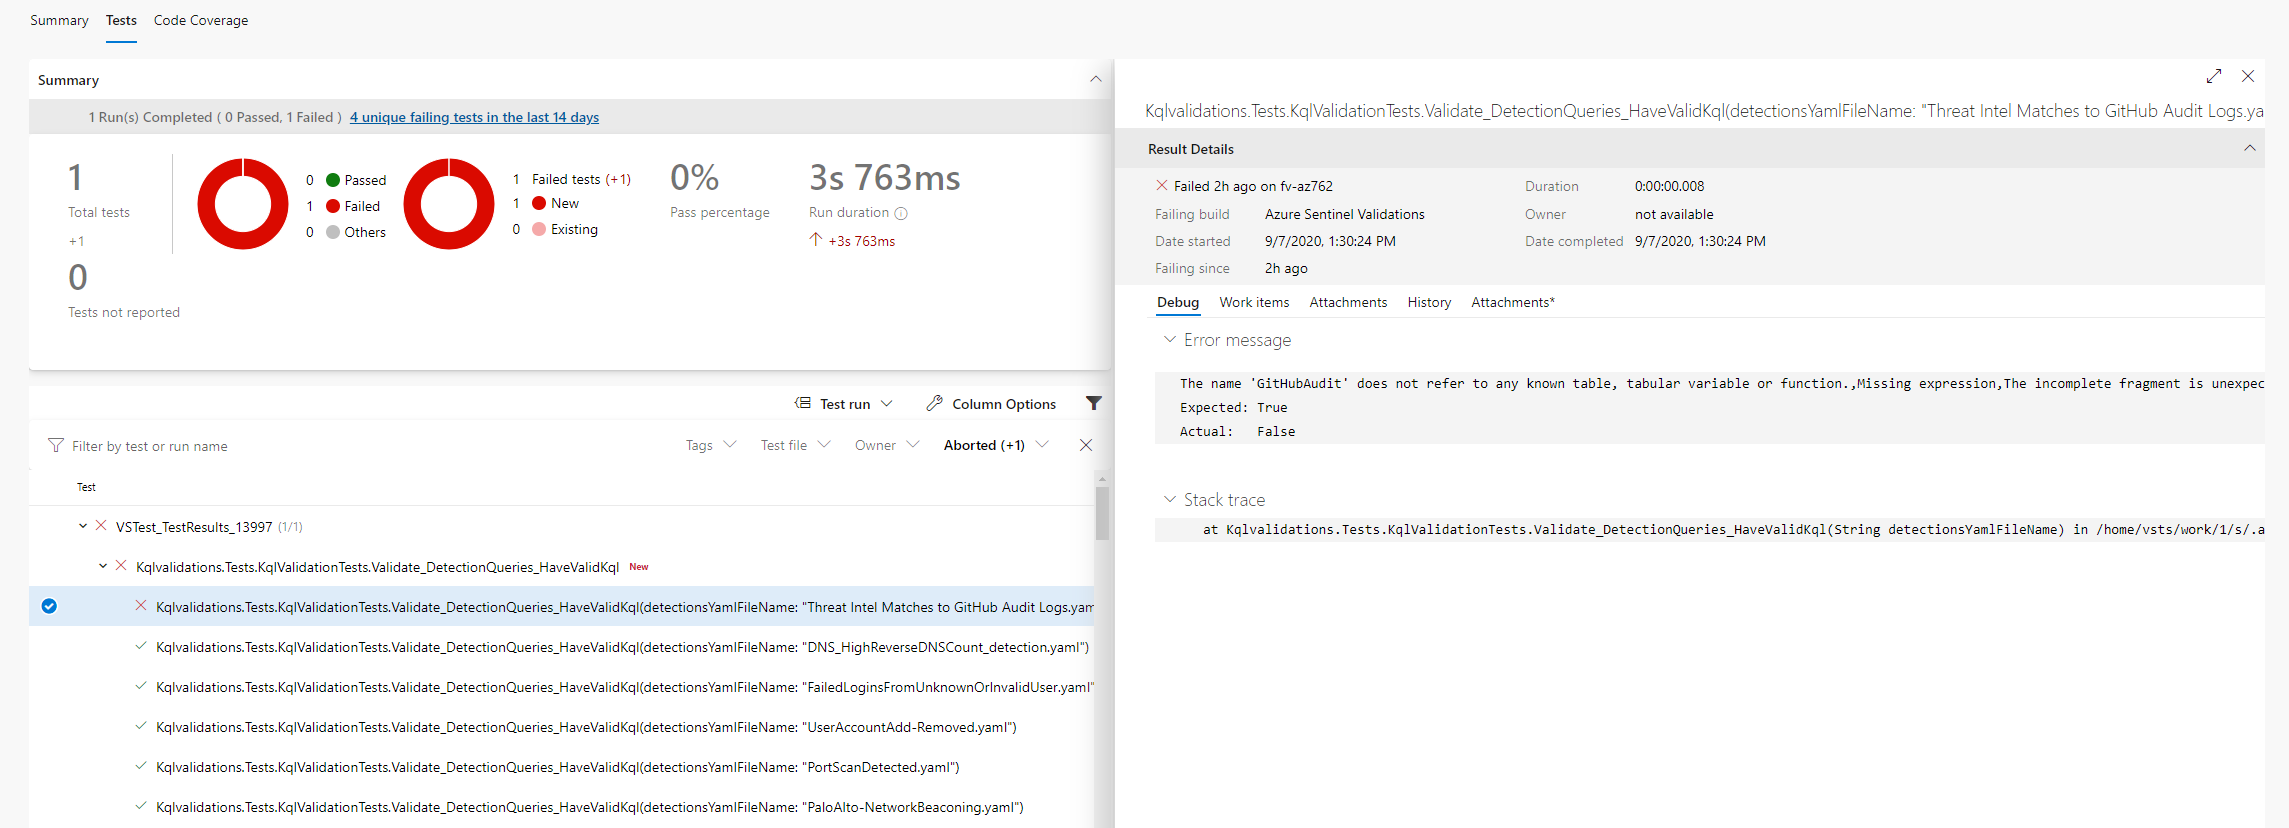
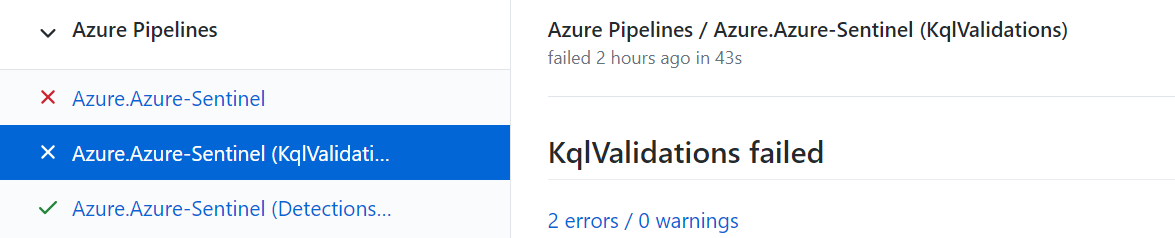
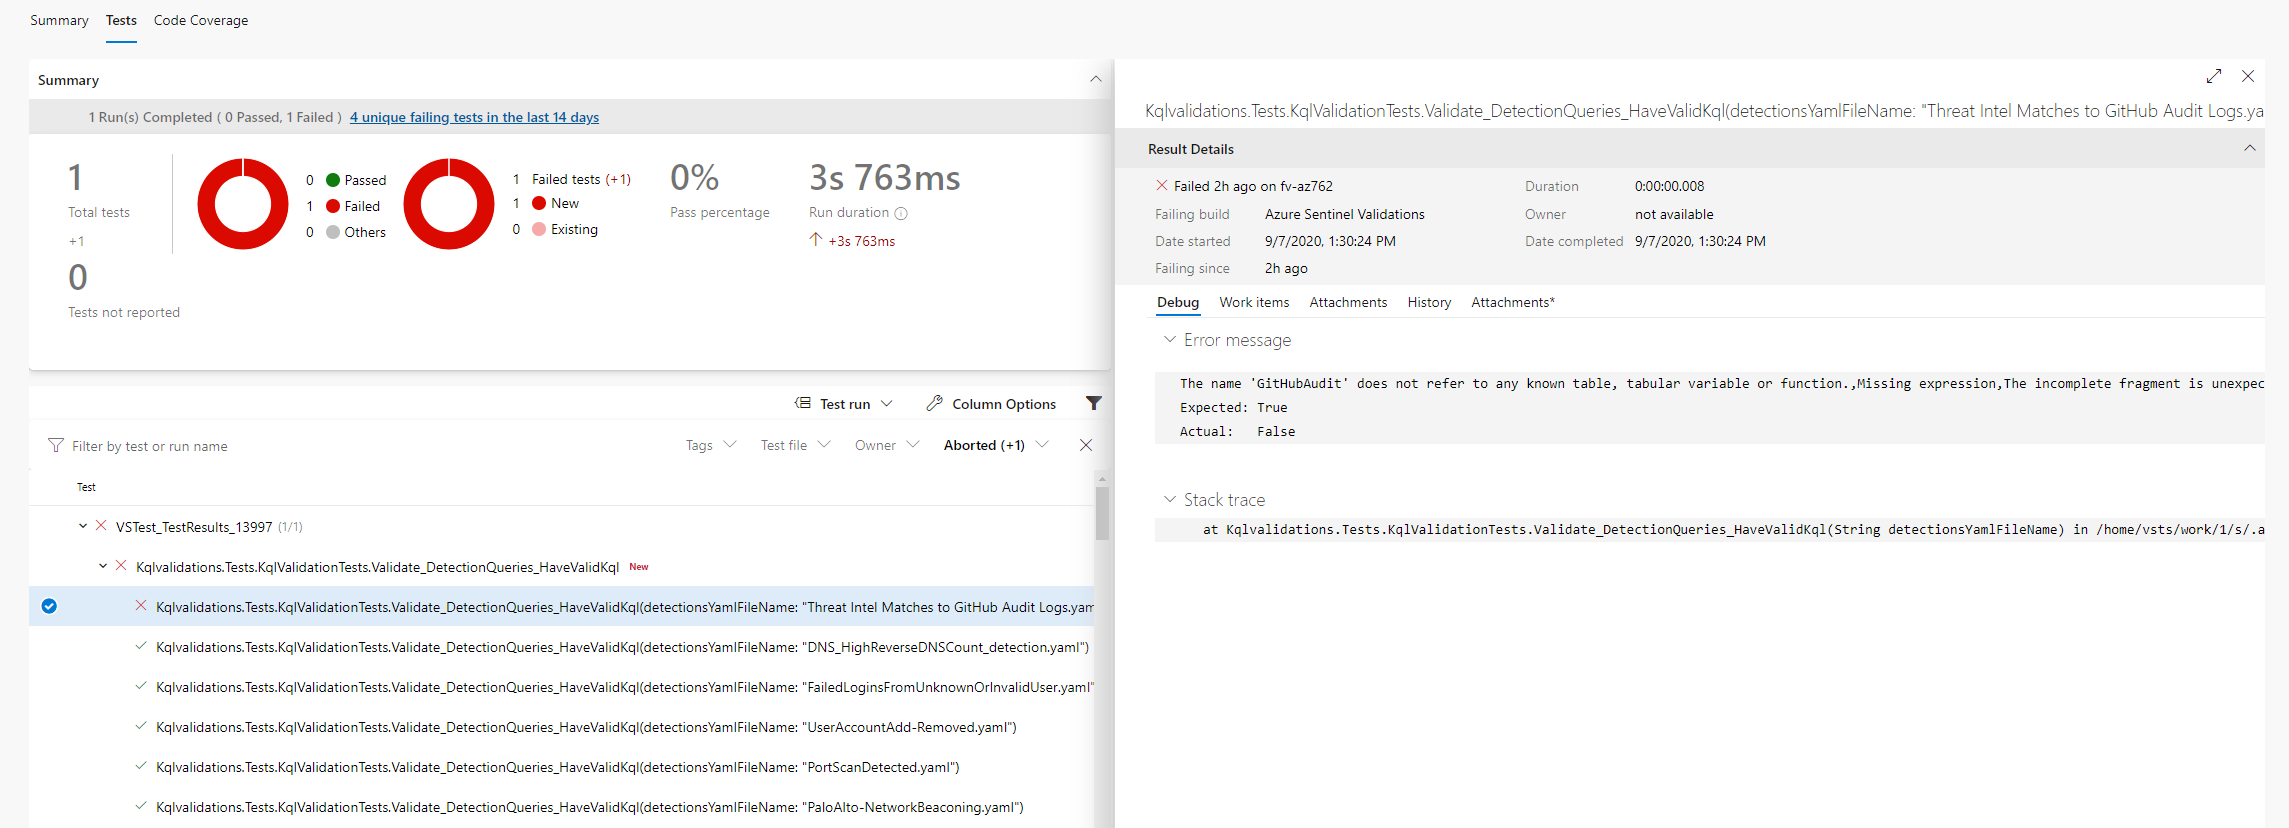
Como parte de las verificaciones de la PR, ejecutamos una validación de sintaxis de las consultas KQL definidas en la plantilla. Si esta verificación falla, ve a Azure Pipeline (presionando el enlace de errores en la pestaña de verificaciones de tu PR) Azurepipeline En el pipeline puedes ver qué prueba falló y cuál es la causa: Pipeline Tests Tab
Descargar herramienta