

opencanary
 thinkst/opencanary
Honeypot de bajos recursos que emula servicios de red comunes para detectar la actividad del atacante posterior a una brecha, con módulos de…
defensive-toolsnetwork-securitythreat-intelligence+3
3.1k
thinkst/opencanaryHoneypot de bajos recursos que emula servicios de red comunes para detectar la actividad del atacante posterior a una brecha, con módulos de…

 ndaal_open_source/ndaal_public_auditd
Conjunto de reglas de Linux Auditd con mejores prácticas, con 14.956 reglas mapeadas a MITRE ATT&CK, rol de despliegue de Ansible y herramientas de…
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 foxio-llc/ja4
JA4+ es un conjunto de estándares de huellas digitales de red
 d3vhex/sentora
Una plataforma SIEM, EDR y SOAR de código abierto, autoalojada y potenciada por IA, diseñada para operaciones de seguridad modernas.
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 microlaser/dns_watchdog_windows2
Script de PowerShell que monitorea el tráfico DNS de Windows mediante pktmon para detectar envenenamiento, suplantación, respuestas de resolutores no…
 gopasteverything/gpewebdefender
Monitor ligero de ataques web. Un binario Go + SQLite. No es OSSEC, no es un WAF.
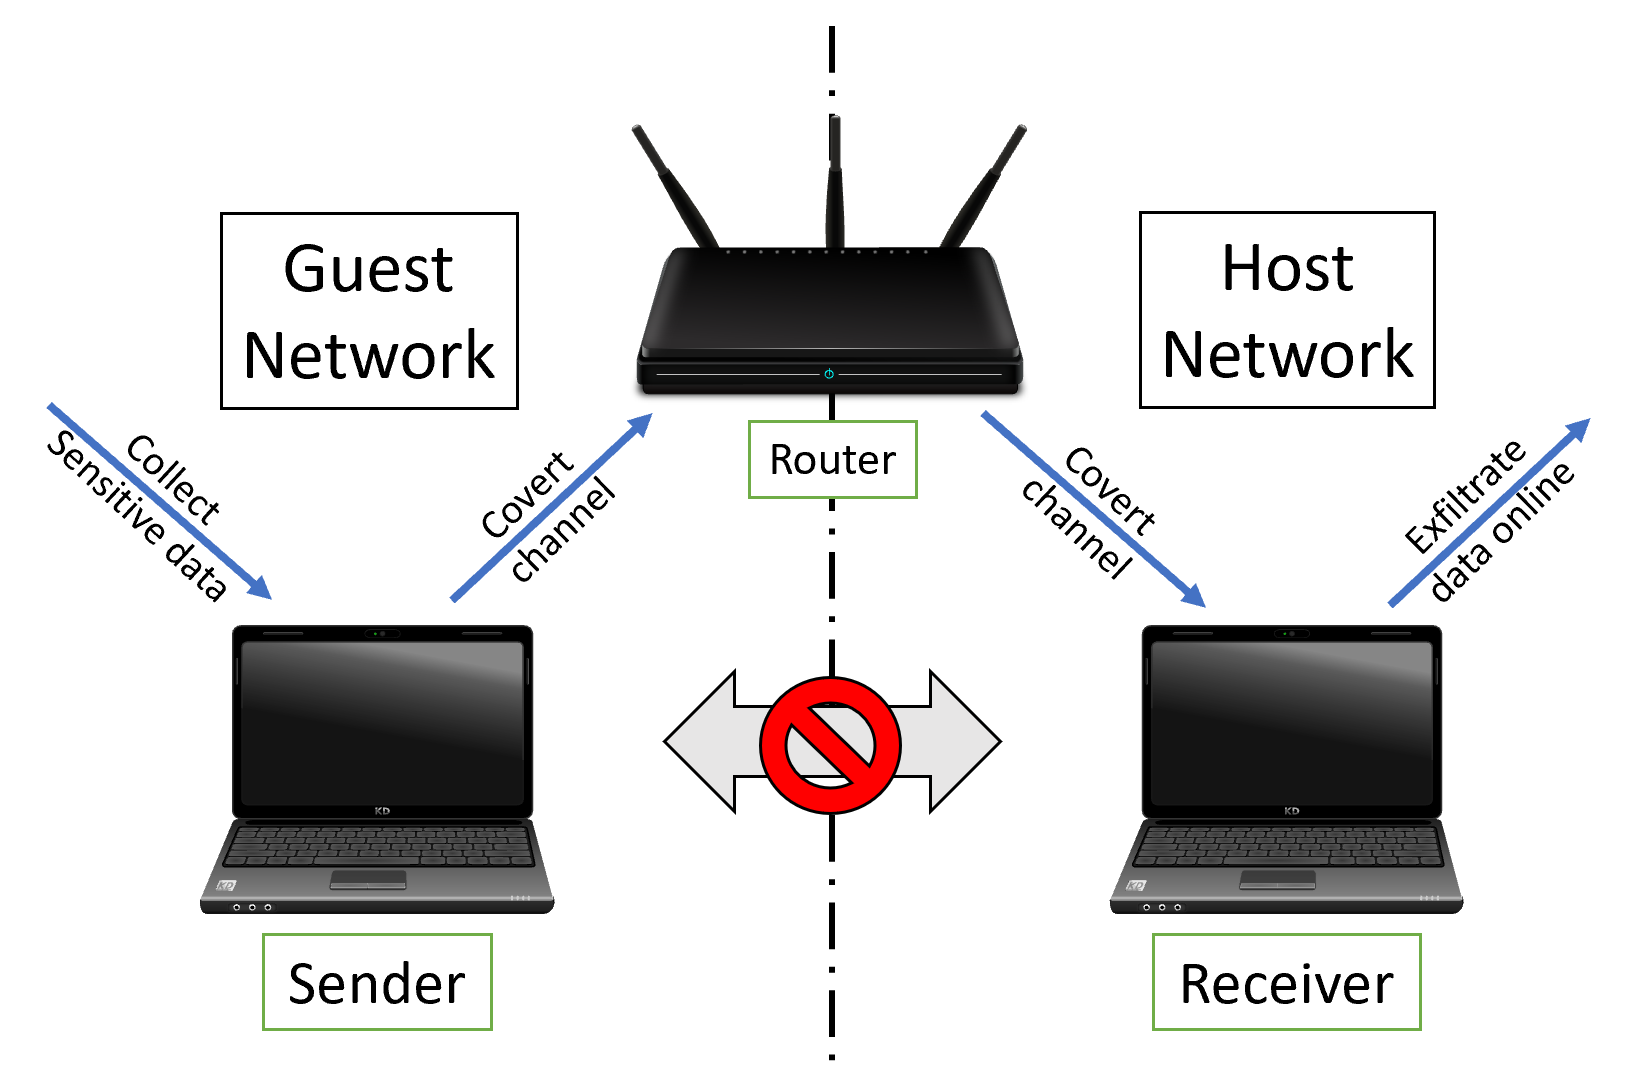 orensv/characterization-and-detection-of-cross-router-covert-channels
Este repositorio incluye el código fuente utilizado en el artículo "Characterization and Detection of Cross-Router Covert Channels".
 joseluispino/hardstop
Implementación de referencia para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Cordón Andon Epistémico fuera de…
 falcosecurity/falco
Agente de seguridad en tiempo de ejecución nativo de la nube y en tiempo real para Linux que monitorea las syscalls y los metadatos de…
 alphasoc/flightsim
Una utilidad para generar de forma segura patrones de tráfico de red malicioso y evaluar controles.
 duggytuxy/syswarden
Orquestador de seguridad Linux local que aplica políticas de nftables con telemetría HIDS/HIPS, fuentes de inteligencia de amenazas acotadas,…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 cr0nx/awesome-linux-attack-forensics-purplelabs
Esta página es el resultado de la investigación práctica en curso sobre técnicas y herramientas avanzadas de ataques, detección y análisis forense en…
 crowdsecurity/crowdsec
Motor IDS/IPS y WAF de código abierto que analiza registros y solicitudes HTTP para detectar y bloquear IPs maliciosas, aprovechando una lista de…
 mfthomps/labtainers
Labtainers: Un marco de laboratorio cibernético basado en Docker
 bombinisecurity/bombini
Agente de Monitoreo de Seguridad y Sandboxing eBPF Basado en Aya