
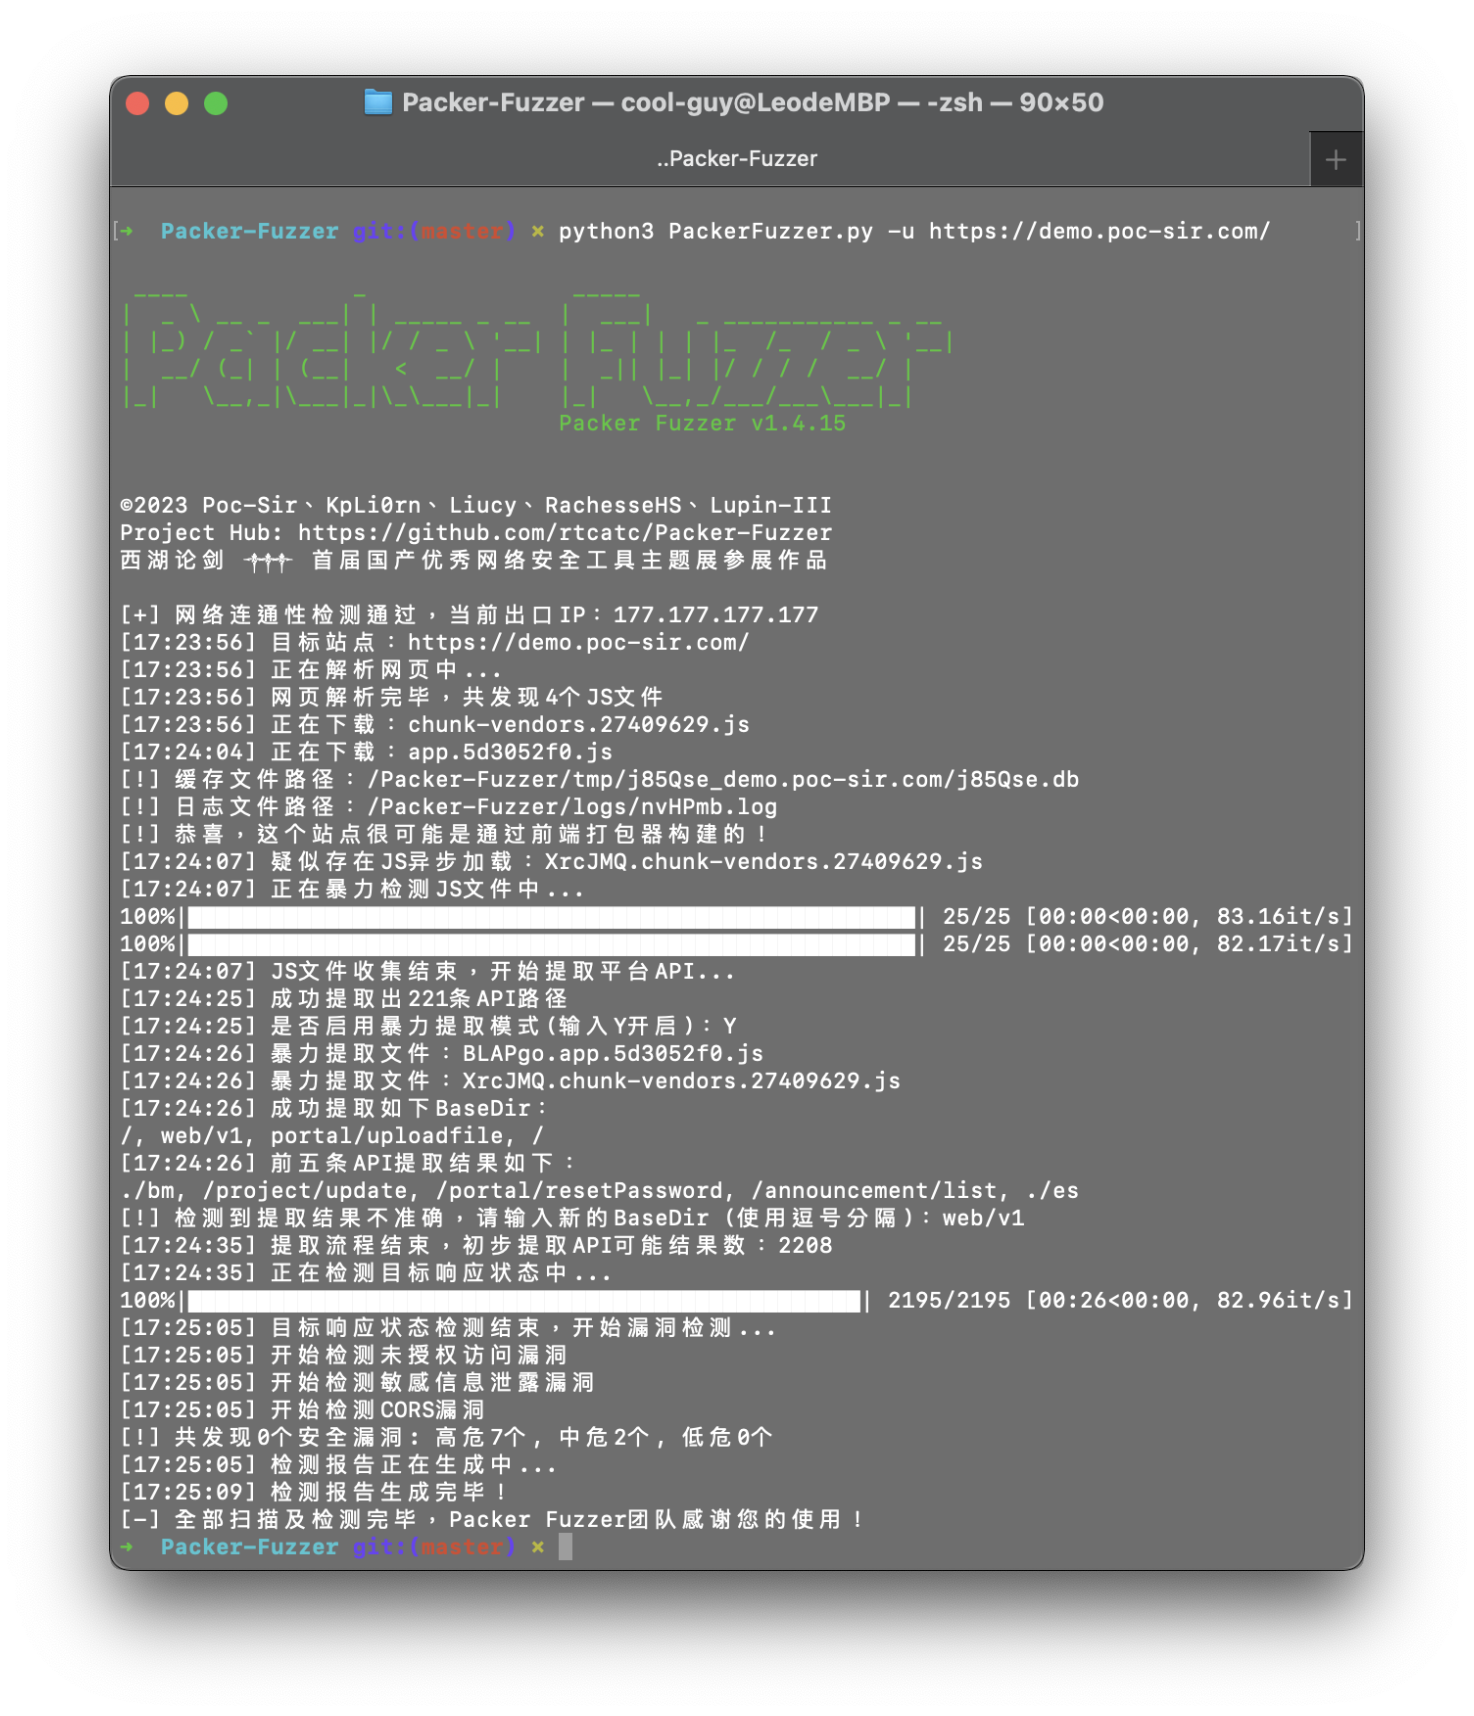
Packer-Fuzzer
 rtcatc/packer-fuzzer
Packer Fuzzer es un escáner rápido y eficiente para la detección de seguridad de sitios web construidos con empaquetadores de módulos JavaScript como…
vulnerability-scannersapi-security-testingweb-security+1
3.2k
rtcatc/packer-fuzzerPacker Fuzzer es un escáner rápido y eficiente para la detección de seguridad de sitios web construidos con empaquetadores de módulos JavaScript como…
 ac-pm/inspeckage
Android Package Inspector - análisis dinámico con hooks de API, iniciar actividades no exportadas y más. (Xposed Module)
 mda2av/http11probe
Una plataforma de pruebas abierta que sondea servidores HTTP/1.1 frente a los requisitos de RFC 9110/9112, vectores de contrabando y manejo de…
 zilbonn/owasp-wstg-rag
Sistema RAG de la Guía de Pruebas de Seguridad Web de OWASP con ChromaDB, MCP para Claude Code
 theronielanddaronpodcastshow/svja
La Super Vulnerable Java Application (SVJA), como se demuestra en el Roniel and DaRon Podcast Show, es una aplicación Apache Struts diseñada para…
 mannansainicyber/url_checker
Detector de phishing de URL híbrido basado en ML y heurística con análisis en tiempo real, puntuaciones de confianza explicables y API REST para…
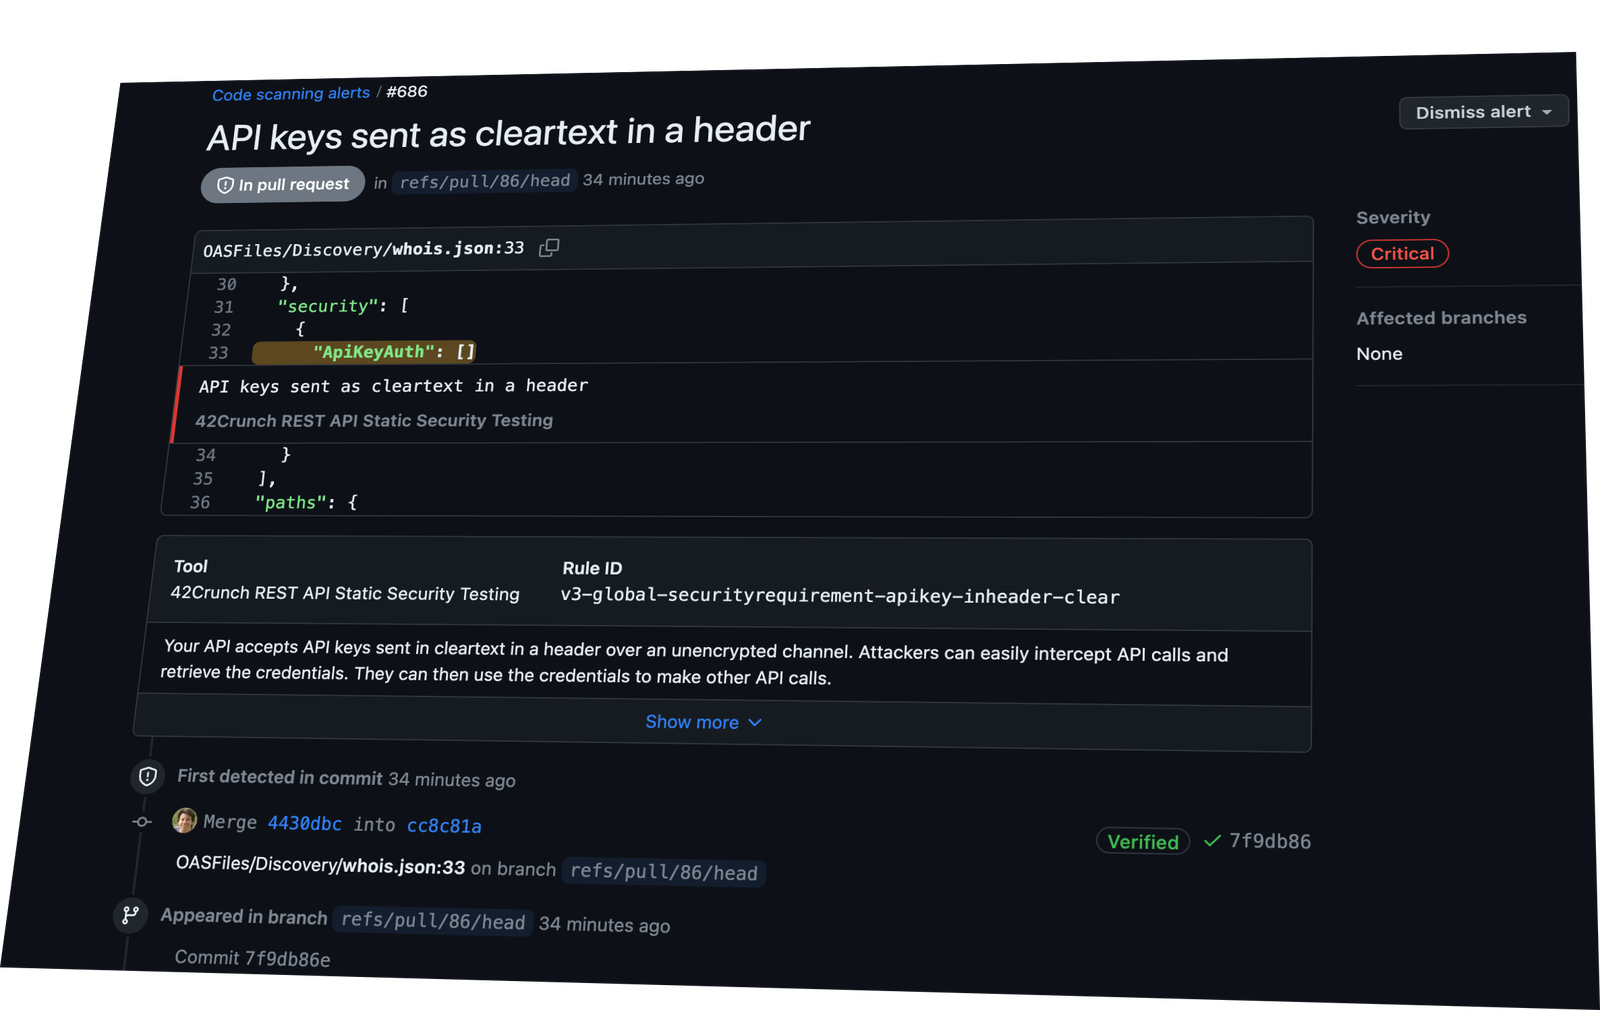 42crunch/api-security-audit-action
Automatiza la auditoría de seguridad estática de contratos OpenAPI en CI/CD, ejecutando más de 300 comprobaciones de autenticación, autorización y…
 keyvaluesoftwaresystems/agent-opfor
Emulación de adversarios de código abierto para agentes de IA y servidores MCP.
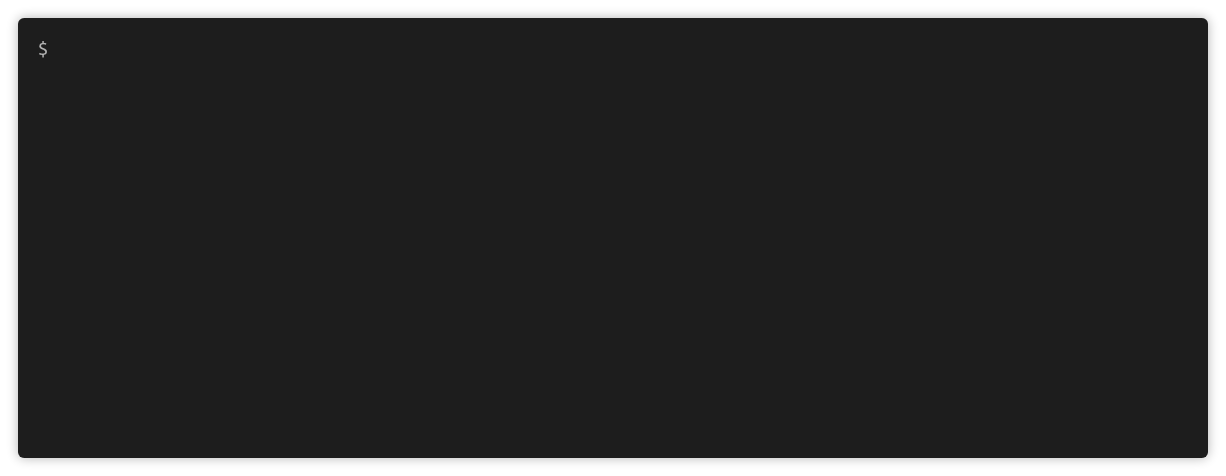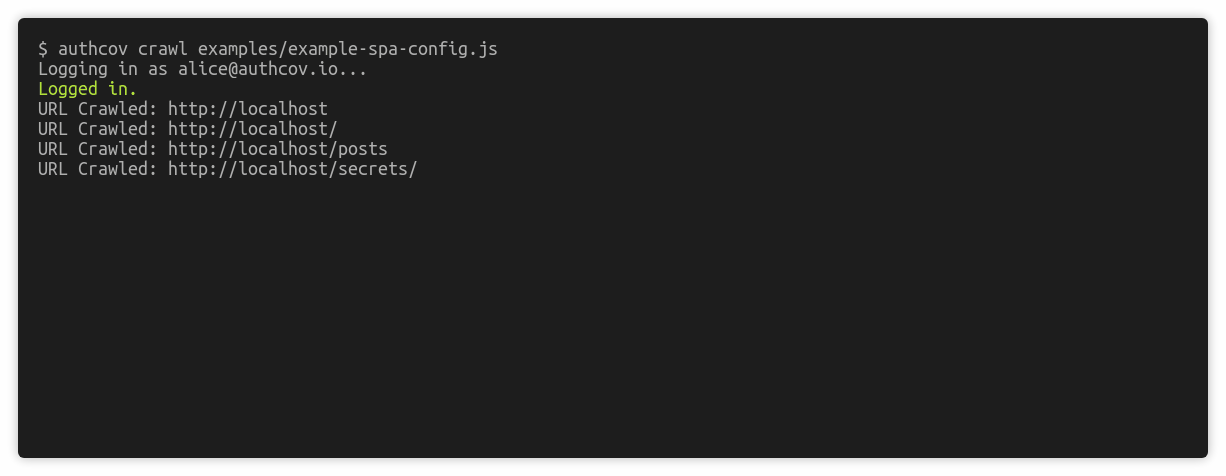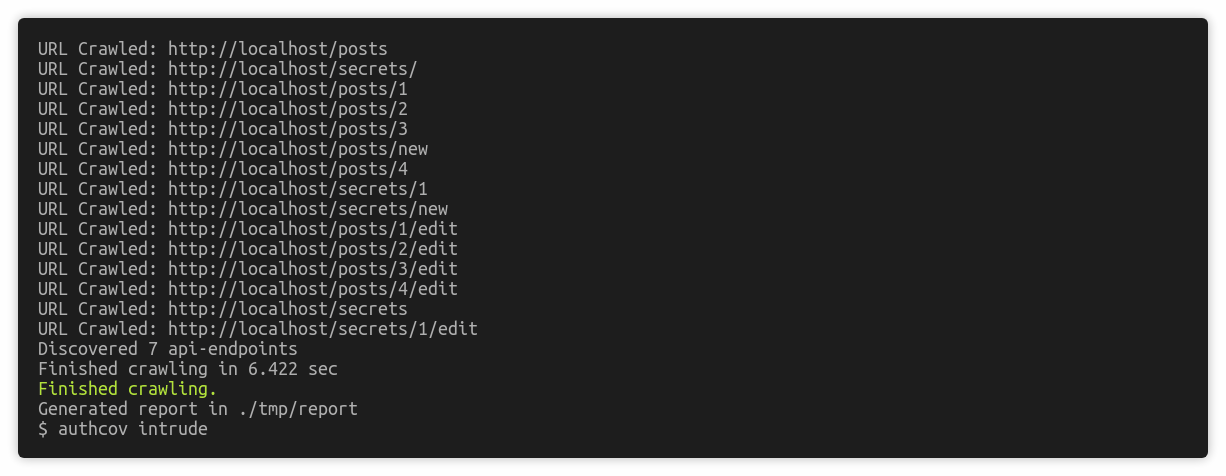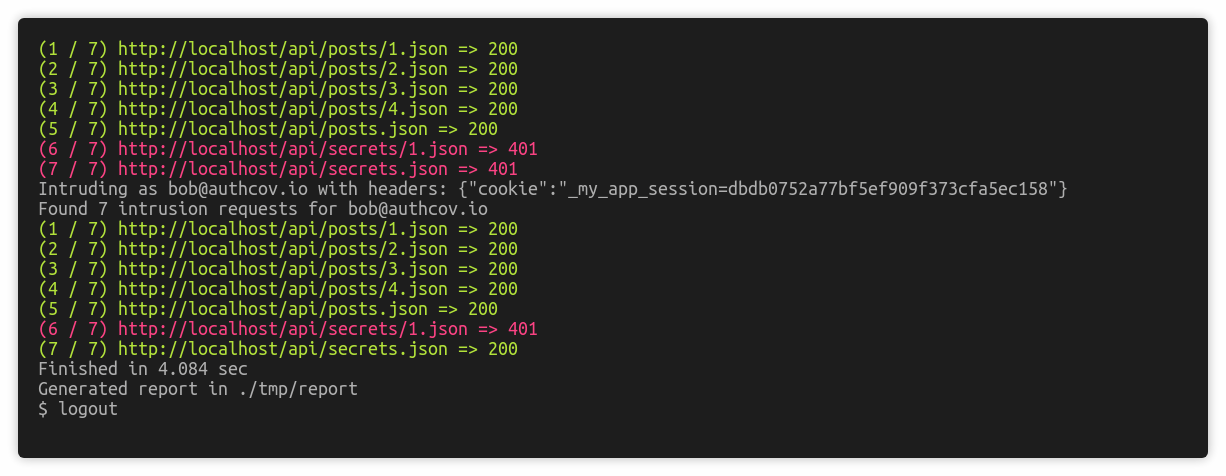 authcov/authcov
Escaneo de cobertura de autorización de aplicaciones web
 akabe1/oauthscan
Extensión de Burp Suite útil para verificar la seguridad de OAUTHv2 y OpenID
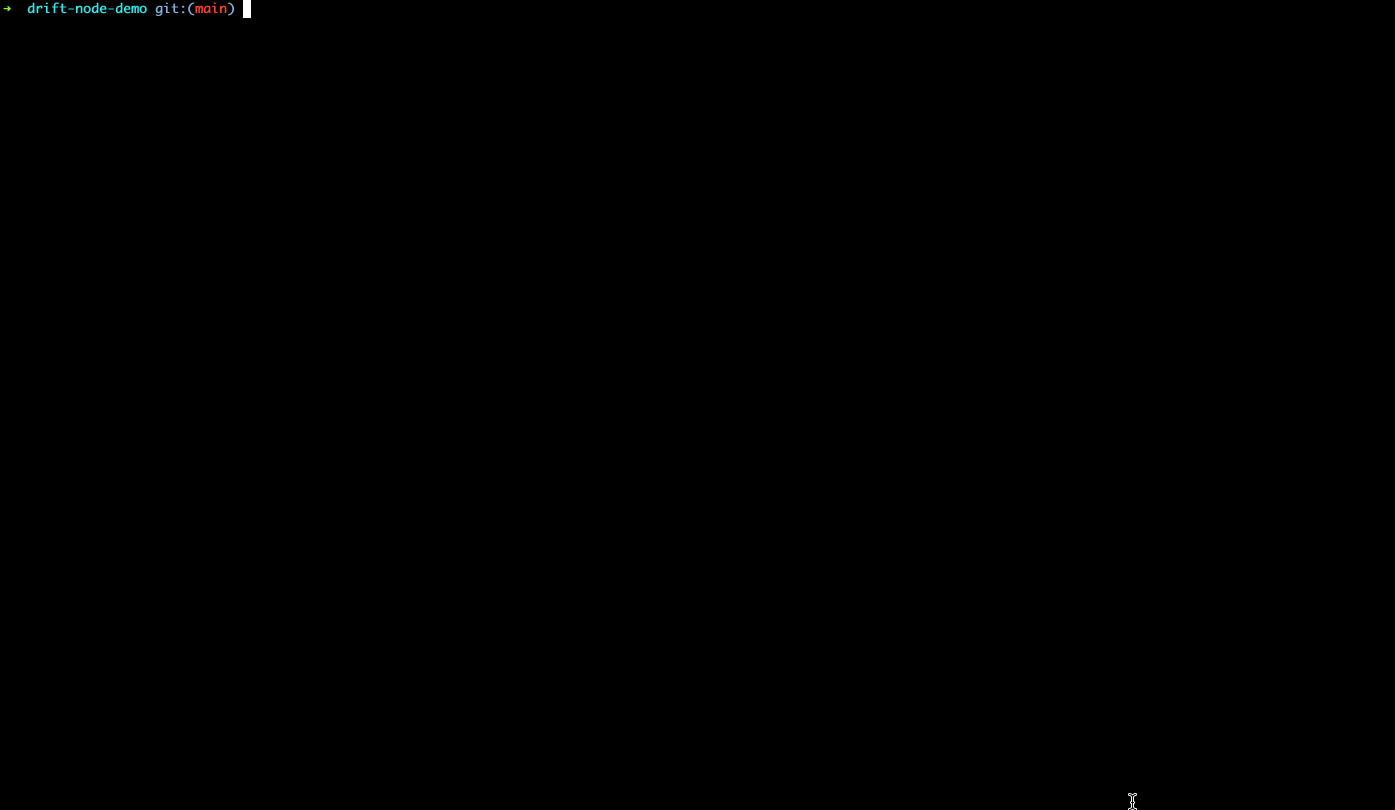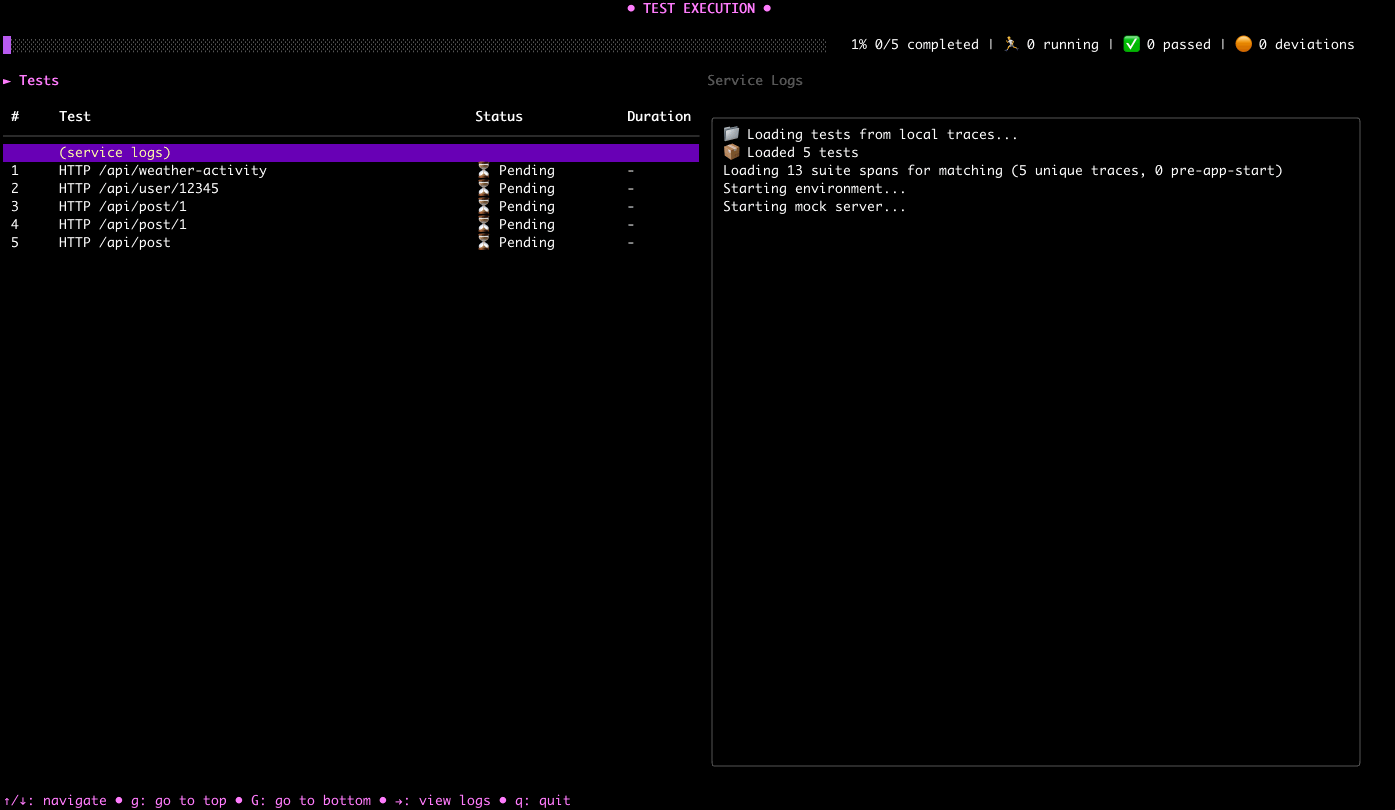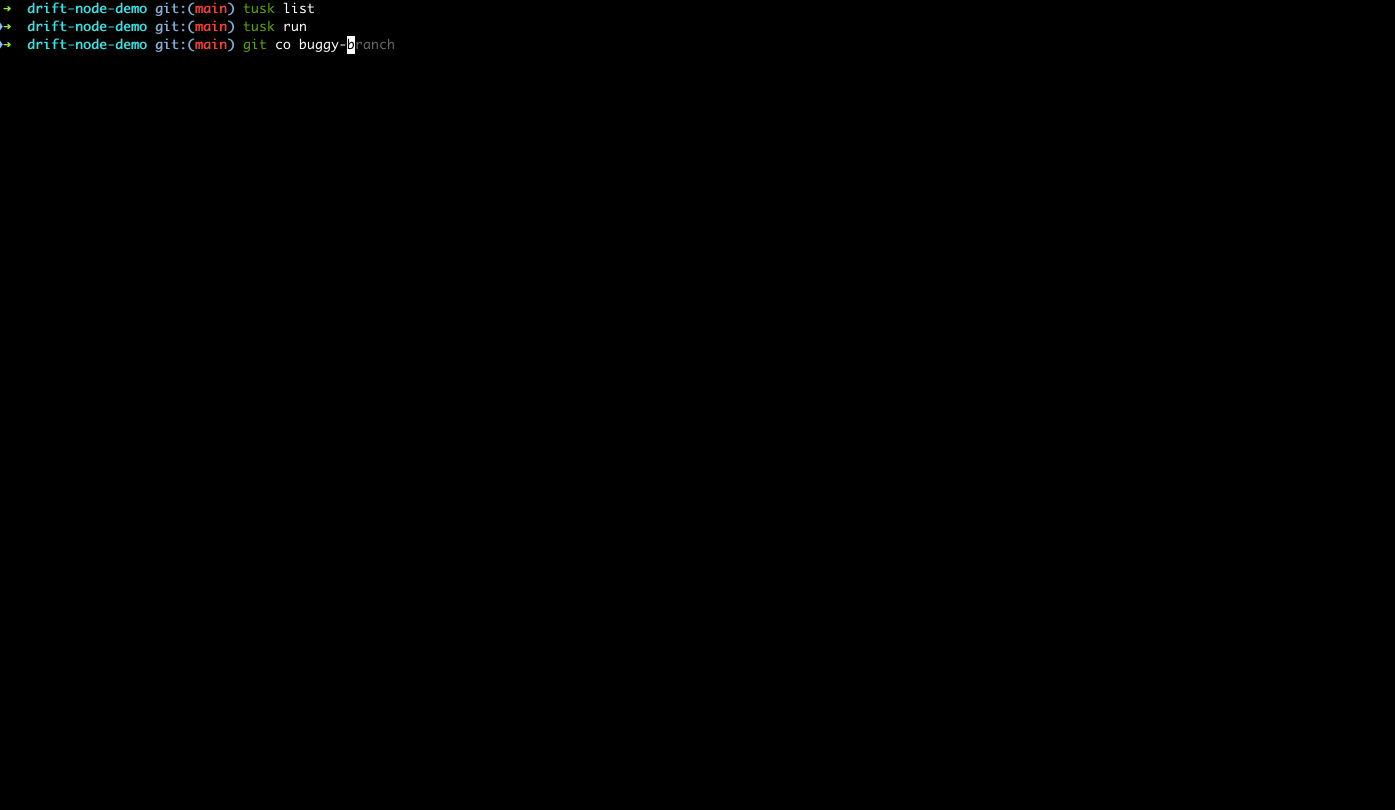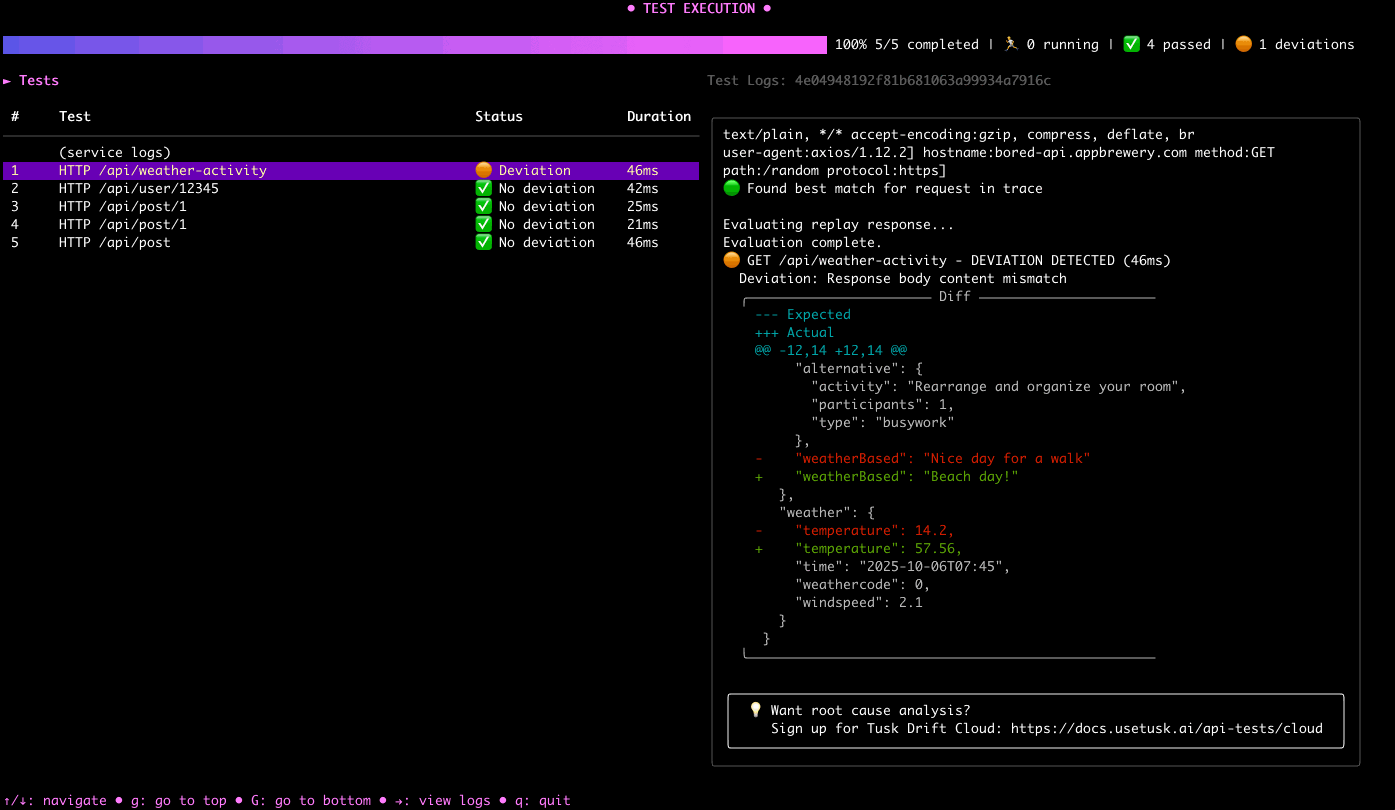 use-tusk/drift-node-sdk
SDK de Node.js para capturar y reproducir llamadas API realizadas hacia/desde tu servicio
 ngalongc/openapi_security_scanner
Escáner de seguridad de autorización automatizado para APIs basadas en OpenAPI. Prueba endpoints GET con múltiples conjuntos de credenciales para…
 epicosy/retrofit-1
Cliente HTTP seguro por tipos para Android y Java con enlace de API basado en anotaciones, soporte de convertidores e integración con OkHttp para…
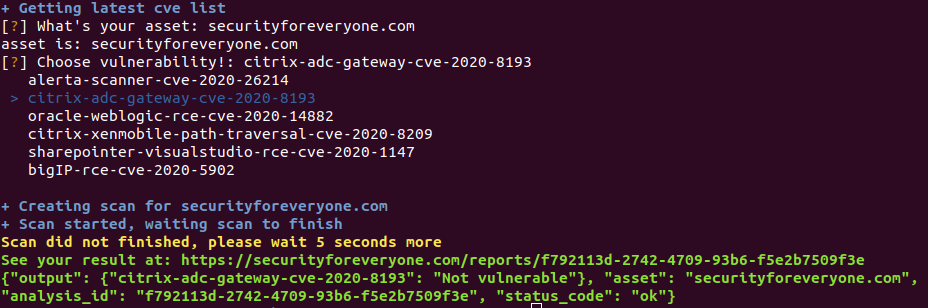 s4e-io-old-labs/s4e-cve-scanner
Scanner basado en API que recupera y enumera las últimas Common Vulnerabilities and Exposures (CVE) para evaluaciones de seguridad automatizadas y…

 wattocyber/masq
Reconocimiento en vivo y auditoría de postura para la infraestructura de agentes de IA: escanea configuraciones de MCP, registros de sesión y APIs en…
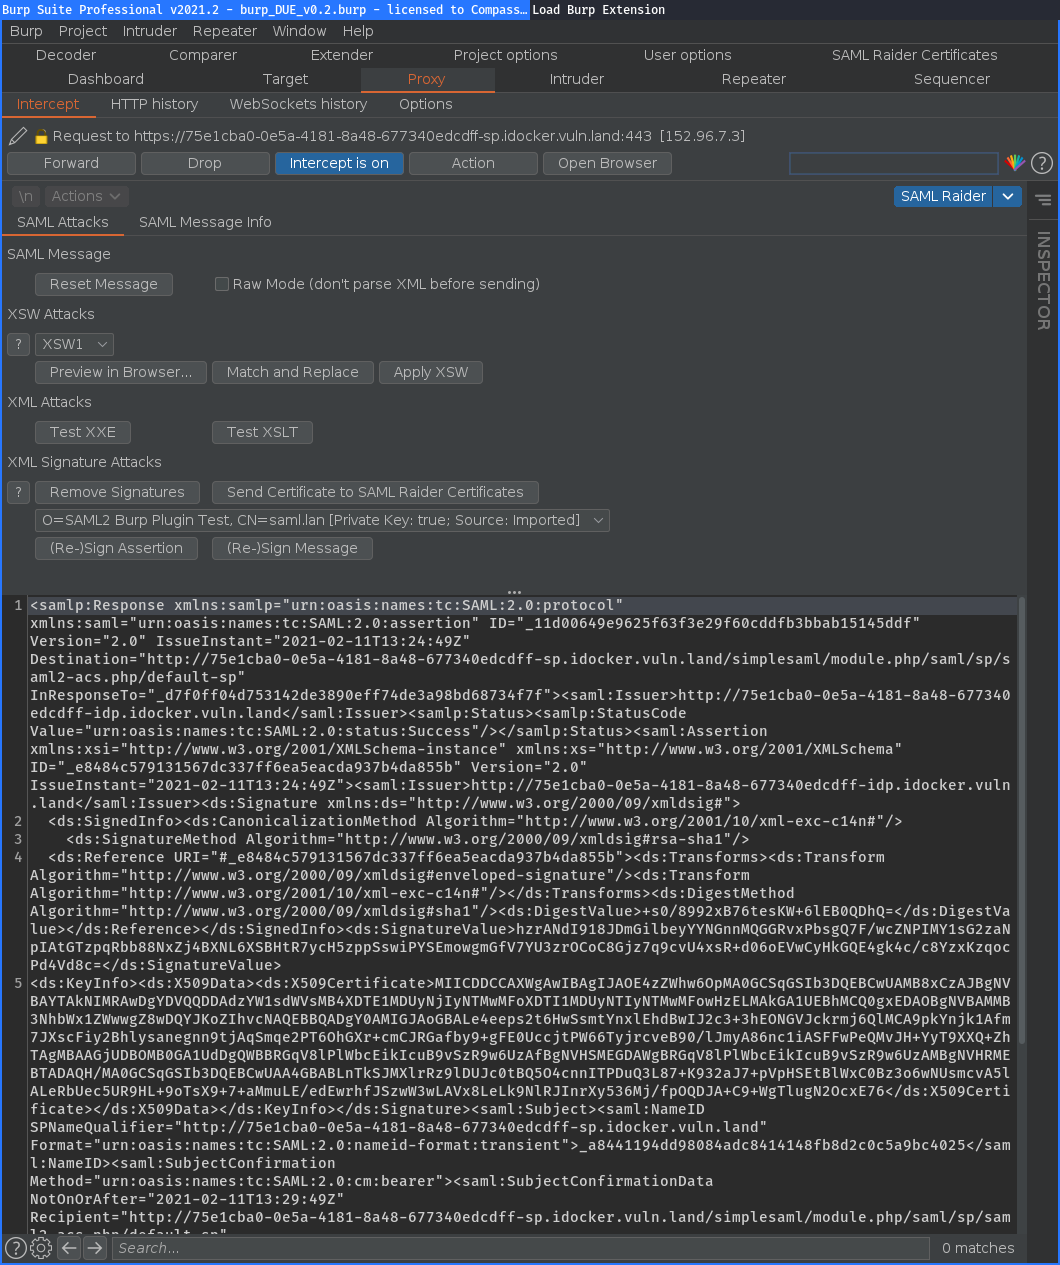 compasssecurity/samlraider
Extensión SAML2 para Burp
 nicholasaleks/crackql
Herramienta de pruebas de penetración de GraphQL que explota límites de tasa débiles y análisis de costos para realizar fuerza bruta de credenciales,…
 bbva/apicheck
El conjunto de herramientas DevSecOps para APIs REST