
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
s4e-cve-scanner — Scanner basado en API que recupera y enumera las últimas Common Vulnerabilities and Exposures (CVE) para evaluaciones de seguridad automatizadas y conciencia de vulnerabilidades. | Kitploit
Herramientas/GitHubGitHub/s4e-io-old-labs/s4e-cve-scanner
Escáneres de VulnerabilidadesPruebas de Seguridad de APIsRecopilación de Información
GitHubs4e-io-old-labs/s4e-cve-scanner

s4e-cve-scanner

Scanner basado en API que recupera y enumera las últimas Common Vulnerabilities and Exposures (CVE) para evaluaciones de seguridad automatizadas y conciencia de vulnerabilidades.

Ver Repositorio
151hace 5 añosAún no revisado
Compartir

Latest-CVE-Scanner

Esta API te permite escanear las últimas Vulnerabilidades y Exposiciones Comunes (CVE).

Este código está escrito para los usuarios de Security For Everyone. Puedes registrarte en https://securityforeveryone.com/user/register para escaneos gratuitos.

Antes de comenzar, es bueno saber:

1. Para poder seguir ofreciendo servicios gratuitos a todos, nuestros miembros con el paquete básico pueden realizar un número limitado (10 por ahora) de solicitudes por día. Todos los contadores de solicitudes de API se reinician a las 00:00 UTC(+0). Trabajamos muy duro para que este límite sea lo más alto posible.

2. Puedes obtener el valor de tu Token de API desde la página de configuración después de iniciar sesión.

3. Usa [email protected] para tus preguntas.

Uso

Para usarlo, simplemente establece el parámetro 'your_token' en el archivo 'api.py', instala los requisitos, ejecuta el script y elige cualquier CVE de la lista.

pip3 install requirements
python3 api.py
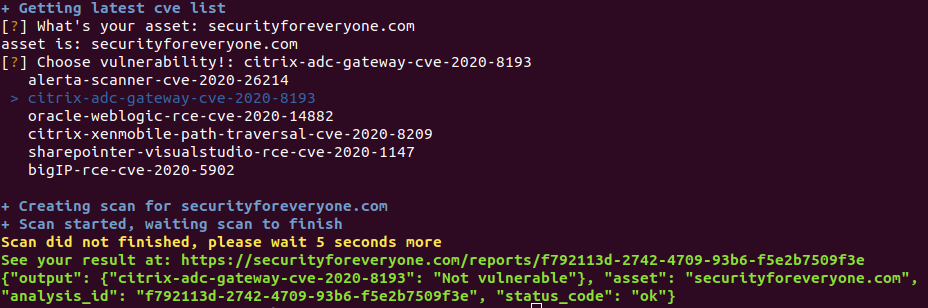
También puedes consultar nuestra página de documentación para obtener más información: https://securityforeveryone.com/api-document

Security For Everyone

Somos un equipo que ha trabajado en ciberseguridad en la industria durante mucho tiempo. En 2020, creamos securityforeveyone.com donde todos pueden probar la seguridad de su sitio web y obtener ayuda para solucionar sus vulnerabilidades.

Nuestra misión es hacer que la ciberseguridad sea comprensible, asequible y manejable para todos.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




