
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mannansainicyber/url_checker
Análisis de VulnerabilidadesPruebas de Seguridad de APIsPhishingSeguridad WebAprendizaje AutomáticoAprendizaje y Educación
GitHubmannansainicyber/url_checker

URL_CHECKER

Detector de phishing de URL híbrido basado en ML y heurística con análisis en tiempo real, puntuaciones de confianza explicables y API REST para pruebas de seguridad programáticas.

Ver Repositorio
151hace 8 mesesAún no revisado
Compartir

Comprobador de Phishing de URLs

Python Flask Scikit-Learn License

Una herramienta ligera basada en web que detecta si una URL es probablemente phishing o segura usando un enfoque híbrido de Aprendizaje Automático (Random Forest/SVM) y análisis basado en reglas heurísticas.

Construido con fines educativos y experimentación en ciberseguridad e IA aplicada.


Resumen

Los ataques de phishing a menudo se basan en el engaño visual y la manipulación de URLs. Esta herramienta analiza la estructura y el contenido de una URL para determinar su intención maliciosa.
Características Principales

  • Análisis en Tiempo Real: Acepta una URL y la procesa al instante.
  • Detección Híbrida: Combina la probabilidad del ML con reglas de seguridad codificadas.
  • Explicabilidad: Devuelve una puntuación de confianza y razones legibles por humanos (por ejemplo, "Palabras clave sospechosas encontradas").
  • Rendimiento: Almacena en caché los resultados localmente para reducir el procesamiento redundante.
  • Soporte API: Incluye un endpoint JSON para acceso programático.

Cómo Funciona

  1. Entrada: El usuario envía una URL a través de la interfaz o la API.
  2. Normalización: Se limpia la URL y se analizan los componentes estándar.
  3. Extracción de Características: El sistema extrae características numéricas y categóricas (por ejemplo, longitud, conteo de caracteres especiales, antigüedad del dominio).
  4. Predicción: * El Modelo ML calcula una puntuación de probabilidad.
    • La lógica basada en reglas busca banderas rojas conocidas.
  5. Salida: Se devuelve una respuesta JSON con el veredicto y se almacena en caché para futuras consultas.

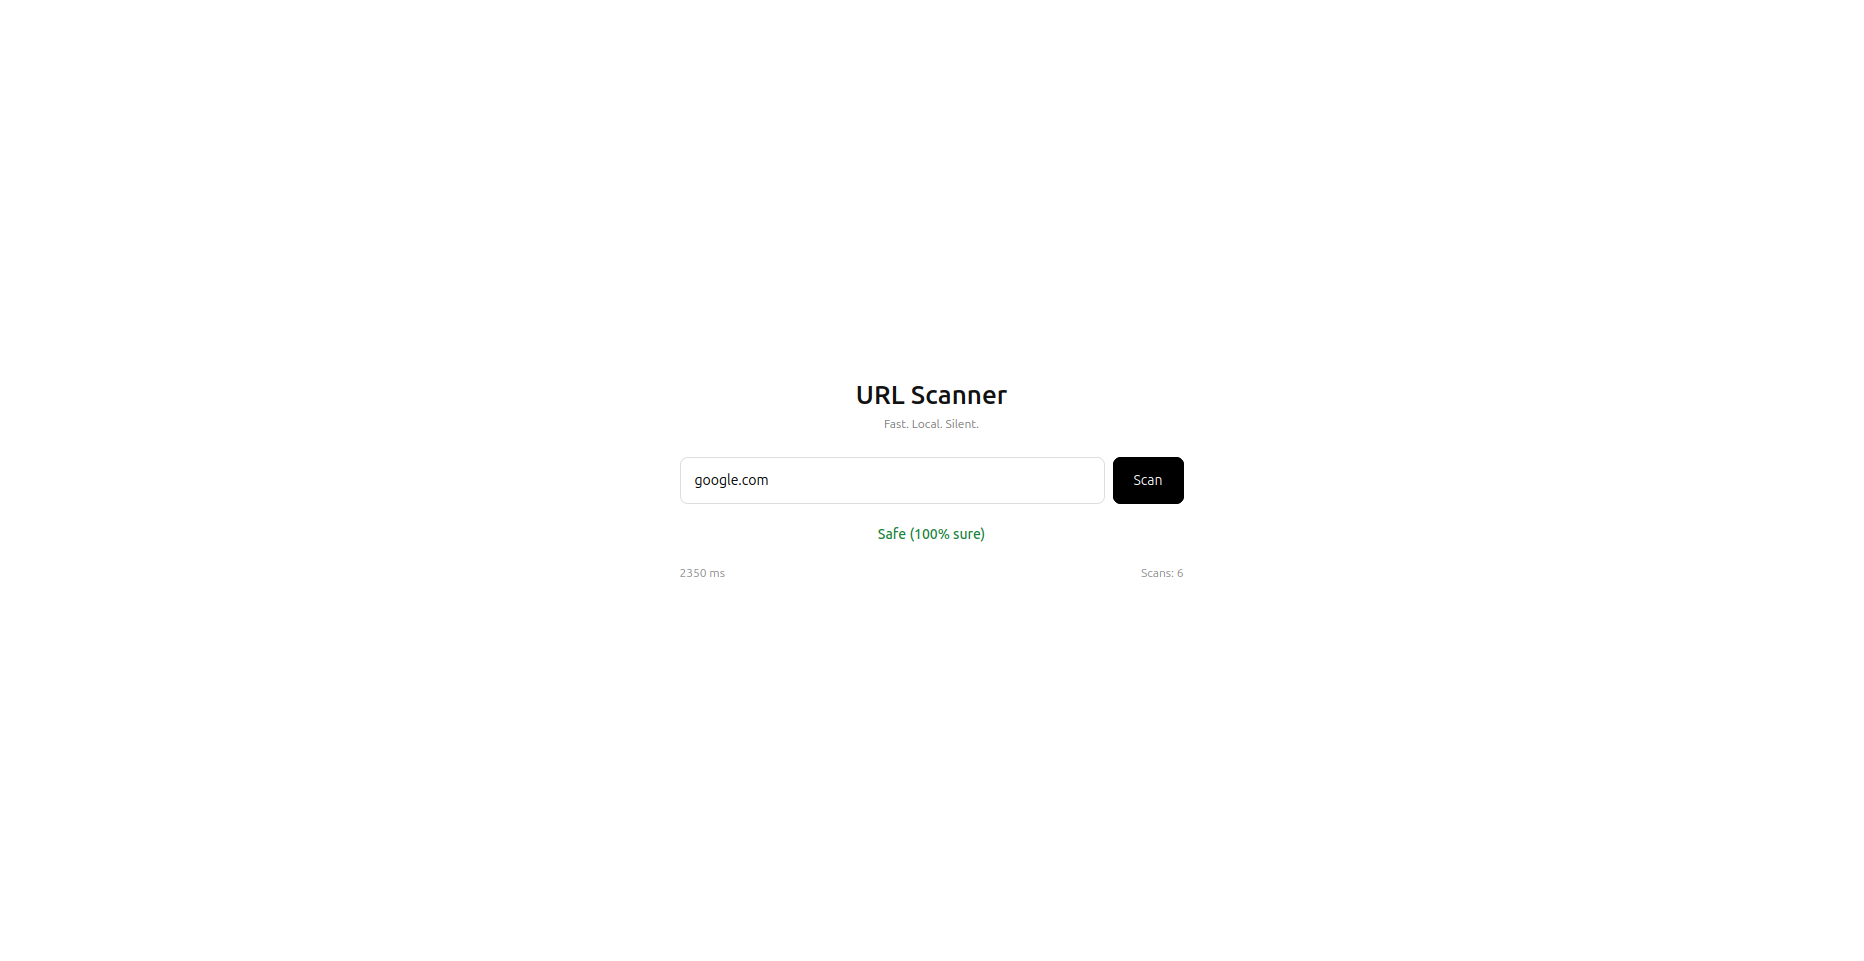
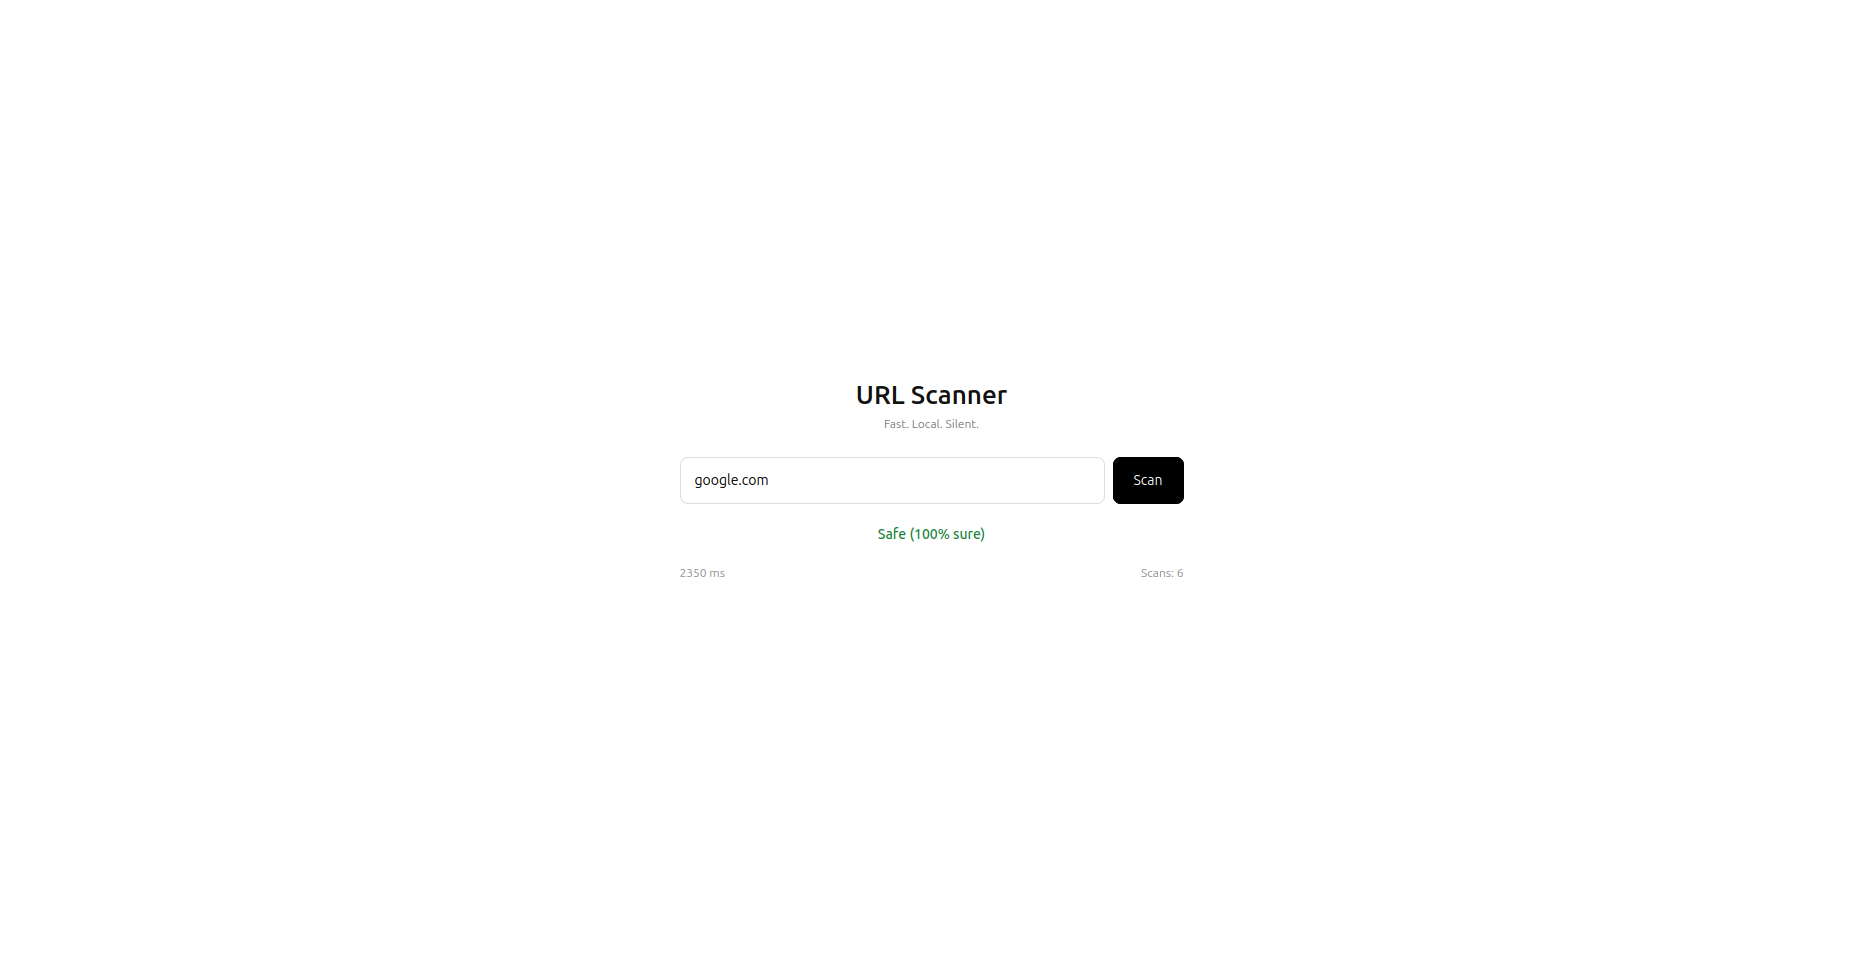
Captura de pantalla


Configuración

  1. Clonar el repositorio
  2. Instalar dependencias: pip install -r requirements.txt
  3. Descargar el conjunto de datos de Kaggle y colocar dataset_phishing.csv en la raíz
  4. Ejecutar python retrain.py para generar model.pkl
  5. Ejecutar python app.py

Stack Tecnológico

  • Núcleo: Python 3.x
  • Framework Web: Flask
  • Aprendizaje Automático: scikit-learn, pandas, joblib
  • Arquitectura: API REST + Frontend simple en HTML/CSS

⚠️ Aviso Legal

  • Solo para uso educativo: Esta herramienta no garantiza una protección del 100% contra ataques de phishing.

  • Las predicciones son probabilísticas y están basadas en los datos de entrenamiento utilizados.

  • Pueden ocurrir falsos positivos (sitios seguros marcados como phishing) y falsos negativos (sitios de phishing marcados como seguros).

  • No confíes en esta herramienta como tu única medida de seguridad.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





