React2Shell-Scanner
Framework de evaluación de seguridad desde línea de comandos para aplicaciones React y Next.js, que analiza los React Server Components en busca de…

Framework de evaluación de seguridad desde línea de comandos para aplicaciones React y Next.js, que analiza los React Server Components en busca de…

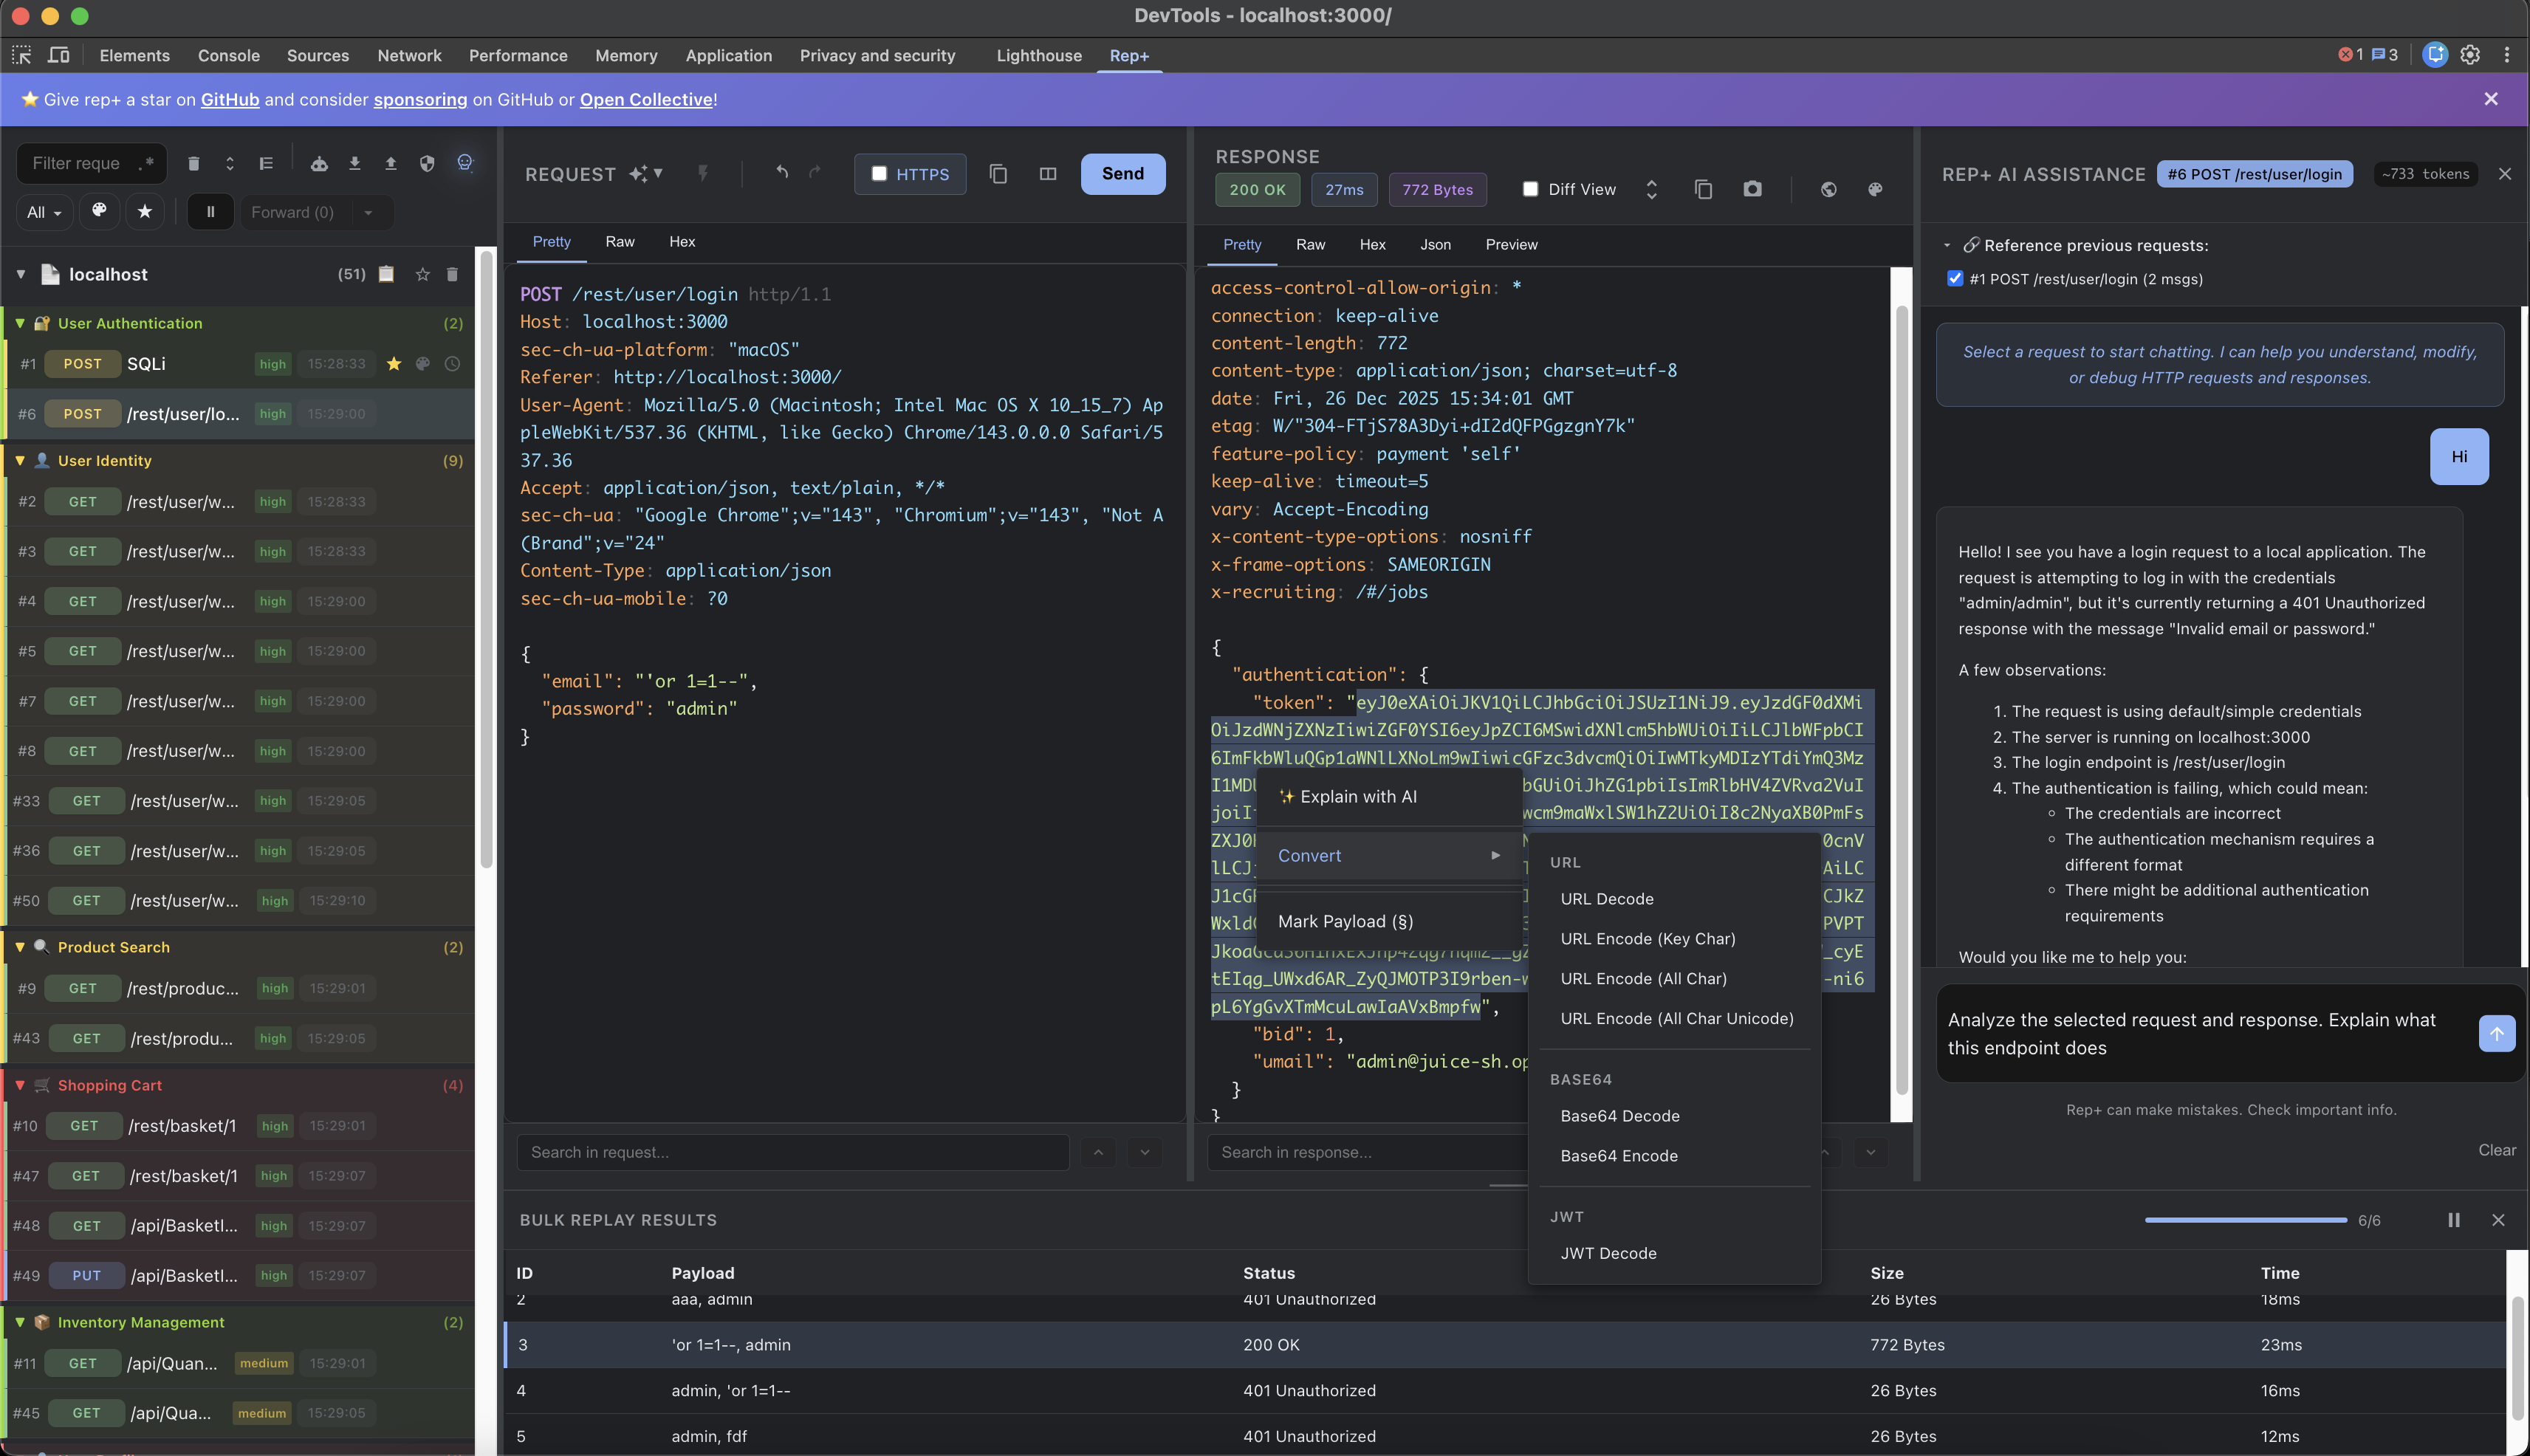
rep+ — Repetidor HTTP estilo Burp para Chrome DevTools con IA integrada para explicar solicitudes y sugerir ataques

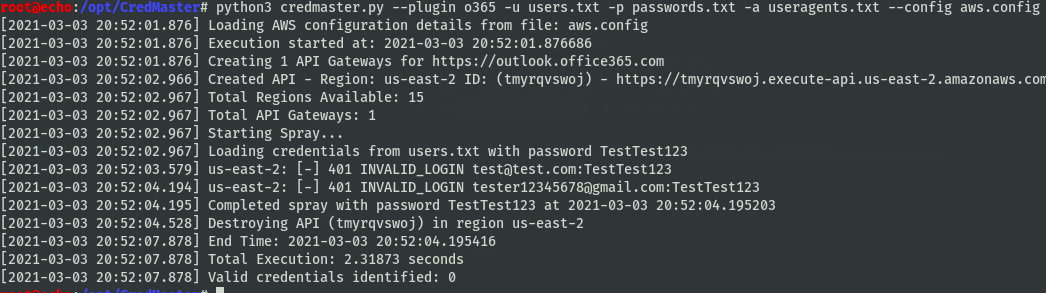
Herramienta de pulverización de contraseñas CredKing refactorizada y mejorada, utiliza APIs de FireProx para rotar direcciones IP, mantenerse en el…

Herramienta de fingerprinting del motor del servidor GraphQL que envía consultas benignas y malformadas para identificar la tecnología del backend y…

La herramienta de ataque API personalizable de Imperva toma una especificación de API como entrada, genera y ejecuta ataques basados en ella como…

Un programa similar a strace para la API 'nativa' de Windows

jsluice++ es una extensión de Burp Suite diseñada para el escaneo pasivo y activo del tráfico JavaScript utilizando la herramienta CLI jsluice

Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…

encuentra datos sensibles que se filtran de instancias de ServiceNow.

Escáner de seguridad asíncrono para WordPress con evasión de WAF mediante navegador headless. Enumera plugins, temas, usuarios e instalaciones…

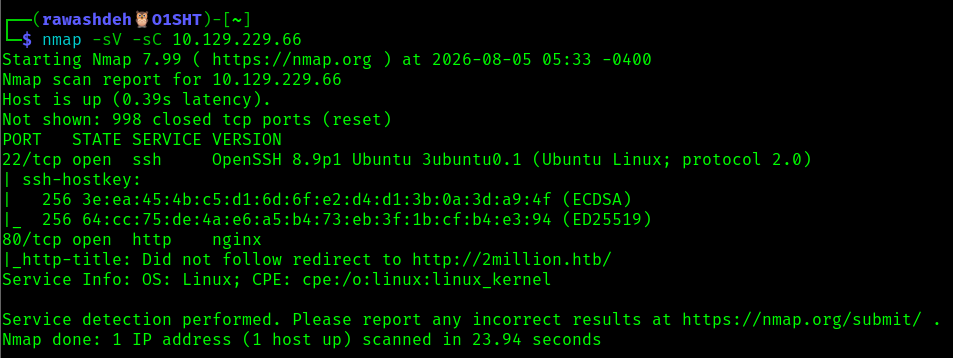
Writeup de la máquina TwoMillion de Hack The Box — bypass de JWT/código de invitación, IDOR, inyección de comandos y escalada de privilegios…

OBSOLETO, por favor usa el nuevo repositorio de OWASP: https://github.com/OWASP/raider

Escáner de contrabando de solicitudes HTTP impulsado por Rust.

Vimana es un marco de seguridad modular para auditar APIs de Python y aplicaciones Web. La arquitectura basada en plugins permite a los profesionales…

Un completo kit de herramientas de prueba de seguridad de aplicaciones web que combina 10 potentes funciones de prueba de penetración en una sola…

Herramienta automatizada de pruebas de seguridad de API que escanea APIs REST y SOAP en busca de vulnerabilidades utilizando especificaciones…

GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.

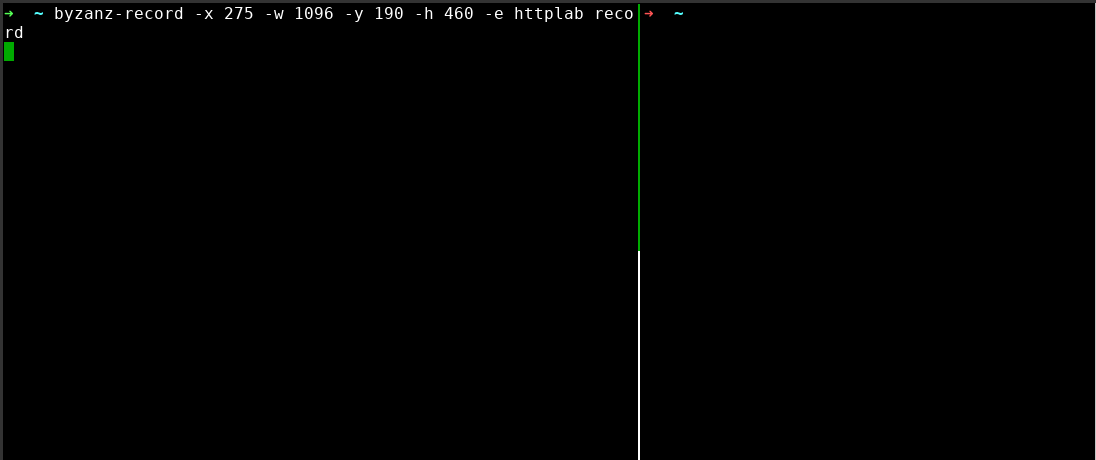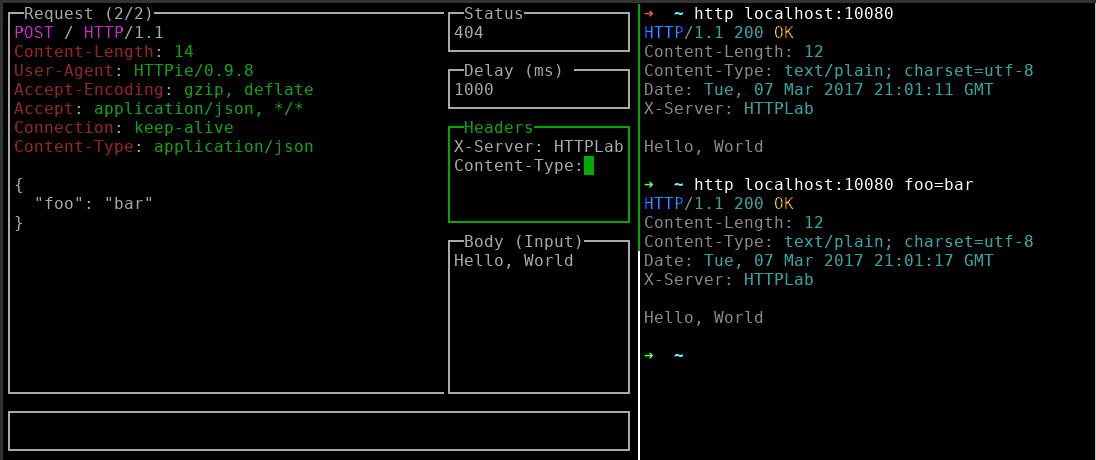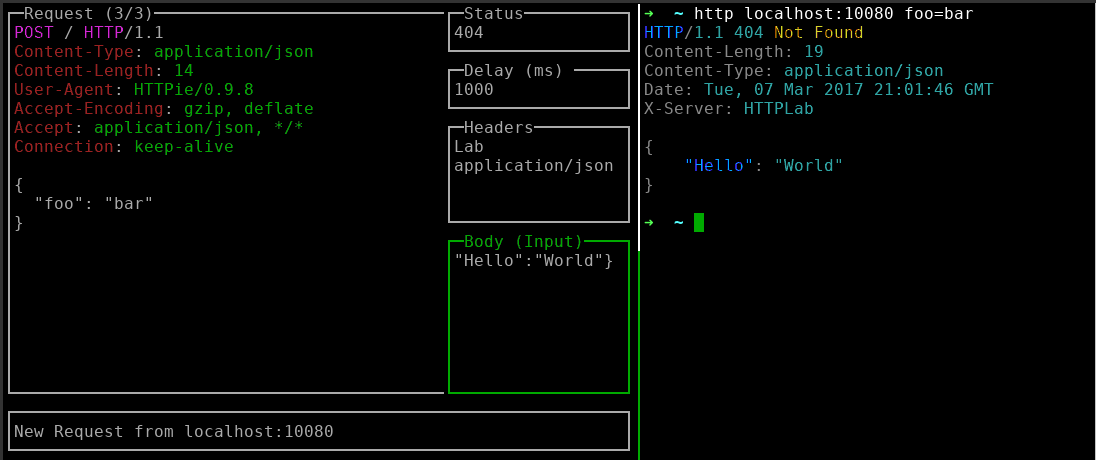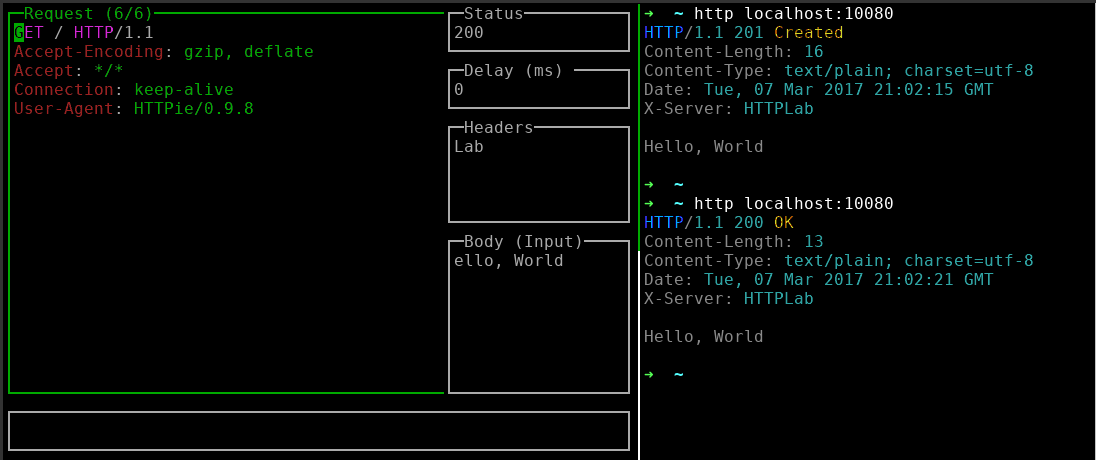
Servidor web interactivo para inspeccionar solicitudes HTTP y forjar respuestas, con una interfaz de usuario en terminal para depuración en tiempo…