
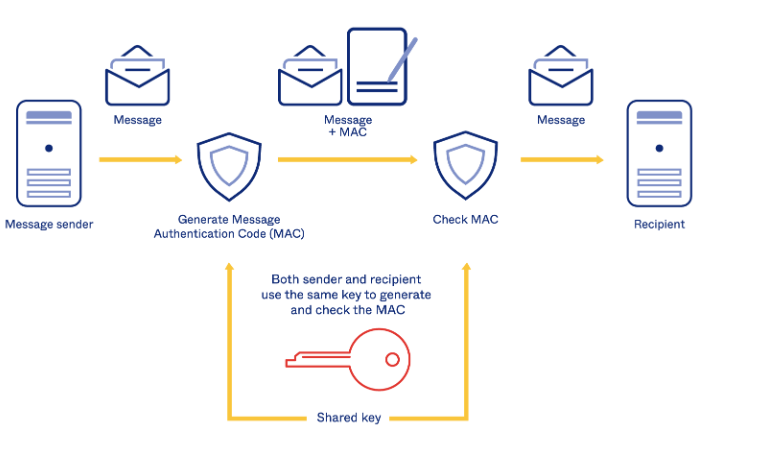
about-hmac
 password123456/about-hmac
Ejemplo de implementación y explicación de HMAC
cryptographyauthenticationeducation+1
password123456/about-hmacEjemplo de implementación y explicación de HMAC
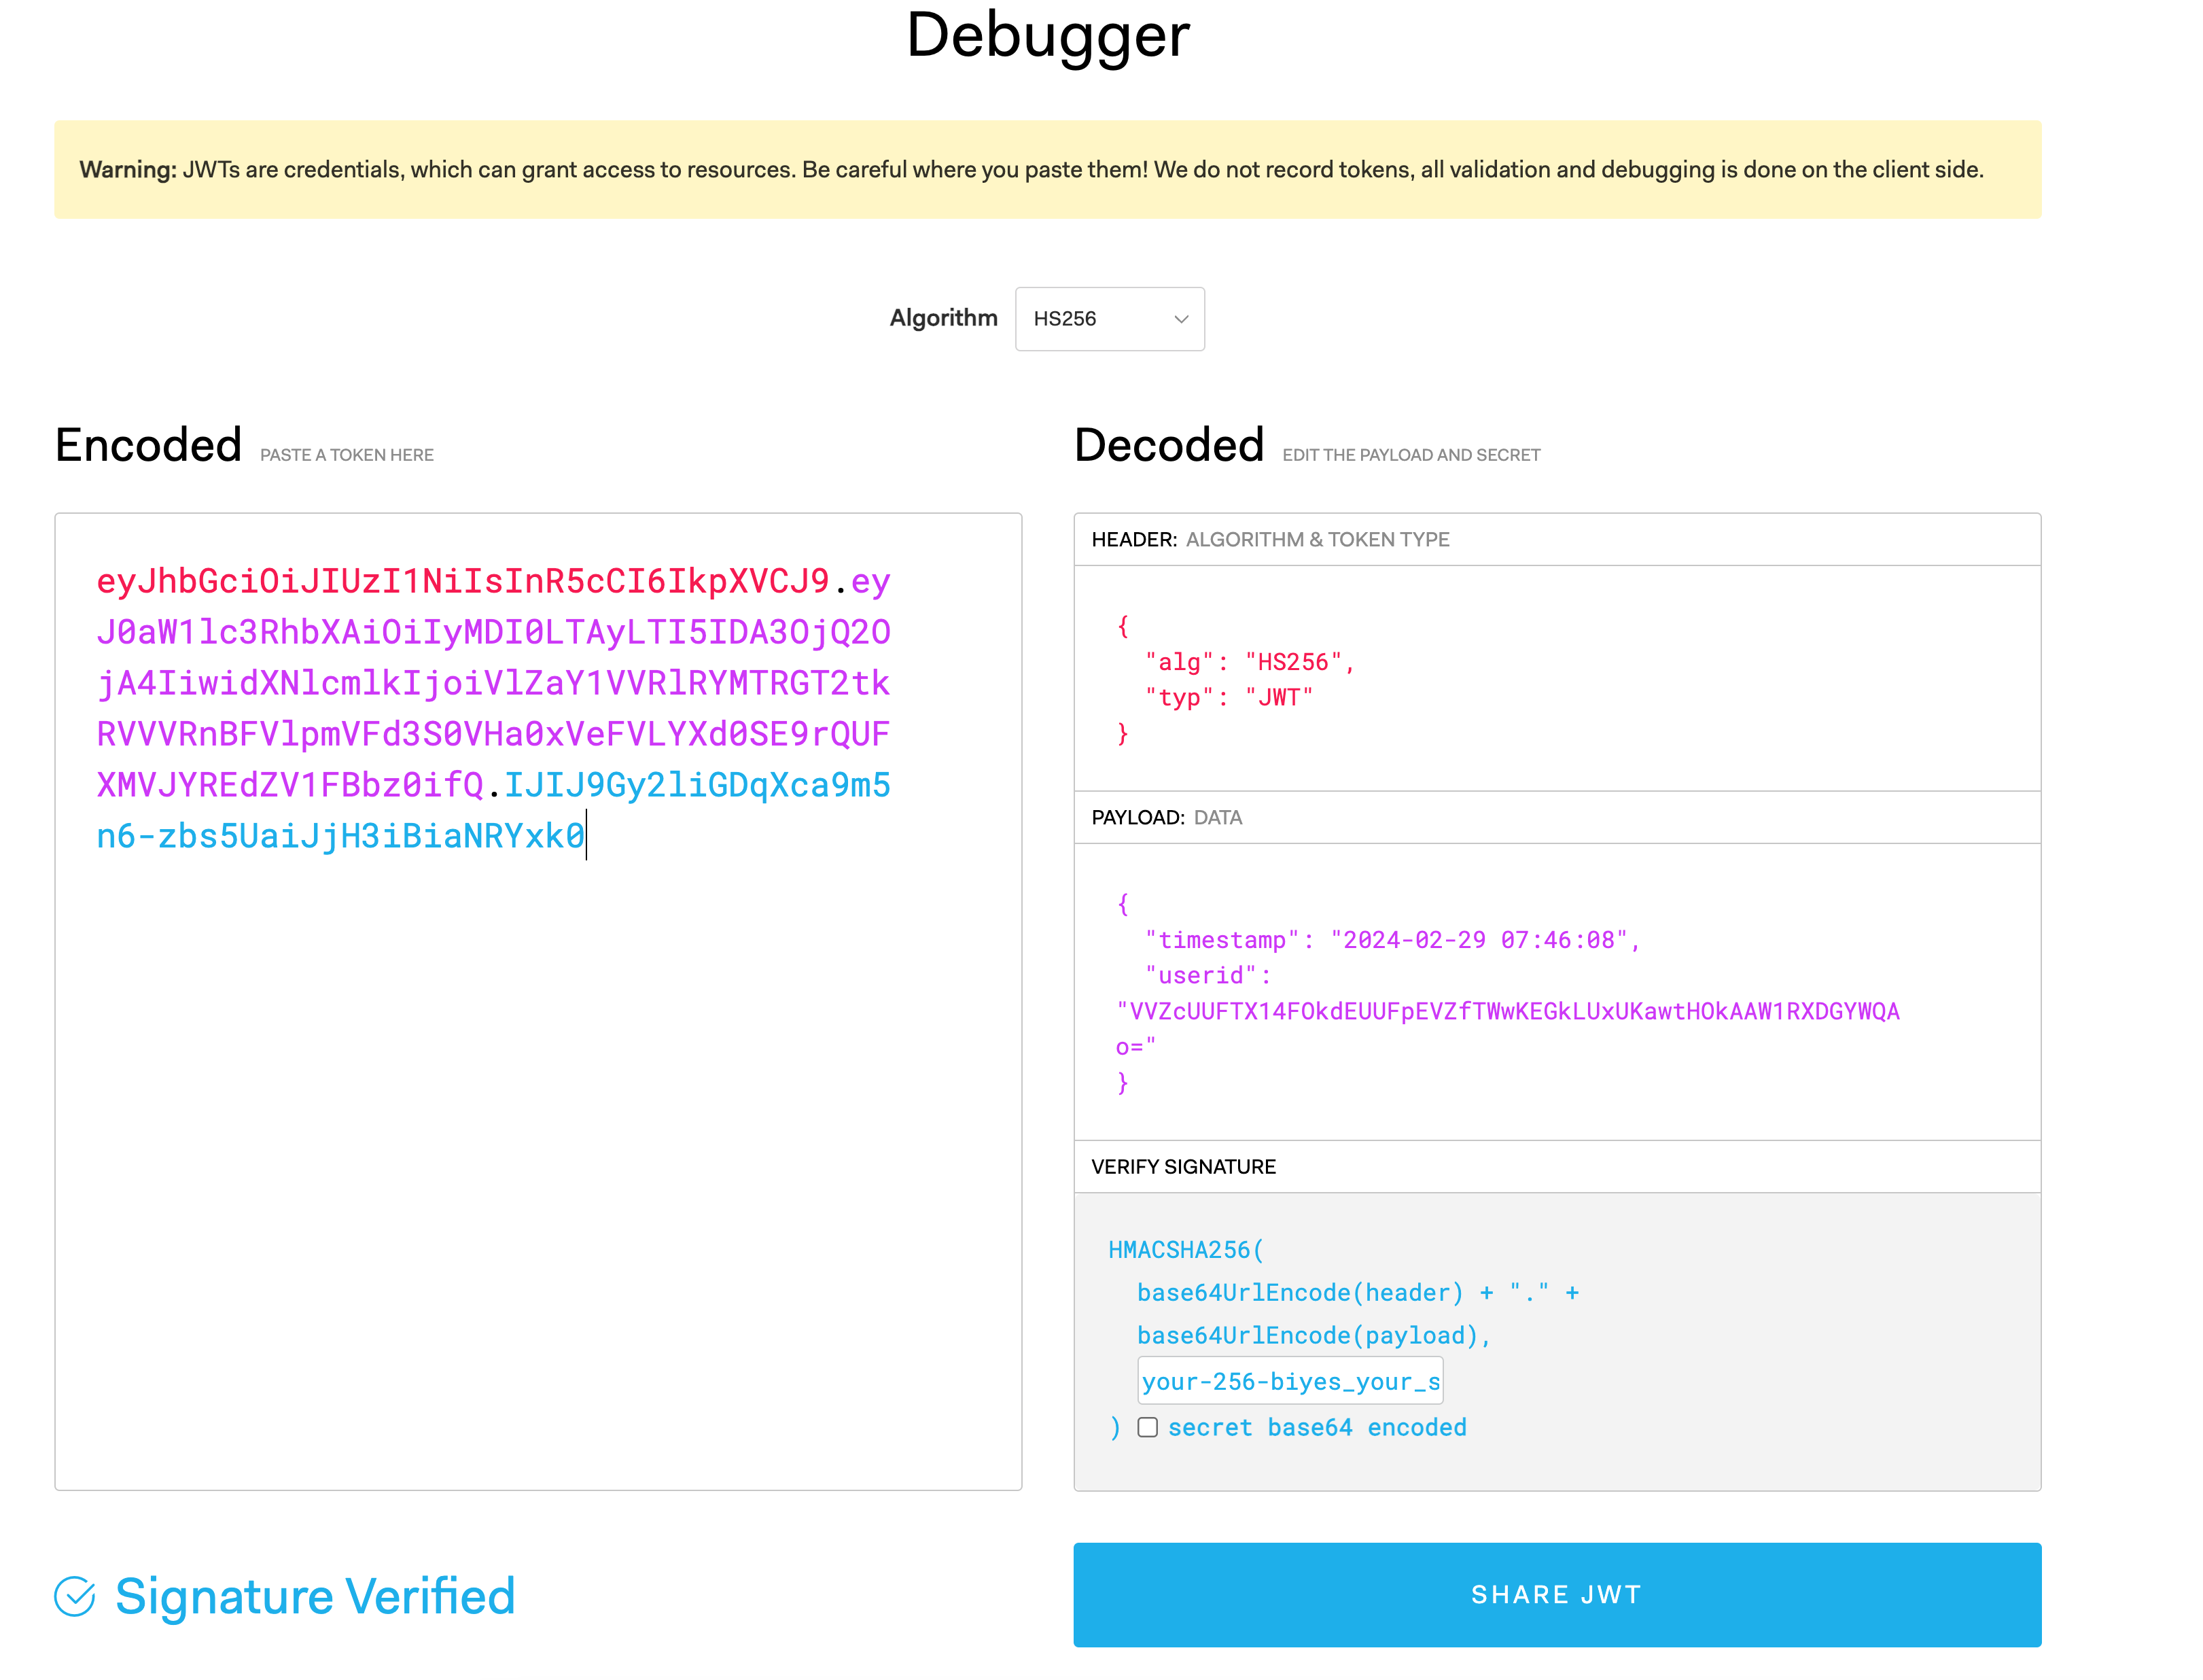 password123456/some-tweak-to-hide-jwt-payload-values
Librería Python ligera para ofuscar valores del payload JWT usando cifrado XOR con claves basadas en timestamp, evitando la decodificación en texto…
 redsiege/graphstrike
Beaconing HTTPS de Cobalt Strike sobre Microsoft Graph API
 watchdogsecurity/porch-pirate
Porch Pirate es el cliente/framework de recon/OSINT de Postman más completo que facilita el descubrimiento y la explotación automatizados de…
 aress31/openapi-parser
Analizar documentos OpenAPI en Burp Suite para automatizar evaluaciones de seguridad de APIs basadas en OpenAPI (aprobado por PortSwigger para su…
 xlab-si/iac-scan-runner
Servicio que analiza tu Infraestructura como Código en busca de vulnerabilidades comunes
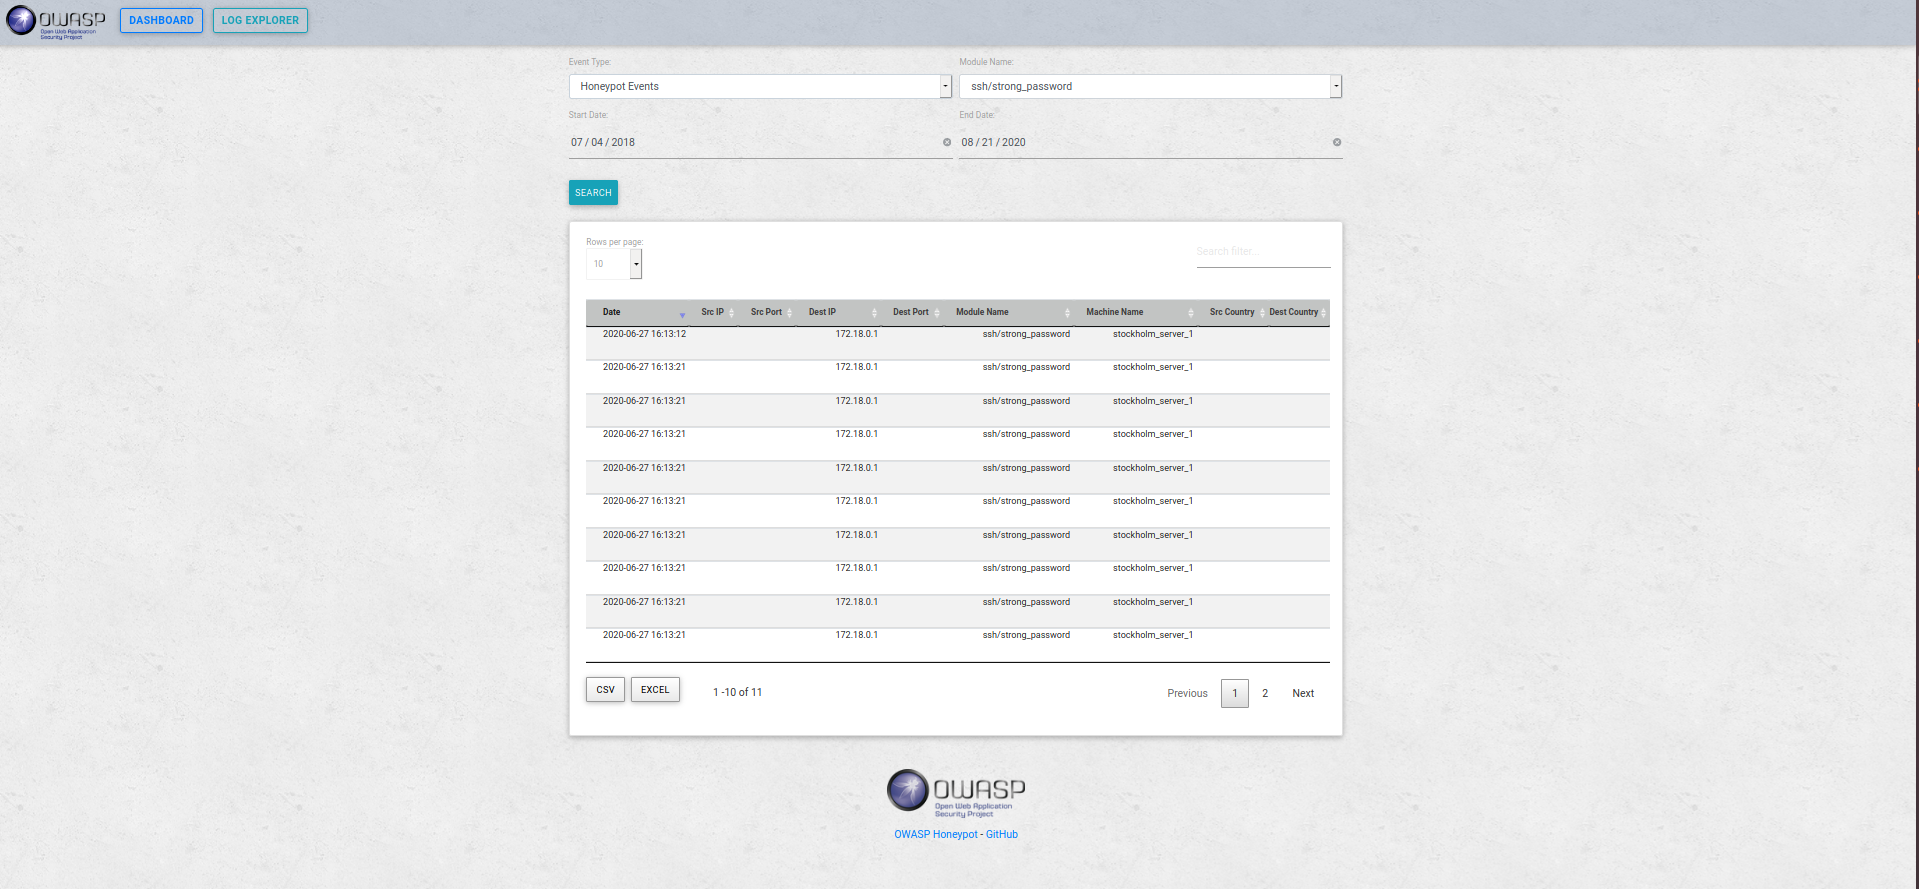 owasp/python-honeypot
OWASP Honeypot, Marco de Engaño Automatizado.
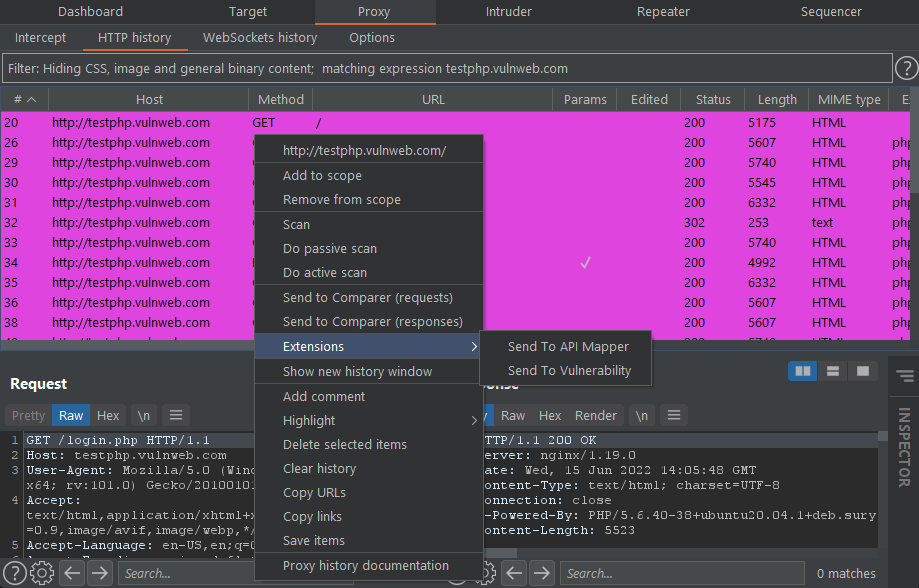 portswigger/pentest-mapper
Una extensión de Burp Suite para pruebas de penetración de aplicaciones, que mapea flujos y vulnerabilidades
 nbs-system/naxsi
NAXSI es un WAF de código abierto, de alto rendimiento y bajo mantenimiento de reglas para NGINX.
 zaproxy/zap-api-rust
Biblioteca cliente en Rust para la API de OWASP ZAP, que permite el acceso programático a funciones de escaneo de seguridad de aplicaciones web,…
 trailofbits/not-going-anywhere
Programas Golang intencionalmente vulnerables que exponen fallos web, gRPC y de database/sql para formación en seguridad, descubrimiento de…
 mx-moth/flask-saml2
Librería de Flask para construir Proveedores de Servicios SAML y Proveedores de Identidad
 cloudgraphdev/cli
La herramienta universal de API GraphQL y CSPM para AWS, Azure, GCP, K8s y Tencent.
 randomrobbiebf/super-secret-finder
Plugin de Burp para la coincidencia de secretos
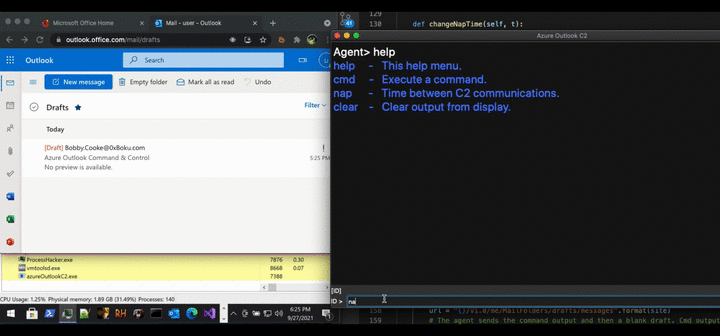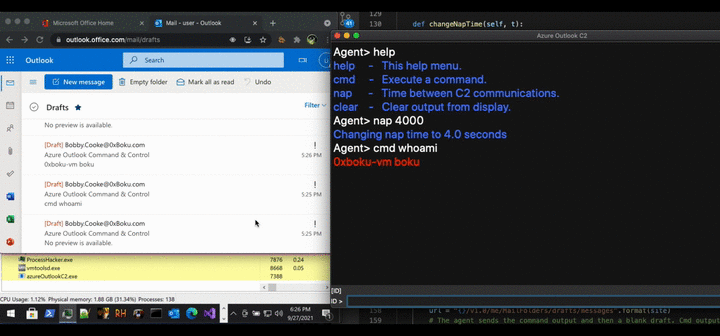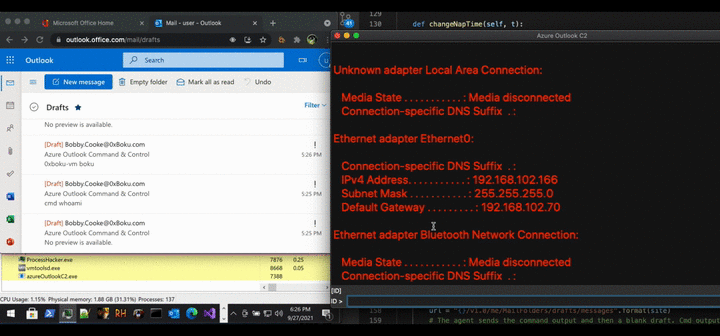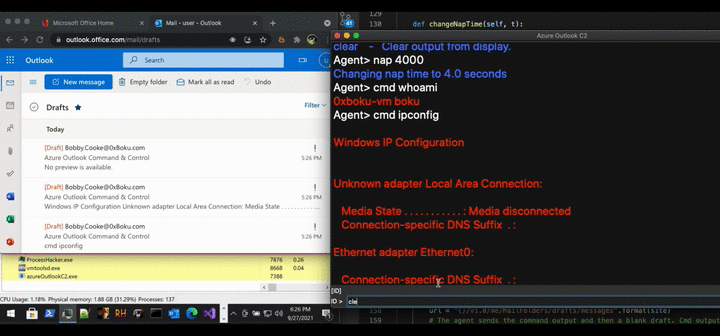 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Controlar remotamente un dispositivo Windows comprometido desde tu buzón de Outlook. Herramienta de emulación…
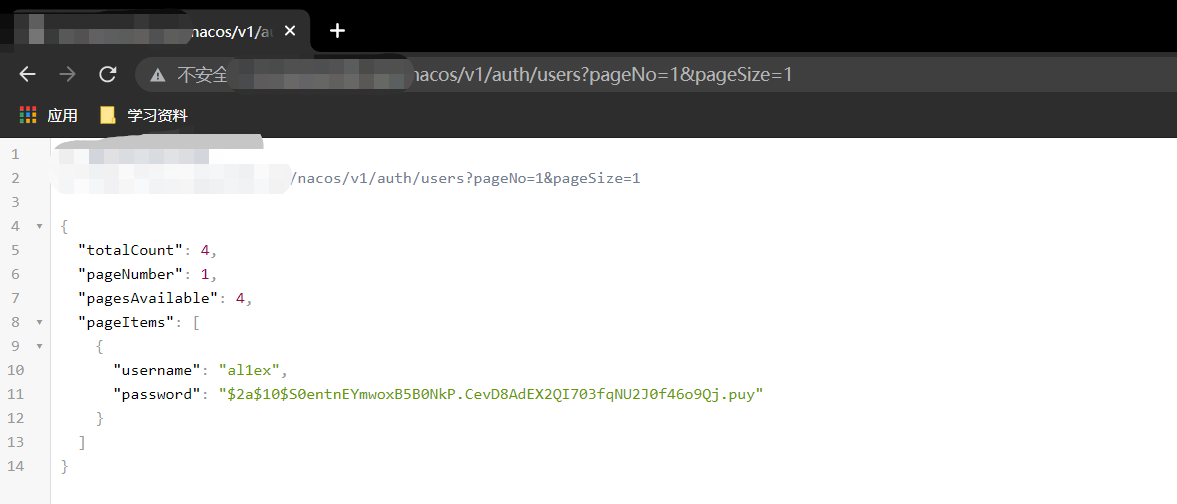 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
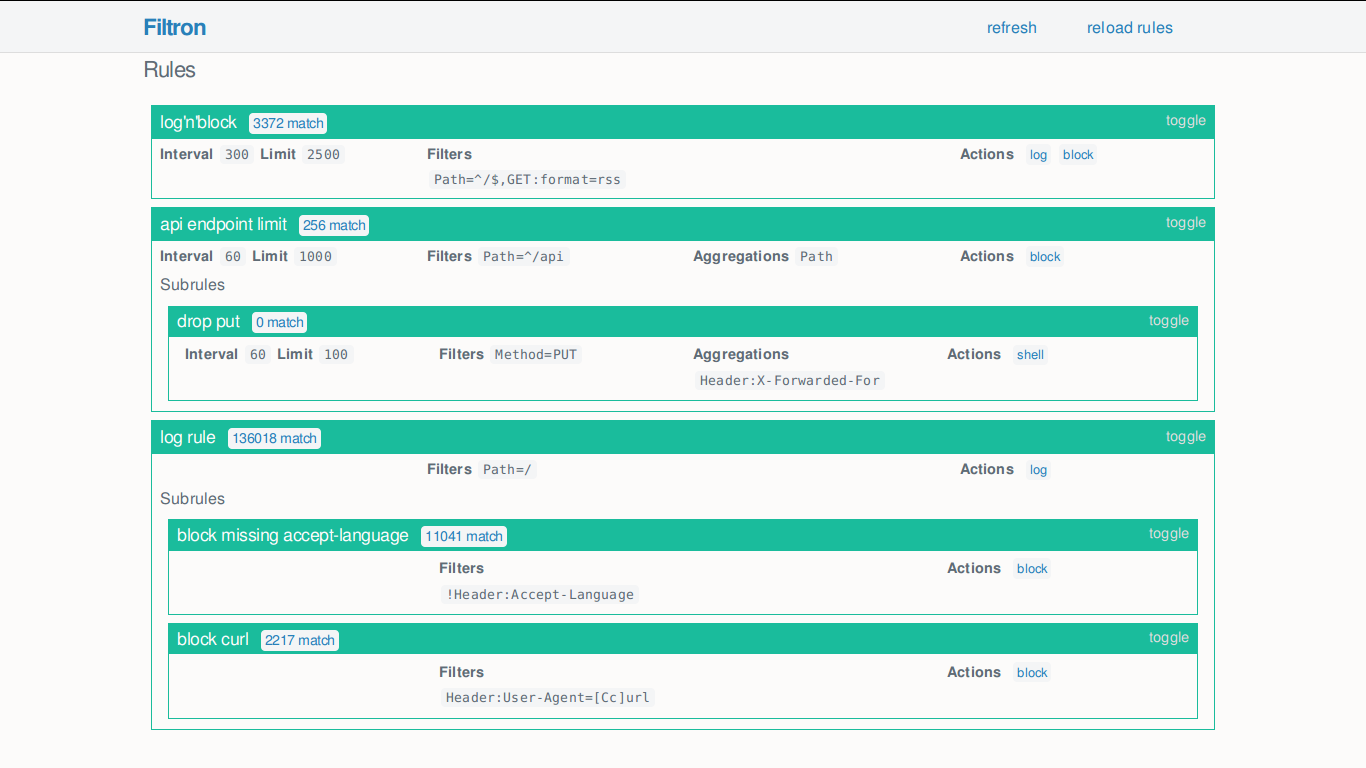
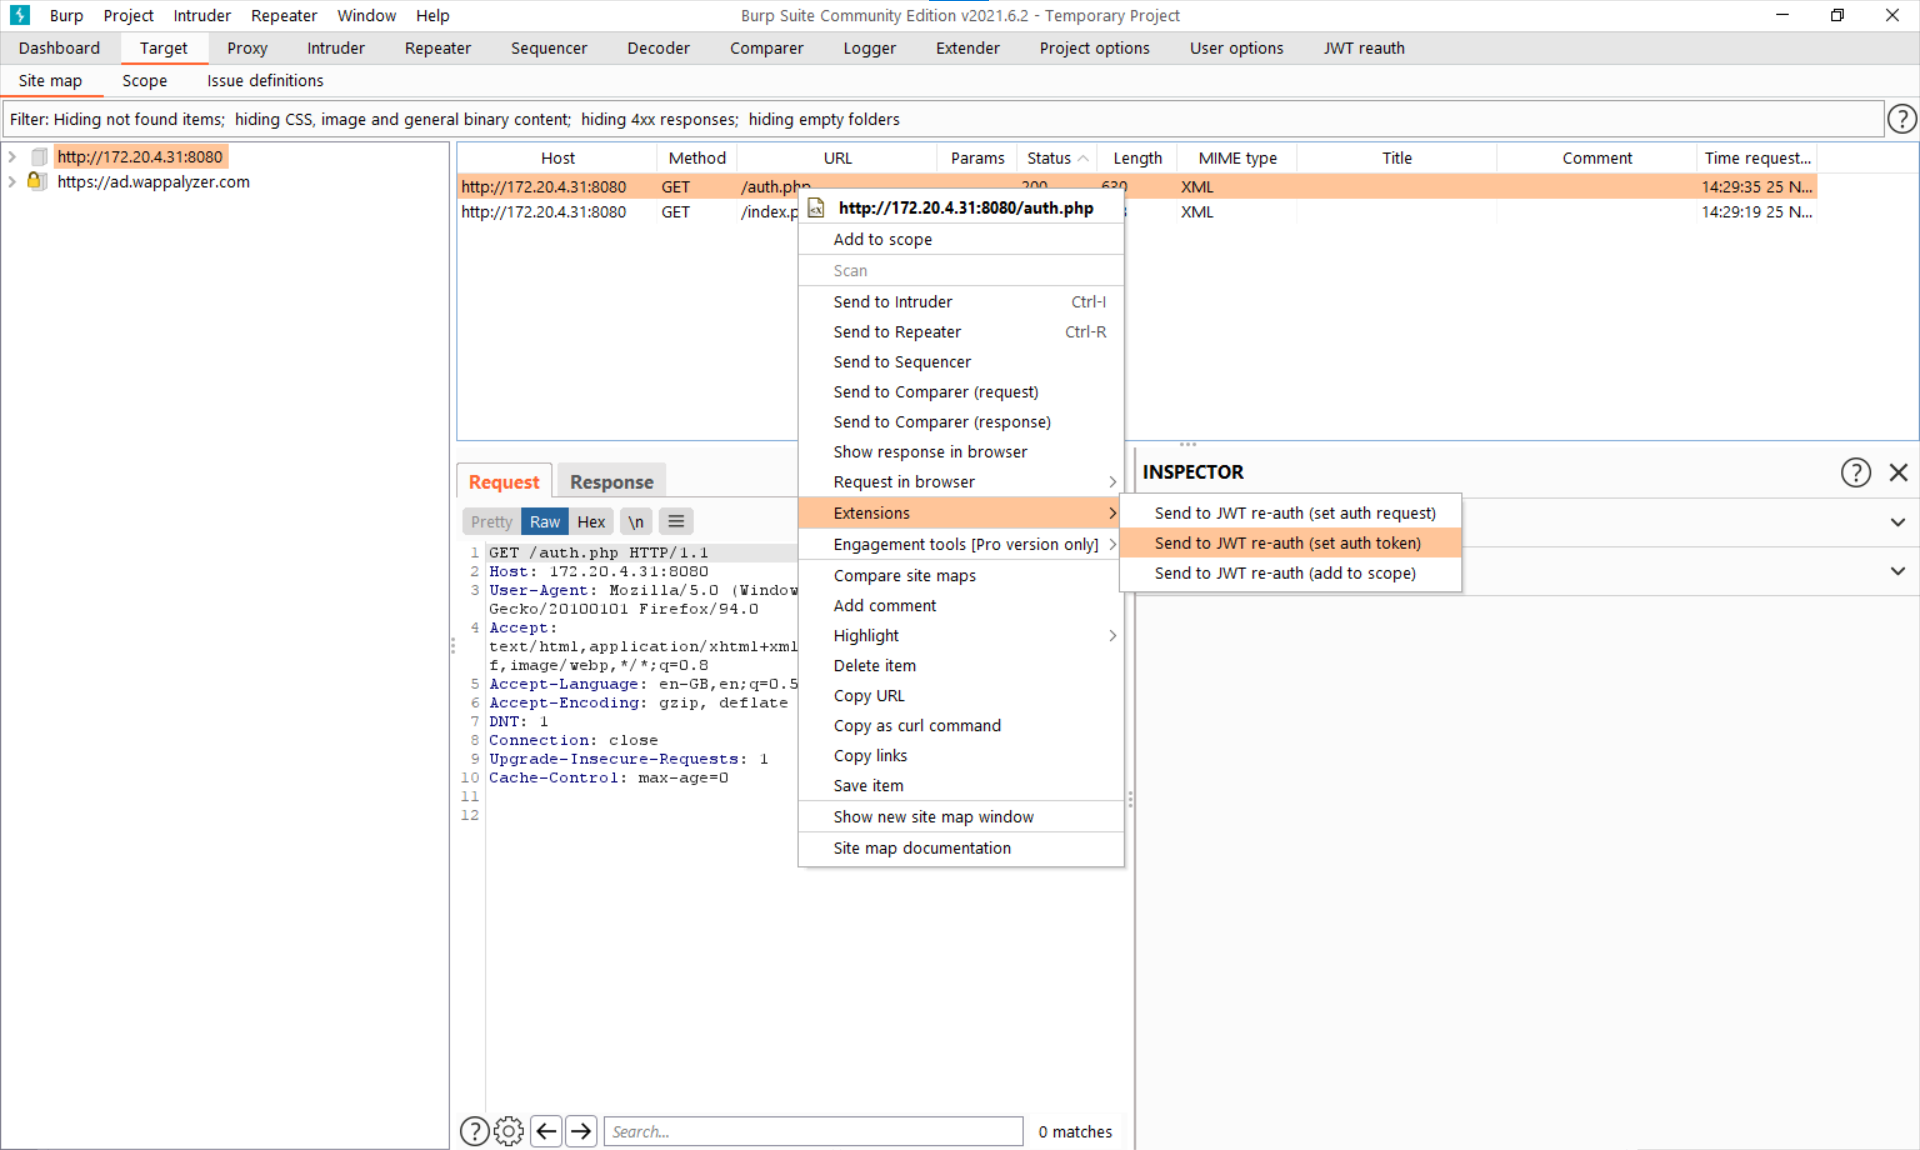 nccgroup/jwt-reauth
Cachea tokens de autenticación JWT desde una URL de autenticación y los adjunta como encabezados a las solicitudes dentro del alcance en Burp Suite…