

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/nccgroup/jwt-reauth
Frameworks de Pruebas de PenetraciónProxies Web e InterceptaciónSeguridad WebPruebas de PenetraciónAutenticaciónSeguridad de APIs
GitHubnccgroup/jwt-reauth

jwt-reauth

Cachea tokens de autenticación JWT desde una URL de autenticación y los adjunta como encabezados a las solicitudes dentro del alcance en Burp Suite para el manejo automatizado de sesiones.

Ver Repositorio
1061539hace 3 añosRevisado por Kitploit
Compartir

JWT Re-auth

Plugin de Burp para almacenar en caché tokens de autenticación de una URL "auth" y luego añadirlos como cabeceras en todas las peticiones que vayan a un determinado alcance.

Características

El plugin permite que se le envíen ajustes mediante menús contextuales desde varios menús. Esto incluye usar una solicitud capturada completa para adquirir nuevos tokens de autenticación.

Captura de pantalla que muestra un menú contextual desplegable dentro de Burp Suite, con el texto «Send to JWT re-auth (set auth token)»

Todos los ajustes del plugin se pueden controlar desde el panel principal de la interfaz de usuario:
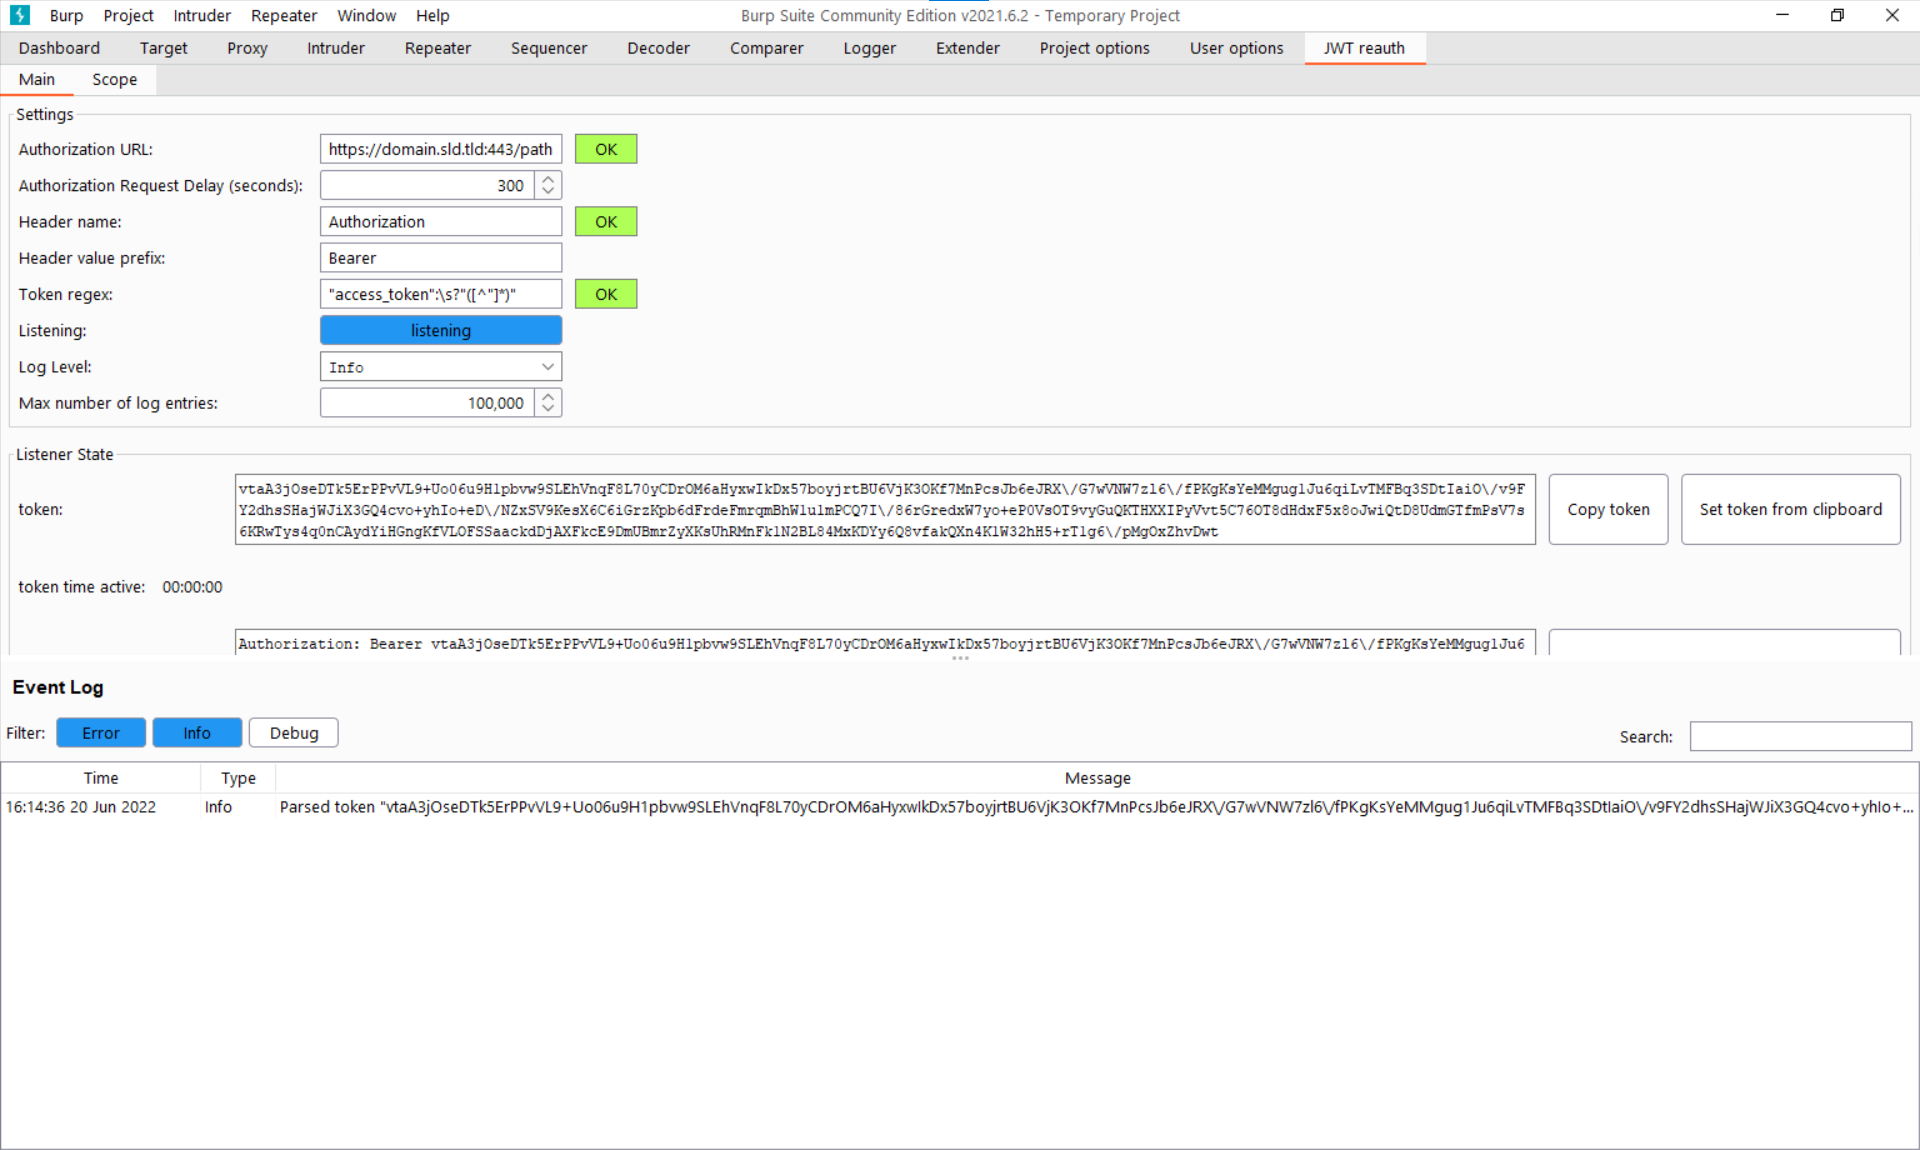
Captura de pantalla que muestra la interfaz principal, con varias filas de ajustes, con un nombre junto a un cuadro de texto que describe cada ajuste.
A continuación hay tres filas que muestran el estado del listener y los tokens analizados más recientemente, con un botón para copiar el token.
En el tercio inferior de la pantalla hay un registro que muestra eventos del plugin, así como botones para filtrarlos y un cuadro de búsqueda.

Hay un panel de interfaz de usuario independiente para mostrar el alcance:
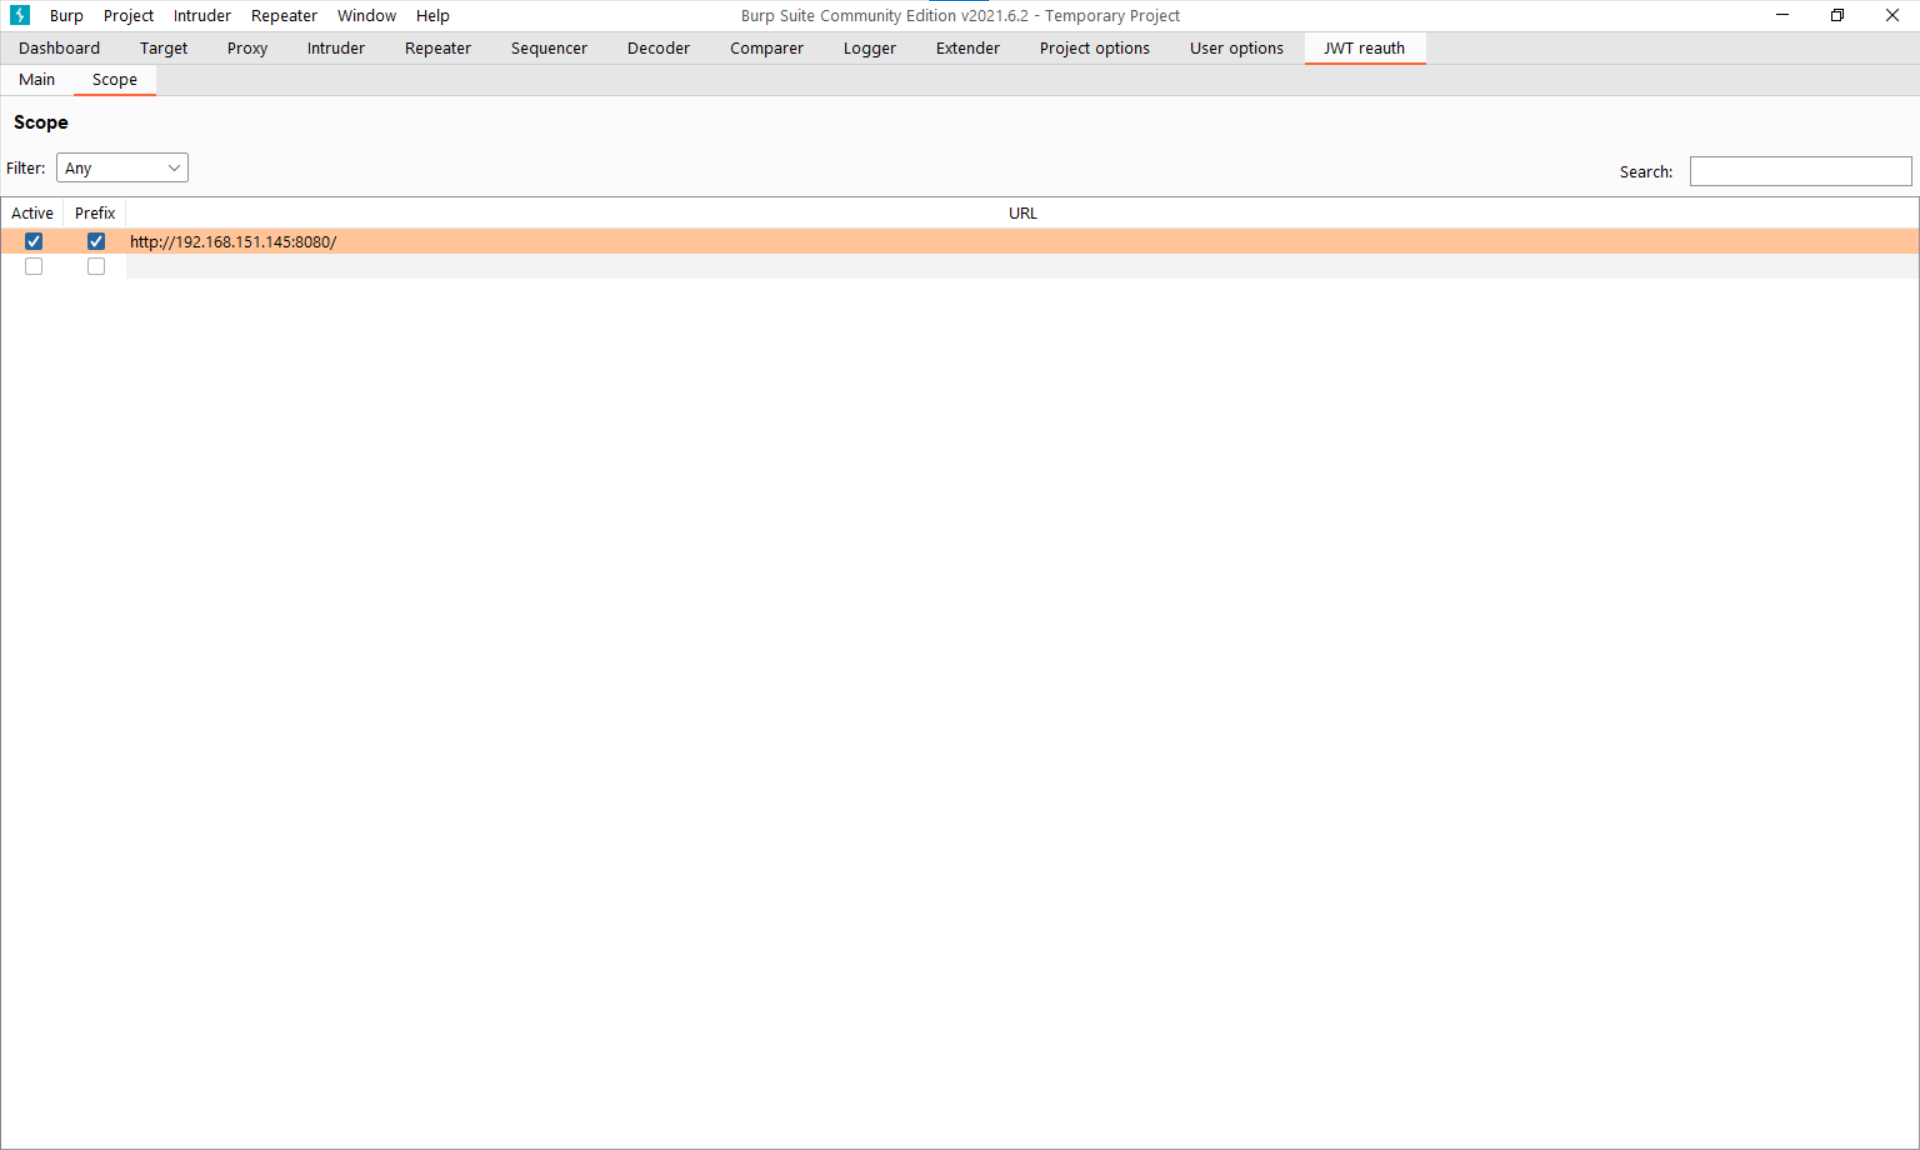
Captura de pantalla que muestra un panel mayormente vacío con un selector desplegable para filtrar los elementos del alcance, un cuadro de búsqueda,
y debajo de eso, una fila que muestra una URL dentro del alcance, y una fila vacía.

Finalmente podemos ver el plugin añadiendo un token de autenticación en caché como cabecera.
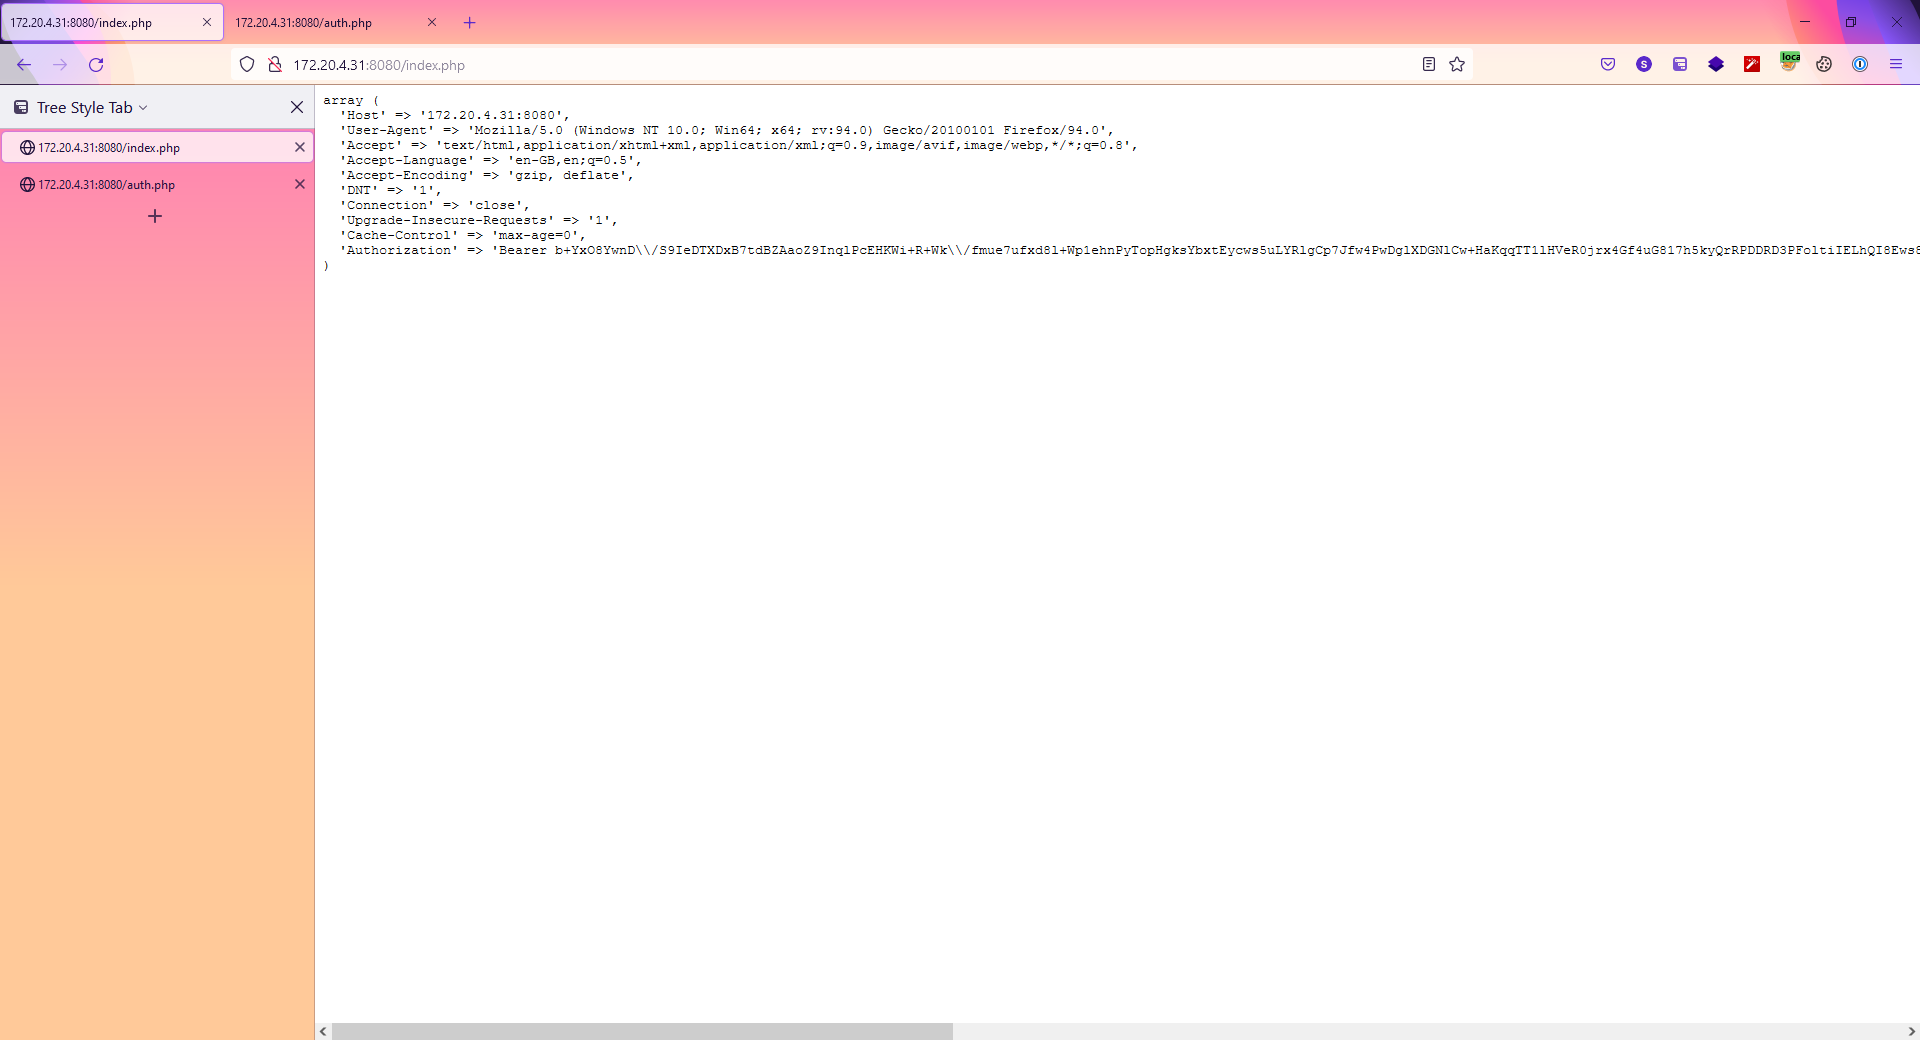
Captura de pantalla que muestra Firefox abierto con una página web que enumera las cabeceras enviadas al sitio; se puede ver una llamada Authorization, que contiene el token de autenticación en caché.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






