Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cpra — CPRA es un sistema de monitoreo de infraestructura de alto rendimiento diseñado para equipos de plataforma que gestionan arquitecturas de microservicios a gran escala. Construido sobre la arquitectura Entity-Component-System (ECS) y principios de teoría de colas, CPRA maneja más de 1,000,000 de verificaciones de salud concurrentes con escalado automático del grupo de trabajadores para cumplir los objetivos de SLO. | Kitploit
Herramientas/GitHubGitHub/ziad-hsn/cpra
Seguridad de Infraestructura en la NubeUtilidades de Propósito GeneralSeguridad de ContenedoresAuditoría de ConfiguraciónSeguridad de RedesDevSecOpsRespuesta a IncidentesDetección de AnomalíasAnálisis de Registros
GitHubziad-hsn/cpra

cpra

144hace 16 díasAún no revisado
Ver RepositorioSitio web

Acerca de

CPRA es un sistema de monitoreo de infraestructura de alto rendimiento diseñado para equipos de plataforma que gestionan arquitecturas de microservicios a gran escala. Construido sobre la arquitectura Entity-Component-System (ECS) y principios de teoría de colas, CPRA maneja más de 1,000,000 de verificaciones de salud concurrentes con escalado automático del grupo de trabajadores para cumplir los objetivos de SLO.
Compartir

CPRa

Agente de Pulso y Recuperación Continuos
Comprueba servicios, envía alertas y ejecuta las acciones de recuperación que configures.

CI MIT license Go 1.26.10+ Documentation

CPRa monitoriza servicios y ejecuta las acciones de recuperación que configures. Un único proceso Go programa comprobaciones, rastrea incidentes, envía notificaciones y expone un panel de React, una API HTTP y el cliente de línea de comandos cpractl. Usa archivos para operar en modo de solo lectura o acceso de gestión con nombre para editar monitores, receptores de notificaciones, grupos y secretos a través del panel, la API o el SDK de Go.

Disponibilidad

CPRa está en desarrollo; la primera versión cualificada no está publicada. Compila este checkout siguiendo las instrucciones a continuación. Versiones y disponibilidad enumera las interfaces de código fuente compatibles, los entornos probados y el estado de distribución.

Documentación · Inicio rápido · Configuración · Controladores · Reglas de intervención · API · SDK de Go

El sitio web publicado se actualiza por separado; usa la documentación del mismo checkout que tu ejecutable.
Qué hace CPRa

  • Ejecuta comprobaciones de estado con una cadencia configurada y umbrales de estado no saludable y saludable. Los eventos de la línea temporal de incidentes y acciones se conservan durante 30 días; los registros de acciones completadas ordinarias permanecen durante 90 días cuando nada depende de ellos. Los resultados desconocidos y la evidencia de revisión están protegidos. Las comprobaciones en bruto no se conservan.
  • Confirma el estado del incidente y la intención de acción en Raft de nodo único antes del despacho. Los reinicios conservan los resultados confirmados y retienen las intervenciones ambiguas para revisión. Las observaciones de estado continúan mientras se retiene una intervención en conflicto.
  • Envía notificaciones a los destinos configurados y puede reiniciar contenedores, llamar a un webhook, operar cargas de trabajo designadas de Kubernetes, reiniciar instancias EC2, reiniciar unidades systemd o pedir a un agente A2A que investigue.
  • Admite acknowledge, dismiss, snooze, disable e Ignore como controles distintos. Ignore continúa las comprobaciones mientras suprime las alertas e intervenciones ordinarias; la recuperación verificada de una caída que cumpla los criterios lo elimina. Ignore aplicado mientras el estado es saludable espera a una caída posterior o a un Unignore explícito. El Ignore automático opcional usa un recuento de caídas explícito y una ventana móvil. Los avisos grises describen cambios reales de habilitación/deshabilitación; los avisos azules configurados solicitan la revisión de una acción de recuperación incierta sin tratar la recuperación del estado como prueba de su resultado.
  • Permite a los operadores aplicar colecciones desde archivos, directorios o URLs solicitadas explícitamente. La validación precede a la activación; los recibos de operación conservan el progreso y los fallos de elementos. La aplicación interrumpida requiere una continuación explícita.
  • Informa del estado observado, los resultados de las acciones, las colas, la saturación de los workers y el cumplimiento de SLO medido. El dimensionamiento de workers comienza con Erlang C/Allen–Cunneen y se ajusta dentro de los límites configurados. Los percentiles y objetivos son mediciones, no un SLA.

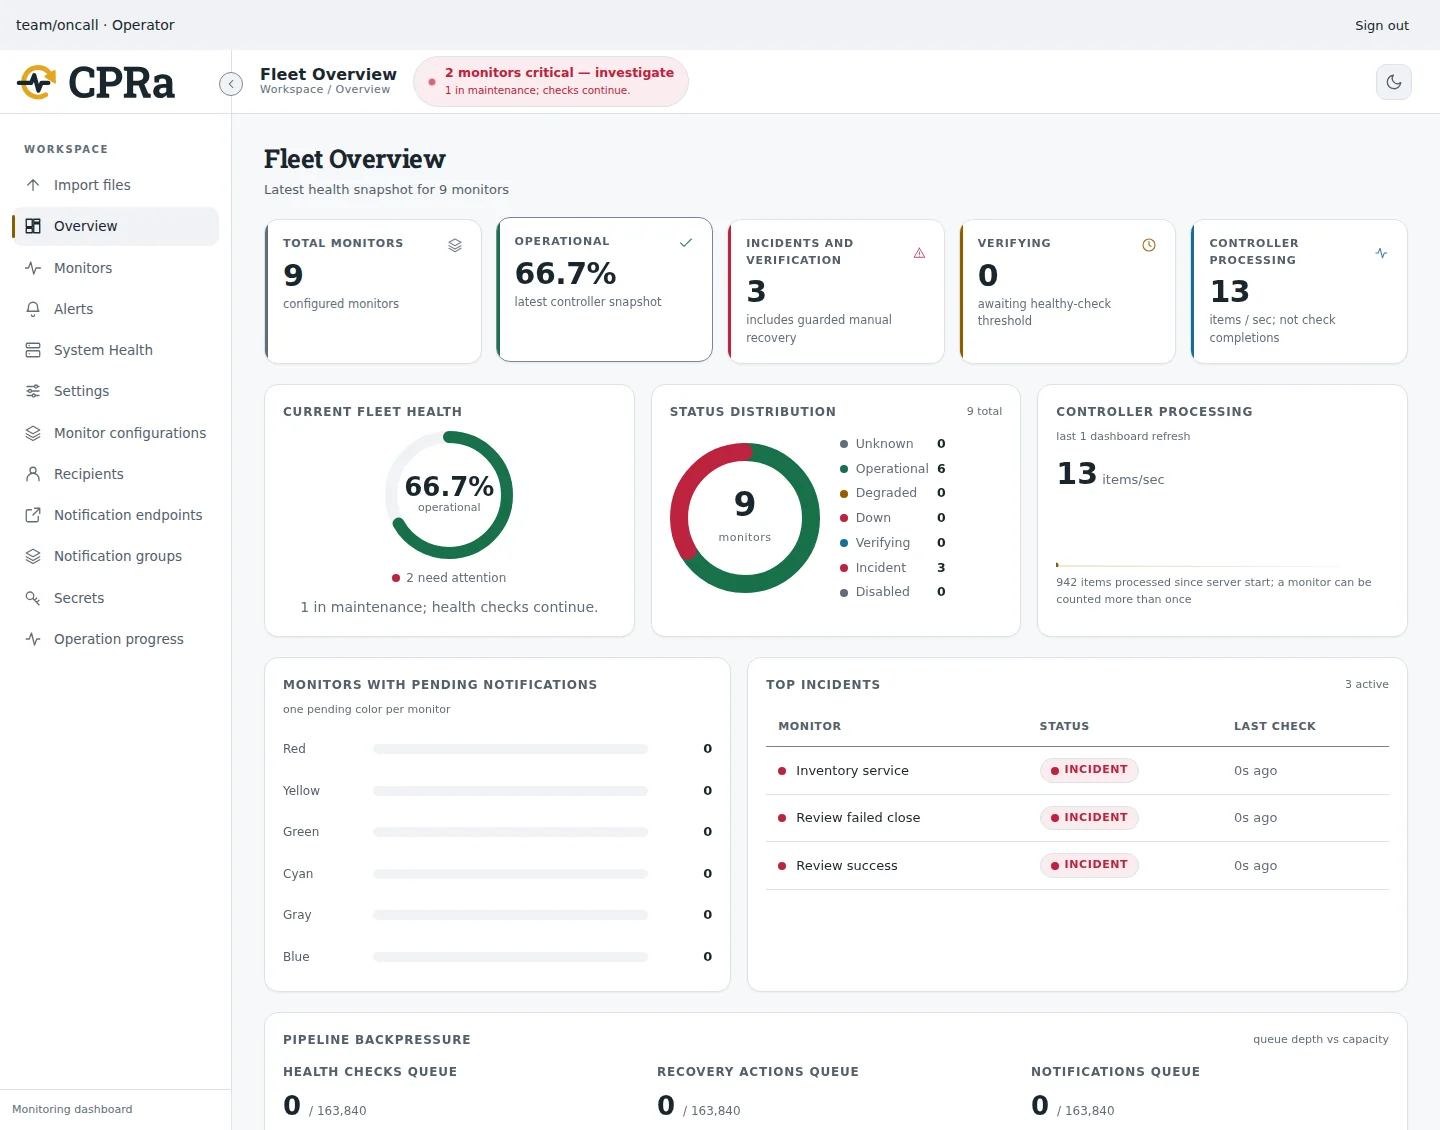
Panel de CPRa mostrando el estado de los monitores, las colas de notificaciones y la navegación de gestión

Demostración del panel con datos de monitorización sintéticos. Consulta la guía de inicio rápido para crear tus propios monitores y destinos de notificación.

Compilar y ejecutar localmente

Instala Go 1.26.10 o Go 1.27.3 (o una versión compatible más reciente y con los parches aplicados), Make y Python 3. Go 1.27.0–1.27.2 siguen afectadas por GO-2026-6809, a pesar de satisfacer la comparación de versión mínima del módulo. La copia de trabajo incluye el panel embebido; Node y pnpm solo son necesarios cuando cambian sus entradas de compilación.

make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443

Make genera un bin/cpra-sdk.work ignorado que contiene los módulos de aplicación, SDK y worker. Respeta un GOWORK seleccionado explícitamente, incluido off. No publiques etiquetas de módulo ni edites versiones de dependencias para sortear la configuración del espacio de trabajo de desarrollo. Consulta configuración para colaboradores para comandos directos de Go y editores.

La inicialización crea un manifiesto vacío, un token de operador con nombre y política de hash, una clave de envoltura, certificados TLS de localhost y ajustes de tiempo de ejecución en ubicaciones estándar de la plataforma. Configura un directorio de registro de notificaciones, que el servidor crea con permisos privados al iniciar. Imprime los comandos exactos de inicio y de cliente, nunca el valor del bearer. Rechaza archivos existentes y no inicia ningún servicio. La instalación del sistema requiere una salida de token de operador protegida fuera de la configuración y el estado propiedad del servicio.

Usa el comando de servidor impreso. Confía explícitamente en la CA local generada en tu navegador, abre la URL de navegador impresa (https://localhost:8060 por defecto) e inicia sesión con el token de su archivo protegido. La CLI usa --server, --ca-file y --token-file; las variables correspondientes CPRA_SERVER, CPRA_CA_FILE y CPRA_AUTH_TOKEN_FILE hacen que las conexiones sean repetibles. Mantén los valores de token fuera de las URL y de los argumentos de comando.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Sin datos de popularidad aún.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →