
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE: herramienta de explotación GUI gráfica con un clic para la vulnerabilidad de nivel de bomba nuclear en Spring-Core RCE, desarrollada con JavaFX. La operación gráfica es más simple y mejora la eficiencia.

Vulnerabilidad de ejecución remota de comandos en Springboot core, herramienta de explotación CVE-2022-22965, desarrollada con JavaFx, interfaz gráfica más simple y eficiente.
Estos días he estado reproduciendo vulnerabilidades y de repente me di cuenta de que me había perdido muchas vulnerabilidades clásicas, incluido este RCE de Spring Core. Busqué mucha información en Internet y resultó bastante interesante, pero capturar y enviar paquetes era demasiado engorroso (en realidad no es complicado, solo soy vago y modificar los paquetes de solicitud cada vez es un fastidio), así que nació esta herramienta gráfica de explotación para CVE-2022-22965 — Rexbb.jar ❤️.
El aspecto no tiene demasiados adornos, solo implementa las funciones más básicas: inyección automática de webshell y ejecución arbitraria de comandos. La herramienta está desarrollada con JDK 1.8, es decir, Java 8, porque JDK 8 tiene un rango de aplicación más amplio, así que no usé una versión superior de JDK.

Anteriormente, muchos compañeros decían que mis otras herramientas no se podían ejecutar 😤, luego les escribí uno por uno y descubrí que era por problemas con el entorno Java de sus propias computadoras 😁. Para evitar que algo así vuelva a ocurrir, antes de subir a Github siempre ejecuto la herramienta en mi máquina virtual con JDK 1.8 y luego en las computadoras de otras personas, y todo funciona bien. Si dices que tienes la misma versión de Java pero no se ejecuta, entonces el problema es el entorno Java de tu computadora 🤔.
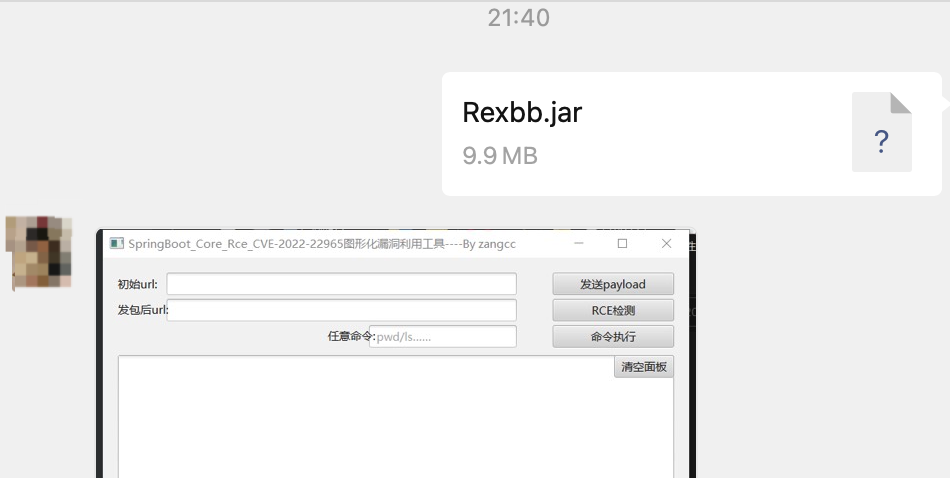
① Aquí uso el campo de pruebas de vulfocus para las pruebas. Una vez iniciado el campo de pruebas, ingresa la URL y haz clic primero en el botón "Enviar payload".

② Después de hacer clic en "Enviar payload", se mostrará el contenido HTML de la respuesta del payload, y luego en el segundo cuadro de texto aparecerá la URL completa. 📢 ¡Atención! Este cuadro de texto está configurado como no editable, el usuario no puede modificarlo. Es para evitar que cambien algo y los comandos posteriores no se ejecuten correctamente, así que directamente no permito modificarlo, solo se muestra como salida. Como se muestra a continuación:

③ Una vez mostrada la URL, se puede hacer clic en el segundo botón, "Detección RCE". Aquí se ejecuta directamente whoami y el resultado del comando se muestra en el cuadro de texto grande, como se muestra a continuación:

④ Si se desea ejecutar otro comando, se puede escribir en el pequeño cuadro de texto inferior. Aquí directamente ls /tmp, el comando se ejecuta correctamente y se obtiene la flag. También se pueden ejecutar otros comandos.

Si quieres conocer los principios y las ideas de desarrollo detrás de esta herramienta, o los principios de la vulnerabilidad y los pasos específicos, puedes consultar mi blog, donde se incluye la reproducción de la vulnerabilidad con Burp Suite y las ideas generales de desarrollo de la herramienta. Cualquier error o carencia, agradezco tus críticas 🙏
http://t.csdn.cn/Gp5eXhttps://blog.csdn.net/weixin_43847838/article/details/128475095






