

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
die-in-browser — Análisis binario estático con Detect It Easy — 100% en tu navegador, sin cargas. | Kitploit

Herramientas/GitHubGitHub/xoreaxlmbdx/die-in-browser
Análisis EstáticoAnálisis de HashIngeniería InversaAnálisis de MalwareAnálisis de BinariosAnálisis de Firmware
GitHubxoreaxlmbdx/die-in-browser

die-in-browser

Análisis binario estático con Detect It Easy — 100% en tu navegador, sin cargas.
Ver Repositorio
65350hace 3 mesesRevisado por Kitploit
Sitio web
Compartir

die-in-browser

Análisis estático de binarios con Detect It Easy — 100% en tu navegador, sin cargas.

🔍 ¿Qué es esto?

Este proyecto ejecuta Detect It Easy (DIE) — un potente analizador estático de binarios — completamente dentro de tu navegador usando el emulador v86.

  • ✅ Sin subidas de archivos: los binarios se procesan localmente.
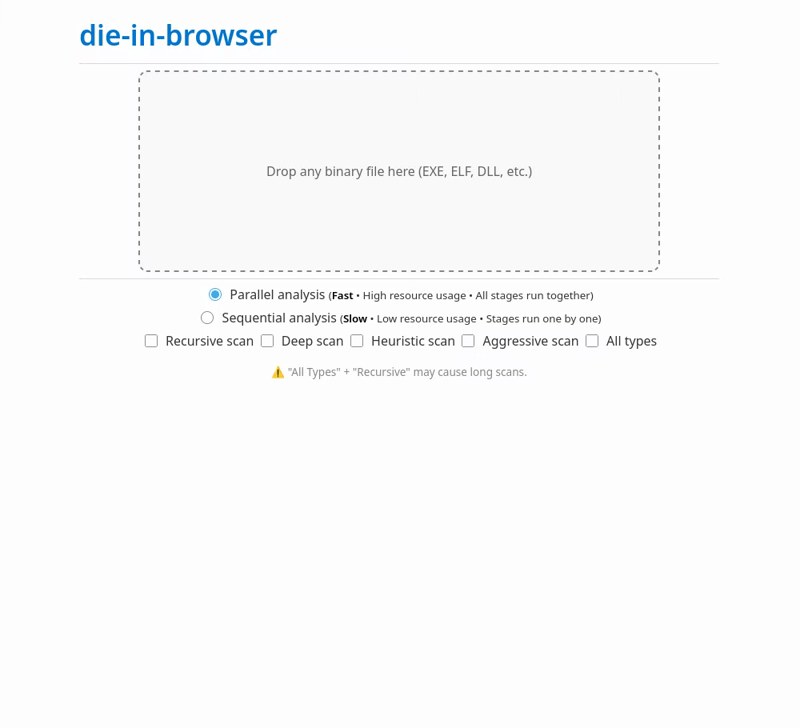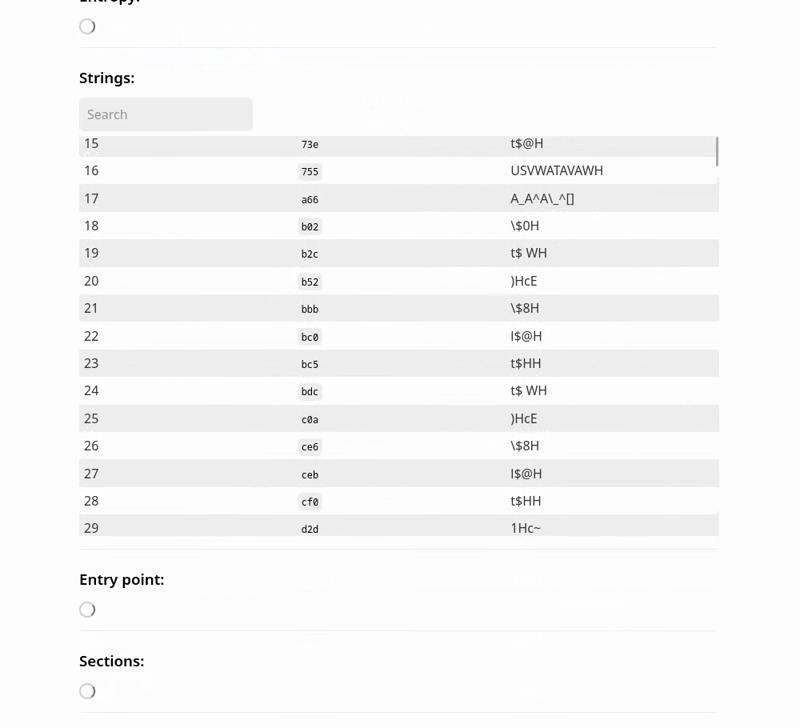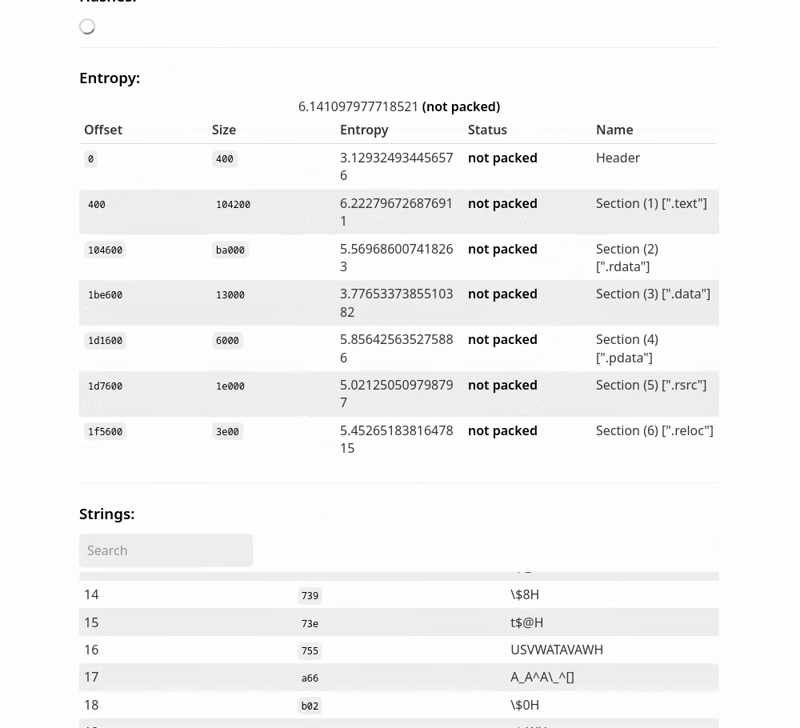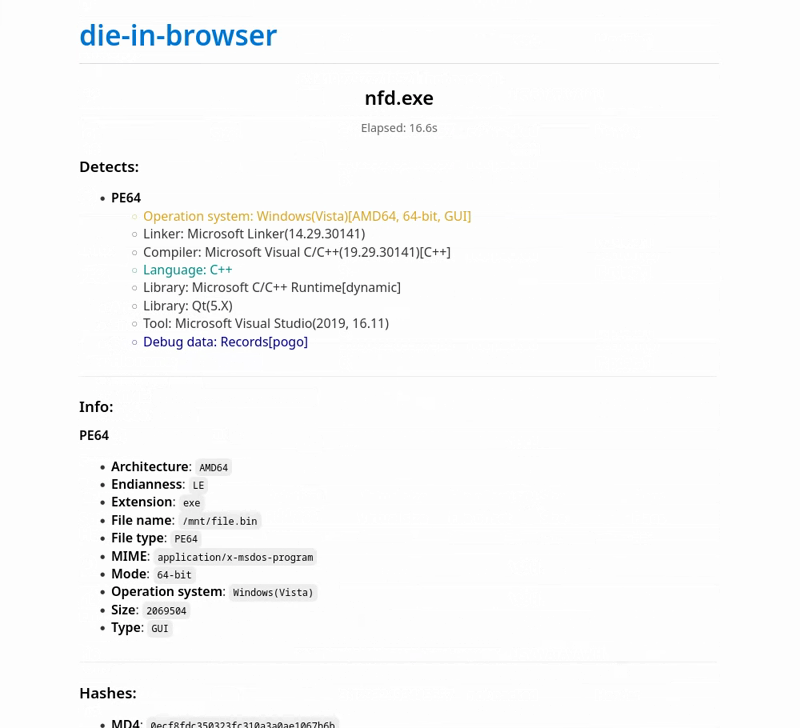
  • ✅ Análisis completo: todas las detecciones, punto de entrada, secciones (en archivos PE), hashes, entropía, cadenas.

Construido con:

  • Buildroot 2025.11 – sistema Linux mínimo para el SO invitado;
  • v86 – emulador x86 en JavaScript/WebAssembly;
  • Detect It Easy 3.21 (diec) – versión de consola de DIE para análisis sin interfaz;
  • Docker – para builds reproducibles;

🚀 Pruébalo ahora

👉 Demo en vivo

📂 Código fuente – código fuente de la demo

⚠️ Todo se ejecuta en tu navegador — la carga inicial incluye un archivo de estado del emulador de ~17 MB. Además, los binarios grandes pueden tardar más en analizarse.

📦 Uso como biblioteca

Puedes incrustar este analizador directamente en tu propia aplicación web.

Opción 1: Usar activos preconstruidos

Descarga todo lo que necesitas desde la página de Releases:

  • v86.wasm, libv86.js
  • seabios.bin
  • Compressed emulator state (v86state.bin.zst)

💡 El archivo v86state.bin.zst contiene una instantánea completa del sistema Linux con DIE preinstalado y tiene un tamaño aproximado de 17 MB.

Opción 2: Construirlo tú mismo

Sigue las instrucciones en la siguiente sección.

Luego:

  1. Coloca los archivos en tu directorio de proyecto.
  2. Pon die.js en la misma carpeta.

📌 Consulta la carpeta library/ para ver un ejemplo de uso y la documentación completa de la API.

🛠️ Construir desde el código fuente

Requisitos previos: Docker con BuildKit habilitado.

git clone https://github.com/xoreaxlmbdx/die-in-browser.git
cd die-in-browser
./build.sh

La salida de la compilación aparecerá en ./build/ e incluye:

  • v86.wasm, libv86.js
  • seabios.bin
  • licenses.tar.gz
  • buildroot-state.bin.zst (instantánea del emulador comprimida)

🙌 Agradecimientos

  • Emulador v86 — copy/v86;
  • Detect It Easy — horsicq/Detect-It-Easy;
  • Configuración de Buildroot — humphd/browser-vm;
  • Buildroot;

📝 Licencia

MIT — libre de usar y modificar.

📄 La compilación incluye un archivo licenses.tar.gz (generado por Buildroot) que contiene los textos de licencia de todos los componentes utilizados en el sistema invitado.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




