 whitej3rry/cve-2025-65731
Aviso para CVE-2025-65731

Se ha identificado una vulnerabilidad de hardware crítica en el router D-Link DIR-605L, versión de hardware F1, versión externa de firmware V6.02CN02, que ejecuta el kernel de Linux 2.4.18. La interfaz de depuración UART carece de mecanismos adecuados de control de acceso, lo que permite que cualquier atacante con acceso físico se conecte a los pines UART y obtenga acceso a una shell raíz sin autenticación. Esta vulnerabilidad corresponde a CWE-1191: Interfaz de depuración y prueba en chip con control de acceso inadecuado.
Modelo de dispositivo: D-Link DIR-605L - Versión de firmware: V6.02CN02
La interfaz de depuración UART, expuesta físicamente a través de los pines del dispositivo, es accesible sin barreras de autenticación ni autorización. Un atacante que se conecte a estos pines UART puede acceder al instante a la shell raíz del dispositivo durante o después del arranque, evadiendo todos los controles de autenticación basados en software. Este acceso directo a la shell raíz compromete la confidencialidad, integridad y disponibilidad de todo el dispositivo y de su entorno de red.
Control total a nivel raíz del router sin requerir autenticación. Capacidad de modificar la configuración del dispositivo, instalar malware persistente o interceptar el tráfico de red. Evasión completa de los mecanismos de seguridad del dispositivo. Posible punto de pivote para ataques contra la red conectada y otros dispositivos.
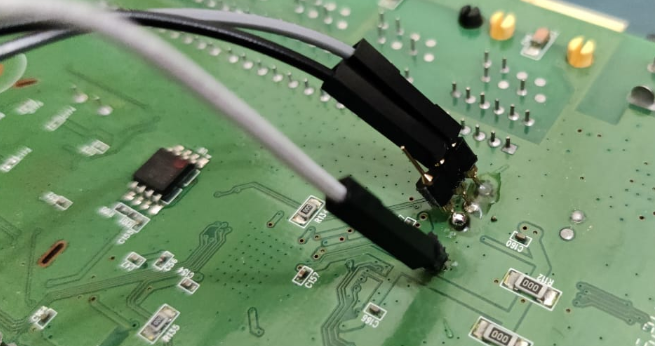
Se identificaron los pines UART del D-Link DIR-605L (Hardware F1) y se conectaron a una interfaz serie.
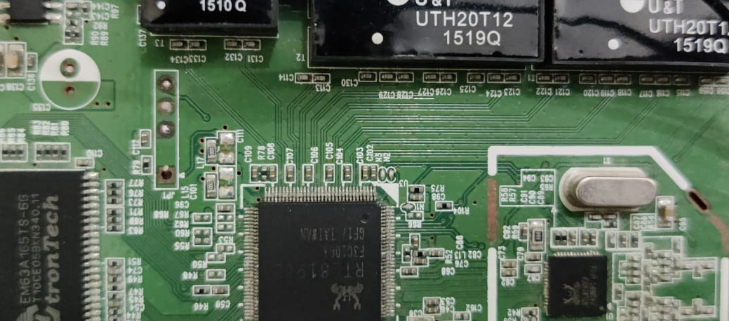
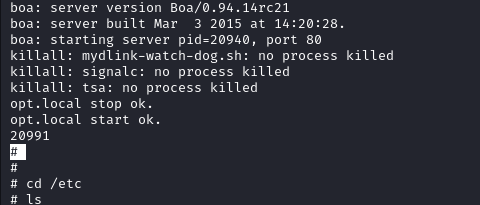
Usando un emulador de terminal serie con la velocidad de baudios adecuada, se accedió a la salida del cargador de arranque del dispositivo y al prompt de la shell de Linux.
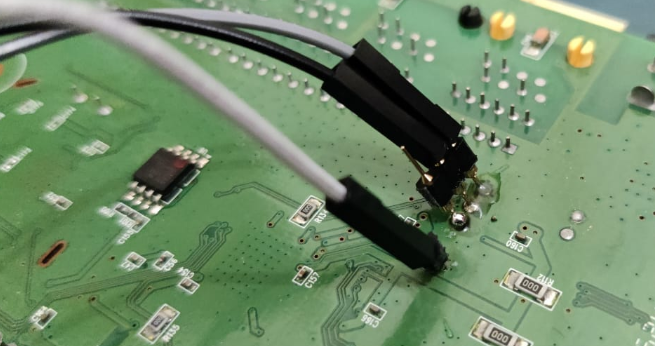
Comandos como cat /etc/passwd confirmaron la presencia del usuario raíz sin protección de contraseña en esta interfaz.
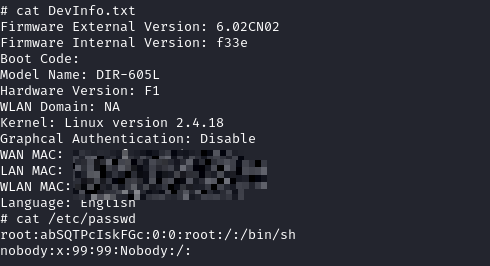
Se obtuvo un prompt de shell raíz (#) totalmente interactivo, lo que permitió ejecutar comandos arbitrarios en el dispositivo.
CWE-1191: https://cwe.mitre.org/data/definitions/1191.html
Mohamed Danish (j3rry)
