Rastreador de infraestructura de red team y redirector C2 -- una alternativa moderna a RedWarden.
InfraGuard se sitúa entre internet y tu teamserver de C2, validando cada solicitud entrante contra tu perfil C2 maleable y bloqueando todo lo que no cumpla. Los escáneres, bots y sondas del blue team son redirigidos a un sitio señuelo mientras el tráfico legítimo de beacons pasa hacia tu teamserver.
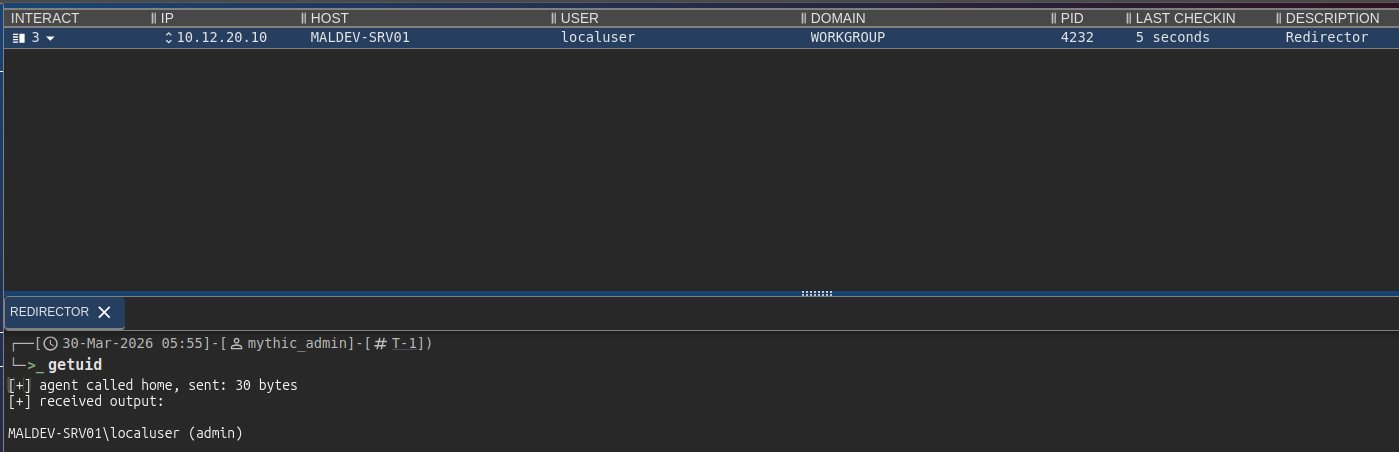
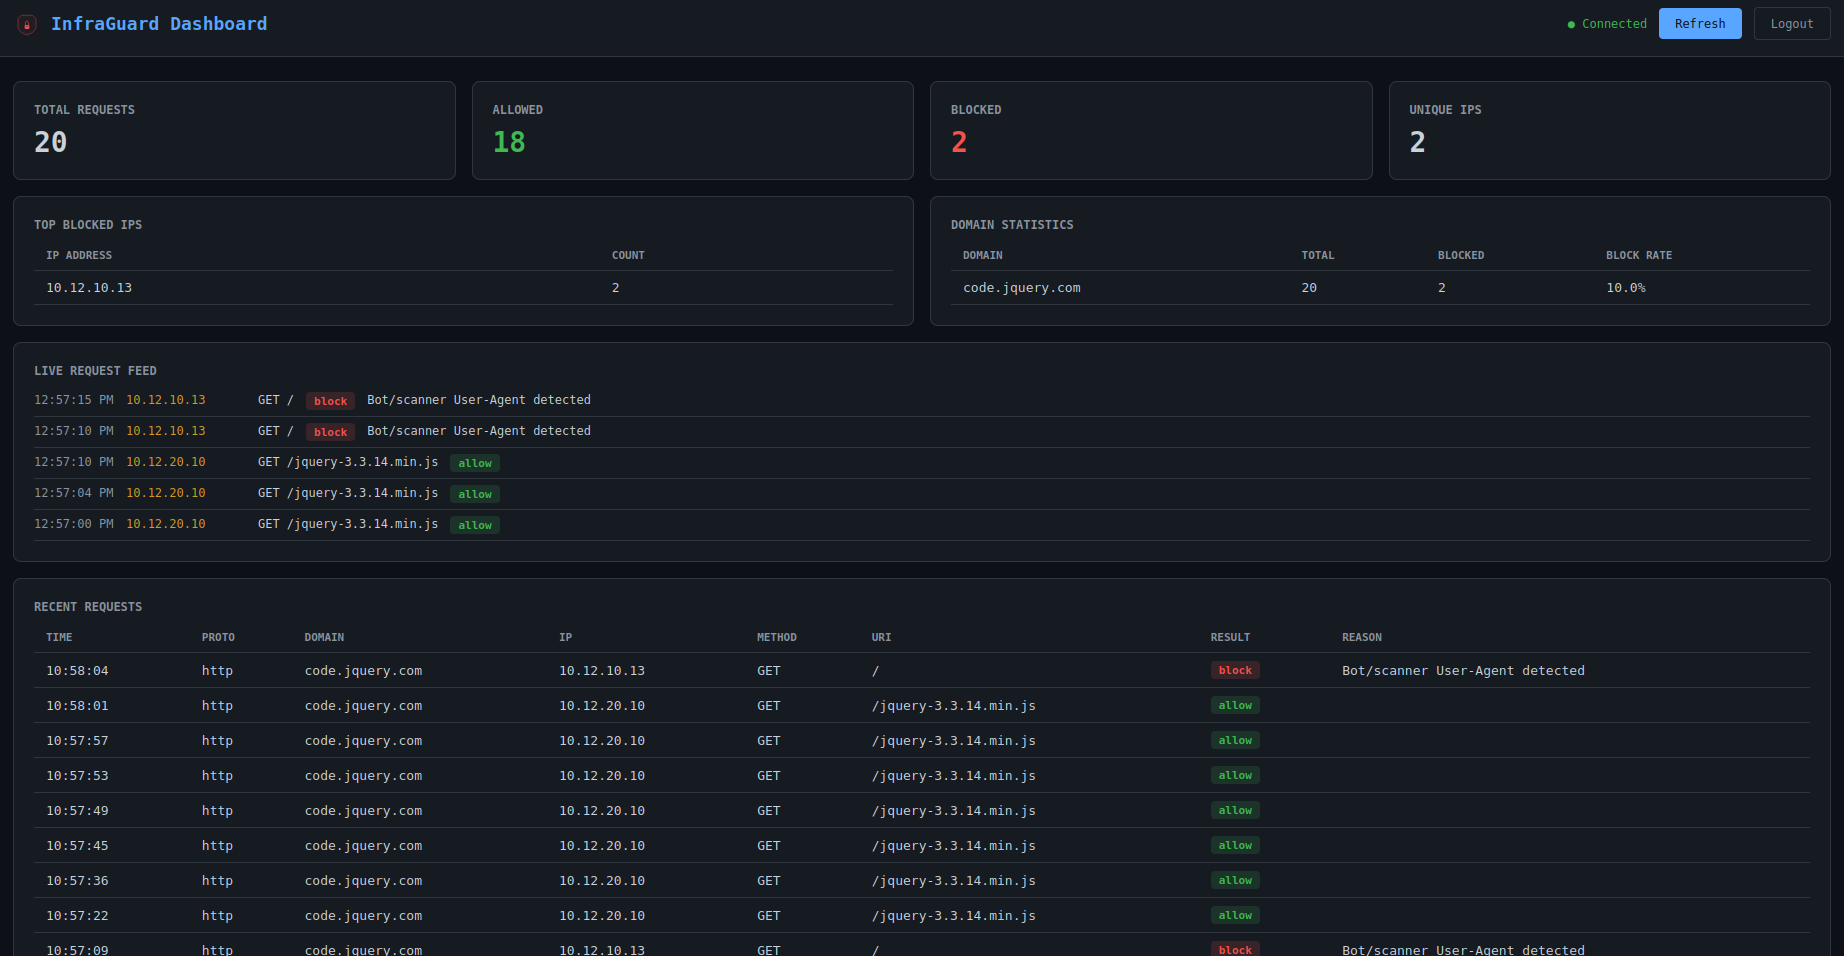
Arquitectura
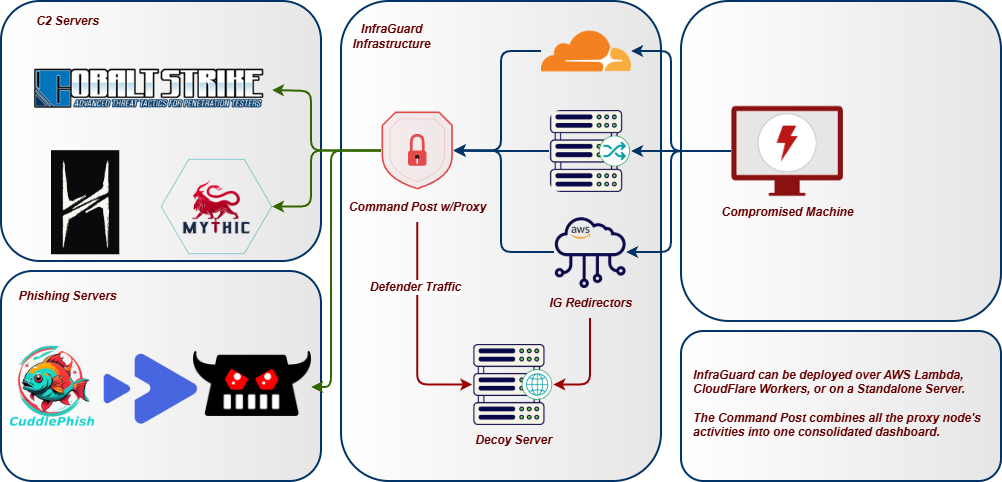
Características
Proxy y Listeners
- Proxy multidominio -- proxy de múltiples dominios simultáneamente, cada uno con perfiles C2, upstreams y reglas independientes
- Listeners multiprotocolo -- listeners HTTP/HTTPS, HTTP/3 (QUIC), WebSocket, gRPC, DNS, MQTT y túnel TCP ejecutándose simultáneamente con inteligencia de IP y seguimiento de eventos compartidos
- Circuit breaker -- protección de fallos por upstream con estados closed/open/half-open; recurre a la acción de drop del dominio cuando los backends no son alcanzables
- Failover de protocolo -- failover y failback automáticos entre protocolos de listener clasificados por prioridad
Soporte de perfiles C2
- Validación de perfiles C2 -- parsea y aplica perfiles de Cobalt Strike, Mythic, Brute Ratel C4, Sliver, Havoc, Nighthawk y PoshC2 como reglas de redirector
- Perfiles intercambiables en caliente -- intercambia el perfil C2 activo de un dominio en tiempo de ejecución desde el dashboard sin reiniciar el proxy
- Asistente de generación de perfiles -- genera nuevos perfiles C2 desde cero para los 8 tipos soportados mediante un formulario guiado, o importa y sube perfiles existentes con detección automática de tipo y validación
- Generación de perfiles asistida por IA -- la integración opcional con Ollama proporciona un panel de chat en el dashboard para ayuda en la creación de perfiles y consejos de OPSEC
Pipeline de filtros
- Pipeline de filtros basado en puntuación -- 10 filtros contribuyen cada uno con una puntuación de 0.0--1.0; un umbral configurable determina block/allow. Filtros: JA3, IP, bot, header, DNS, geo, profile, replay, enumeration, sandbox.
- Filtrado de huellas TLS JA3 -- bloquea Masscan, ZGrab2, Shodan, curl, Python requests y Nmap en la capa de handshake TLS antes de que se intercambie cualquier dato HTTP; funciona mediante cabecera de reverse-proxy o protocolo asyncio personalizado; el modo allowlist opcional exige el JA3 del beacon
- Detección de sandbox y navegador headless -- acumulación de puntuación a través de señales HTTP: UA de HeadlessChrome, Accept-Language ausente, Chrome sin sec-ch-ua, UAs de escáner Safe Links y msnbot, orden de Accept no-navegador
- Detección de enumeración de rutas -- seguimiento de URI únicos por IP en una ventana deslizante; bloquea dirbuster/ffuf/gobuster antes de que mapeen el espacio de URI
- Detección de enumeración de subdominios DNS -- rastrea respuestas NXDOMAIN por IP de cliente; auto-bloquea IPs de origen al superar el umbral
- Anti-bot / anti-crawling -- más de 40 patrones conocidos de User-Agent de escáneres/bots, detección de anomalías en cabeceras
- Protección contra replay -- rechaza solicitudes duplicadas por hash de contenido; los hashes se persisten en SQLite para que la protección sobreviva a los reinicios
- Acciones de drop -- redirección, reset TCP, proxy a sitio señuelo o tarpit (respuesta de goteo lento para hacer perder tiempo a los escáneres)
Inteligencia
- Inteligencia de IP -- listas de bloqueo CIDR integradas para 19 rangos de proveedores de seguridad (Shodan, Censys, Rapid7, etc.), filtrado GeoIP, coincidencia de palabras clave en DNS inverso
- Feeds de threat intel -- auto-actualización de listas de bloqueo desde fuentes públicas (abuse.ch, Emerging Threats, Spamhaus DROP, Binary Defense) con intervalo de actualización configurable y caché en disco
- Bloqueo dinámico de IP -- bloquea IPs fuera de rangos en whitelist; auto-whitelist de IPs tras N solicitudes C2 válidas
- Enriquecimiento de whitelist -- los CIDR en whitelist se enriquecen automáticamente con datos de ASN, organización, país y continente al arrancar mediante bases de datos GeoIP
- Detección de burn -- monitorización de logs de Certificate Transparency vía crt.sh, auto-monitorización de reputación de dominio vía URLhaus/OpenPhish/Google Safe Browsing, y detección de analistas entre dominios cuando una única IP accede a múltiples dominios del operador
- Puntuación de confianza de burn -- puntuación continua de 0--100 a partir de 6 señales ponderadas: diversidad JA3, picos de volumen, nuevos ASN, exposición en logs CT, hits de reputación e intentos de autenticación fallidos. Incluye acciones recomendadas: monitorizar, rotar o burn inmediato.
- Inyección de canary tokens -- píxeles de seguimiento, enlaces honeypot y formularios honeypot auto-inyectados en páginas señuelo para detectar la investigación del blue team
- Monitorización de DNS pasivo -- consulta CIRCL PDNS para la resolución externa de tus dominios; detecta nuevos registros, picos de NXDOMAIN y primera exposición vista
Entrega de payloads
- Rutas de entrega de contenido -- sirve payloads, señuelos y archivos estáticos en rutas específicas mediante PwnDrop, almacén de archivos de Mythic, sistema de archivos local o backends de proxy HTTP; entrega condicional opcional para servir contenido real a los objetivos y señuelos a los escáneres
- Staging de archivos de Mythic -- el backend
mythic_file hace proxy de /direct/download/{uuid} de Mythic en URLs limpias; UUID fijo o modo proxy; control de acceso proporcionado por la pila de filtros de InfraGuard
- Tokens de payload de un solo uso -- tokens emitidos automáticamente cuando un beacon se añade dinámicamente a la whitelist; aplicación atómica de un solo uso en SQLite evita el replay de URL por analistas o sandboxes; TTL y número máximo de usos configurables
- Rate limiting por ruta -- limitador de tasa de descarga por IP con ventana deslizante en rutas de contenido; superar el límite sirve el señuelo de escáner configurado o un 429
- Guardas de entrega -- keying por entorno para rutas de contenido: requiere IP de beacon, allowlist de UA, valores de cabecera requeridos, cabeceras prohibidas; las comprobaciones fallidas sirven la acción de drop del dominio, no un 403 en bruto
- Tokens de campaña de phishing -- protege páginas de phishing tras tokens por campaña embebidos en enlaces de correo; lista de tokens estáticos o tokens auto-validantes firmados con HMAC con TTL configurable
Resiliencia