

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Gorsair — Gorsair otorga acceso root en contenedores docker remotos que exponen sus APIs. | Kitploit
Herramientas/GitHubGitHub/ullaakut/gorsair
Escalada de PrivilegiosSeguridad de ContenedoresMapeo de RedesEscaneo de PuertosExplotaciónEvasión de IDS/IPSPruebas de PenetraciónSeguridad en la NubeHerramienta de Acceso RemotoArchived
GitHubullaakut/gorsair
8477243hace 2 añosRevisado por Kitploit
Compartir

Gorsair

Gorsair otorga acceso root en contenedores docker remotos que exponen sus APIs.
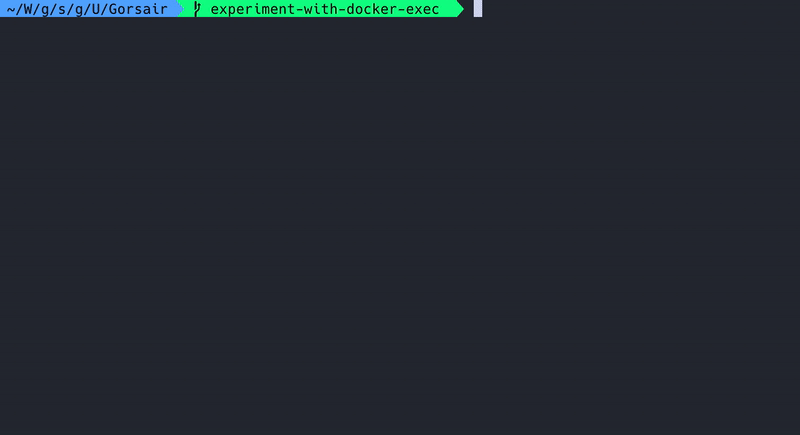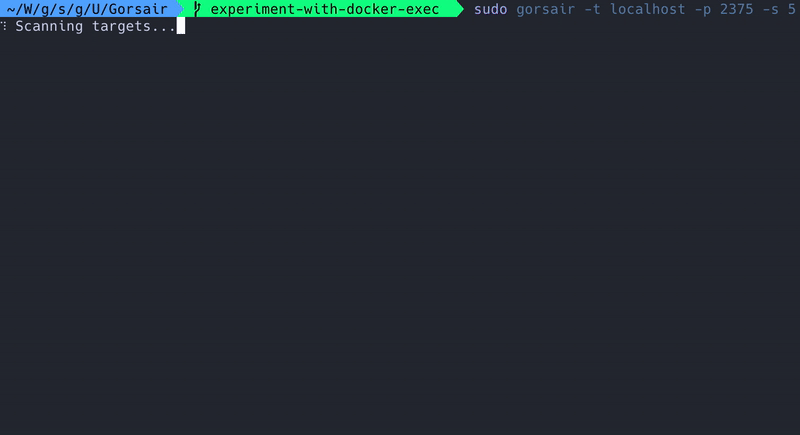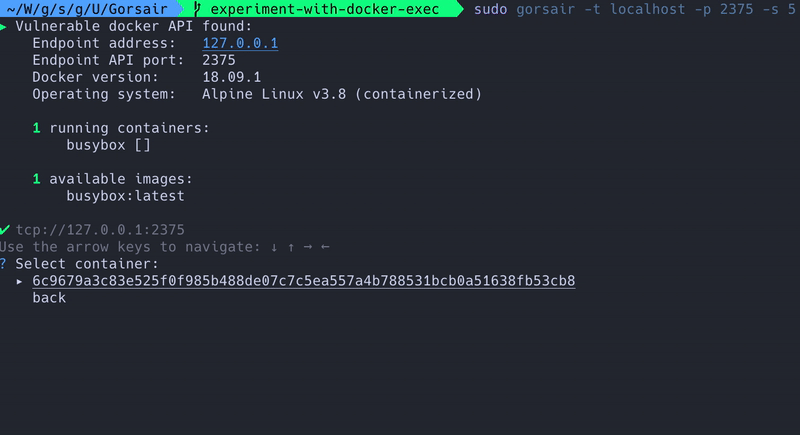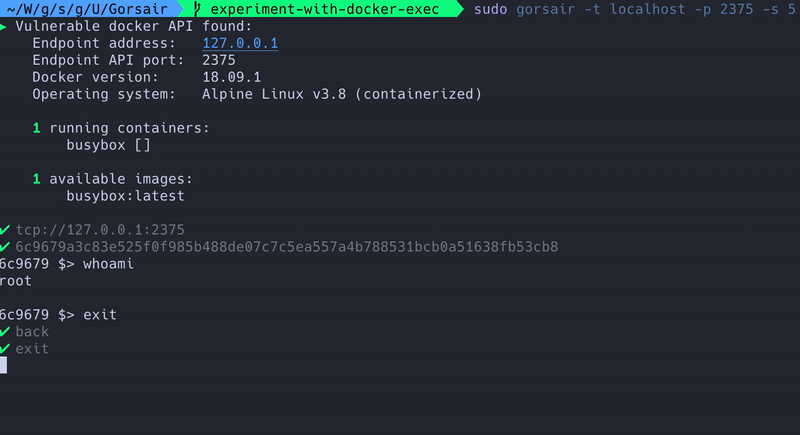
Ver Repositorio

Gorsair

Gorsair es una herramienta de pruebas de penetración para descubrir y acceder remotamente a APIs de Docker desde contenedores Docker vulnerables. Una vez que tiene acceso al demonio de Docker, puedes usar Gorsair para ejecutar comandos directamente en contenedores remotos.

Exponer la API de Docker en internet es un riesgo tremendo, ya que puede permitir que agentes maliciosos obtengan información sobre todos los demás contenedores, imágenes y el sistema, así como potencialmente obtener acceso privilegiado a todo el sistema si la imagen utiliza el usuario root.
Instalación

Desde un lanzamiento

Establece:

  • GORSAIR_VERSION a la versión que te interese
  • OS a tu sistema operativo (linux, windows o darwin)
  • ARCH a tu arquitectura (amd64, arm o ppc64le)

Y luego ejecuta el siguiente comando para instalar gorsair.

curl -sS https://github.com/Ullaakut/Gorsair/releases/download/$GORSAIR_VERSION/gorsair_$OS_$ARCH --output /usr/local/bin/gorsair && chmod +x /usr/local/bin/gorsair

Desde las fuentes

  • Asegúrate de tener una versión de Go que soporte módulos (versiones 1.11 en adelante)
  • Asegúrate de que tu entorno contenga la variable GO111MODULE establecida en on
  • Ejecuta go build -o /usr/local/bin/gorsair cmd/*.go desde la raíz de este repositorio

Opciones de línea de comandos

  • -t, --targets: Establece objetivos según el formato de destino de nmap. Requerido. Ejemplo: --targets="192.168.1.72,192.168.1.74"
  • -p, --ports: (Por defecto: 2375,2376) Establece puertos personalizados.
  • -s, --speed: (Por defecto: 4) Establece ajustes predefinidos de descubrimiento de nmap para mejorar velocidad o precisión. Se recomienda reducirlo si intentas escanear una red inestable y lenta, o aumentarlo si estás en una red muy rápida y confiable. También puede que quieras mantenerlo bajo para que tu descubrimiento sea sigiloso. Consulta esto para más información sobre las plantillas de temporización de nmap.
  • -v, --verbose: Habilita registros más detallados.
  • -D, --decoys: Lista de direcciones IP señuelo a usar (consulta la sección de señuelos de la documentación de nmap)
  • -e, --interface: Interfaz de red a usar
  • --proxies: Lista de proxies HTTP/SOCKS4 a usar para retrasar conexiones (consulta la documentación)
  • -S, --spoof-ip: Dirección IP a usar para suplantación de IP
  • --spoof-mac: Dirección MAC a usar para suplantación de MAC
  • -v, --verbose: Habilita registros detallados
  • -h, --help: Muestra la información de uso

¿Cómo puedo proteger mis contenedores de este ataque?

  • Evita poner contenedores que tengan acceso al socket de Docker en internet
  • Evita usar la cuenta root en contenedores Docker
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







