Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PETriage — PETriage: Un lector de archivos PE unificado por símbolos para triaje, construido para uso multiplataforma y multiinterfaz. | Kitploit
Herramientas/GitHubGitHub/uky007/petriage
Análisis EstáticoAnálisis de VulnerabilidadesIngeniería InversaAnálisis ForenseAnálisis de MalwareForensia DigitalAnálisis de BinariosDetección de Anomalías
GitHubuky007/petriage

PETriage

PETriage: Un lector de archivos PE unificado por símbolos para triaje, construido para uso multiplataforma y multiinterfaz.

1334hace 3 mesesAún no revisado
Ver Repositorio
Sitio web
Compartir

PETriage

PETriage

Crates.io Docs.rs License GitHub tag

Una herramienta rápida y multiplataforma de análisis superficial de PE (Portable Executable) para el triaje de malware, escrita en Rust. Diseñada para analistas que necesitan un triaje práctico de PE en Linux, macOS y Windows sin depender de un flujo de trabajo exclusivo de Windows.

Anteriormente readpe (renombrado para evitar colisiones de nombres con herramientas existentes).

Concepto

  • Solo estático -- El PE nunca se carga ni se ejecuta. Seguro para el triaje de malware.
  • Prioridad CLI -- Flujo de trabajo ligero por defecto adecuado para análisis por lotes y automatización.
  • Componible -- Salida JSON/NDJSON para canalizar a jq, SIEM y canalizaciones de scripting.
  • Sin conexión -- Sin llamadas de red. Adecuado para entornos completamente aislados.

Interfaces

InterfazCompilaciónDescripción
CLIcargo build --releaseFlujo de trabajo por defecto para triaje de PE, salida estructurada, detección de anomalías y automatización por lotes.
TUIcargo build --release --features tuiVisor hexadecimal interactivo con navegación por regiones PE.
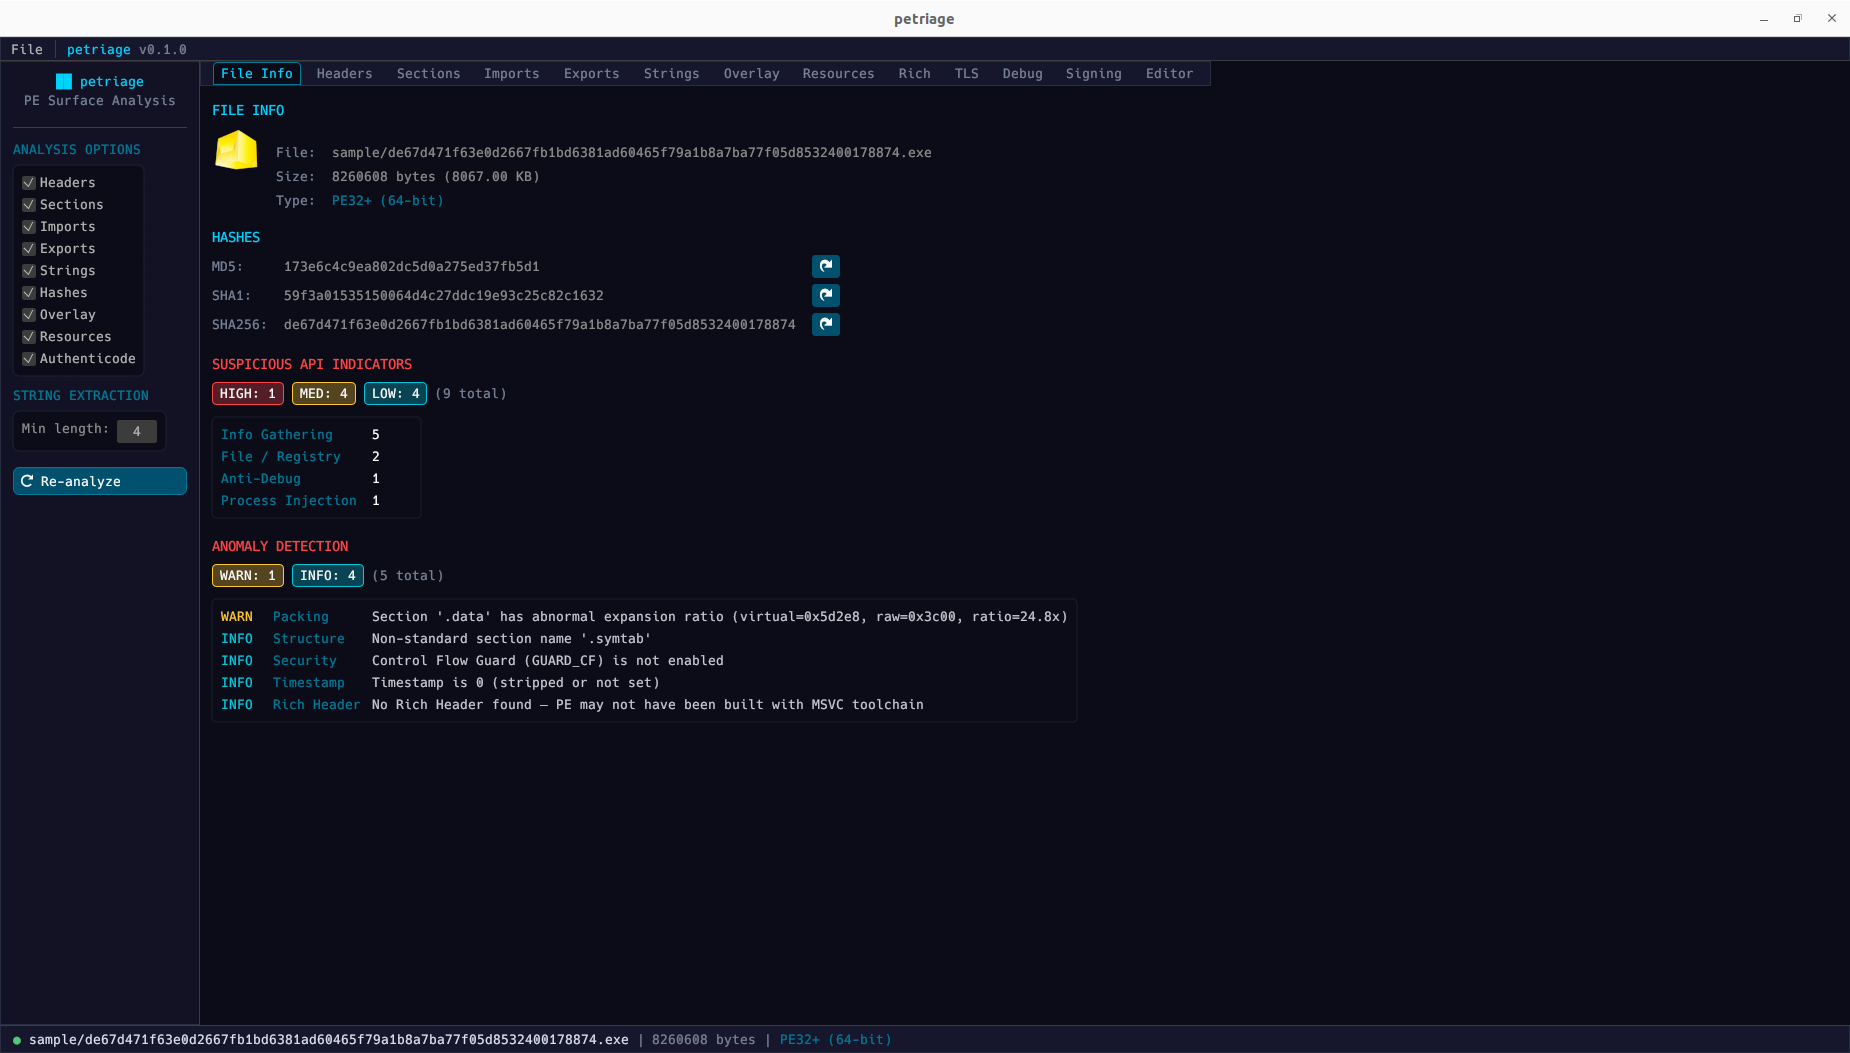
GUIcargo build --release --features guiAnálisis con pestañas, arrastrar y soltar, filtros de importaciones/cadenas, codificación por colores de entropía, editor de cabeceras PE, extracción/eliminación de superposición.

Instalación rápida

Compilación CLI por defecto:

cargo install petriage

Para compilaciones TUI y GUI, compilar desde el código fuente con indicadores de características.

O compilar desde el código fuente:

git clone https://github.com/uky007/petriage.git
cd petriage
cargo build --release

Consulte docs/installation.md para dependencias de compilación GUI/TUI y compilación cruzada.

Uso rápido

petriage <file.exe>              # Análisis superficial (todo excepto cadenas)
petriage <file.exe> -a           # Toda la información incluyendo cadenas
petriage <file.exe> -H           # Solo cabeceras
petriage <file.exe> -i           # Solo importaciones
petriage <file.exe> --hashes     # Solo hashes del archivo
petriage <file.exe> --json       # Salida JSON
petriage --batch <dir> --ndjson  # Analizar por lotes todos los PE en un directorio
petriage <file.exe> --fail-on warning  # Código de salida 3 si las anomalías superan el umbral seleccionado
petriage <file.exe> --strip-overlay stripped.exe  # Guardar PE sin superposición
petriage <file.exe> --carve-overlay overlay.bin   # Extraer datos de superposición
petriage -x <file.exe>           # Visor hexadecimal TUI
petriage-gui                     # GUI (diálogo de archivo)
petriage-gui <file.exe>          # GUI (abrir archivo directamente)

Consulte docs/usage.md para opciones completas de CLI, recetas de jq, detalles de TUI/GUI y ejemplos de salida.

Características principales

  • 25 reglas de anomalías -- Empaquetado, inyección de código, manipulación de marcas de tiempo, anomalías estructurales, fugas de OPSEC, manipulación de Rich Header, anomalías del Directorio de Exportación
  • Análisis OPSEC -- Rutas PDB, patrones de credenciales, detección de endpoints, pistas de rutas CI/CD, filtraciones de nombres de usuario en rutas de origen
  • Huella digital de compilación -- Detección de .NET / Go / Rust / MSVC / MinGW con identificación de empaquetadores (UPX, Themida, VMProtect, NSIS, etc.)
  • Extracción/eliminación de superposición -- Extraer datos de superposición o guardar PE sin superposición (CLI y GUI)
  • Análisis del Directorio de Exportación -- Nombre de DLL, marca de tiempo, recuentos de funciones con detección de marca de tiempo anómala
  • Edición semántica de cabeceras (GUI) -- Desplegables de Máquina/Subsistema, marcas de tiempo legibles, casillas de verificación para banderas DllCharacteristics
  • Resaltado de secciones no estándar -- Resaltado amarillo para nombres de sección inusuales en CLI y GUI

Capturas de pantalla

CLI

CLI de PETriage

GUI

GUI de PETriage

Cabeceras (Vista de estructura + Editor)

Cabeceras de PETriage

Editor de cabeceras (Edición en línea)

Editor de PETriage

Códigos de salida

CódigoSignificado
0Éxito
1Error de entrada (archivo no encontrado, fallo de lectura, PE inválido)
2Error de salida (fallo de escritura de archivo)
3Umbral de anomalía superado (--fail-on)

Documentación

  • Descripción general y características
  • Instalación
  • Uso y ejemplos
  • Revisión de herramientas existentes
  • Trabajo futuro

Licencia

MIT OR Apache-2.0

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →