

MemProcFS es una forma fácil y cómoda de ver la memoria física como archivos en un sistema de archivos virtual.
¡Análisis de memoria sencillo con solo apuntar y hacer clic, sin necesidad de complicados argumentos de línea de comandos! ¡Acceda al contenido y a los artefactos de la memoria a través de archivos en un sistema de archivos virtual montado o mediante una biblioteca de aplicaciones con numerosas funciones para incluir en sus propios proyectos!
¡Analice archivos de volcado de memoria, memoria en vivo mediante DumpIt o WinPMEM, memoria en vivo en modo lectura-escritura desde máquinas virtuales o desde dispositivos de hardware FPGA de PCILeech!
¡Incluso es posible conectarse a un agente remoto de adquisición de memoria LeechAgent a través de una conexión segura, lo que permite la respuesta remota a incidentes de memoria en vivo, incluso a través de conexiones de mayor latencia y bajo ancho de banda! ¡Eche un vistazo a Máquinas Virtuales con MemProcFS, LiveCloudKd o VMware!
¡Utilice sus herramientas favoritas para analizar la memoria: use sus editores hexadecimales favoritos, sus scripts de python y powershell, WinDbg o sus desensambladores y depuradores favoritos; todo funcionará de forma trivial con MemProcFS simplemente leyendo y escribiendo archivos!
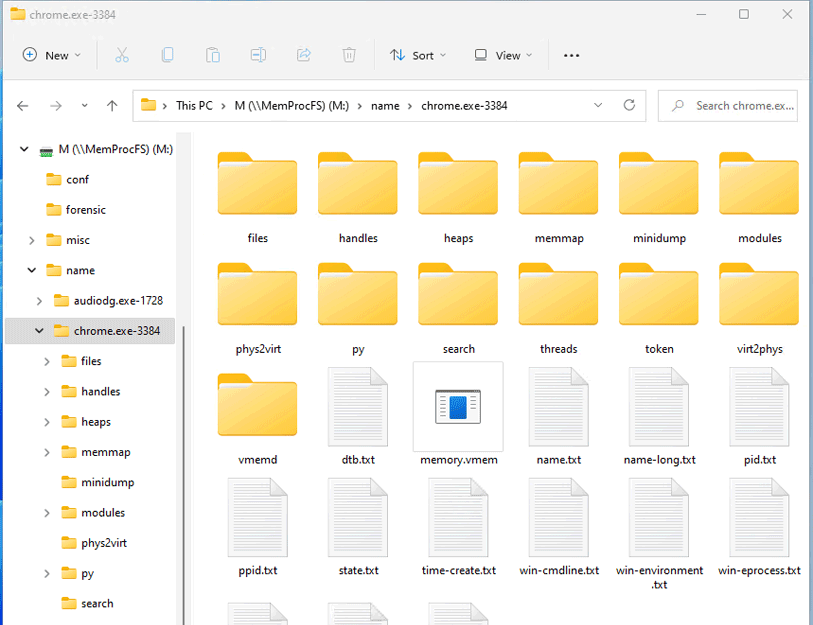
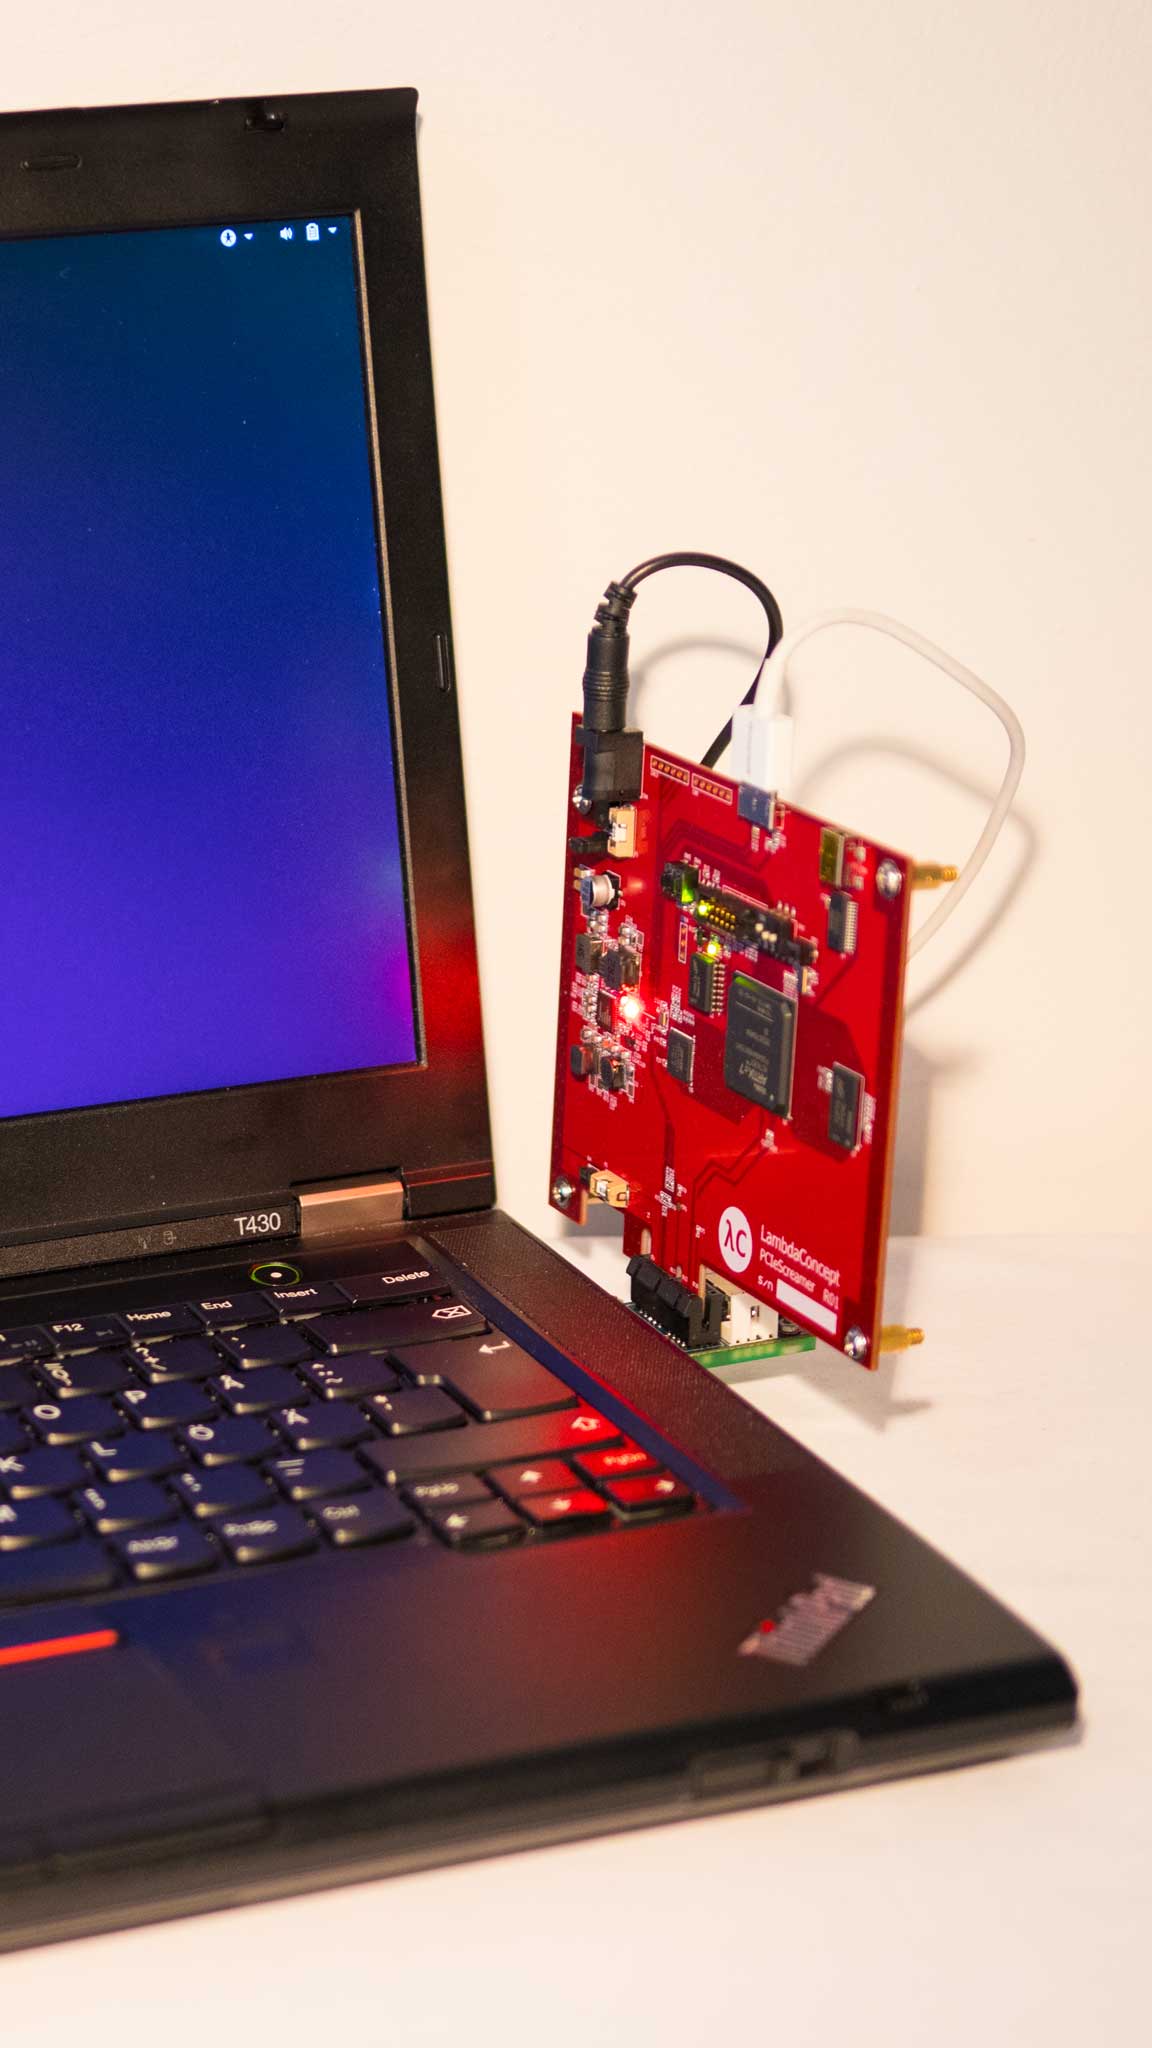
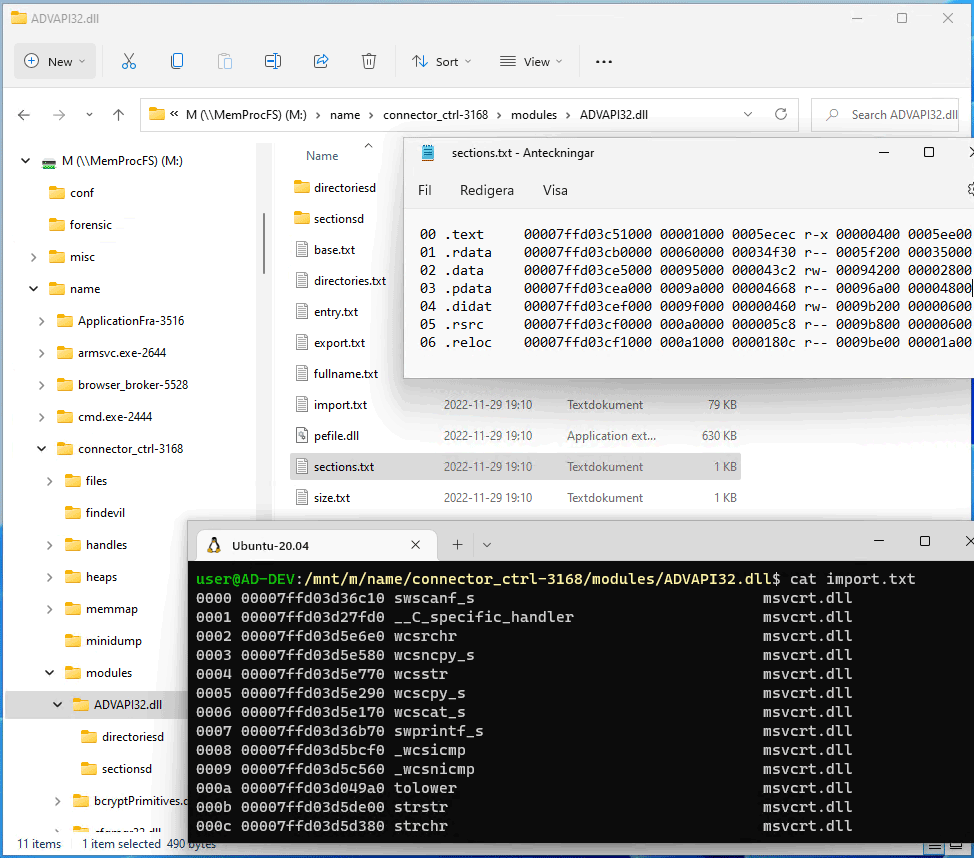
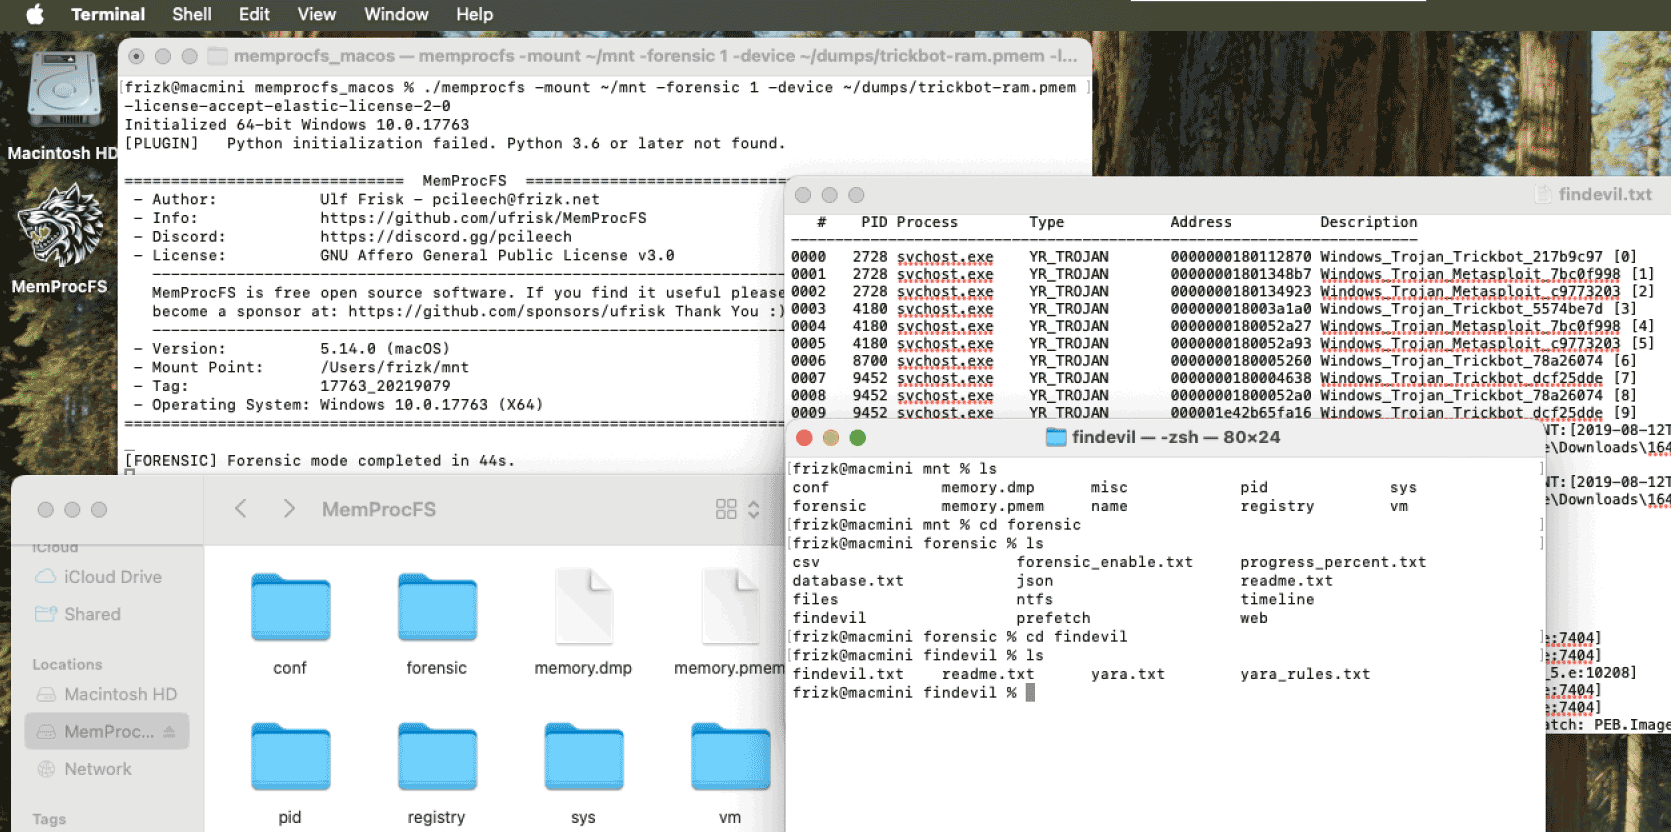
¡Consulte el excelente recorrido rápido de 13Cubed para comenzar! También consulte mis antiguas charlas de conferencias de Disobey y BlueHat.

Para documentación adicional, consulte la wiki del proyecto para obtener información detallada y en profundidad sobre el propio sistema de archivos, su API y sus módulos de complementos. Para obtener información adicional sobre los métodos de adquisición de memoria, consulte el proyecto LeechCore o únase al servidor de Discord de PCILeech/MemProcFS.
Para comenzar, descargue los últimos binarios, módulos y archivos de configuración y consulte la guía.
Obtenga los últimos binarios, módulos y archivos de configuración de la última versión. Alternativamente, clone el repositorio y compile desde el código fuente.
Montar el sistema de archivos requiere que esté instalada la biblioteca de sistema de archivos Dokany. Descargue e instale la última versión de Dokany versión 2 en: https://github.com/dokan-dev/dokany/releases/latest
Para capturar memoria en vivo (sin hardware PCILeech FPGA) descargue DumpIt e inicie MemProcFS mediante el modo DumpIt /LIVEKD. Alternativamente, obtenga WinPMEM descargando el controlador WinPMEM firmado más reciente y colóquelo junto a MemProcFS; encontrará instrucciones detalladas en la Wiki de LeechCore.
PCILeech FPGA requerirá hardware, así como FTD3XXWU.dll colocado junto a los binarios de MemProcFS. Consulte el proyecto LeechCore para obtener instrucciones.
MemProcFS debería poder ejecutarse sin configuración adicional en la mayoría de las distribuciones de Linux con FUSE instalado. Si compila desde el código fuente, consulte la guía sobre MemProcFS en Linux.
Descargue la última versión de MemProcFS desde aquí. MemProcFS, cuando se utiliza como un sistema de archivos virtual montado, depende de macFuse, que requiere un .kext. Descargue e instale macFuse aquí. Si MemProcFS se utiliza a través de las API compatibles de C/C++/Rust, macFuse no es necesario.
¡Incluya MemProcFS en sus proyectos de programación en C/C++, C#, Java, Go (de terceros), Python o Rust! ¡Todo en MemProcFS se expone mediante una API fácil de usar para su uso en sus propios proyectos! La arquitectura compatible con plugins permite a los usuarios ampliar fácilmente MemProcFS con plugins en C/C++/Rust/Python.
Todo en MemProcFS se expone como API. Existen API tanto para C/C++ vmmdll.h, como para C# paquete nuget, Java, Python paquete pip y Rust crate. El propio sistema de archivos se pone a disposición de forma virtual a través de la API sin necesidad de montarlo. ¡Es posible leer tanto la memoria virtual de los procesos como la memoria física! El siguiente ejemplo muestra la lectura de 0x20 bytes desde la dirección física 0x1000:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFS está disponible como un paquete pip de Python y es fácil de integrar en tus Jupyter Notebooks.
Inicia MemProcFS desde la línea de comandos, posiblemente usando uno de los ejemplos a continuación.
¡O registra la extensión de archivo de volcado de memoria con MemProcFS.exe para que el sistema de archivos se monte automáticamente al hacer doble clic en un archivo de volcado de memoria!







