

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
karonte — Karonte es una herramienta de análisis estático para detectar vulnerabilidades multibinario en firmware embebido. | Kitploit
Herramientas/GitHubGitHub/ucsb-seclab/karonte
Seguridad de Sistemas EmbebidosAnálisis EstáticoAnálisis de VulnerabilidadesAnálisis de BinariosAnálisis de Firmware
GitHubucsb-seclab/karonte

karonte

Karonte es una herramienta de análisis estático para detectar vulnerabilidades multibinario en firmware embebido.

Ver Repositorio
4296355hace 5 añosRevisado por Kitploit
Compartir

Karonte

License

Karonte es una herramienta de análisis estático para detectar vulnerabilidades multi-binario en firmware empotrado.

La rama master proporciona la última versión de Karonte, adaptada a Python 3. Para la implementación original y los experimentos presentados en nuestro artículo, consulte la rama IEEE-SP-20 y eche un vistazo a nuestro contenedor Docker.
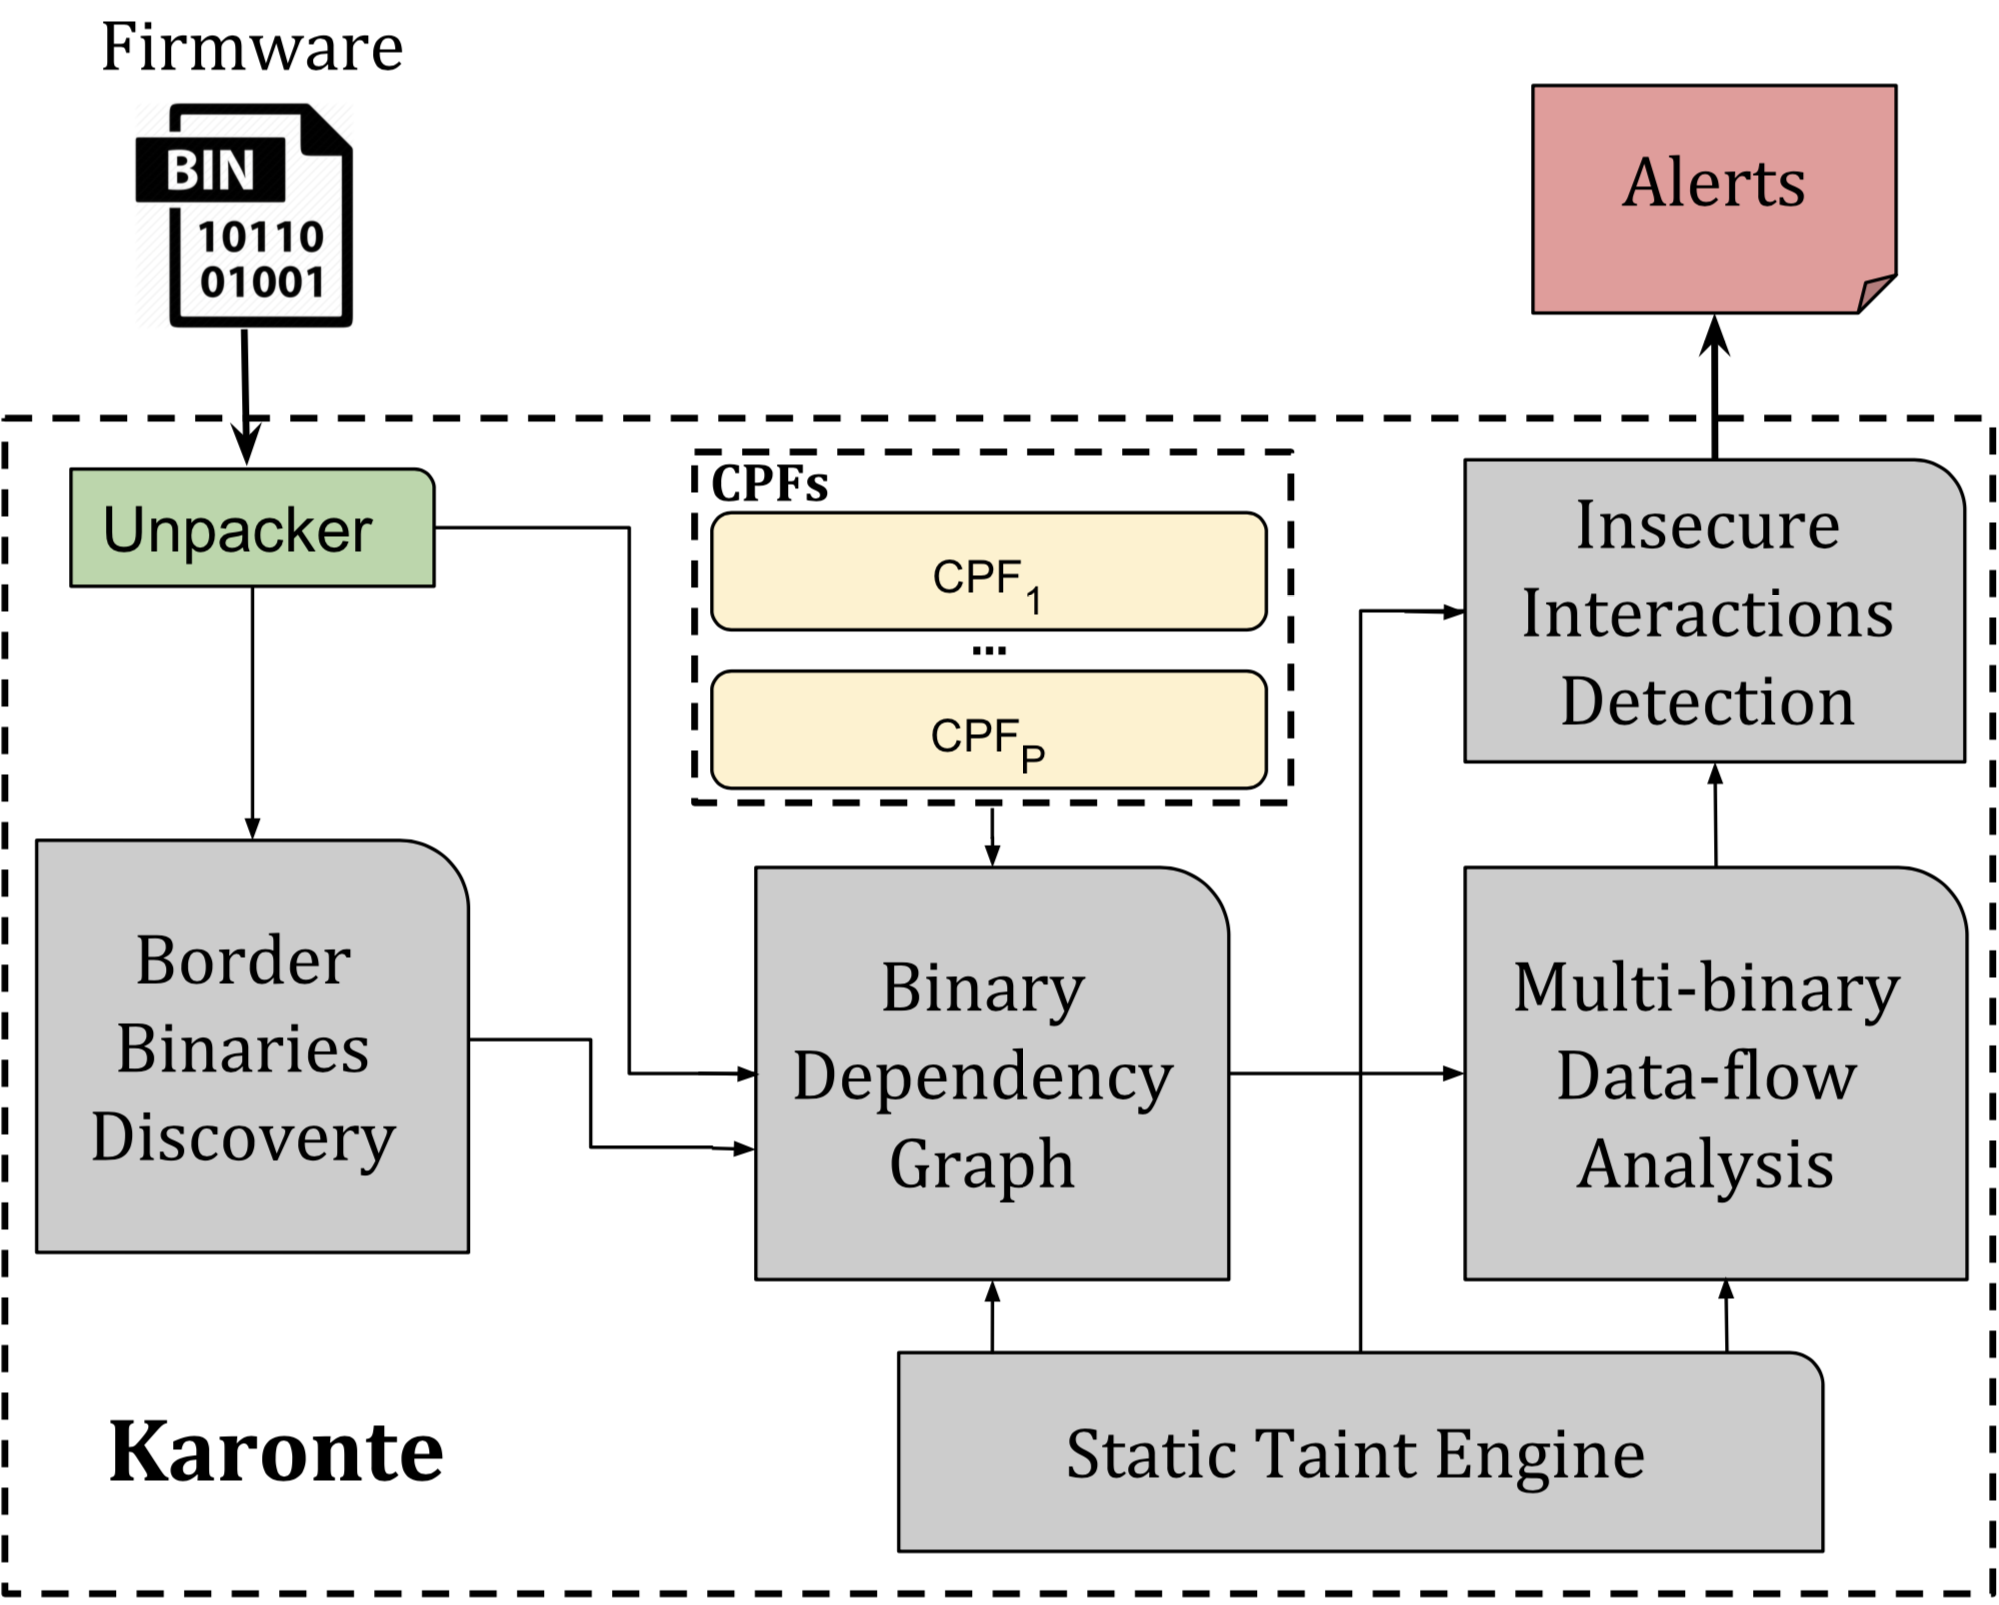
Descripción general

Artículo de investigación

Presentamos nuestro enfoque y los hallazgos de este trabajo en el siguiente artículo de investigación:

KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware [PDF]
Nilo Redini, Aravind Machiry, Ruoyu Wang, Chad Spensky, Andrea Continella, Yan Shoshitaishvili, Christopher Kruegel, Giovanni Vigna.
En las Actas del Simposio IEEE sobre Seguridad y Privacidad (S&P), mayo de 2020

Si utiliza Karonte en una publicación científica, agradeceríamos las citas utilizando esta entrada Bibtex:

@inproceedings{redini_karonte_20,
 author    = {Nilo Redini and Aravind Machiry and Ruoyu Wang and Chad Spensky and Andrea Continella and Yan Shoshitaishvili and Christopher Kruegel and Giovanni Vigna},
 booktitle = {In Proceedings of the IEEE Symposium on Security & Privacy (S&P)},
 month     = {May},
 title     = {KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware},
 year      = {2020}
}

Estructura del repositorio

Hay cuatro directorios principales:

  • tool: Archivos Python de Karonte
  • firmware: Conjunto de datos de firmware de Karonte
  • configs: Archivos de configuración para analizar las muestras de firmware del conjunto de datos
  • eval: Scripts para ejecutar las diversas evaluaciones en Karonte
  • karonte-viz: Script para visualizar los resultados producidos por Karonte

Ejecutar Karonte

Para ejecutar Karonte, desde el directorio raíz, simplemente ejecute:

SINOPSIS       python tool/karonte.py JSON_CONFIG_FILE [LOG_NAME]

DESCRIPCIÓN      Ejecuta Karonte en la muestra de firmware representada por JSON_CONFIG_FILE y guarda los resultados en LOG_NAME

EJEMPLO      python tool/karonte.py config/NETGEAR/r_7800.json      Ejecuta Karonte en el firmware R7800 de NETGEAR

Por defecto, los resultados se guardan en /tmp/ con el sufijo Karonte.txt.

Para inspeccionar las alertas generadas, simplemente ejecute:

      python tool/pretty_print.py LOG_NAME

Conjunto de datos

Puede obtener el conjunto de datos que utilizamos para evaluar Karonte en este enlace.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





