 sonatype-nexus-community/devaudit
Herramienta de auditoría de seguridad de código abierto, multiplataforma y multipropósito

Nota: DevAudit utiliza la base de datos de OSS Index, la cual tiene ciertos límites de tasa. Si notas que estás alcanzando el límite, por favor abre un issue. Los usuarios autenticados tienen un límite más alto, y pronto implementaremos autenticación en DevAudit. La mayoría de los usuarios no autenticados probablemente no notarán el límite para muchos casos de uso. Normalmente solo se activa en proyectos mucho más grandes o con volúmenes elevados de paquetes.
Obtén la última versión desde la página de versiones.

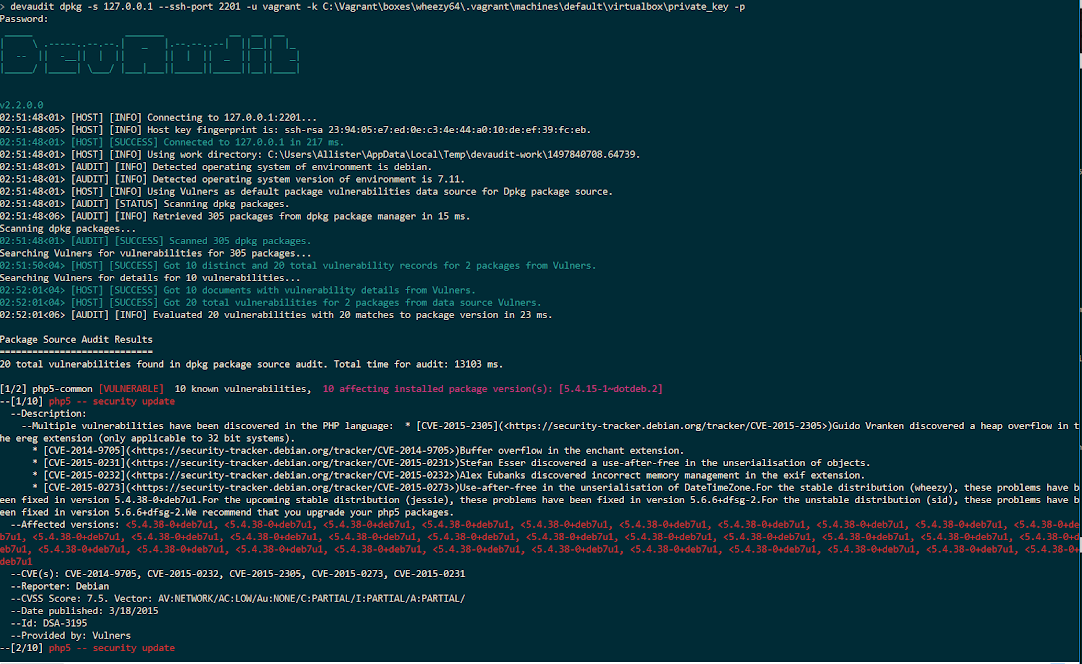
DevAudit es una herramienta de auditoría de seguridad de código abierto, multiplataforma y multipropósito, dirigida a desarrolladores y equipos que adoptan DevOps y DevSecOps. Detecta vulnerabilidades de seguridad en múltiples niveles de la pila de soluciones. DevAudit ofrece una amplia gama de capacidades de auditoría que automatizan prácticas de seguridad e implementan la auditoría de seguridad en el ciclo de vida del desarrollo de software. DevAudit puede escanear su sistema operativo y las dependencias de paquetes de aplicaciones, las configuraciones de aplicaciones y servidores de aplicaciones, y el código de la aplicación, en busca de posibles vulnerabilidades basadas en datos agregados por proveedores como OSS Index y Vulners a partir de una amplia variedad de fuentes y feeds de datos como el feed de datos CVE de la Base Nacional de Vulnerabilidades (NVD), el feed de avisos de seguridad de Debian, los avisos de seguridad de Drupal y muchos otros.
DevAudit ayuda a los desarrolladores a abordar al menos 4 de los riesgos del OWASP Top 10 para el desarrollo de aplicaciones web:
así como riesgos clasificados por MITRE en el diccionario CWE como CWE-2 Entorno y CWE-200 Divulgación de información
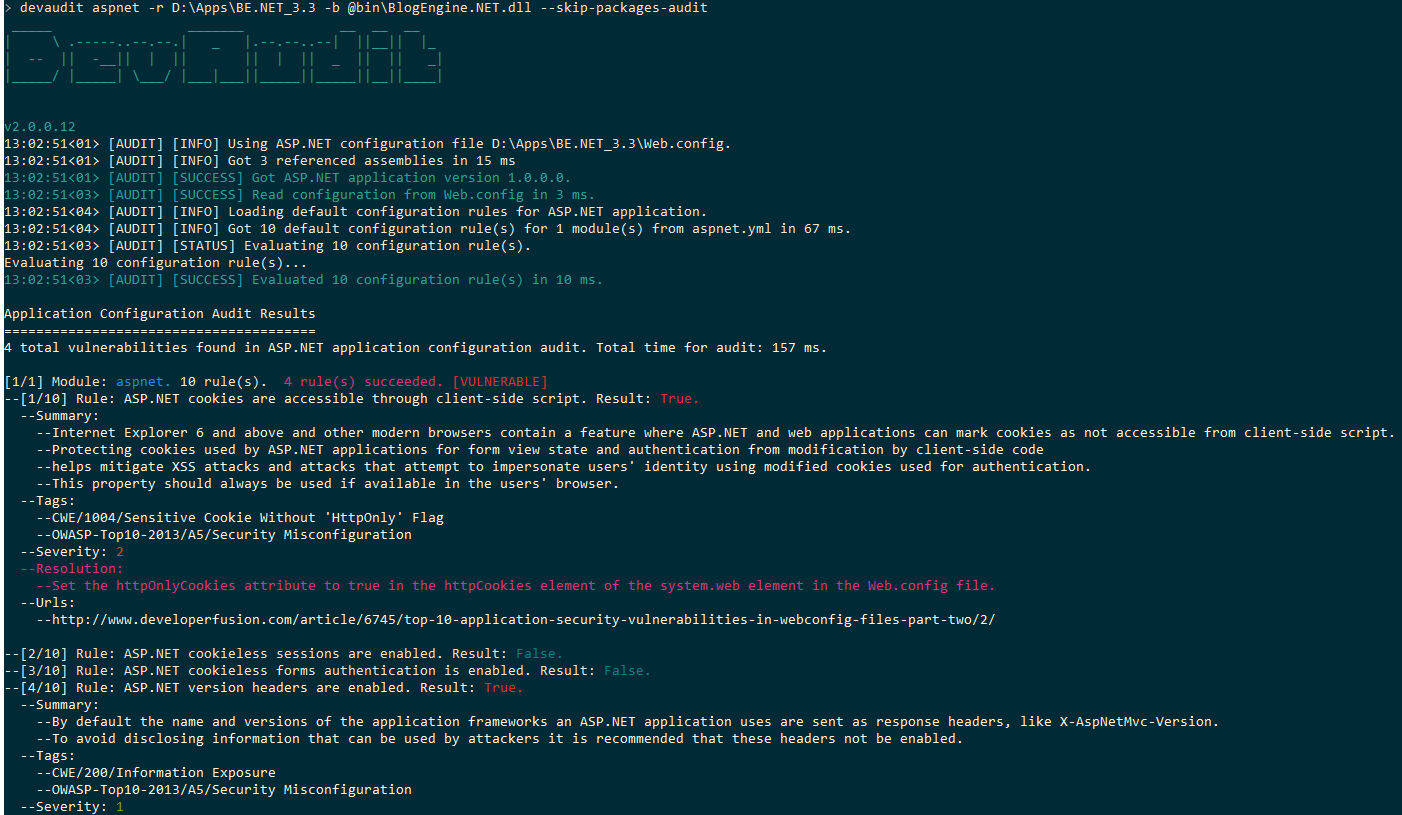 A medida que el desarrollo avanza y sus capacidades maduran, DevAudit podrá abordar los otros riesgos de las listas OWASP Top 10 y CWE, como Inyección y XSS. Con el enfoque en aplicaciones web, en la nube y distribuidas multi-usuario, el desarrollo de software hoy en día es cada vez más complejo, con problemas de seguridad y vulnerabilidades potenciales que surgen en todos los niveles de la pila de la que dependen los desarrolladores para entregar aplicaciones. El objetivo de DevAudit es proporcionar una plataforma para automatizar la implementación de revisiones de seguridad y mejores prácticas en todos los niveles de la pila de soluciones, desde las dependencias de paquetes de bibliotecas hasta la configuración de aplicaciones y servidores y el código fuente.
Multiplataforma con imagen Docker también disponible. DevAudit se ejecuta en Windows y Linux, con soporte planeado para *BSD, Mac y ARM Linux. Solo se requiere una versión actualizada de .NET o Mono para ejecutar DevAudit. También se puede obtener una imagen Docker de DevAudit desde Docker Hub y ejecutarla sin necesidad de instalar Mono.
Interfaz CLI. DevAudit tiene una interfaz CLI con una opción para salida no interactiva y se puede integrar fácilmente en pipelines de compilación CI o como tareas de línea de comandos posteriores a la compilación en IDEs de desarrolladores. Ya se ha comenzado a trabajar en la integración de la biblioteca central de auditoría en GUIs de IDE con la extensión Audit.Net para Visual Studio.
Datos de vulnerabilidades actualizados continuamente. DevAudit utiliza proveedores de datos backend como OSS Index y Vulners que proporcionan datos de vulnerabilidades actualizados continuamente, recopilados de una amplia gama de fuentes y feeds de datos de seguridad, como los feeds CVE de NVD, los avisos de seguridad de Drupal, etc. Se agregará soporte para proveedores adicionales de vulnerabilidades y datos de paquetes como vFeed y Libraries.io.
Auditar dependencias de paquetes del sistema operativo y de desarrollo. DevAudit audita aplicaciones de Windows y paquetes instalados mediante MSI de Windows, Chocolatey y OneGet, así como paquetes de Debian, Ubuntu y CentOS Linux instalados mediante Dpkg, RPM y YUM, en busca de vulnerabilidades reportadas para versiones específicas de las aplicaciones y paquetes. Para dependencias de paquetes de desarrollo y bibliotecas, DevAudit audita dependencias de NuGet v2 para .NET, dependencias de Yarn/NPM y Bower para nodejs, y dependencias de paquetes de Composer para PHP. Se agrega soporte para otros gestores de paquetes de diferentes idiomas de forma regular.
Auditar configuraciones de servidores de aplicaciones. DevAudit audita la versión del servidor y la configuración del servidor para OpenSSH sshd, Apache httpd, MySQL/MariaDB, PostgreSQL y Nginx, con muchos más por venir. La auditoría de configuración se basa en la biblioteca Alpheus y se realiza mediante análisis sintáctico completo de los archivos de configuración del servidor. Las reglas de configuración del servidor se almacenan en archivos de texto YAML y se pueden personalizar según las necesidades de los desarrolladores. Se agrega soporte para muchos más servidores y aplicaciones, y tipos de análisis como la auditoría de bases de datos de forma regular.







