Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
siem-threat-detection-lab — Laboratorio SIEM de blue team: Wazuh 4.7.5 detecta 7 ataques simulados (fuerza bruta SSH, DoS Slowloris / CVE-2007-6750, ataques web) con mapeo MITRE ATT&CK en tiempo real — 3.726+ alertas. | Kitploit
Herramientas/GitHubGitHub/sarjanpatel22/siem-threat-detection-lab
Herramientas DefensivasAnálisis de VulnerabilidadesSeguridad de RedesInteligencia de AmenazasDetección de IntrusionesAprendizaje y EducaciónRespuesta a IncidentesAnálisis de RegistrosLabs y Práctica
Compartir
GitHubsarjanpatel22/siem-threat-detection-lab

siem-threat-detection-lab

Laboratorio SIEM de blue team: Wazuh 4.7.5 detecta 7 ataques simulados (fuerza bruta SSH, DoS Slowloris / CVE-2007-6750, ataques web) con mapeo MITRE ATT&CK en tiempo real — 3.726+ alertas.

Ver Repositorio
34hace 4 mesesAún no revisado

🛡️ Laboratorio de SIEM + detección de amenazas

Wazuh Kali Linux MITRE ATT&CK Status

Un laboratorio integral de blue team: un SIEM Wazuh 4.7.5 que detecta 7 ataques simulados — desde el escaneo de puertos y la fuerza bruta SSH hasta un exploit real de CVE (Slowloris DoS) — con cada evento registrado, alertado y mapeado a MITRE ATT&CK en tiempo real. Construido desde cero en dos máquinas virtuales.

📄 Informe completo: las 12 páginas (con capturas de pantalla) se muestran en línea al final de esta página, o descarga el PDF.


🧱 Arquitectura del laboratorio

VMSORol
Servidor SIEMUbuntu 26.04 LTSWazuh 4.7.5 + OpenSearch
AtacanteKali Linux 2026.2Simulación de ataques

Virtualizado en VMware Workstation 17 Player en una red aislada.


⚔️ Ataques simulados y detectados

#AtaqueHerramientasResultado
1Escaneo de puertosNmap (-sS -A)Puertos abiertos 22 / 80 / 443 descubiertos
2Fuerza bruta SSHHydra + rockyou128 inicios de sesión fallidos → alerta de fuerza bruta
3Escaneo de vulnerabilidadesNmap --script vulnSe encontró CVE-2007-6750 (Slowloris)
4Slowloris DoSslowhttptest911 conexiones mantenidas — Apache derribado
5Bucle de inicio de sesión SSHbash (50×)~200 alertas / pico de 30 s en Wazuh
6Ataques a aplicaciones webcurlIntentos de directory traversal / SQLi / web shell
7Inicio de sesión SSH exitososshAcceso con cuenta válida + enumeración posterior al inicio de sesión

📊 Resultados de detección

MétricaValor
Alertas de seguridad totales3,726+
Fallos de autenticación131
CVEs descubiertos1 (CVE-2007-6750)
Pico de conexiones Slowloris911
Pico de alertas (bucle SSH)~200 alertas / 30 s
Técnicas MITRE ATT&CK5

🎯 Cobertura de MITRE ATT&CK

TécnicaNombreActivado por
T1110Fuerza brutaAtaque SSH con Hydra
T1110.001Adivinación de contraseñasHydra + bucle SSH
T1021.004Servicios remotos: SSHIntentos de inicio de sesión SSH
T1078Cuentas válidasInicio de sesión SSH exitoso
T1021Servicios remotosActividad posterior al inicio de sesión

🔧 Hallazgos clave y correcciones recomendadas

  • CVE-2007-6750 (Slowloris) — Apache derribado por 911 conexiones mantenidas → habilitar mod_reqtimeout.
  • Fuerza bruta / exposición SSH — implementar fail2ban, deshabilitar el inicio de sesión de root (PermitRootLogin no) y mover SSH fuera del puerto 22 predeterminado.

💡 Lecciones aprendidas

  • Poner en marcha un SIEM real no es trivial: la gestión de certificados, la compatibilidad del SO (Ubuntu 26.04 vs Wazuh 4.7.5) y la administración de credenciales requirieron una auténtica resolución de problemas.
  • Los ataques dejan firmas claras — incluso sin alertas críticas de Nivel 12, la fuerza bruta, el DoS y el acceso a credenciales son identificables mediante patrones de alertas y gráficos de evolución.

Construido con fines educativos en un entorno de laboratorio aislado. Parte de un portafolio de ciberseguridad de Sarjan Patel.


📄 Informe completo

El informe completo de 12 páginas, mostrado en línea (también disponible como PDF descargable):
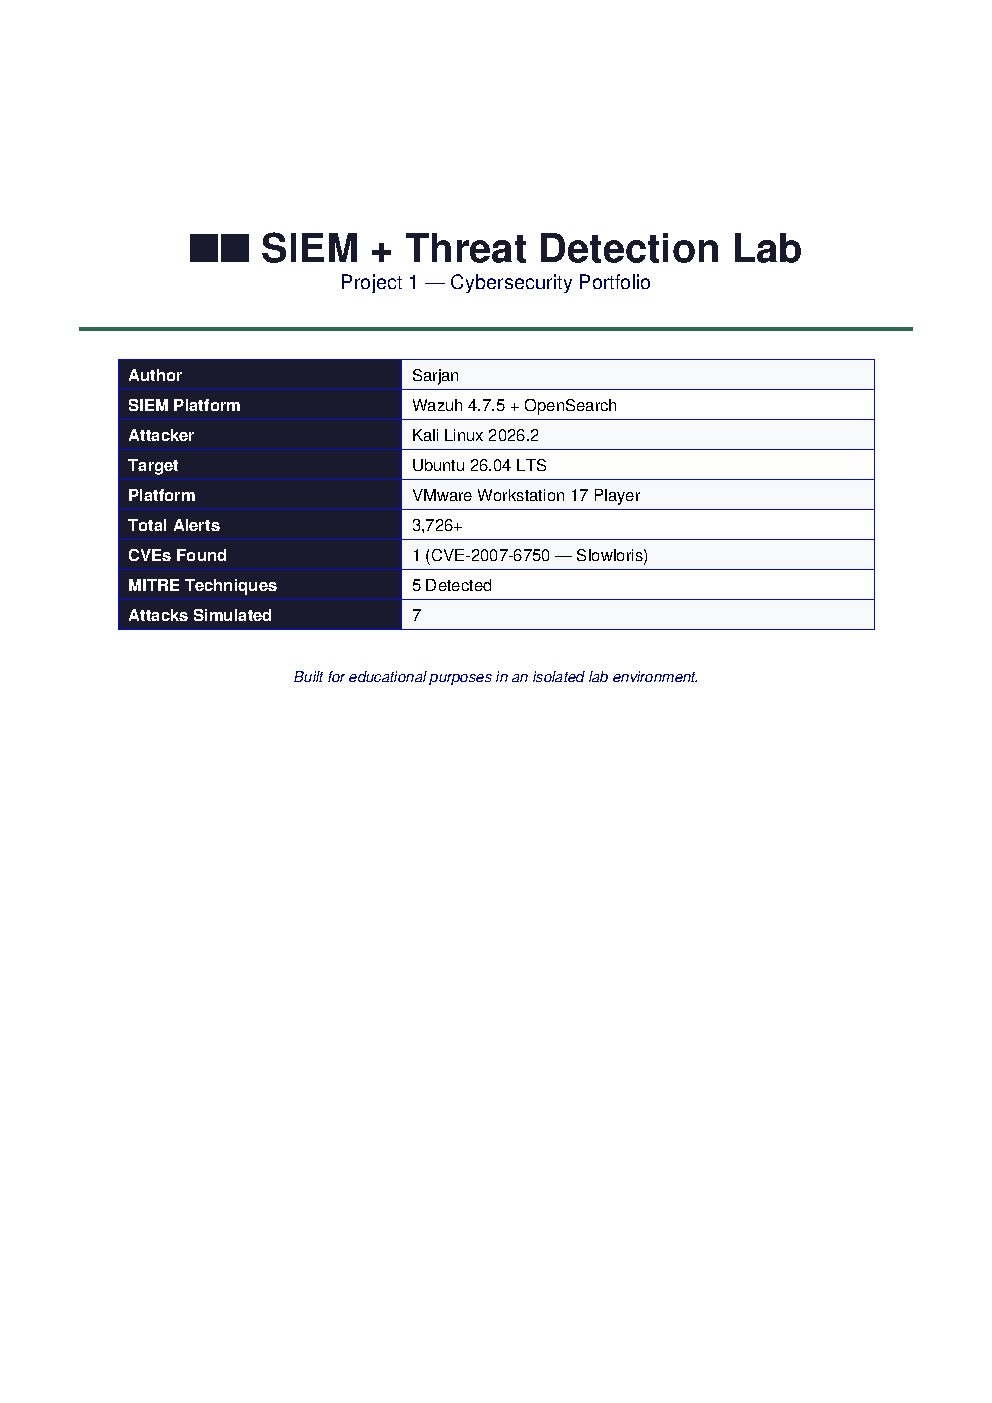
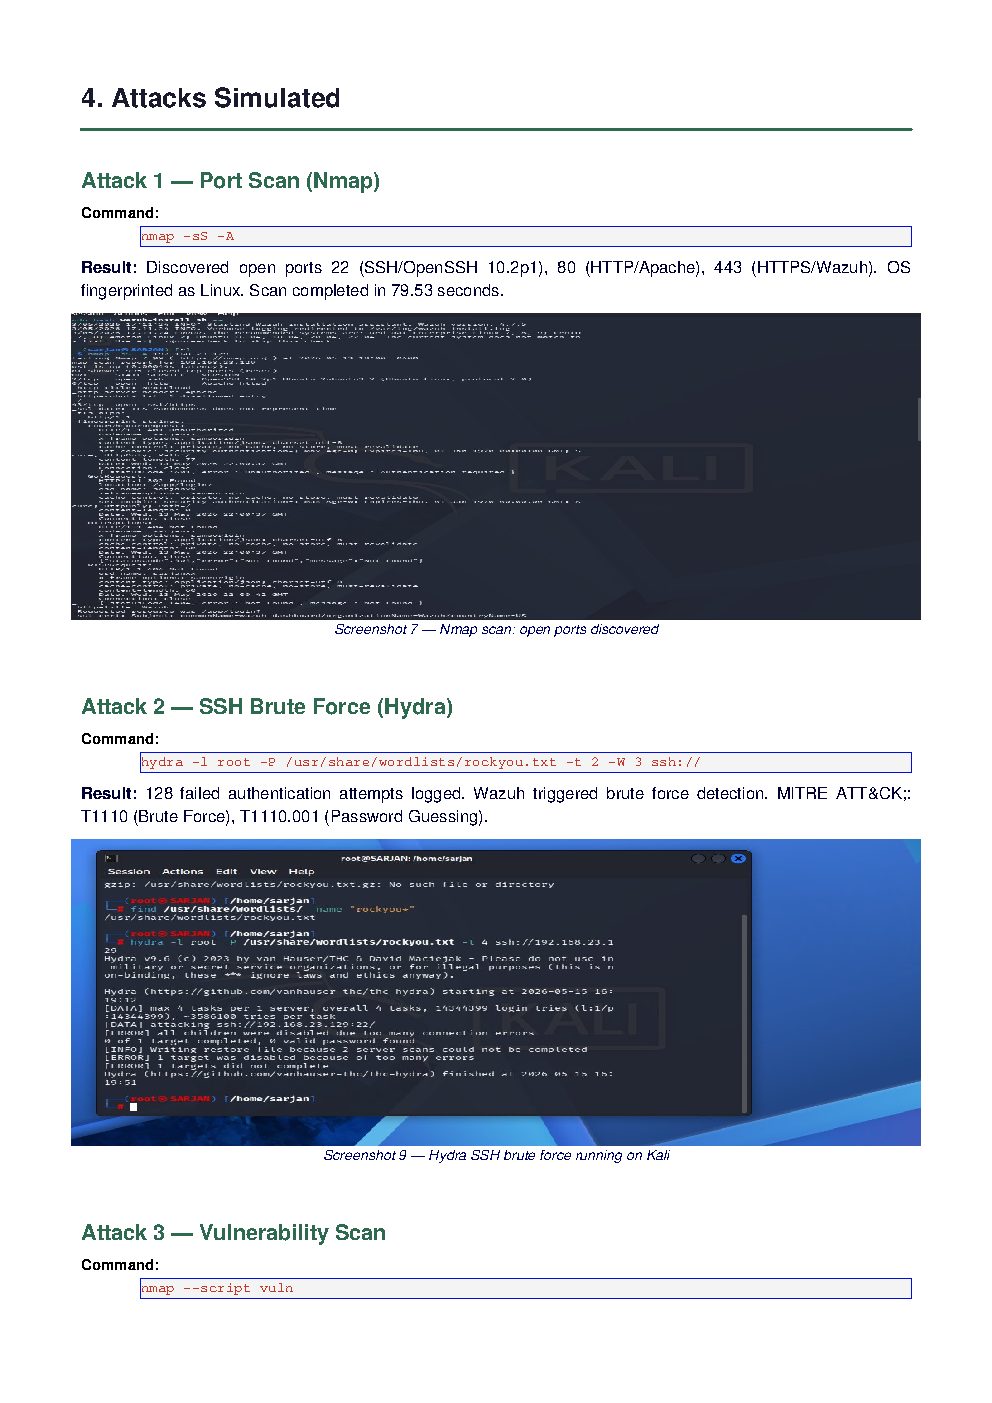
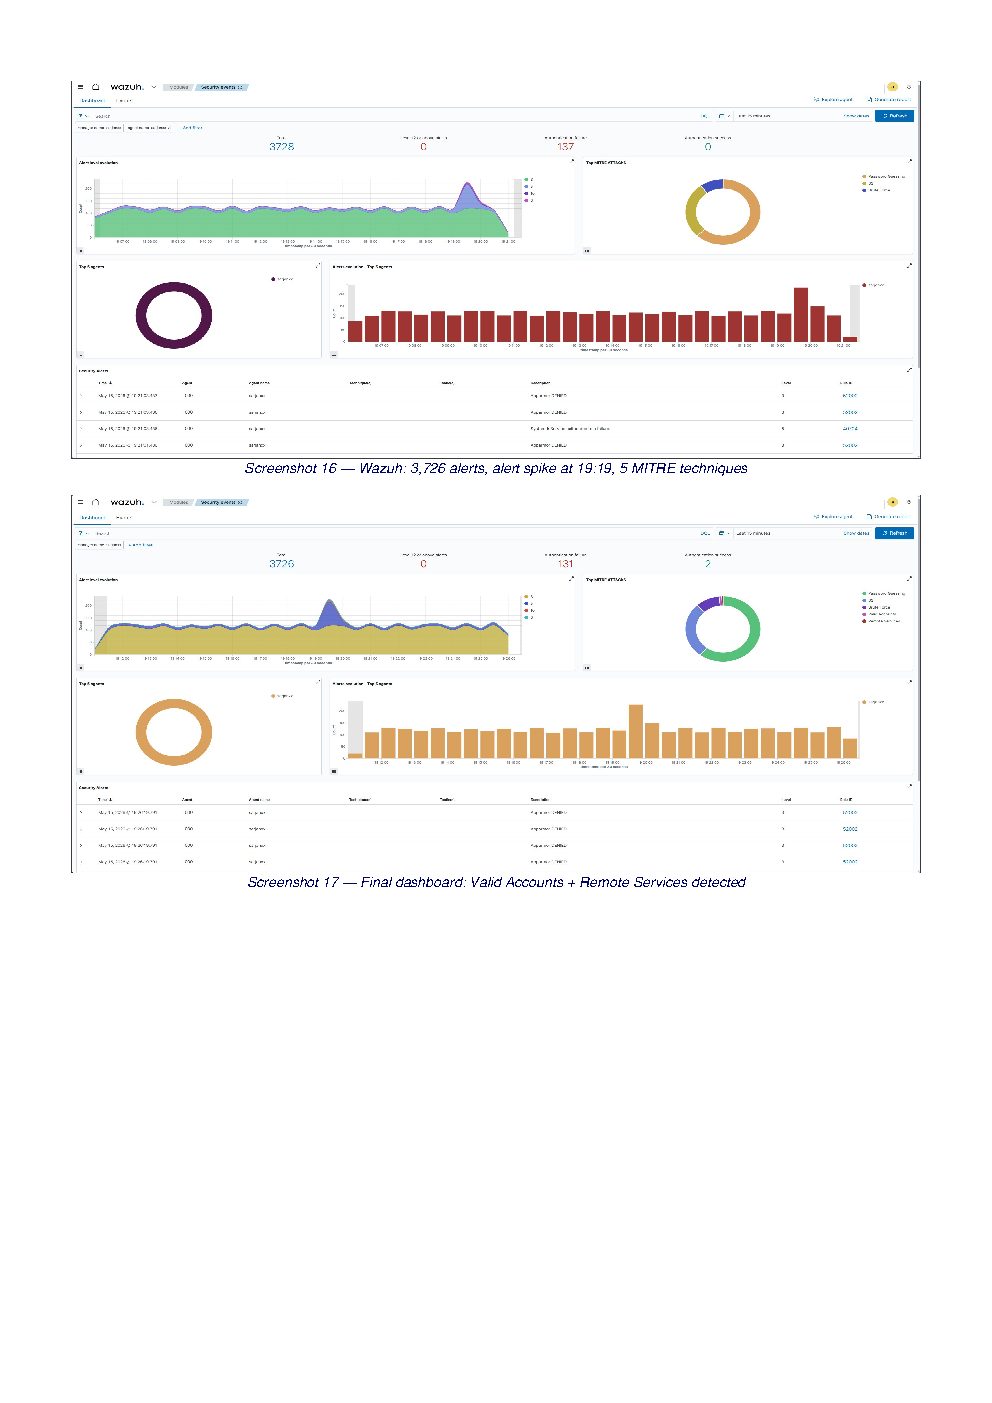
Página 1 del informe — vista general Página 2 del informe Página 3 del informe Página 4 del informe Página 5 del informe Página 6 del informe Página 7 del informe Página 8 del informe Página 9 del informe Página 10 del informe Página 11 del informe Página 12 del informe

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →