
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
403Kangaroo — Herramienta de bypass de 403/401 mediante ciertos encabezados y valores | Kitploit

Herramientas/GitHubGitHub/saadet-t/403kangaroo
Análisis de VulnerabilidadesEvasión de IDS/IPSSeguridad WebPruebas de Penetración
GitHubsaadet-t/403kangaroo

403Kangaroo

Herramienta de bypass de 403/401 mediante ciertos encabezados y valores

Ver Repositorio
528hace 4 añosAún no revisado
Compartir

403Kangaroo

(!! Esta herramienta aún está en desarrollo; si tienes algún problema, no dudes en contactarme a través de LinkedIn o algo así)

Herramienta de bypass 403/401 mediante ciertos encabezados y valores (headers.txt,values.txt). Cuando cargas la extensión por primera vez, abrirá un archivo headers.txt y escribirá los encabezados proporcionados en el código en un archivo txt, y hará lo mismo para los valores con el archivo values.txt. Por lo tanto, si deseas agregar otro valor o encabezado, puedes agregarlo a los archivos txt y a partir de entonces la extensión incluirá esos valores y encabezados también en las solicitudes.

USO;

En primer lugar, debes enviar una solicitud desde tu pestaña de proxy a la extensión. Luego, debes reenviar la solicitud desde el proxy de Burp Suite porque la extensión no podrá capturar la solicitud a menos que se envíe.
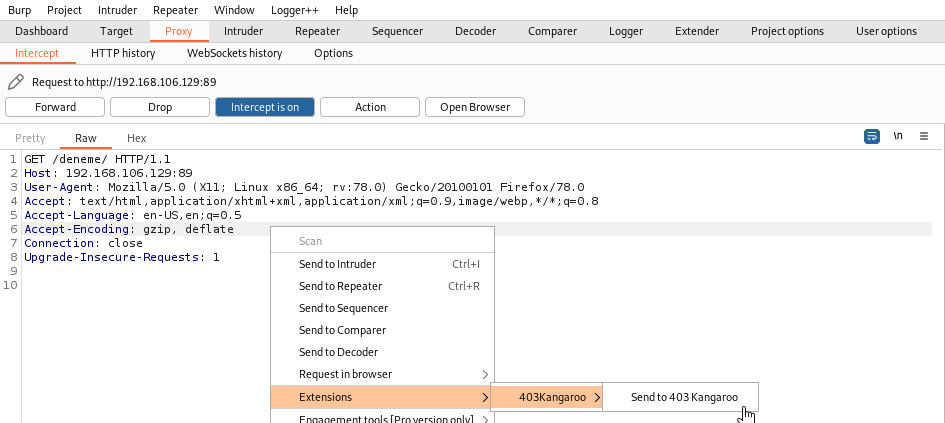
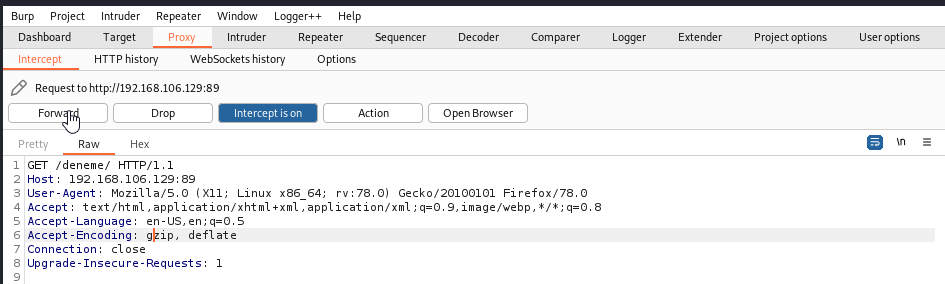
image

image

Después de eso, la extensión tomará la solicitud y la enviará nuevamente para confirmar si el código de respuesta es (403 || 401) o no. Luego, agregará los encabezados y valores, y enviará una solicitud para cada valor .
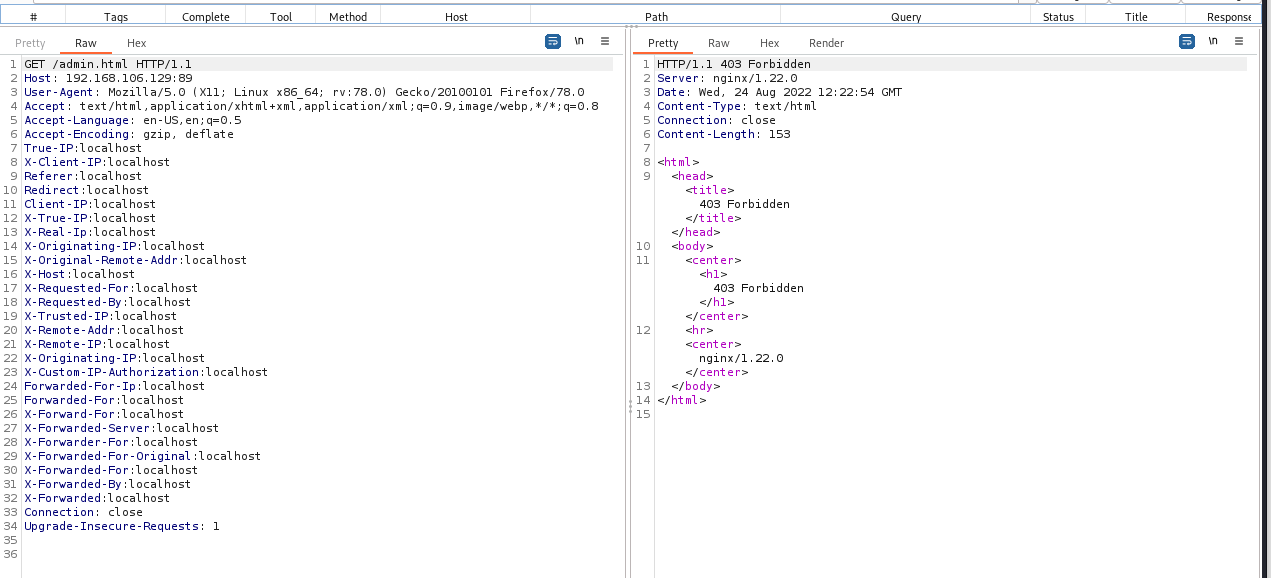
image

image

Mostrará si el objetivo fue omitido o no (basado en que el valor de respuesta sea 200).

image

PROBLEMAS CONOCIDOS;

Cuando abras Burp Suite nuevamente, verás una salida como esta (o cuando descargues y recargues la extensión);

image

Si ya has usado la extensión y el archivo headers.txt proviene de la extensión, entonces no necesitas preocuparte; pero si es la primera vez que usas esta extensión y no eres quien copió los archivos txt de encabezados y valores para que esta extensión funcione, entonces necesitas transferir el archivo para que la extensión funcione correctamente.

Hay 2 problemas principales que pueden ocurrir y puedes solucionarlos con estos;

1.Ya tienes un archivo headers.txt o values.txt en la ruta que la extensión va a usar, entonces necesitas mover estos archivos para que la extensión pueda escribir en este directorio.

2.Puede haber algo relacionado con el permiso de escritura de la extensión, entonces te dará una ruta para copiar headers.txt y values.txt en el error dado.

(Sé que esta interfaz gráfica es horrible, pero también codificar una GUI es horrible, trabajaré en ello en algún momento, pero honestamente no sé cuándo)

//Para ese amigo mío que consideró que la explicación anterior no es lo suficientemente formal;

(Sé que la GUI actual no es amigable para el usuario debido a mi poca experiencia en diseño de GUI, trabajaré en este problema en el futuro)


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




