Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ccat — Cloud Container Attack Tool (CCAT) es una herramienta para probar la seguridad de entornos de contenedores. | Kitploit
Herramientas/GitHubGitHub/rhinosecuritylabs/ccat
Seguridad de ContenedoresExplotaciónPruebas de PenetraciónSeguridad en la Nube
GitHubrhinosecuritylabs/ccat

ccat

Cloud Container Attack Tool (CCAT) es una herramienta para probar la seguridad de entornos de contenedores.

Ver Repositorio
65210940hace 7 añosRevisado por Kitploit
Compartir
Sitio web

Cloud Container Attack Tool (CCAT ☁️🐈)

Rhino PyPI GitHub license PRs Welcome

Cloud Container Attack Tool (CCAT) es una herramienta para probar la seguridad de entornos de contenedores.

Referencia rápida

  • Dónde obtener ayuda: el Slack de la comunidad Pacu/CloudGoat/CCAT, o Stack Overflow

  • Dónde reportar problemas: https://github.com/RhinoSecurityLabs/ccat/issues

  • Mantenido por: el Equipo de Evaluación de Rhino

Requisitos

  • Se requiere Python 3.5 o superior.
  • Se requiere Docker. Nota: CCAT está probado con Docker Engine versión 19.03.1.
  • Se requiere un perfil con nombre para usar la funcionalidad de AWS.
  • Se requiere una cuenta de servicio o token de acceso para usar la funcionalidad de GCP.

Instalación

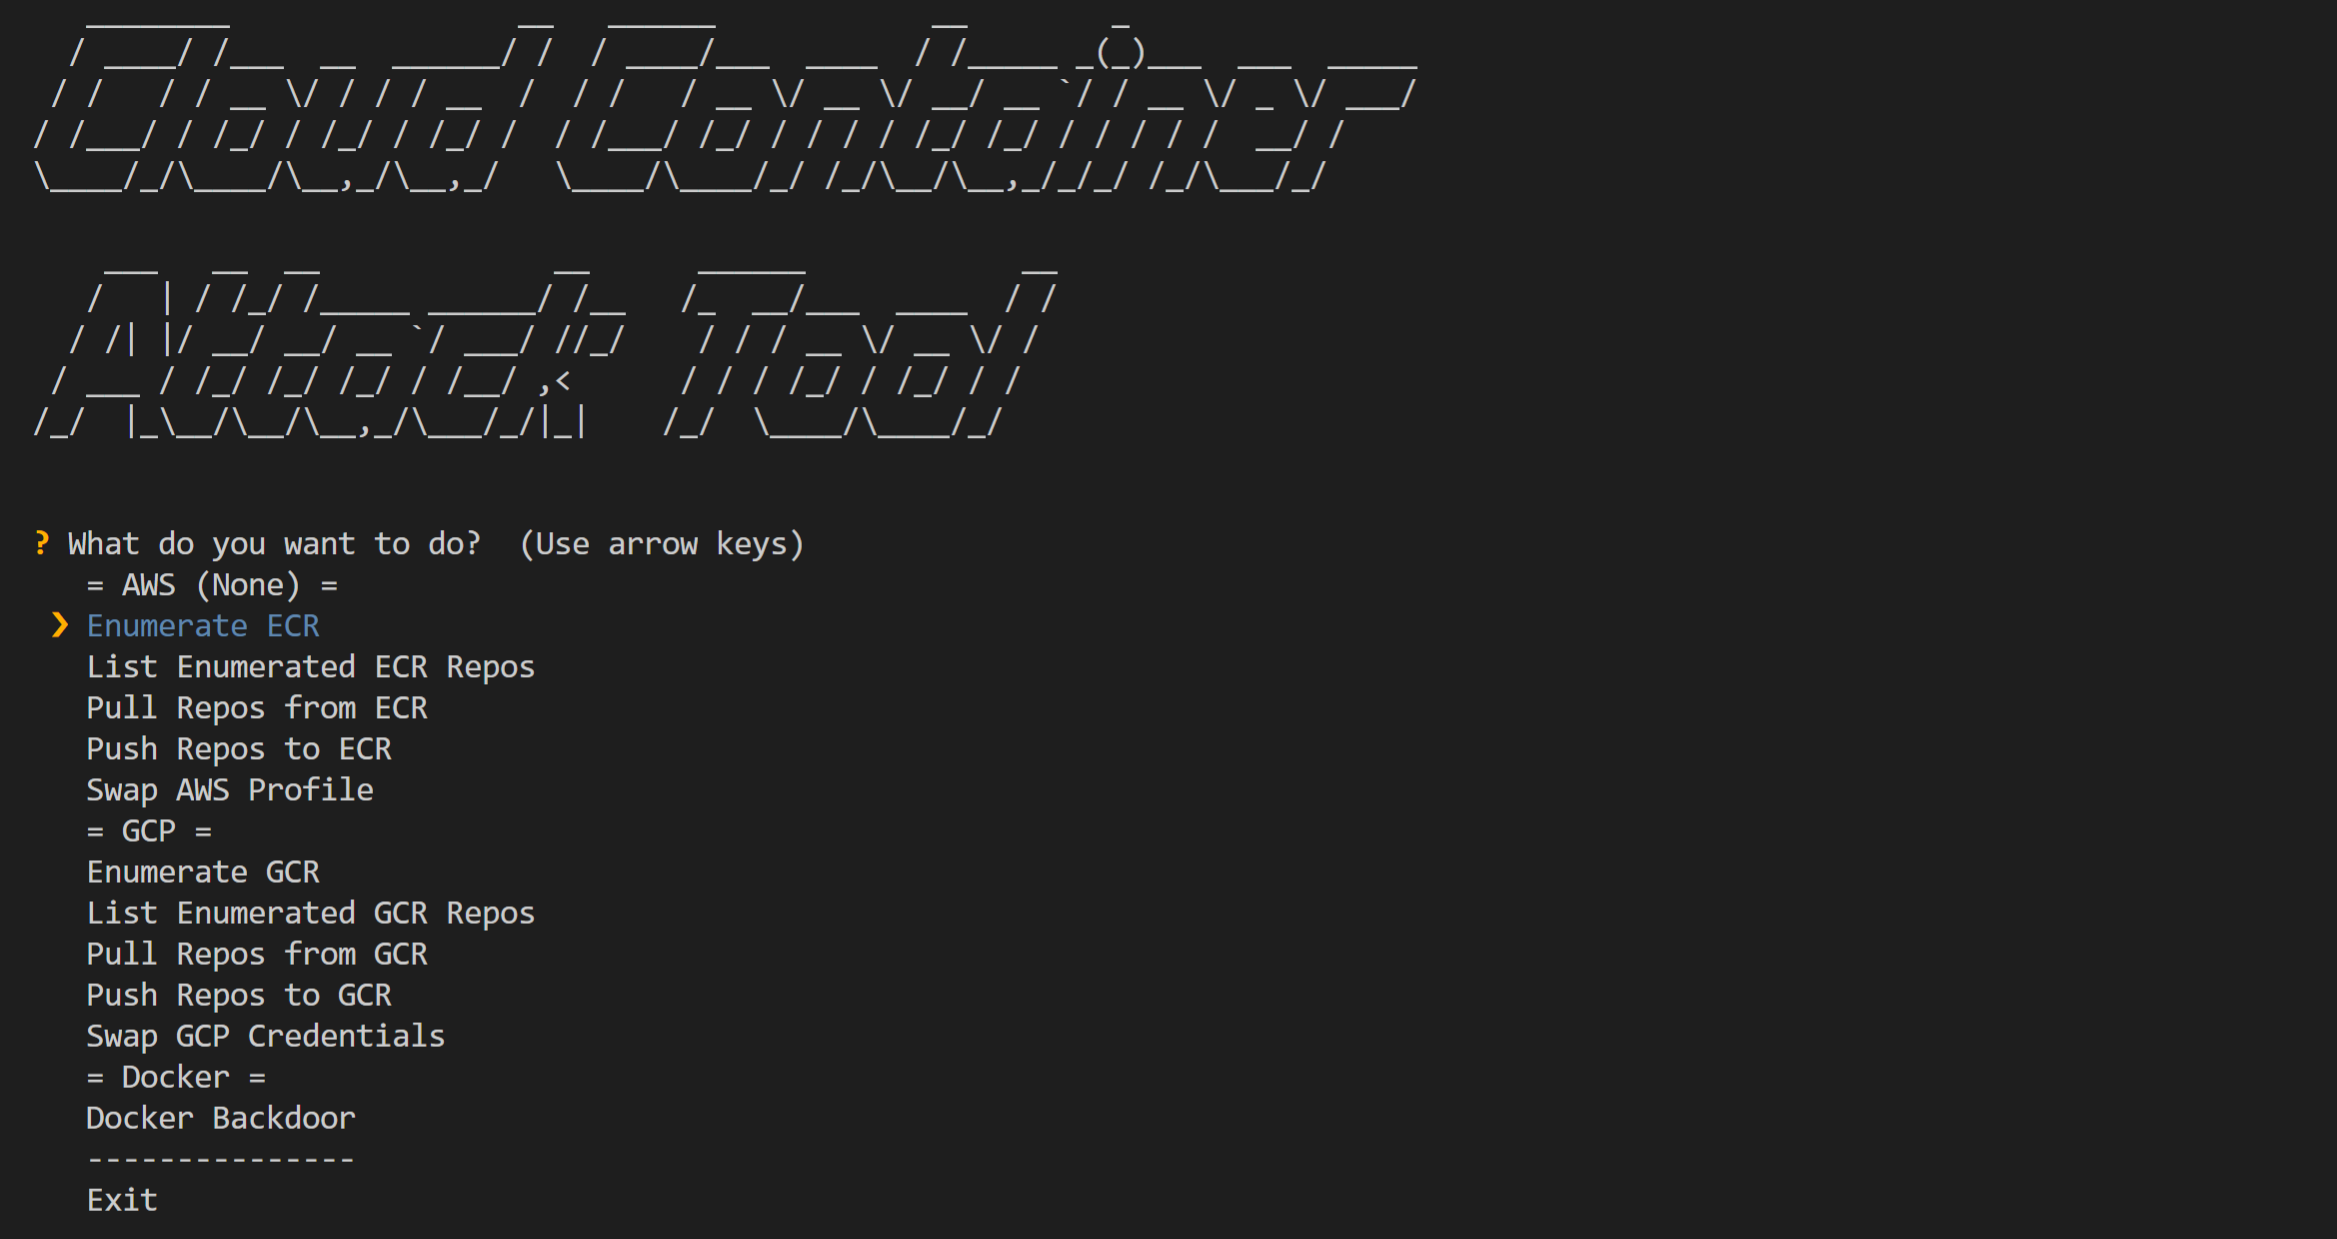
Recomendamos usar la imagen Docker proporcionada para ejecutar CCAT, de modo que no encuentres ninguna dificultad con las dependencias requeridas en tu propio sistema.

Instalar CCAT desde el código fuente

  $ git clone https://github.com/RhinoSecurityLabs/ccat.git
  $ cd ccat
  $ python3 setup.py install
  $ python3 ccat.py

Usar la imagen Docker de CCAT

Advertencia: Ejecutar este comando montará tus archivos de configuración locales de AWS en el contenedor Docker cuando se inicie. Esto significa que cualquier usuario con acceso al contenedor tendrá acceso a las credenciales de AWS de tu computadora anfitriona.

Advertencia: Ejecutar este comando montará el socket Unix local que el daemon de Docker escucha por defecto en el contenedor Docker cuando se inicie. Esto significa que los usuarios con acceso al contenedor tendrán acceso a tu daemon de Docker, lo que significa que podrían escapar a tu computadora anfitriona con facilidad.

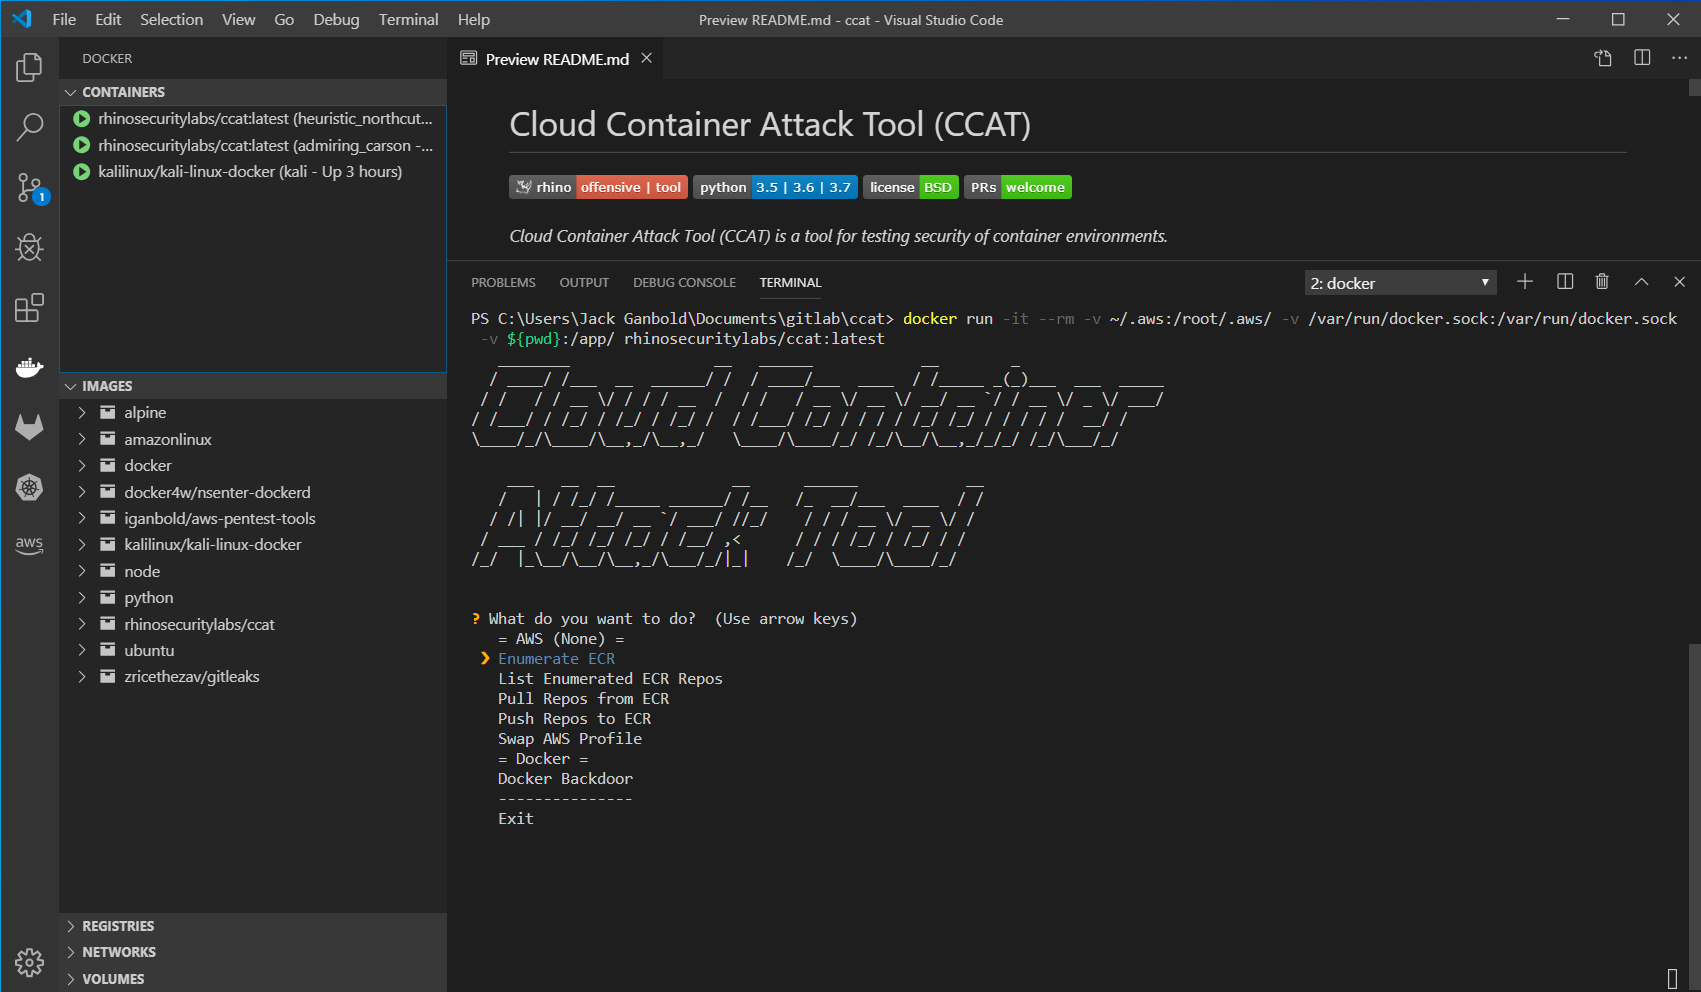
  $ docker run -it -v ~/.aws:/root/.aws/ -v /var/run/docker.sock:/var/run/docker.sock -v ${PWD}:/app/ rhinosecuritylabs/ccat:latest

Primeros pasos

Ejemplo de uso

A continuación se presenta un escenario de ejemplo para demostrar el uso de CCAT.

Comenzando con credenciales de AWS comprometidas, el atacante enumera y explora repositorios de ECR. Luego, el atacante descubre que utilizan la imagen Docker de NGINX y la descarga de ECR. Además, el atacante crea una puerta trasera de shell inversa en la imagen Docker objetivo. Finalmente, el atacante sube la imagen Docker con puerta trasera a ECR.
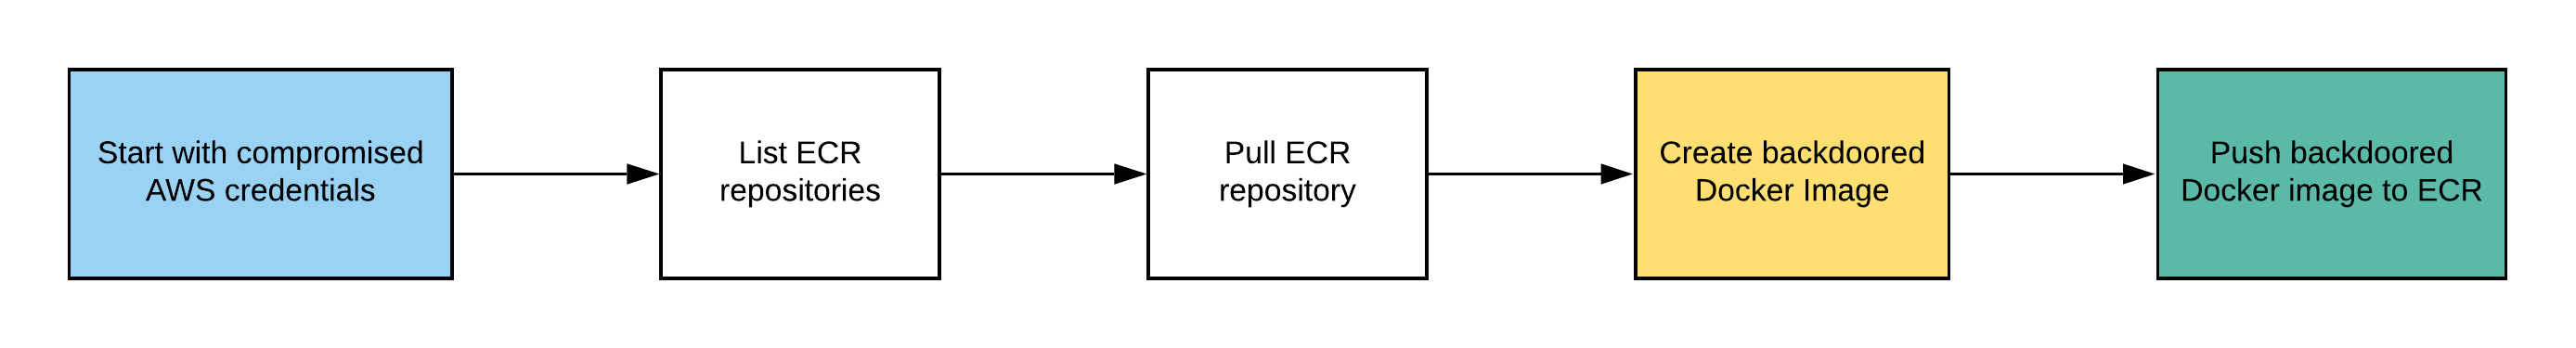
Ruta de explotación:

  • VIDEO Recorrido de la ruta de explotación con CCAT:

  • Recorrido de la ruta de explotación con CCAT:

    Visita la página del escenario paso a paso.

Hoja de ruta

  • Funcionalidades de escape de contenedores
  • Funcionalidades de ataque a Amazon ECS
  • Funcionalidades de ataque a Amazon EKS
  • Funcionalidades de ataque a contenedores de Azure
  • Funcionalidades de ataque a contenedores de GCP
  • Funcionalidades de ataque a contenedores de OpenShift
  • Funcionalidades de ataque a contenedores de IBM Cloud
  • Funcionalidades de ataque a contenedores de Alibaba Cloud

Aviso legal

  • CCAT es una herramienta que no ofrece absolutamente ninguna garantía. Al usar CCAT, asumes toda la responsabilidad por cualquier resultado que se derive de su uso.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →