brainproxy
Un kit de herramientas de pruebas de seguridad web rápido y centrado en IA, escrito en Rust. Algunos elementos de la interfaz están inspirados en otras aplicaciones, y las reglas de escaneo están portadas de OWASP ZAP (Apache 2.0, véase NOTICE). Su principal operador es una plataforma de pentesting con IA: Braintruder lo controla a través de un runner de Kali. Cada función es un comando CLI no interactivo con salida JSON estructurada, y una aplicación de escritorio para macOS, Linux y Windows se ejecuta sobre el mismo motor.
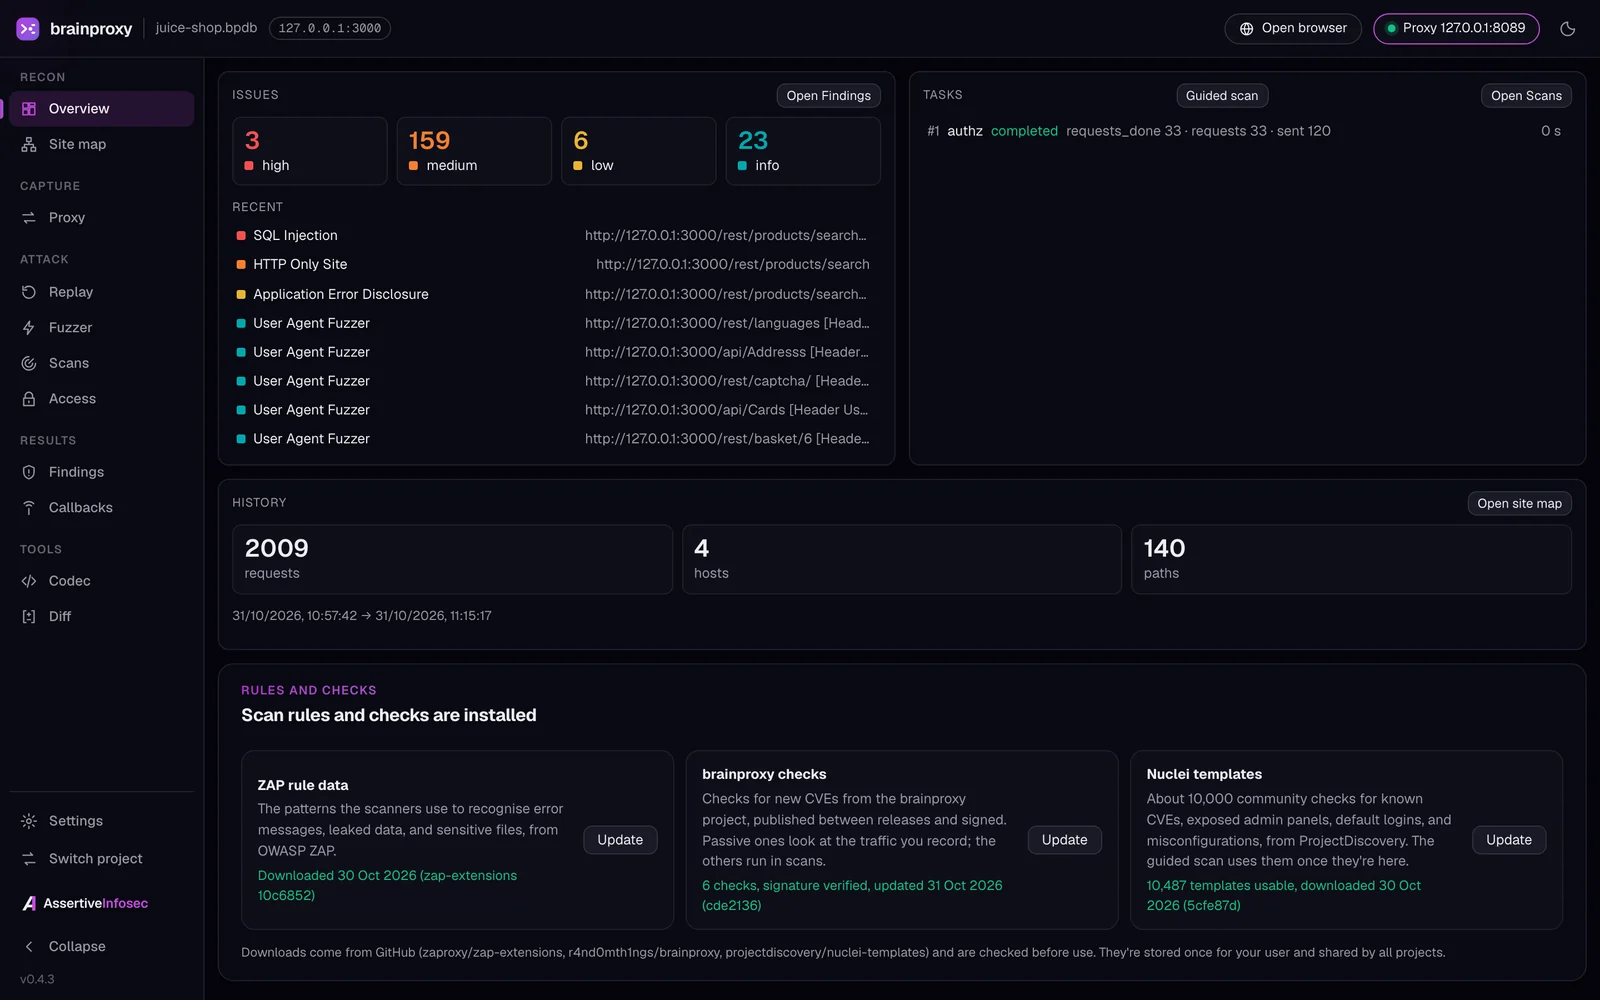
Úsalo únicamente contra sistemas para los que tengas autorización de prueba.
Aspectos destacados
- Escaneo guiado. Elige los sitios y una profundidad (Rápido, Estándar, Exhaustivo) y la vista general rastrea, ataca y muestra los resultados. Vuelve a abrirla en cualquier momento desde la vista general o desde Escaneos › Nuevo escaneo.
- Escaneo de API guiado. Proporciona un archivo OpenAPI 3 o Swagger 2.0 (JSON o YAML), una colección de Postman con su entorno, o un esquema o endpoint de GraphQL, elige el servidor, añade una clave de API, un token bearer, OAuth 2 (credenciales de cliente, contraseña, token de actualización o un inicio de sesión en el navegador, renovado cuando caduca) o un firmador de solicitudes (claves HMAC, RSA, ECDSA o Ed25519, JWT, AWS SigV4, o el propio script de pre-solicitud de la colección) si la API lo necesita, y marca las operaciones que probar. PUT, PATCH, DELETE y las mutaciones de GraphQL permanecen desactivadas hasta que las habilites, y no se envía nada fuera del alcance del encargo.
- Escaneos dirigidos. Busca entre las reglas de escaneo de ZAP y las comprobaciones de Nuclei y brainproxy por nombre, CVE o etiqueta (Escaneos › Nuevo escaneo › Dirigido), elige unas cuantas y ejecuta solo esas.
- Comprobaciones para nuevas CVE entre versiones. Las propias comprobaciones de brainproxy provienen de un feed firmado (Ed25519, verificado antes de instalar nada) y se actualizan una vez al día, de modo que una comprobación de nueva CVE no espera a una nueva versión de la aplicación. Las comprobaciones rápidas de CVE con un clic ejecutan una de ellas en tus sitios, como el fallo del decodificador Brotli CVE-2026-111497. PHP2Shell (CVE-2026-109618, CVE-2026-109619) tiene su propia comprobación integrada.
- Comprobaciones pasivas. Las comprobaciones de feed y locales con
scope: passive examinan el tráfico que registras y no envían nada, junto a las reglas pasivas integradas.
- Scripts cuando el texto no basta. Un archivo JavaScript tuyo puede calcular el reemplazo de una regla de coincidencia y reemplazo (firmar cada solicitud, por ejemplo), procesar cargas útiles de fuzzing, o ser una comprobación pasiva que devuelve hallazgos. Se ejecuta en un sandbox sin acceso a archivos ni a la red, bajo un límite de tiempo y memoria, y solo cuando lo nombras: un agente a través de MCP no puede.
- Informes que la gente puede leer. Hallazgos › Informe… genera un informe para su lector, con una vista previa en vivo: técnico, un resumen ejecutivo con postura y tendencias, una entrega para desarrolladores con una línea curl por hallazgo, o una carta de retest de lo que ha cambiado desde un día. Añade tu empresa, logotipo y color, califica los problemas con CVSS 4.0 y guárdalo como HTML, PDF, Word o Markdown. Las cookies de sesión, credenciales y tokens se enmascaran, de modo que puede entregarse; los diseños guardados conservan las opciones para la próxima vez.
- Ver qué ha corregido un retest. Compara los hallazgos con un escaneo: nuevos en él, aún encontrados, o no encontrados de nuevo (probablemente corregidos), contando solo lo que ese escaneo cubrió realmente.
- WebSockets. El proxy registra cada conexión y mensaje de WebSocket (fragmentos unidos, permessage-deflate deshecho), puede retener mensajes en Intercept para que los edites o descartes, y Replay abre nuevas conexiones con un handshake registrado para enviar mensajes de nuevo.
- Reglas de escaneo de OWASP ZAP, además de unos 10.000 templates de Nuclei, todas ejecutadas dentro de un alcance de encargo de escritura única contra el que se comprueba cada solicitud.
Manual
docs/MANUAL.md: instalación, conceptos, un primer encargo paso a paso, cada herramienta de la aplicación de escritorio, la línea de comandos, agentes y resolución de problemas.
Aplicación de escritorio
Las versiones etiquetadas también adjuntan la GUI de escritorio con la CLI incluida dentro:
brainproxy-gui-<version>-macos-arm64.dmg, brainproxy-gui-<version>-linux-x86_64.deb / .AppImage, y
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (p. ej. brainproxy-gui-0.3.9-macos-arm64.dmg;
las versiones hasta la 0.3.8 no tienen versión en los nombres). Las aplicaciones aún no están firmadas: en macOS abre
la aplicación una vez, luego Ajustes del Sistema → Privacidad y seguridad → Abrir de todos modos; en Windows elige Más información → Ejecutar de todos modos. La
línea de comandos sola para Windows es brainproxy-<version>-windows-x86_64.exe; la incluida es
C:\Program Files\brainproxy\brainproxy.exe (.msi) o %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe). Consulta
docs/GUI.md.
Para probar el código actual junto a una versión, make dev-deb (Linux) o make dev-macos (macOS)
compila un paquete brainproxy-dev de la aplicación en dist/, con su propio nombre, CLI, datos de la aplicación e
icono (make help; docs/GUI.md, Dev packages).
 r4nd0mth1ngs/brainproxy









