
Intel Management Engine JTAG Prueba de Concepto
Toda la información se proporciona únicamente con fines educativos. Siga estas instrucciones bajo su propio riesgo. Ni los autores ni su empleador son responsables de cualquier daño o pérdida directa o consecuente que surja de cualquier persona u organización que actúe o deje de actuar basándose en la información contenida en esta página.
Introducción
Software necesario
Generación del payload
Generación del token de desbloqueo
Preparación de la imagen SPI Flash
Integración de archivos en la imagen de firmware
Desactivación de la firma OEM
Construcción de la imagen de firmware
Arranque de la CPU principal
Escritura de la imagen en la SPI Flash
Preparación del cable de depuración USB
Aplicación de parches a los archivos de configuración de OpenIPC
Descifrado de los archivos de configuración de OpenIPC
Adición del núcleo LMT a la configuración
Configuración de la variable de entorno IPC_PATH
Realización de una comprobación inicial del funcionamiento de JTAG
Mostrar el hilo CPU ME
Detención de núcleos
Depuración de ME: Inicio rápido
Lectura de memoria arbitraria
Lectura de la ROM
¿Por qué TXE?
Lista de plataformas probadas
Autores
Licencia
La vulnerabilidad INTEL-SA-00086 permite activar el JTAG para el núcleo de Intel Management Engine. Desarrollamos nuestro [PoC de JTAG][8] para la plataforma Gigabyte Brix GP-BPCE-3350C. Aunque recomendamos que los futuros investigadores utilicen la misma plataforma, las plataformas de otros fabricantes con el chipset Intel Apollo Lake también deberían ser compatibles con el PoC (para la versión de TXE 3.0.1.1107).
La vulnerabilidad INTEL-SA-00086 implica un desbordamiento de búfer al manejar un archivo almacenado en MFS (el [sistema de archivos interno de ME][6]). La ruta completa del archivo es /home/bup/ct. Deberá integrarlo en el firmware de ME utilizando Intel Flash Image Tool (FIT), una de las herramientas del sistema Intel (Intel System Tools) proporcionadas por Intel a los OEM de hardware basado en chipsets Intel PCH. Esta es la estructura del directorio raíz del paquete Intel System Tools:
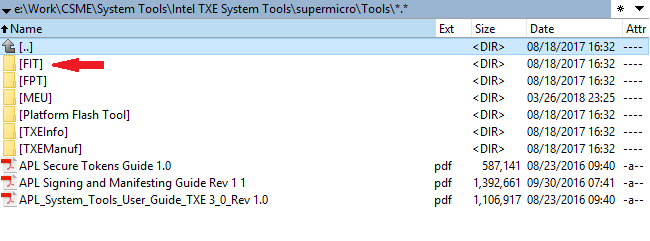
Las utilidades Intel ME (TXE, SPS) System Tools no están destinadas a usuarios finales, por lo que no puede encontrarlas en el sitio web oficial de Intel. Sin embargo, algunos OEM las publican como parte de las actualizaciones de software junto con los controladores de dispositivos. Por lo tanto, para integrar nuestro PoC necesitará Intel TXE System Tools versión 3.x, que se puede encontrar en línea.
Necesita instalar Intel System Studio, cuya versión de prueba se puede descargar desde el sitio de Intel. En nuestros experimentos utilizamos Intel System Studio 2018.
El PoC está dirigido a la versión 3.0.1.1107 del firmware Intel TXE. La imagen SPI Flash para Gigabyte GB-BPCE-3350C versión F5 contiene la versión de firmware necesaria.
Todos nuestros scripts están escritos en Python. Recomendamos usar Python 2.7 Los scripts también requieren el paquete pycrypto. Para instalar pycrypto, ejecute el siguiente comando:
pip install pycrypto
Esta utilidad solo es necesaria si necesita arrancar la CPU.
La Infraestructura de Interfaz Humana EFI (EFI Human Interface Infrastructure, HII) es un mecanismo especial para crear una interfaz de usuario en la UEFI, así como para procesar y gestionar la entrada del usuario. EFI HII identifica los valores predeterminados de todas las opciones, incluidas las ocultas. En cuanto se encuentra la opción relacionada con DCI, se puede activar para la configuración predeterminada, y DCI se puede habilitar restaurando los ajustes de fábrica del BIOS. Para arrancar la CPU principal necesita AMI BIOS Configuration Program versión 5.xx, que también se puede encontrar en línea.
Ejecute el script me_exp_bxtp.py:
me_exp_bxtp.py -f <file_name>
El script genera los datos necesarios y los exporta al archivo especificado (indique la ruta completa del archivo o, dentro del directorio actual, simplemente un nombre; ct.bin de forma predeterminada). Este archivo se utilizará más adelante con FIT.
Ejecute el script me_utok_bxtp.py:
me_utok_bxtp.py -f <file_name>
El script genera los datos necesarios y los exporta al archivo especificado (indique la ruta completa del archivo o, dentro del directorio actual, simplemente un nombre; utok.bin de forma predeterminada). Este archivo se utilizará más adelante con FIT.
Omita este paso si no necesita arrancar la CPU.
Para activar la opción DCI Enable, ejecute la utilidad AMIBCP y úsela para abrir la imagen de firmware SPI proporcionada con su plataforma. Para la Gigabyte Brix GP-BPCE-3350C, abra el archivo descargado desde el enlace de Gigabyte indicado anteriormente (ruta del archivo de imagen en el archivo comprimido: F5/image.bin).
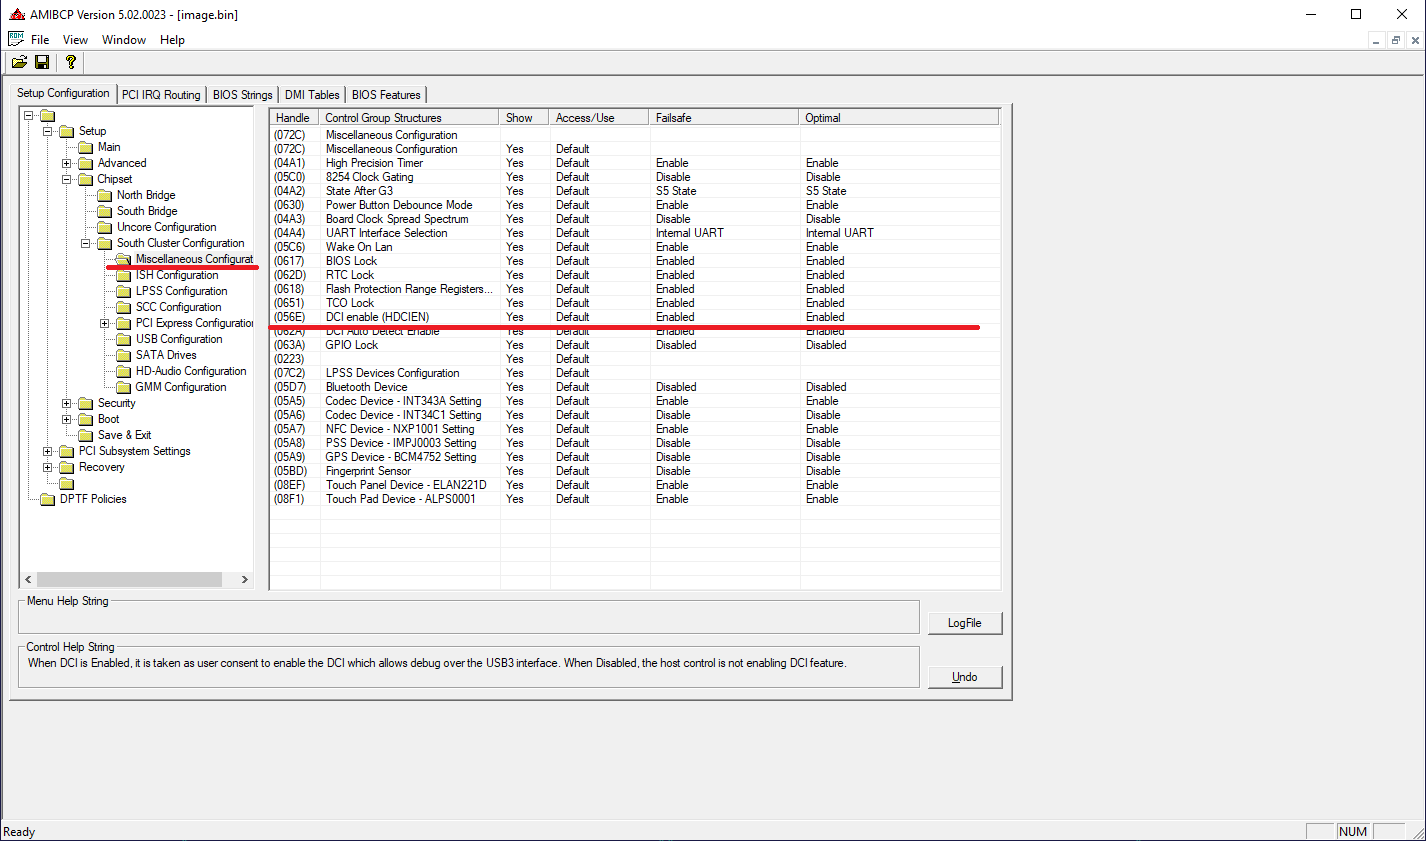
Ahora debemos habilitar la opción HDCIEN en la pestaña Setup Configuration.
Para integrar los archivos ct.bin y utok.bin, ejecute la utilidad FIT (fit.exe) y úsela para abrir la imagen de firmware SPI.
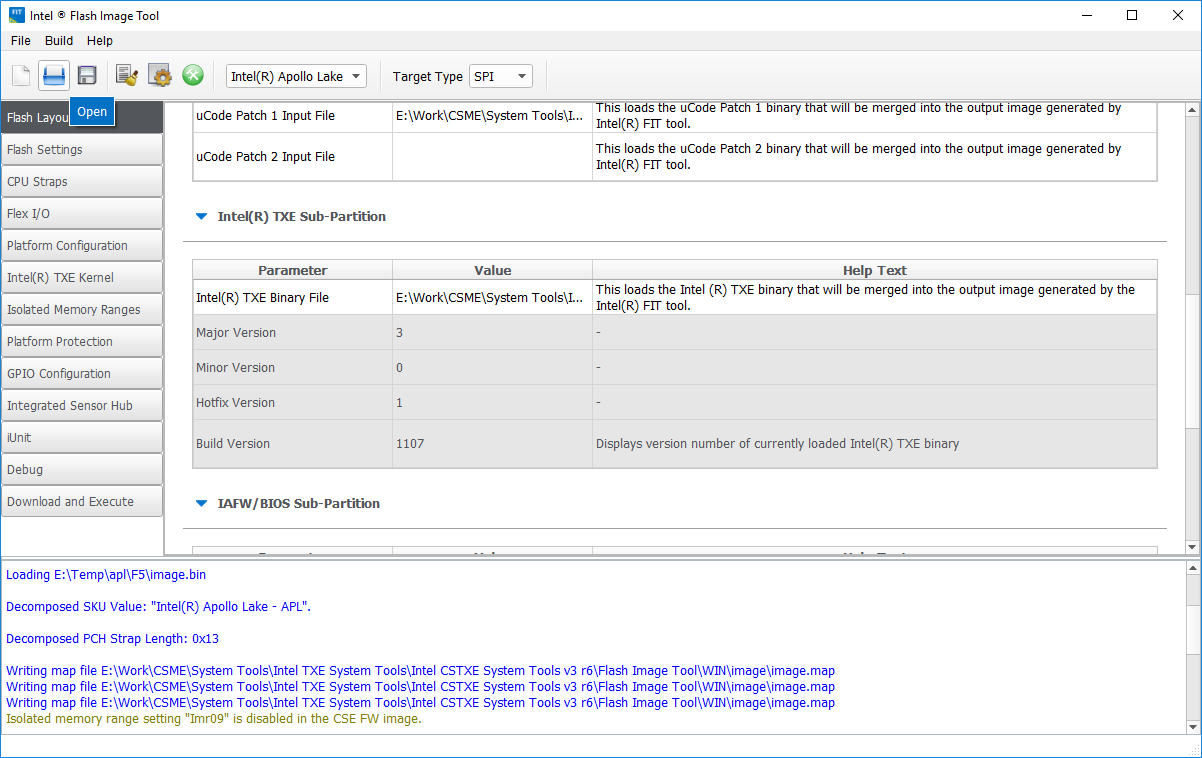
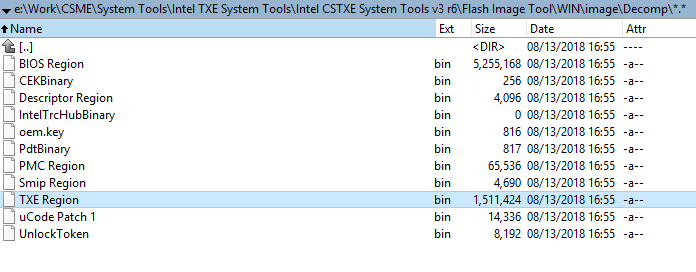
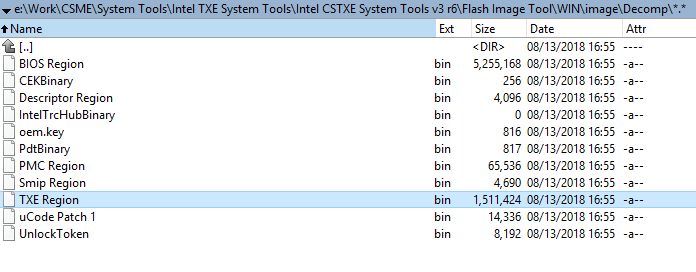
Si está utilizando otra plataforma de hardware y no tiene acceso a TXE 3.0.1.1107, puede descargar una imagen SPI Flash para Gigabyte GB-BPCE-3350C versión F5 y extraer la sección TXE mediante FIT. FIT extrae diferentes secciones de la imagen SPI completa (descriptor SPI, firmware UEFI/BIOS, firmware Intel ME y token de desbloqueo) cuando se abre la imagen y las guarda en la carpeta *"image_name"/Decomp *.