[!IMPORTANT]
KubeClarity ha quedado obsoleto y ha sido sustituido por openclarity/openclarity.
Consulte el comunicado de lanzamiento para obtener más información.
Este proyecto no recibe actualizaciones. Le recomendamos migrar.
KubeClarity es una herramienta para la detección y gestión de la lista de materiales de software (SBOM) y vulnerabilidades de imágenes de contenedores y sistemas de archivos. Escanea tanto clústeres K8s en tiempo de ejecución como pipelines de CI/CD para mejorar la seguridad de la cadena de suministro de software.
Índice
¿Por qué?
Desafíos en la detección de SBOM y vulnerabilidades
- El escaneo eficaz de vulnerabilidades requiere una detección precisa de la lista de materiales de software (SBOM):
- Varios lenguajes de programación y gestores de paquetes
- Varias distribuciones de SO
- La información de dependencias de paquetes suele eliminarse durante la compilación
- ¿Cuál es el mejor escáner/analizador de SBOM?
- ¿Qué deberíamos escanear: repositorios Git, compilaciones, imágenes de contenedores o tiempo de ejecución?
- Cada escáner/analizador tiene su propio formato: ¿cómo comparar los resultados?
- ¿Cómo gestionar el SBOM y las vulnerabilidades descubiertas?
- ¿Cómo afectan mis aplicaciones una vulnerabilidad recién descubierta?
Solución
- Separar el escaneo de vulnerabilidades en 2 fases:
- Análisis de contenido para generar el SBOM
- Escanear el SBOM en busca de vulnerabilidades
- Crear una infraestructura conectable para:
- Ejecutar varios analizadores de contenido en paralelo
- Ejecutar varios escáneres de vulnerabilidades en paralelo
- Escanear y fusionar resultados entre diferentes etapas de CI usando la CLI de KubeClarity
- Escaneo en tiempo de ejecución de K8s para detectar vulnerabilidades descubiertas después del despliegue
- Agrupar los recursos escaneados (imágenes/directorios) bajo aplicaciones definidas para navegar por el árbol de dependencias de objetos (aplicaciones, recursos, paquetes, vulnerabilidades)
Características
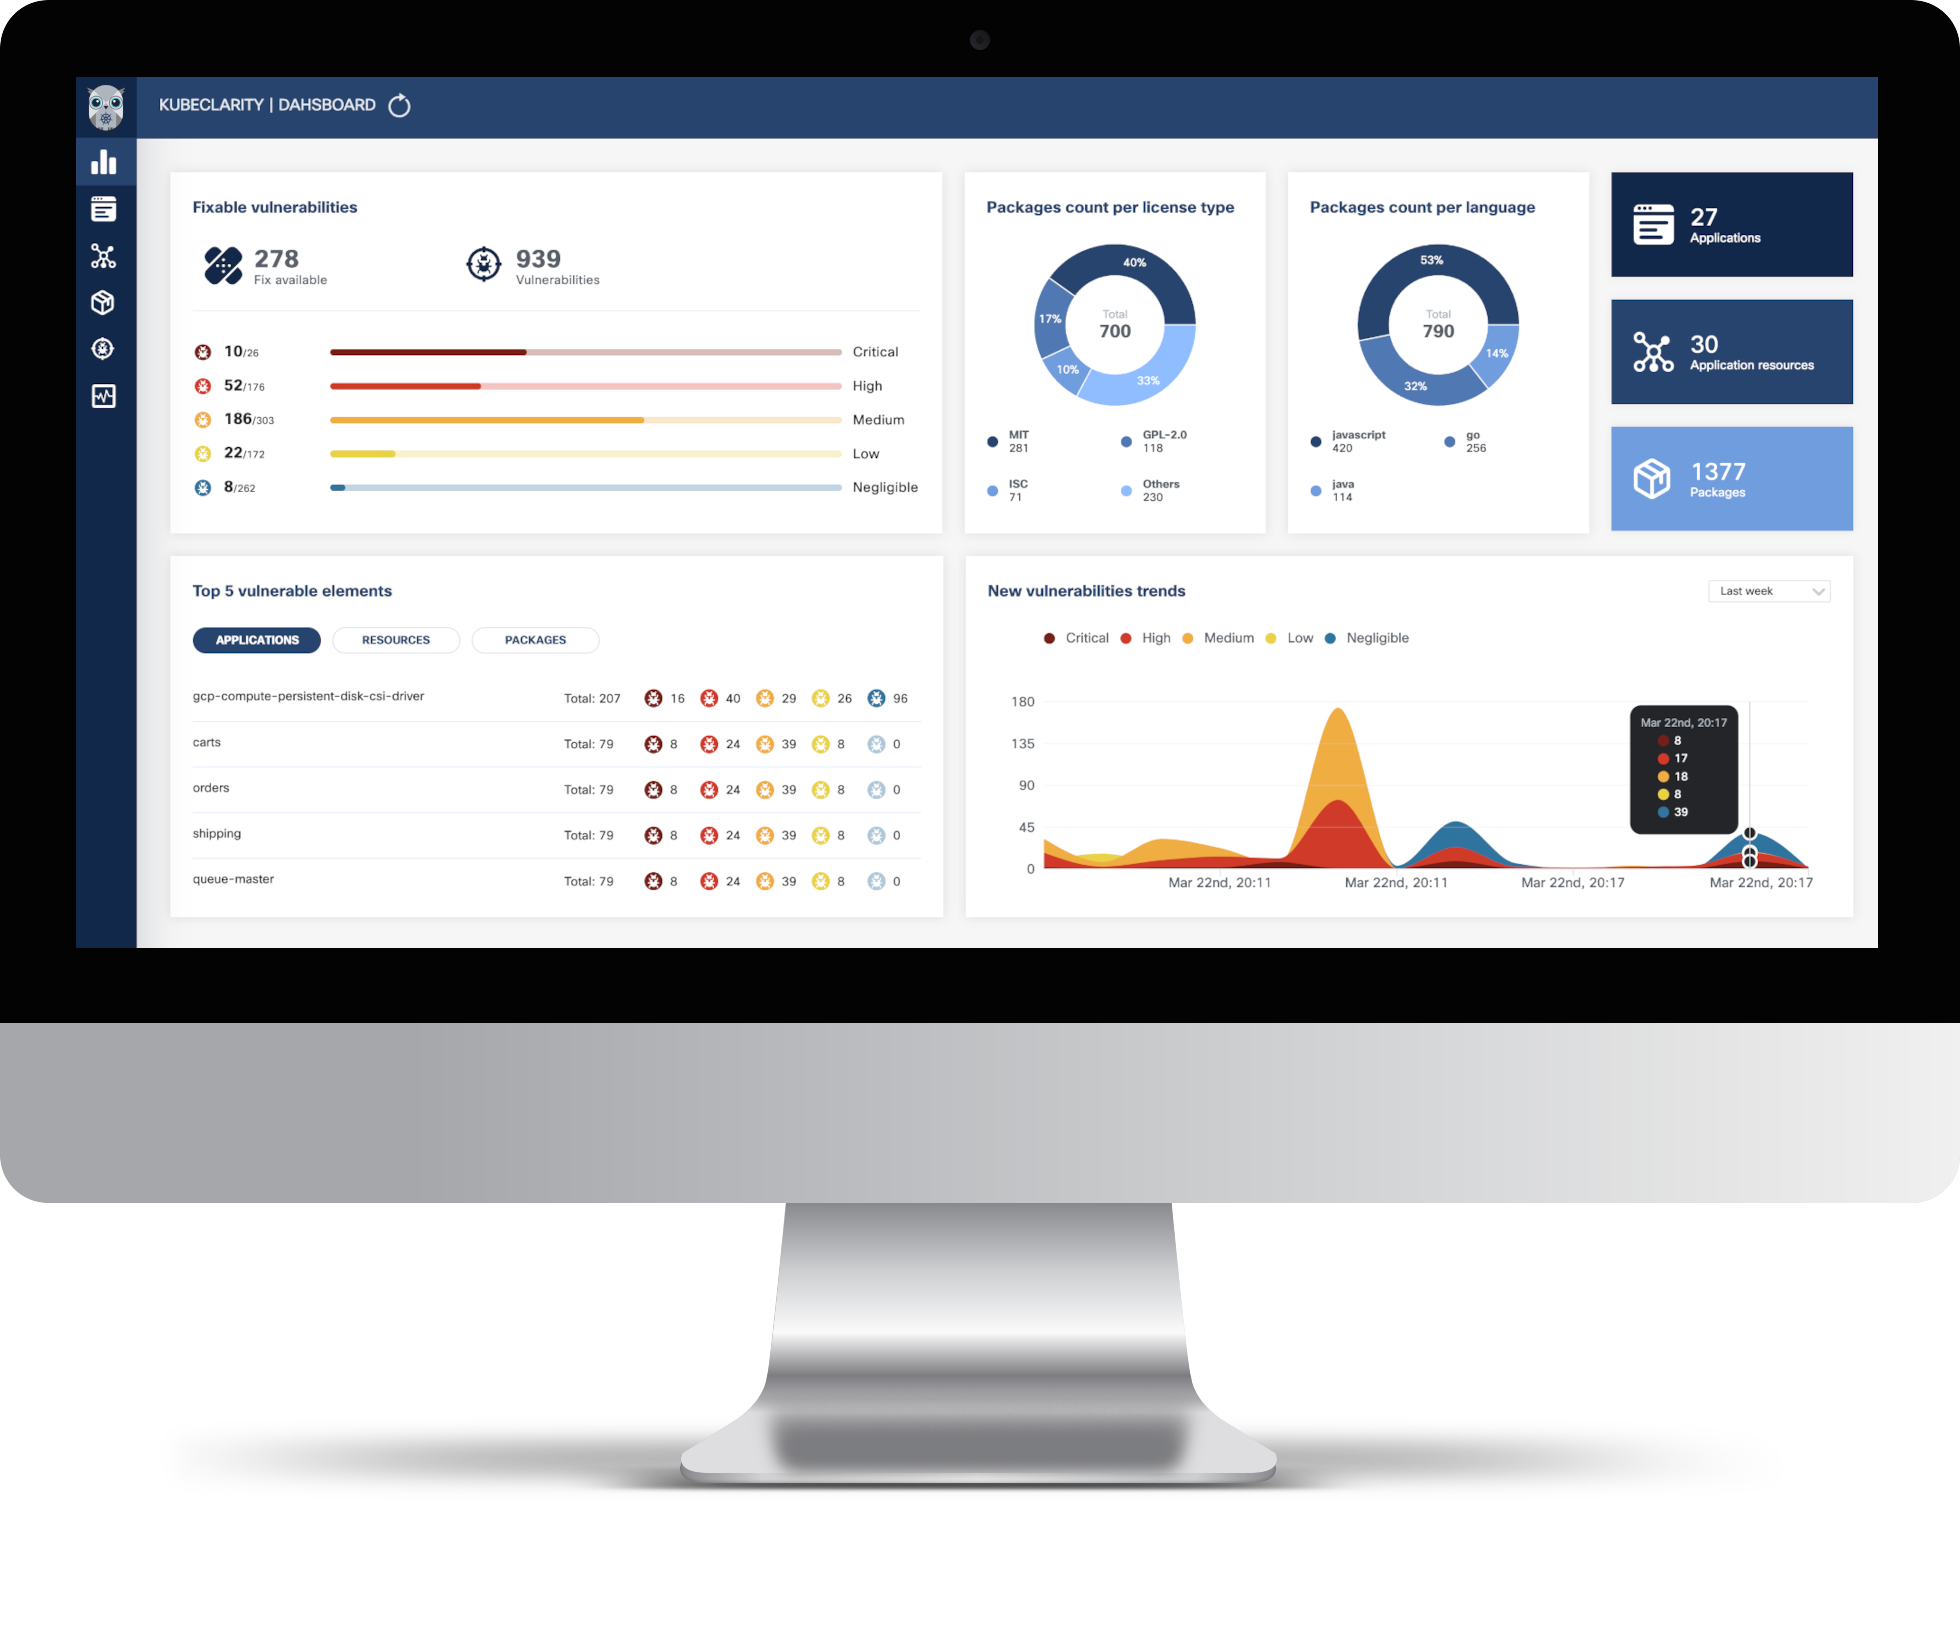
- Tablero
- Vulnerabilidades solucionables por gravedad
- Top 5 de elementos vulnerables (aplicaciones, recursos, paquetes)
- Tendencias de nuevas vulnerabilidades
- Recuento de paquetes por tipo de licencia
- Recuento de paquetes por lenguaje de programación
- Contadores generales
- Aplicaciones
- Detección automática de aplicaciones en tiempo de ejecución de K8s
- Crear/editar/eliminar aplicaciones
- Por aplicación, navegación a los relacionados:
- Recursos (imágenes/directorios)
- Paquetes
- Vulnerabilidades
- Licencias en uso por los recursos
- Recursos de aplicación (imágenes/directorios)
- Por recurso, navegación a los relacionados:
- Aplicaciones
- Paquetes
- Vulnerabilidades
- Paquetes
- Por paquete, navegación a los relacionados:
- Aplicaciones
- Lista enlazable de recursos y los analizadores de SBOM detectores
- Vulnerabilidades
- Vulnerabilidades
- Por vulnerabilidad, navegación a los relacionados:
- Aplicaciones
- Recursos
- Lista de escáneres detectores
- Escaneo en tiempo de ejecución de K8s
- Escaneo bajo demanda o programado
- Detección automática de espacios de nombres objetivo
- Progreso del escaneo y navegación de resultados por elemento afectado (aplicaciones, recursos, paquetes, vulnerabilidades)
- Benchmark CIS Docker
- CLI (CI/CD)
- Generación de SBOM usando múltiples analizadores de contenido integrados (Syft, cyclonedx-gomod)
- Escaneo de vulnerabilidades de SBOM/imagen/directorio usando múltiples escáneres integrados (Grype, Dependency-track)
- Fusión de SBOM y vulnerabilidades en diferentes etapas de CI/CD
- Exportar resultados al backend de KubeClarity
- API
- La API de KubeClarity se puede encontrar aquí
Generadores de SBOM y escáneres de vulnerabilidades integrados
El analizador de contenido de KubeClarity se integra con los siguientes generadores de SBOM:
El escáner de vulnerabilidades de KubeClarity se integra con los siguientes escáneres:
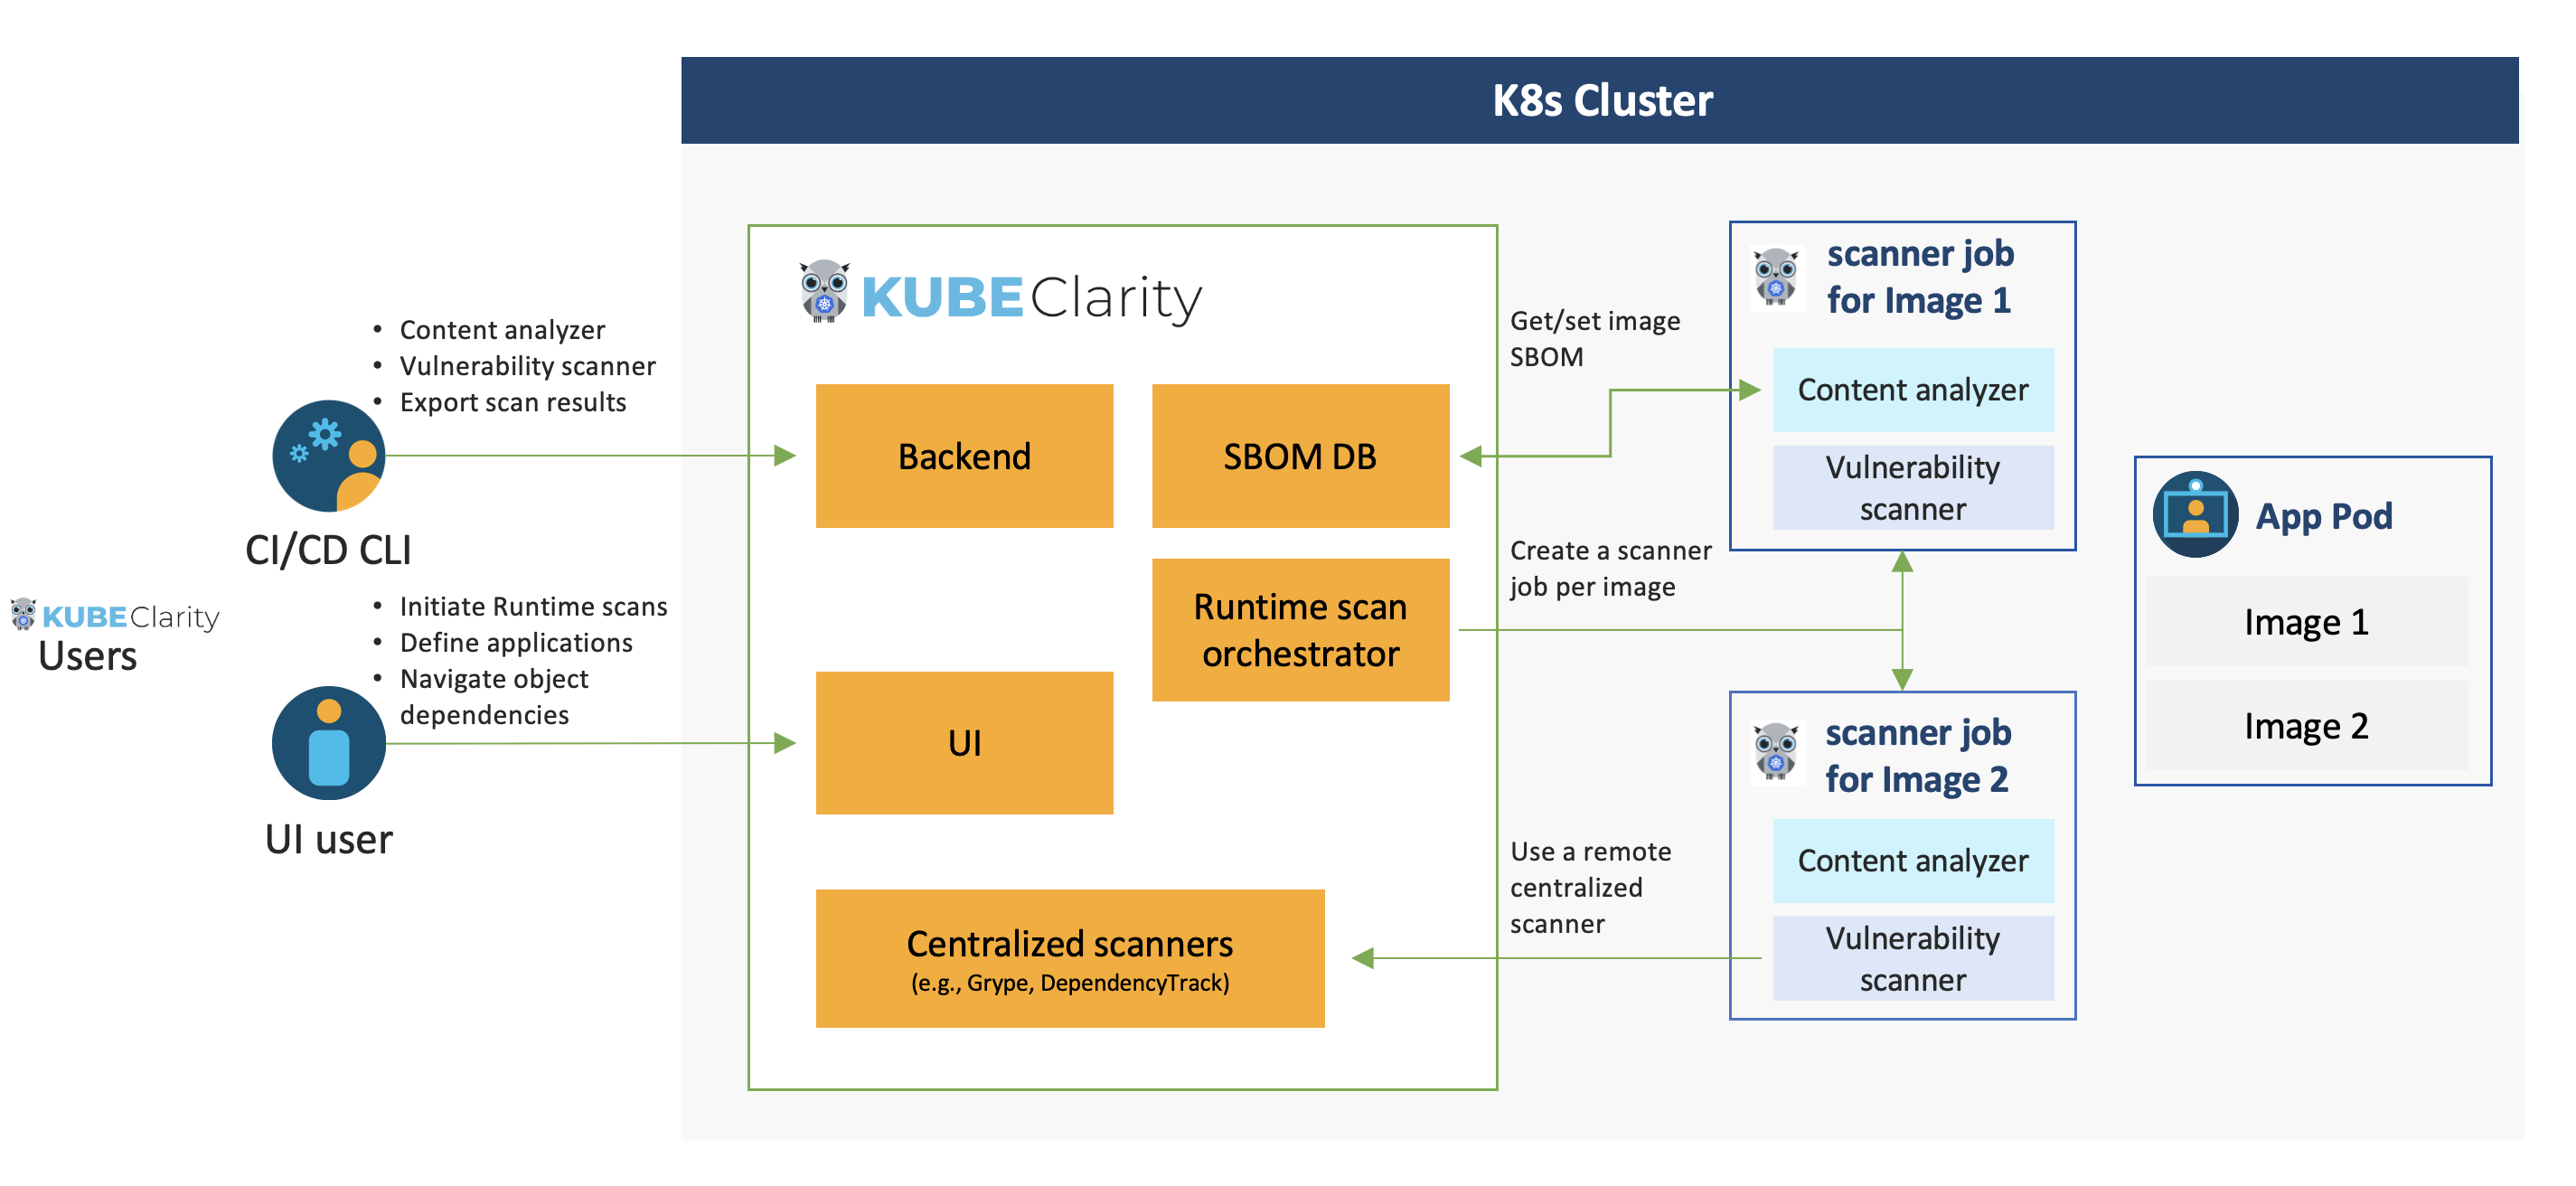
Arquitectura
Primeros pasos
Backend de KubeClarity
Instalar usando Helm:
-
Añadir el repositorio Helm ```shell
helm repo add kubeclarity https://openclarity.github.io/kubeclarity
-
Guardar los valores predeterminados de la carta de KubeClarity
helm show values kubeclarity/kubeclarity > values.yaml
-
Verifique la configuración en values.yaml y actualice los valores necesarios si es necesario. Para habilitar y configurar los generadores de SBOM y los escáneres de vulnerabilidades compatibles, consulte la configuración "analyzer" y "scanner" en la sección "vulnerability-scanner" de los valores de Helm.

 openclarity/kubeclarity

