
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/newaetech/phywhispererusb
Seguridad de Sistemas EmbebidosHacking de HardwarePruebas de PenetraciónSeguridad de Hardware
GitHubnewaetech/phywhispererusb

phywhispererusb

PhyWhisperer-USB: Disparador USB por Hardware

Ver Repositorio
982844hace 2 añosRevisado por Kitploit
Compartir

PhyWhisperer-USB

¿Qué es esto? Es un disparador hardware para FI o SCA, que dispara en el phy USB. ¡Asegúrate de leer también la documentación en http://phywhispererusb.readthedocs.io/!

Si estás empezando, hay algunos cuadernos de demostración que muestran cómo:

  • Capturar Datos
  • Transmitir Capturas Largas
  • Disparar en Paquetes

Obtén un PhyWhisperer-USB

Visita https://www.crowdsupply.com/newae/phywhisperer-usb para la Crowd Supply!
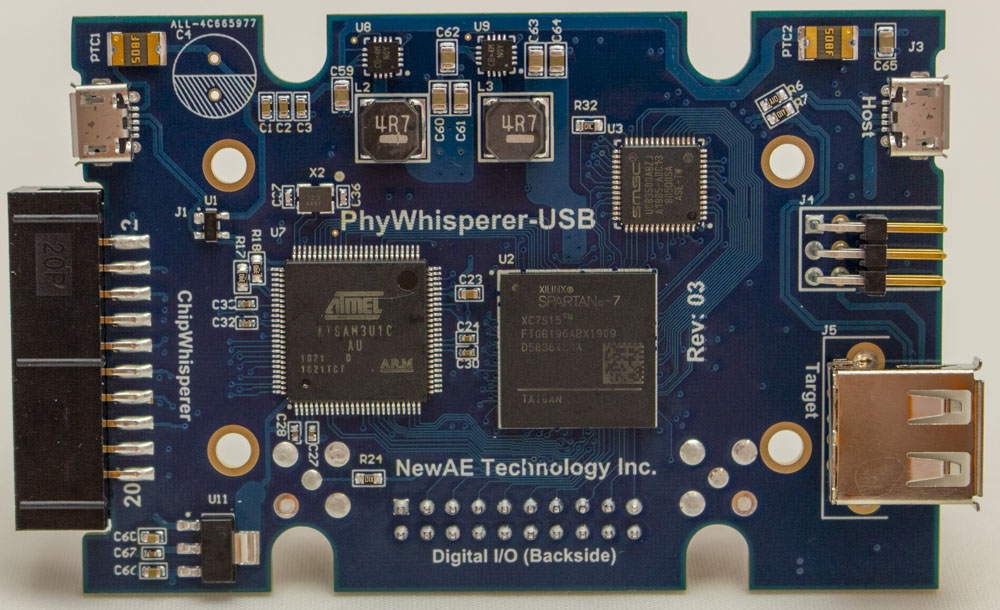
Photos

Comparación con otros proyectos

¿Qué es PhyWhisperer y por qué existe? Otras soluciones relacionadas:

  • TotalPhase Beagle 480 - Código cerrado pero una solución extremadamente buena, principalmente un sniffer/analizador USB pero puede realizar disparo hardware.

  • OpenVizsla - Código abierto, sniffer USB con FPGA. Se podría añadir lógica de disparo en esta FPGA, pero le falta la capacidad de ciclar la alimentación del objetivo.

  • GreatFET con GlitchKit - Código abierto usando un micro firmware para disparo USB.

  • FaceWhisperer - Código abierto usando un chip PHY basado en SPI.

PhyWhisperer-USB integra estrechamente la FPGA con el disparo basado en datos de la línea USB. Esto permite generar formas de onda de glitch más complejas: el disparo USB real no será mejor que un Beagle 480, pero la ventaja es que PhyWhisperer-USB puede conectarse directamente a otras herramientas de código abierto y cerrado (como ChipWhisperer, ChipSHOUTER o un generador de señales). En lugar de un solo disparo en el momento exacto (como Beagle 480), se puede ajustar el offset y el ancho de la señal de disparo. Este ajuste de offset/ancho es necesario para barrer un glitch disparado desde PhyWhisperer.

PhyWhisperer-USB añade características que un maestro del glitch encontraría útiles, como la capacidad de ciclar la alimentación del dispositivo objetivo y realizar mediciones de potencia a través de USB (ataques SPA simples plausibles podrían funcionar, principalmente útil para ver en qué estado se encuentra el objetivo).

Comparado con GreatFET o FaceWhisperer, esta herramienta no puede realizar tareas como fuzzing o máquinas de estado complejas (que son relativamente fáciles con esas herramientas).

En esta herramienta existe una capacidad básica de sniffing USB, ya que es útil al decidir el efecto que está teniendo tu glitch. Si necesitas un analizador USB más robusto, Colin recomienda encarecidamente el TotalPhase Beagle 480 (sin conexión - simplemente le gustan mucho).


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    254

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




