Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DeepAudit — DeepAudit: un equipo de hackers AI que todos pueden tener, haciendo que la búsqueda de vulnerabilidades esté al alcance de la mano. El primer sistema multiagente de código abierto del país para la búsqueda de vulnerabilidades en código. Implementación y ejecución con un solo clic para principiantes, auditoría colaborativa autónoma + verificación automatizada de PoC en sandbox. Soporta implementación privada con Ollama, generación de informes con un solo clic. Soporta estación de reenvío.​Haciendo que la seguridad ya no sea costosa y que la auditoría ya no sea compleja. | Kitploit
Herramientas/GitHubGitHub/lintsinghua/deepaudit
Análisis EstáticoEscáneres de VulnerabilidadesAnálisis de CódigoExplotación de Aplicaciones WebPruebas de PenetraciónDevSecOpsAprendizaje y EducaciónSeguridad de IA
GitHub
lintsinghua/deepaudit

DeepAudit

Ver Repositorio
6.8k83565hace 2 díasRevisado por Kitploit

Acerca de

DeepAudit: un equipo de hackers AI que todos pueden tener, haciendo que la búsqueda de vulnerabilidades esté al alcance de la mano. El primer sistema multiagente de código abierto del país para la búsqueda de vulnerabilidades en código. Implementación y ejecución con un solo clic para principiantes, auditoría colaborativa autónoma + verificación automatizada de PoC en sandbox. Soporta implementación privada con Ollama, generación de informes con un solo clic. Soporta estación de reenvío.​Haciendo que la seguridad ya no sea costosa y que la auditoría ya no sea compleja.
Compartir

DeepAudit: un equipo de auditoría de IA para todos, haciendo que la búsqueda de vulnerabilidades esté al alcance 🦸‍♂️

DeepAudit Logo

Version License: AGPL-3.0 React TypeScript FastAPI Python Ask DeepWiki

Stars Forks

lintsinghua%2FDeepAudit | Trendshift

简体中文 | English

DeepAudit Demo

📸 Vista previa de la interfaz

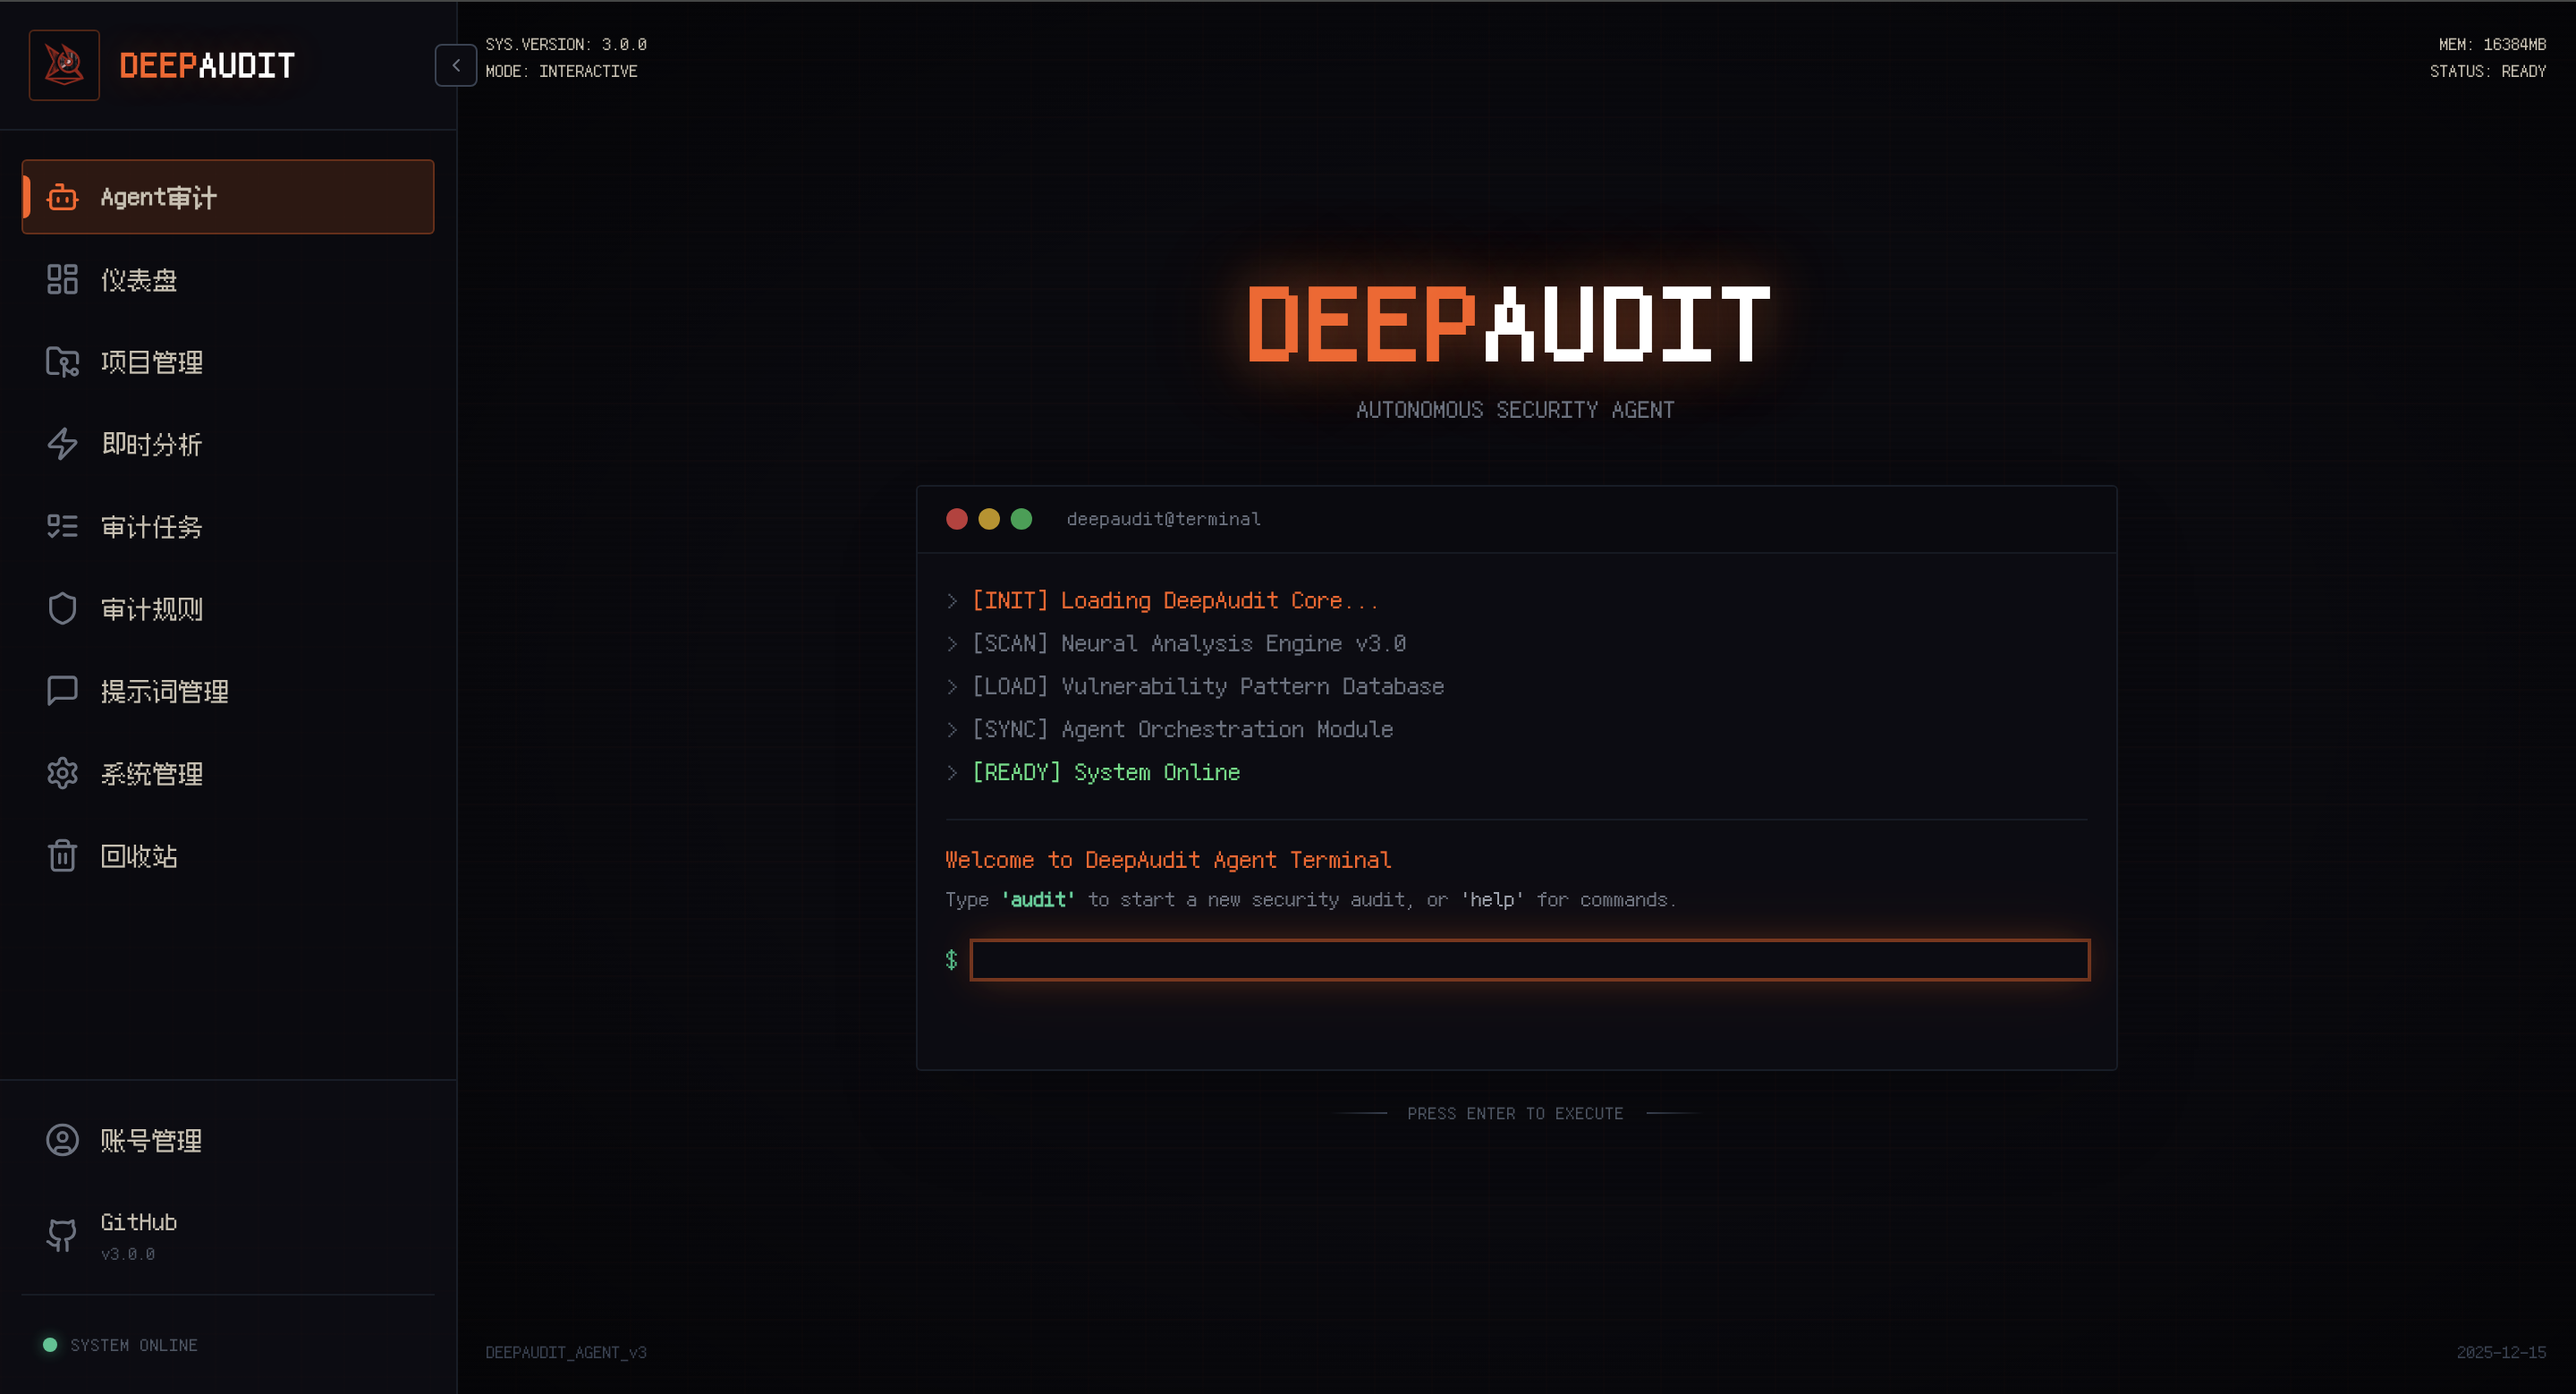
🤖 Entrada de auditoría de Agent

Entrada de auditoría de Agent

Acceso rápido a la auditoría profunda Multi-Agent desde la página de inicio

📋 Registro de flujo de auditoría
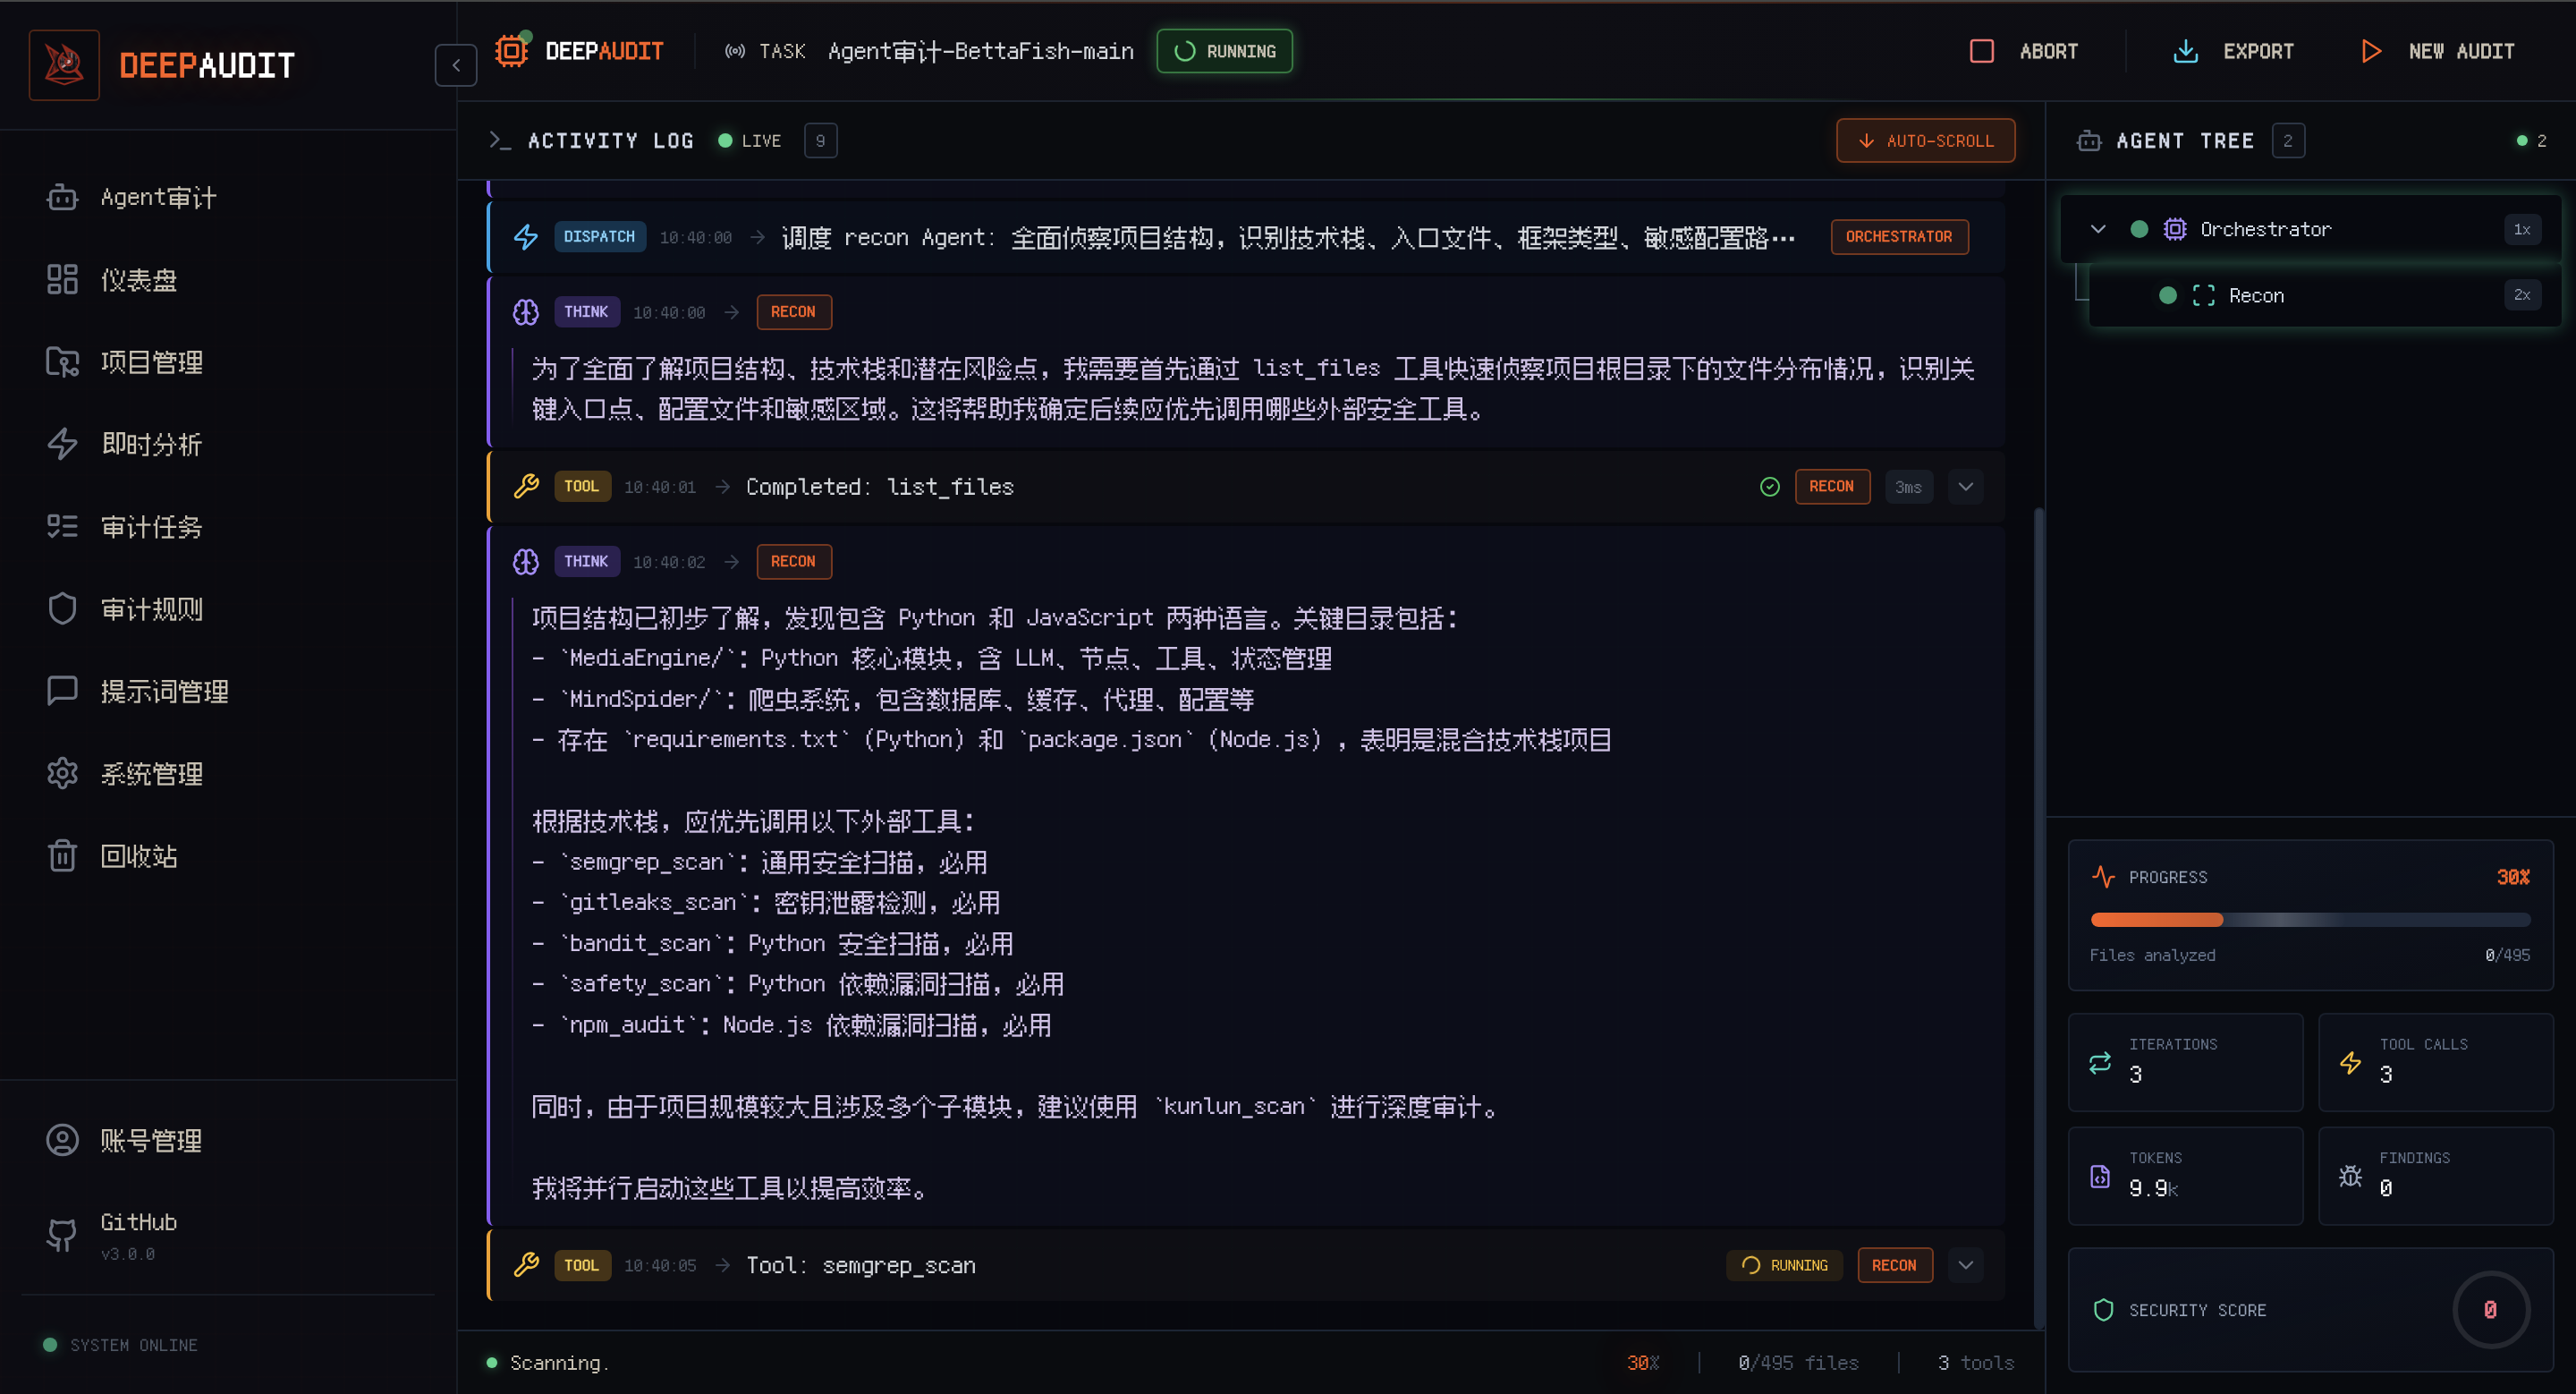
Registro de flujo de auditoría
Visualiza en tiempo real el proceso de pensamiento y ejecución del Agent
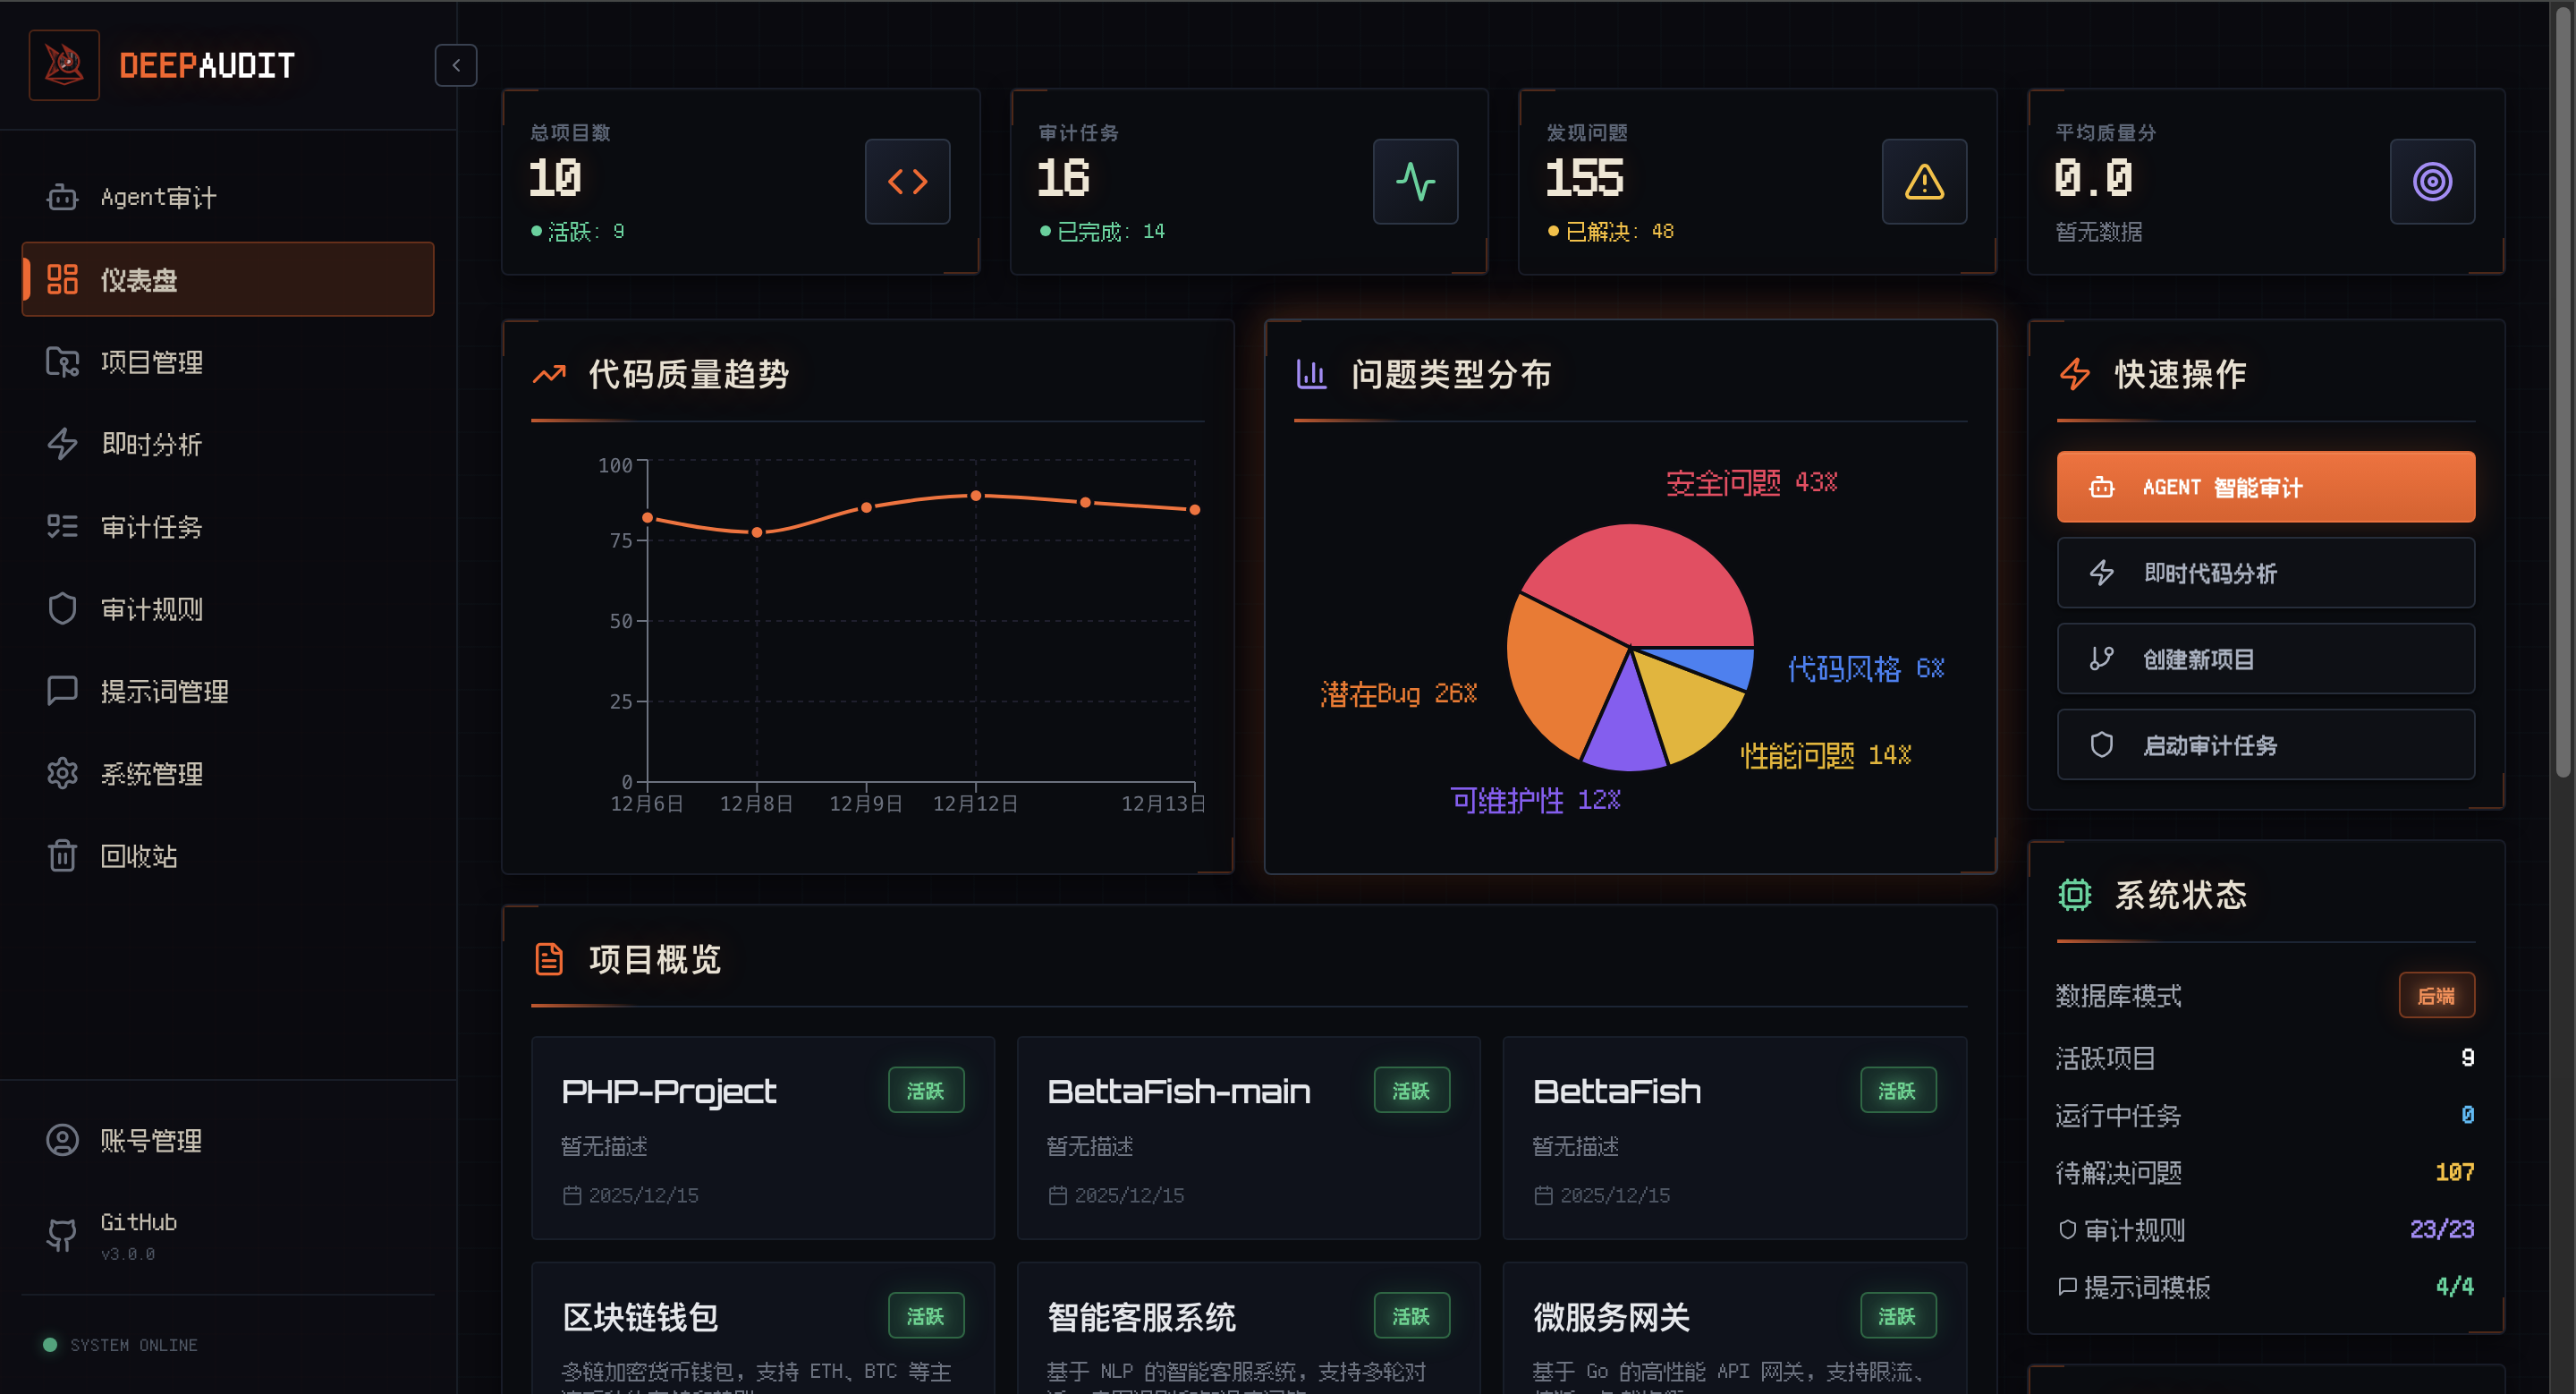
🎛️ Panel de control inteligente

Panel de control
Comprende de un vistazo la postura de seguridad del proyecto
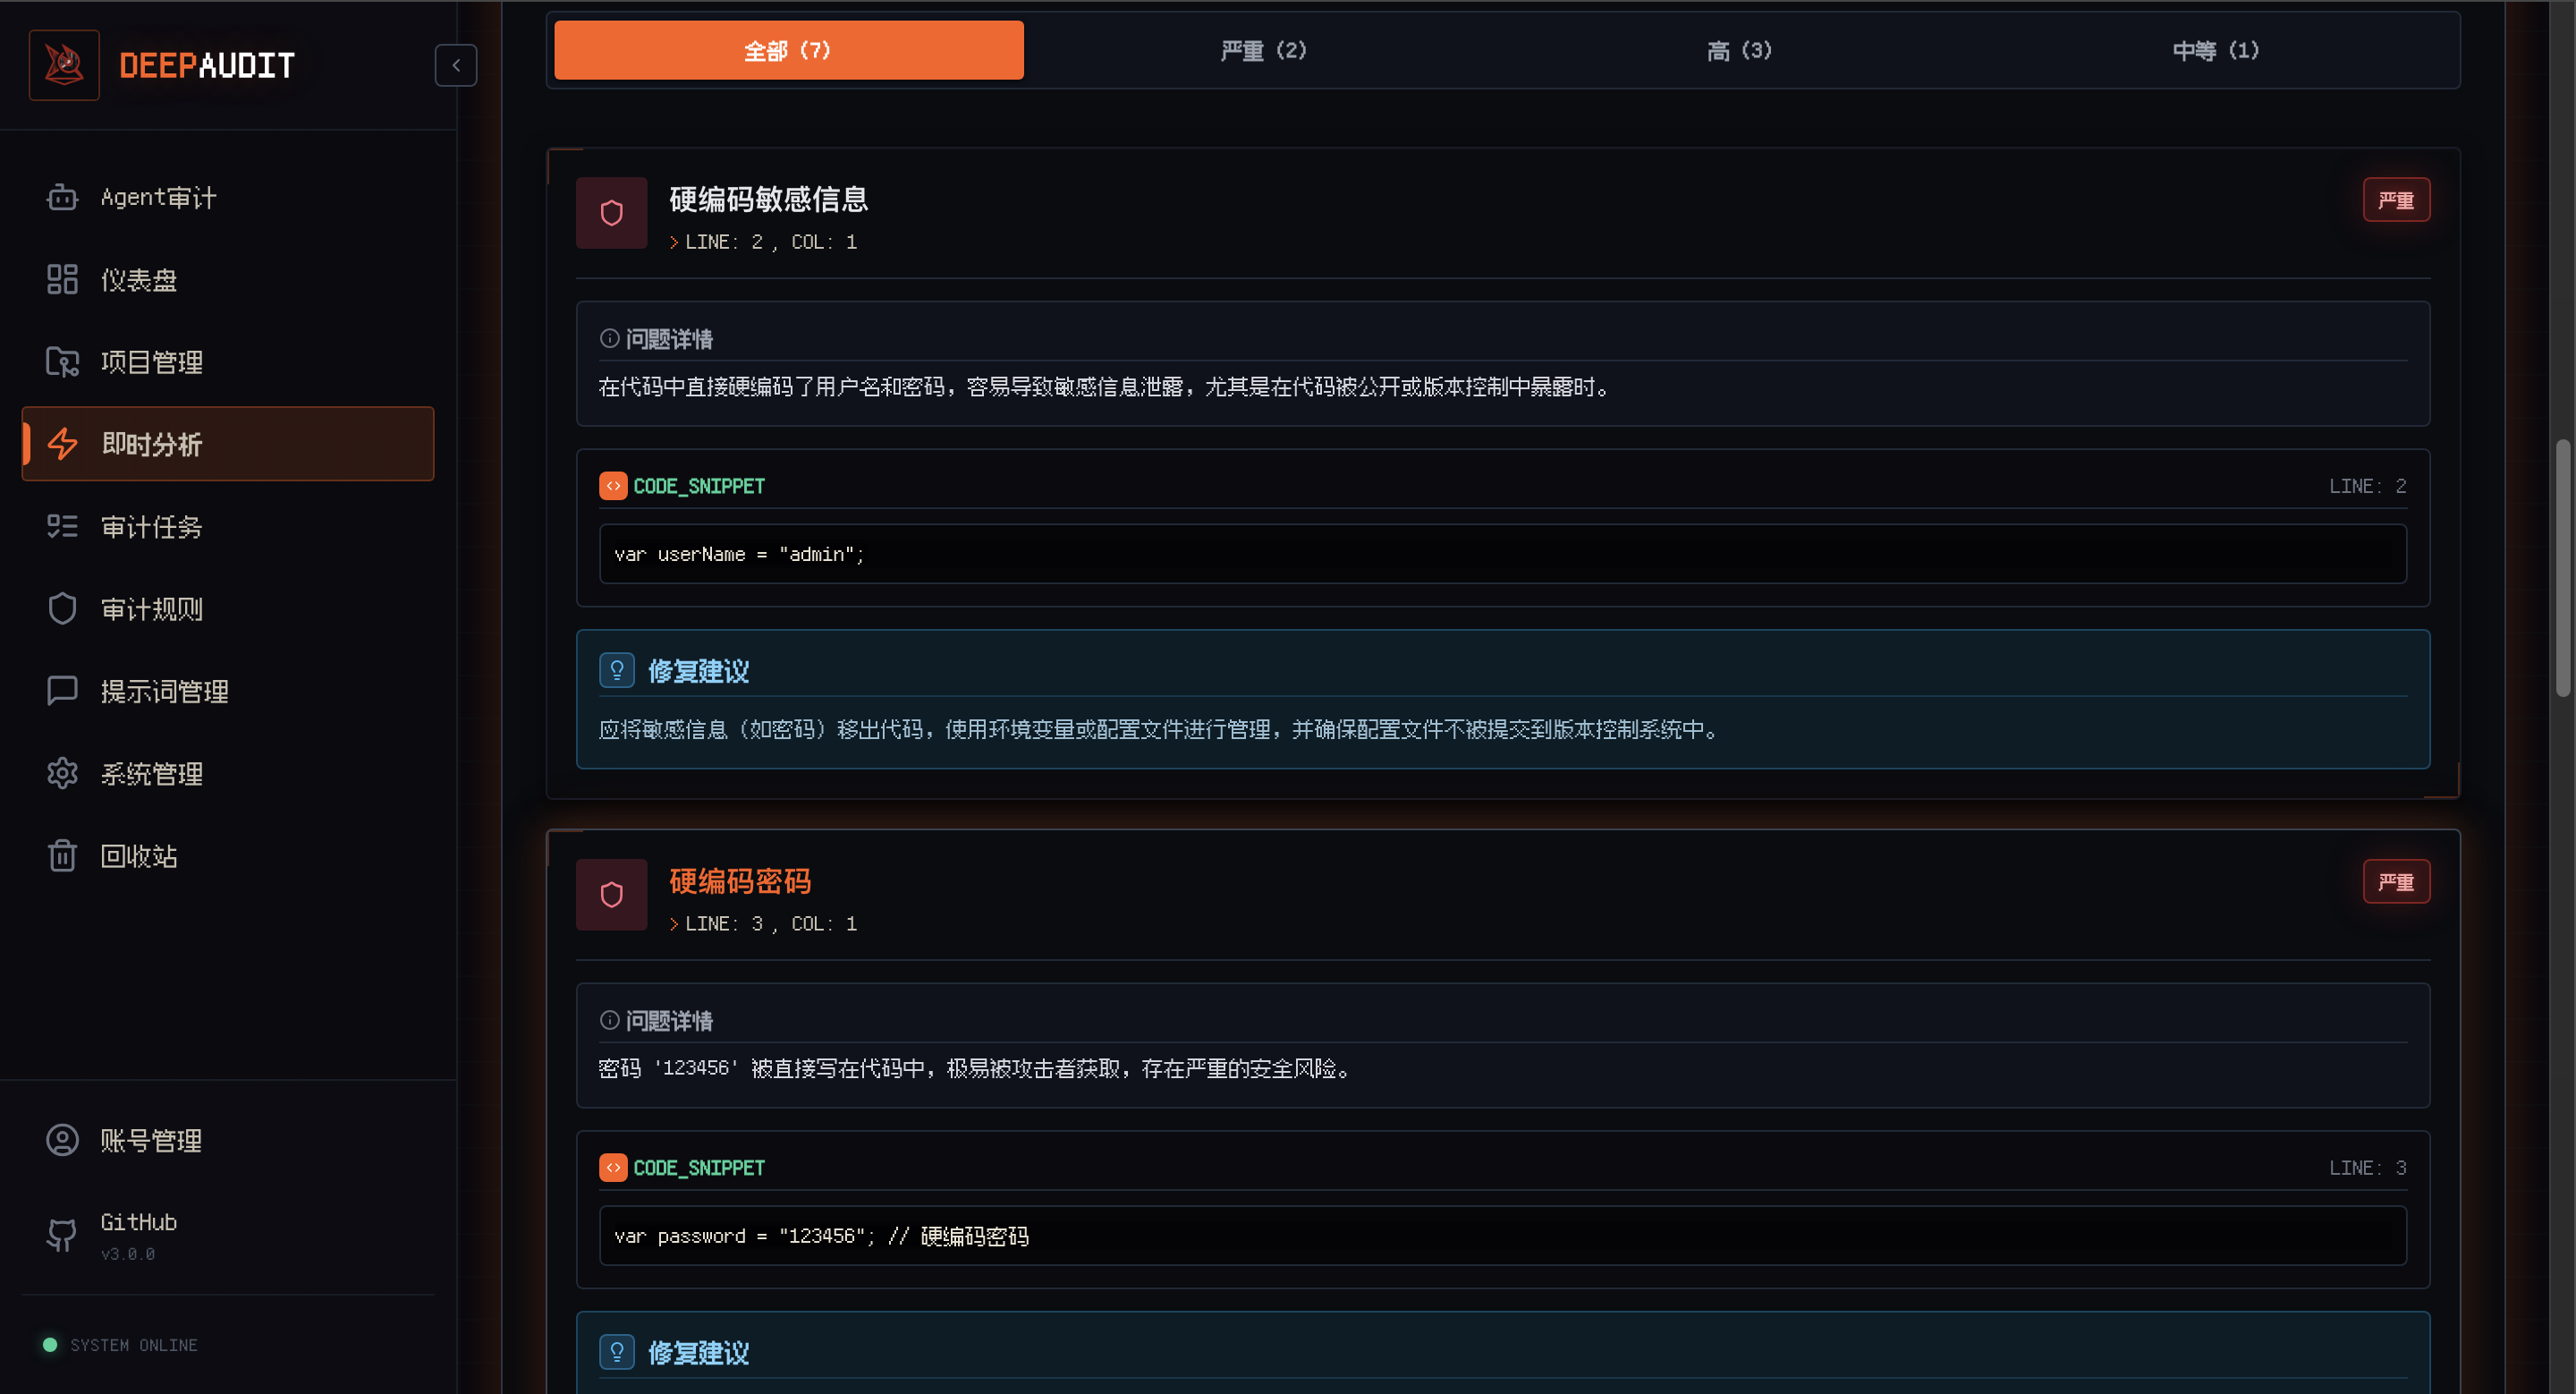
⚡ Análisis instantáneo

Análisis instantáneo
Pega código / sube archivos, resultados en segundos
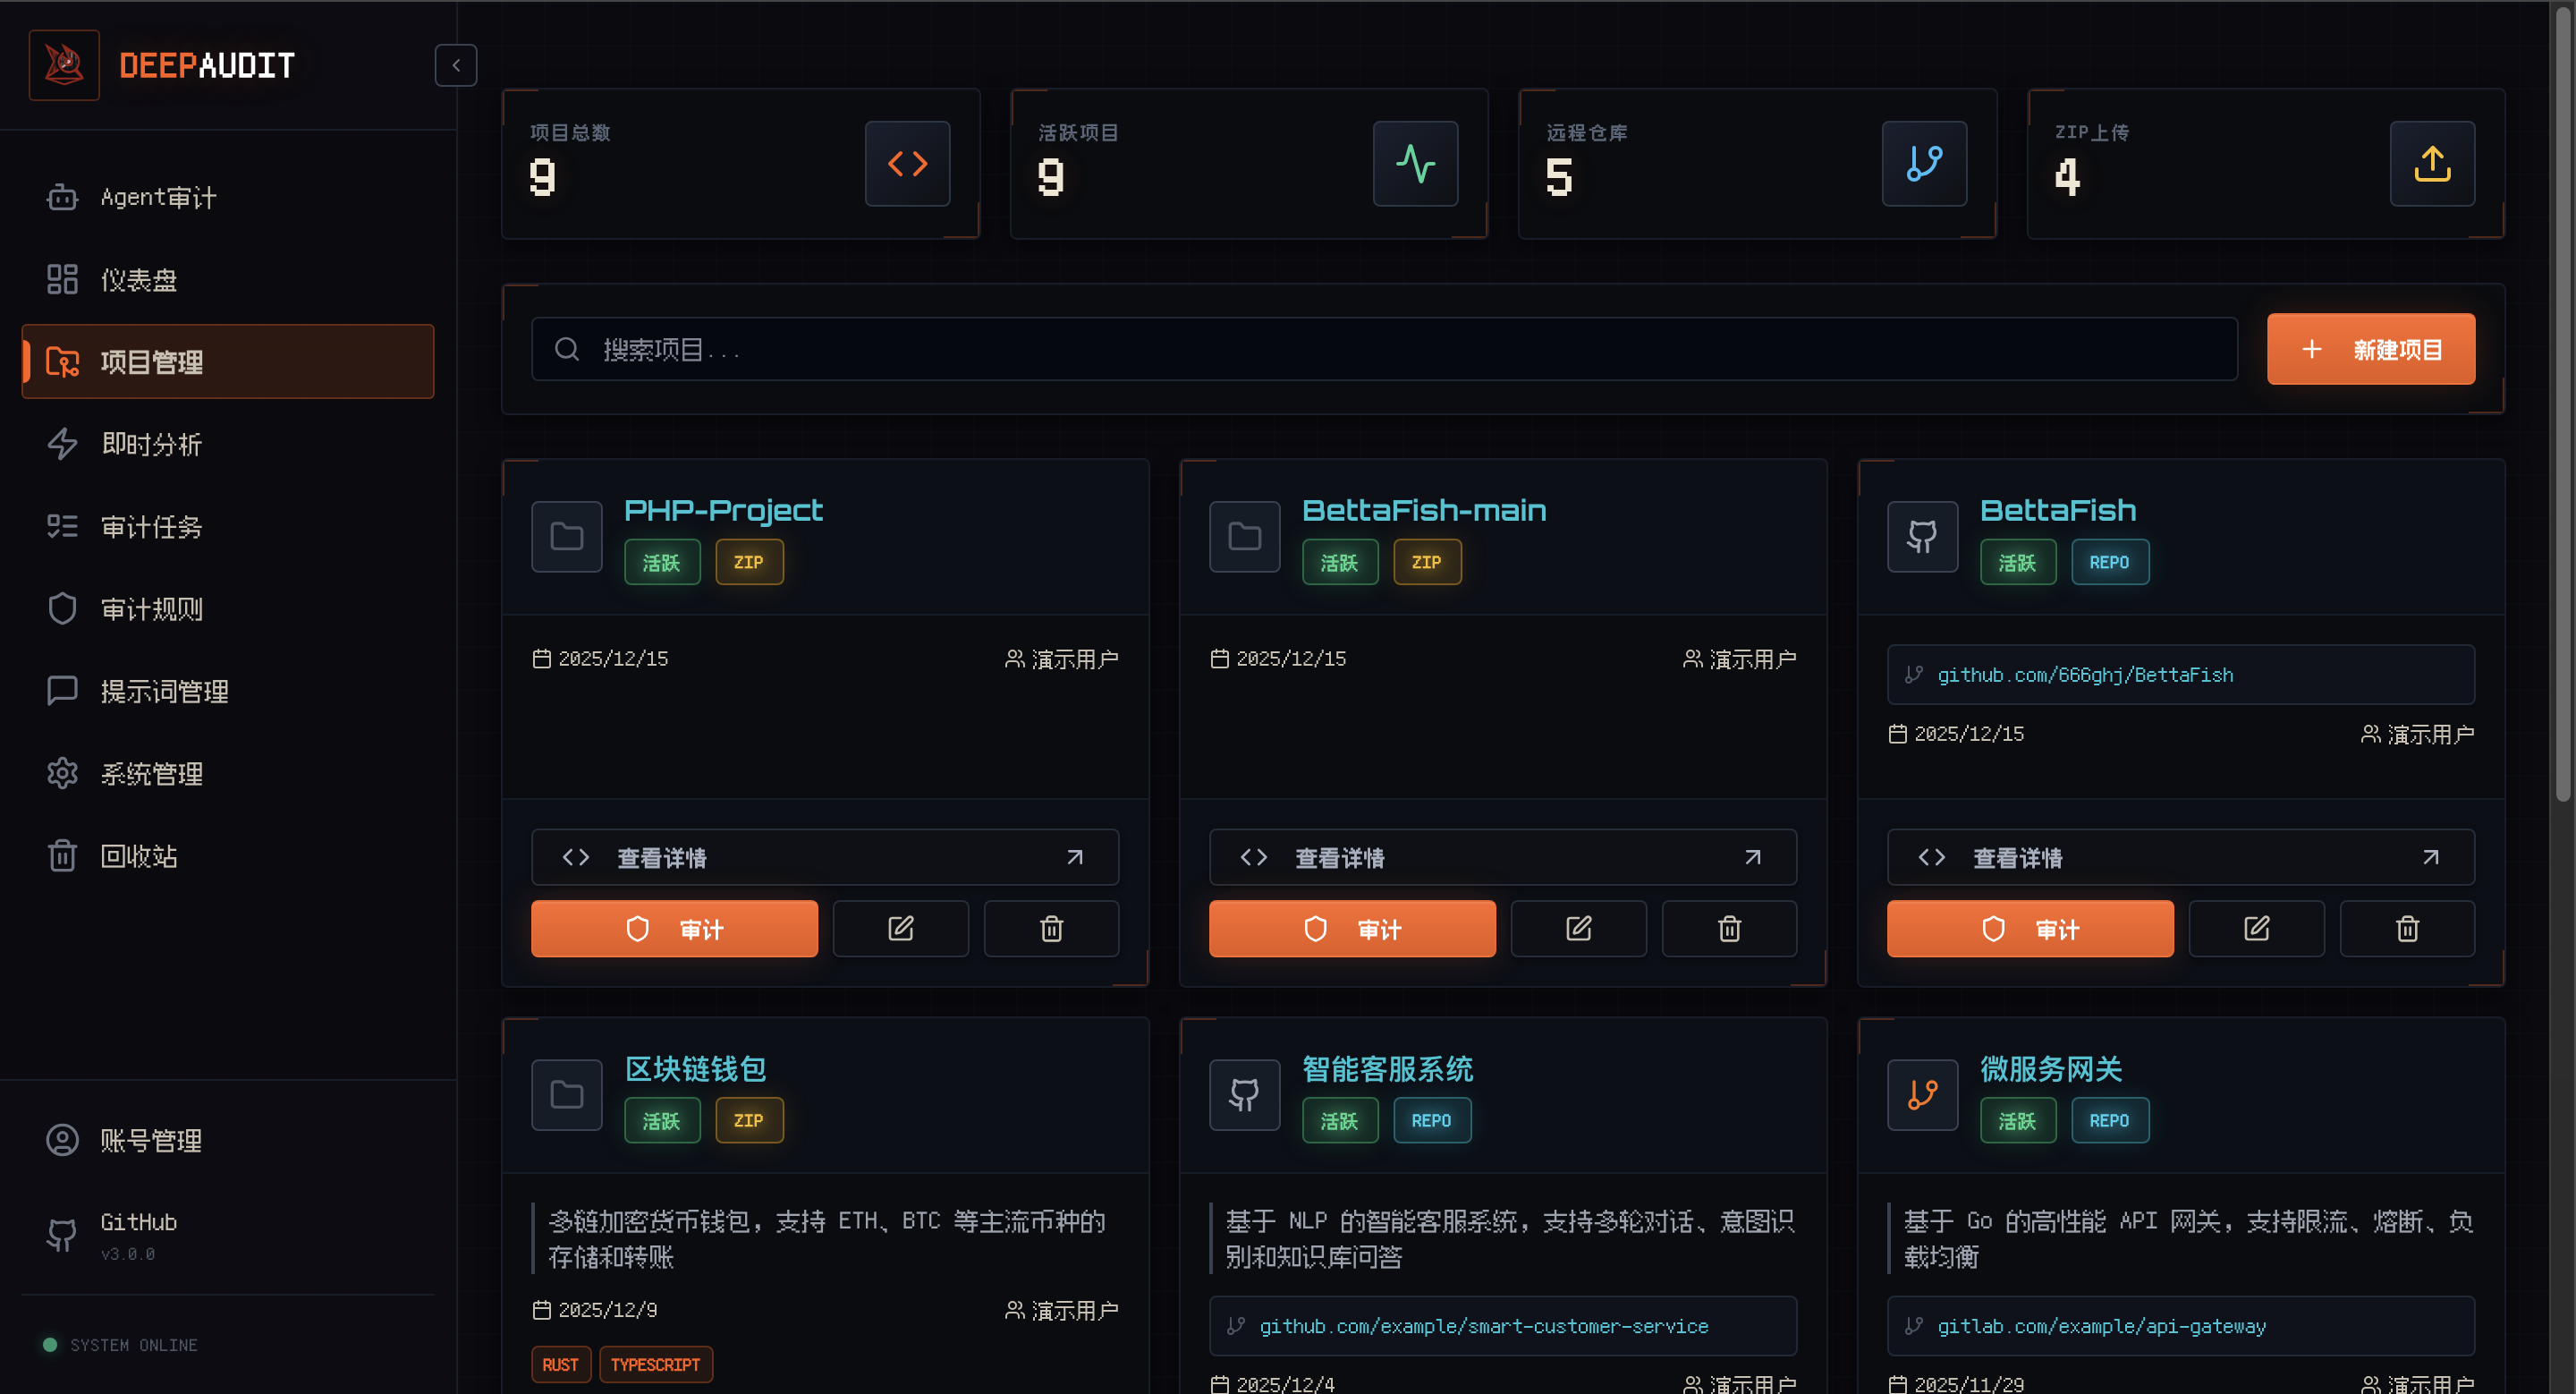
🗂️ Gestión de proyectos

Gestión de proyectos
Importación desde GitHub/GitLab/Gitea, gestión colaborativa de múltiples proyectos

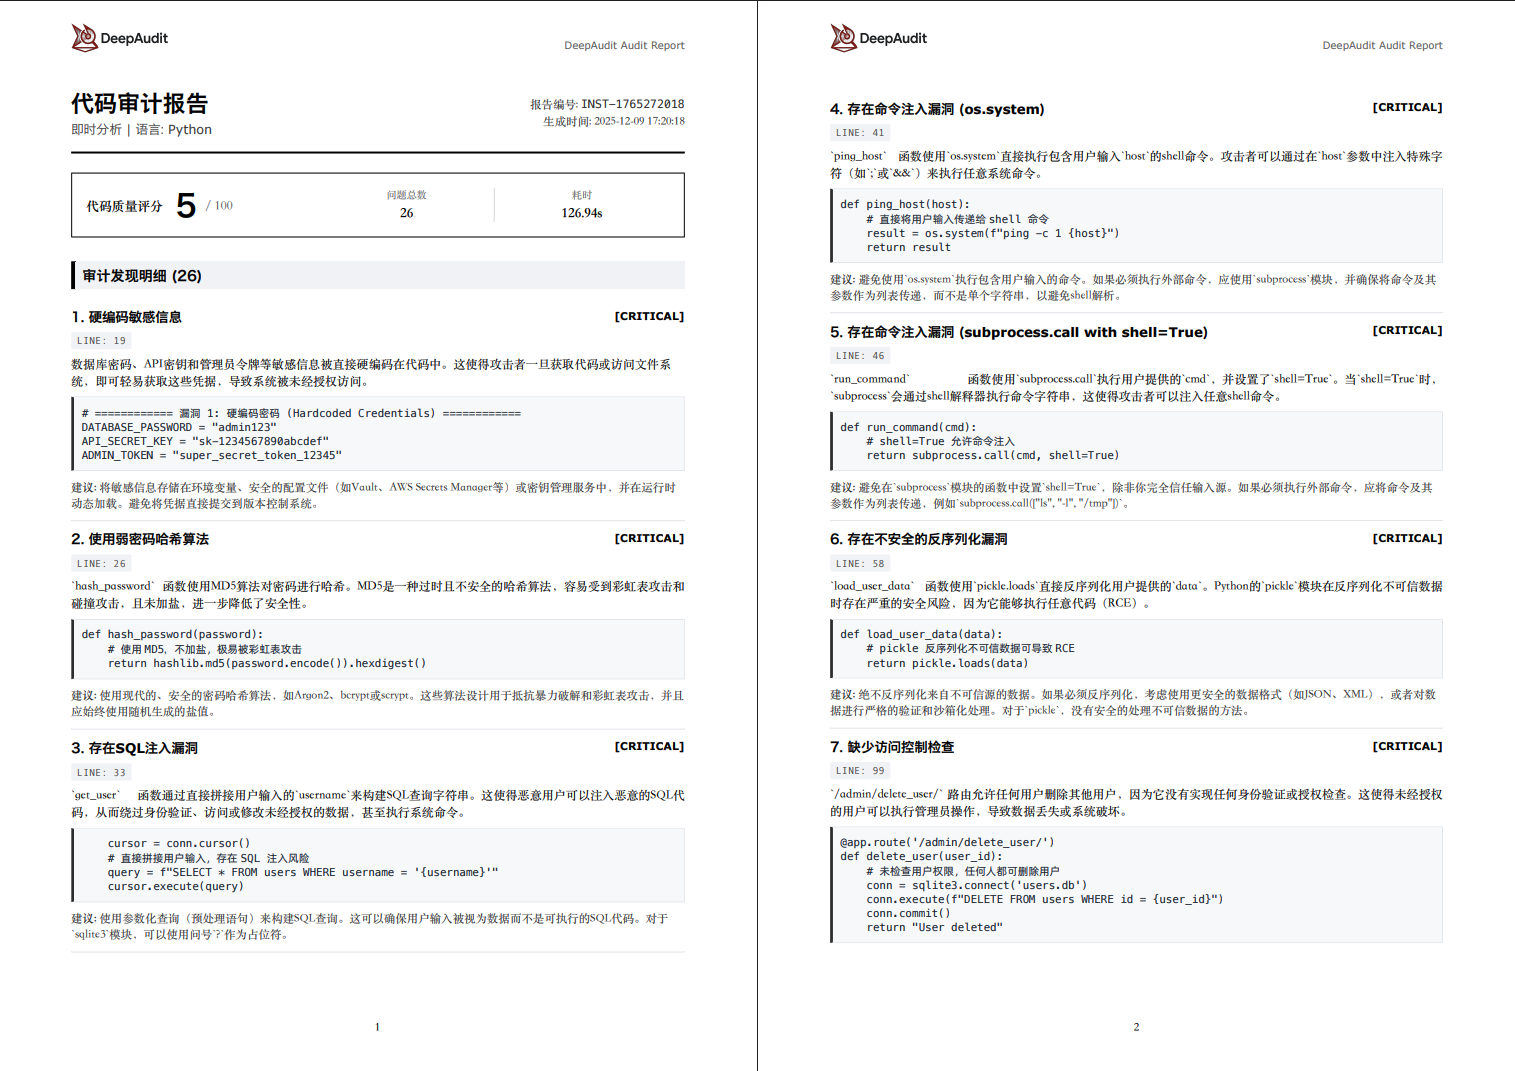
📊 Informes profesionales

Informe de auditoría

Exportación con un clic a PDF / Markdown / JSON (La imagen muestra el modo rápido, no el informe del modo Agent)


🏆 Descubrimiento de vulnerabilidades CVE

DeepAudit (versión de código cerrado) ha descubierto y obtenido con éxito 49 números CVE y 6 avisos de seguridad GHSA 🦞

Involucrando a 17 proyectos de código abierto conocidos

Resultados de descubrimiento de vulnerabilidades en OpenClaw 🦞

La versión beta de DeepAudit realizó una auditoría de seguridad profunda en el proyecto OpenClaw, y hasta ahora se han descubierto 6 vulnerabilidades de seguridad, todas confirmadas oficialmente y publicadas como avisos de seguridad (GHSA). Los tipos de vulnerabilidades incluyen inyección de comandos, omisión de verificación de firmas, ejecución remota de código, exposición de credenciales, agotamiento de recursos y divulgación de información sensible, incluyendo varios niveles altos. Se siguen descubriendo más vulnerabilidades.

ID GHSAProyectoPopularidad del proyectoTipo de vulnerabilidadGravedad
GHSA-g353-mgv3-8pcjOpenClawStarsSignature Verification Bypass8.6
GHSA-99qw-6mr3-36qrOpenClawStarsCode Execution8.5
GHSA-7h7g-x2px-94hjOpenClawStarsCredential Exposure6.9
GHSA-g2f6-pwvx-r275OpenClawStarsCommand InjectionMedium
GHSA-jq3f-vjww-8rq7OpenClawStarsResource ExhaustionHigh
GHSA-xwcj-hwhf-h378OpenClawStarsInformation DisclosureMedium
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →