

 jankammerath/bogusmips
Análisis forense para el desensamblado, reensamblado, ingeniería inversa y auditoría de aplicaciones Android
BogusMips está escrito en Rust y permite realizar análisis sobre hasta qué punto se puede desensamblar tu aplicación de Android. Te permite abrir el archivo *.apk o *.xapk de tu aplicación para ver hasta qué punto se puede desensamblar tu aplicación.



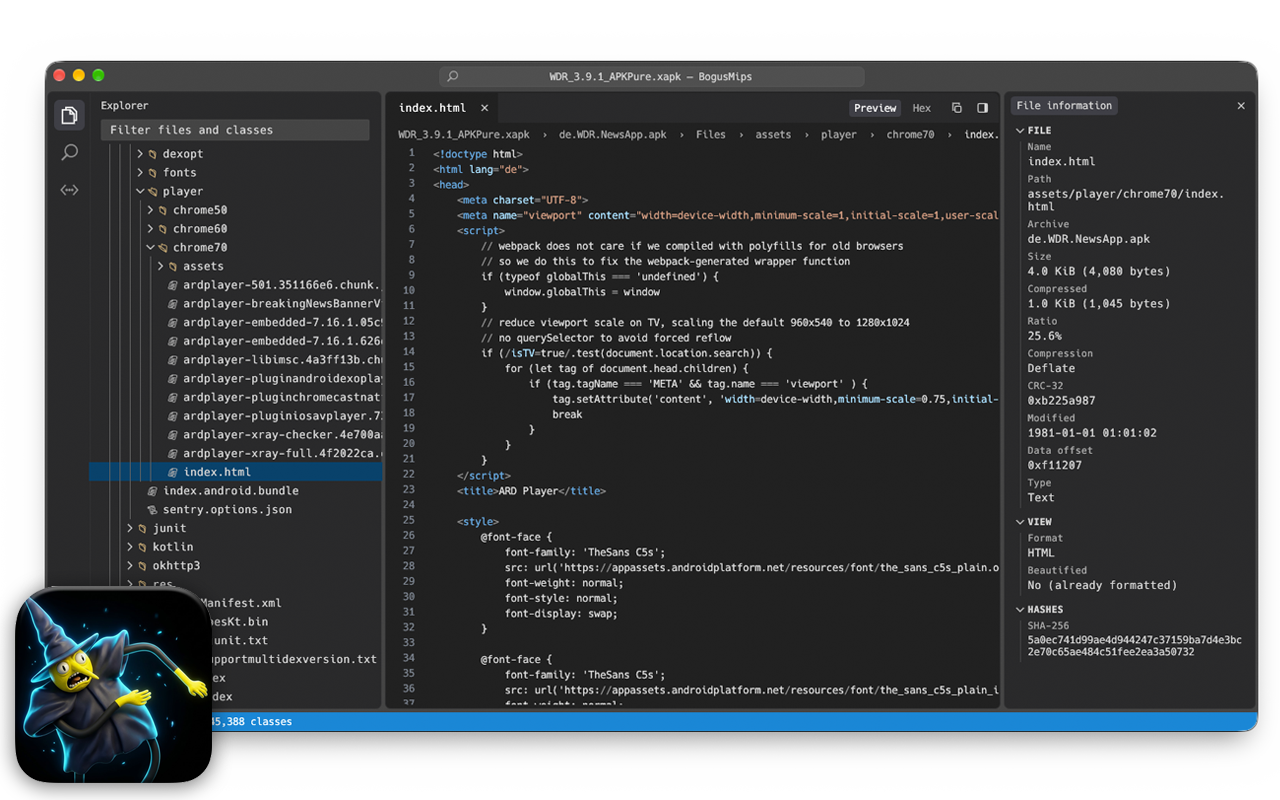
*.apk o *.xapk con File → Open… (⌘O / Ctrl+O), arrastrándolo sobre la ventana, o como argumento de línea de comandos.classes*.dex, agrupadas por paquete Java y desensambladas a smali.resources.arsc decodificado en los archivos res/values*/*.xml a partir de los cuales se compiló (strings, colors, dimens, styles, attrs, arrays, plurals, …) más public.xml con todos los ID de recursos..smali; los archivos de recursos generados como XML; los APK contenidos en un XAPK como .apk.AndroidManifest.xml, res/**/*.xml) se decodifica. Las referencias a recursos se resuelven a nombres (@string/app_name, @android:style/Theme), y los valores de los atributos a sus nombres simbólicos (protectionLevel="signature").AndroidManifest.xml, resources.arsc) y el tráfico de red HTTP/HTTPS capturado. Configurable con Grok (xAI), Gemini (Google), Claude (Anthropic), OpenAI (ChatGPT), o cualquier endpoint personalizado compatible con OpenAI (p. ej. Ollama, OpenRouter). El agente tiene herramientas integradas (search_package, list_nodes, read_node, list_network_flows, inspect_network_flow) para buscar y leer de forma autónoma clases, recursos y flujos de red capturados.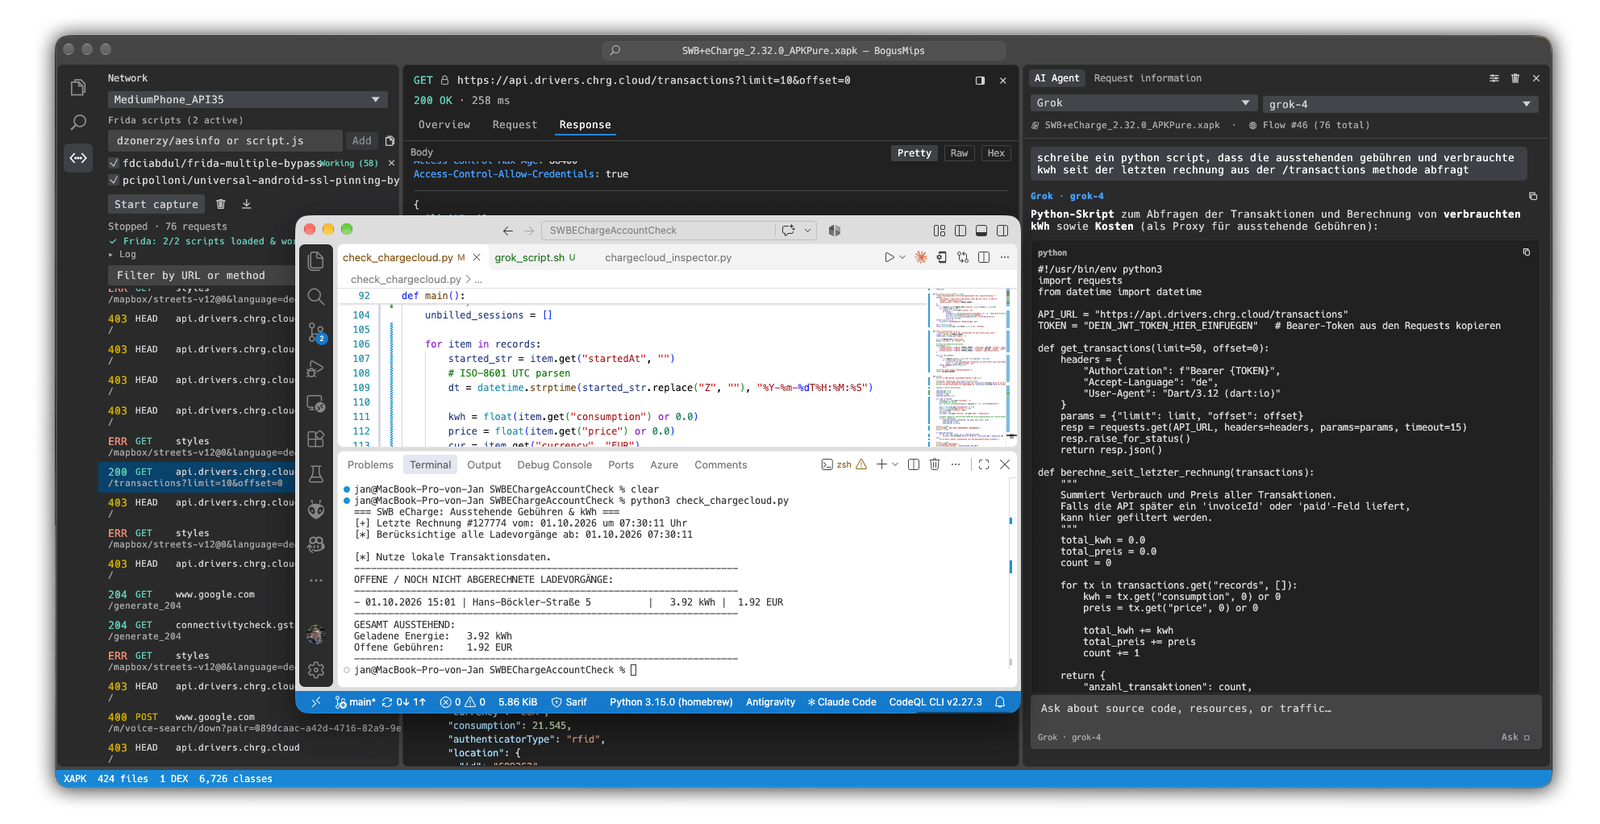
La vista Network (⇧⌘N) es un sniffer de tráfico simplificado, al estilo de Postman. Inicia un emulador de Android (AVD), enruta el tráfico del invitado a través de un proxy man-in-the-middle integrado, instala el APK/XAPK abierto, lo lanza y captura sus solicitudes HTTP y HTTPS en vivo. Las solicitudes capturadas aparecen en una lista a la izquierda; al seleccionar una se muestra su solicitud/respuesta completa (cabeceras y cuerpo, pretty / raw / hex) en el editor, con los detalles de temporización y conexión en el panel de información.
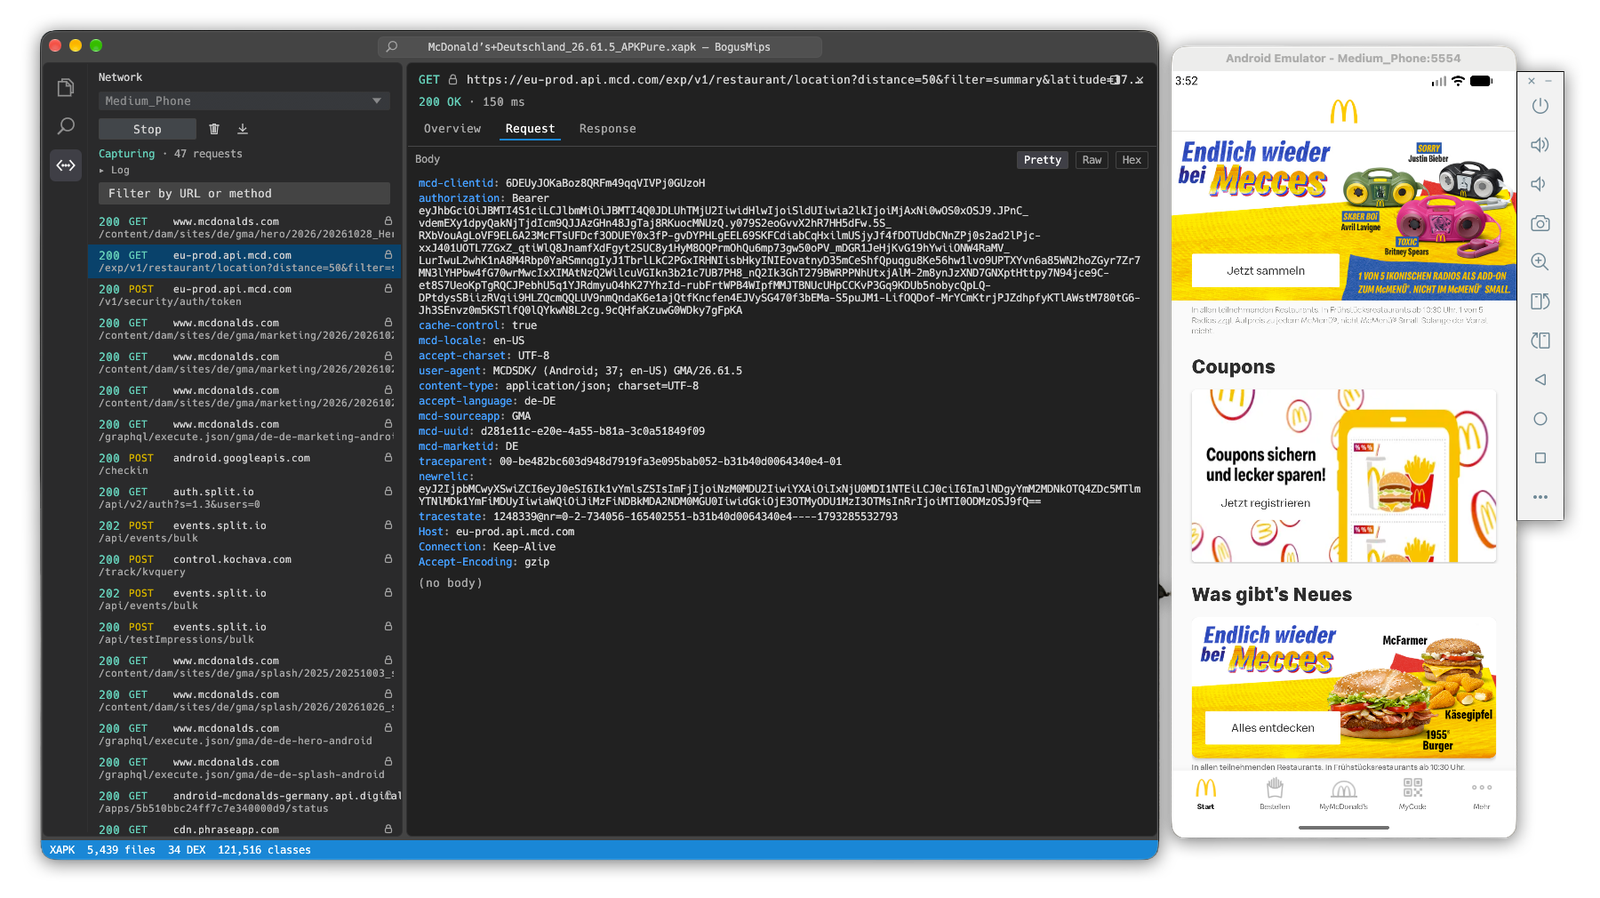
El descifrado HTTPS completo requiere una imagen de emulador rooteable (google_apis / aosp_atd, no google_apis_playstore), porque el CA del proxy debe instalarse como ancla de confianza del sistema. Al iniciar, BogusMips habilita adb root e instala su CA generado (un CA de corta duración, por sesión, en formato PEM) en los almacenes de confianza del sistema y de Conscrypt (APEX). En Android 14+ (API 34+), esos almacenes residen en espacios de nombres de montaje por proceso, por lo que el CA se coloca en un directorio overlay — reetiquetado con el contexto SELinux system_security_cacerts_file (tanto los archivos como el directorio, o se deniega el acceso a las apps) — y se monta mediante bind sobre los almacenes en el espacio de nombres de montaje de cada proceso a través de nsenter. La app objetivo se instala y se lanza después de esto, de modo que se bifurca de nuevo y su HTTPS con el almacén de confianza del sistema se descifra. Los certificados hoja por host son de corta duración y se envían sin el CA en la cadena, para satisfacer a los clientes que aplican la validez máxima de certificado de 398 días.
Advertencias — lo que no se puede descifrar:

