Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
unicorn_pe — Emula la ejecución de PE de Windows usando el motor Unicorn para el análisis de malware, desempaquetado de binarios empaquetados y descifrado de cadenas e importaciones de VMProtect. | Kitploit
Herramientas/GitHubGitHub/hzqst/unicorn_pe
Análisis Dinámico (Sandboxing)ExplotaciónIngeniería InversaFuzzingAnálisis de MalwareAnálisis de BinariosArchived
GitHubhzqst/unicorn_pe

unicorn_pe

Emula la ejecución de PE de Windows usando el motor Unicorn para el análisis de malware, desempaquetado de binarios empaquetados y descifrado de cadenas e importaciones de VMProtect.

Ver Repositorio
92720647hace 10 mesesAún no revisado
Compartir

Unicorn PE

Unicorn PE es un proyecto/framework de instrumentación basado en unicorn diseñado para emular la ejecución de código de archivos PE de Windows, especialmente aquellos empaquetados.

  • Este proyecto está archivado y ya no recibe mantenimiento. Se recomienda sogen como sucesor.

Características

Volcar la imagen PE desde la memoria de emulación a un archivo, corregir la tabla de importaciones, descifrar cadenas de VMProtect, descifrar importaciones de VMProtect.

Soporte parcial para excepciones. (solo #DB y #BP)

Mostrar desensamblado para todas las instrucciones que se ejecutan.

Actualizar BlackBone a la última versión (2020.4.5).

TODO

Característica: x86 (prioridad baja) -- 0%

Compilación

Visual Studio 2017 o 2019

Abrir unicorn_pe.sln con Visual Studio

Compilar el proyecto "unicorn_pe" como x64/Release o x64/Debug. (Sin soporte x86 por ahora)

Uso

unicorn_pe (nombre de archivo o ruta de archivo) [-k para emulación de controlador en modo kernel] [-disasm para mostrar desensamblado] [-dump para volcado binario] [-packed para binario empaquetado] [-boundcheck para verificación de límites de acceso a memoria, puede ralentizar la ejecución]

Programación

...por documentar

Capturas

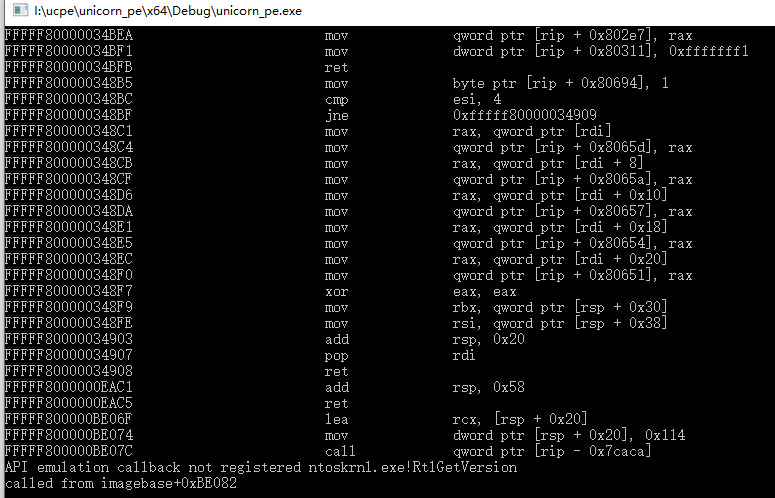
controlador original

1

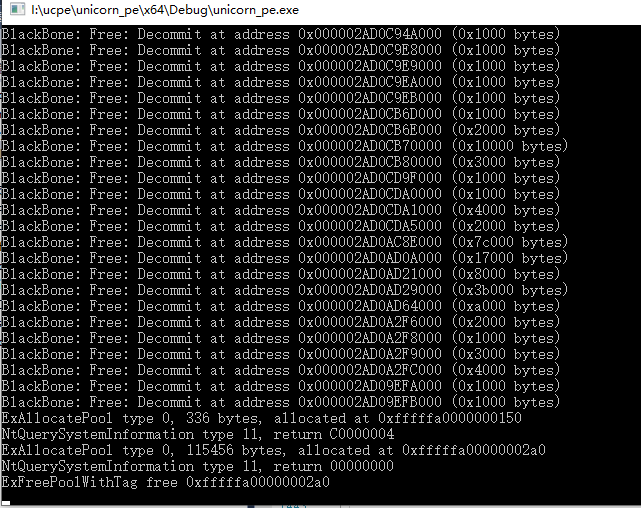
controlador empaquetado con vmprotect

2

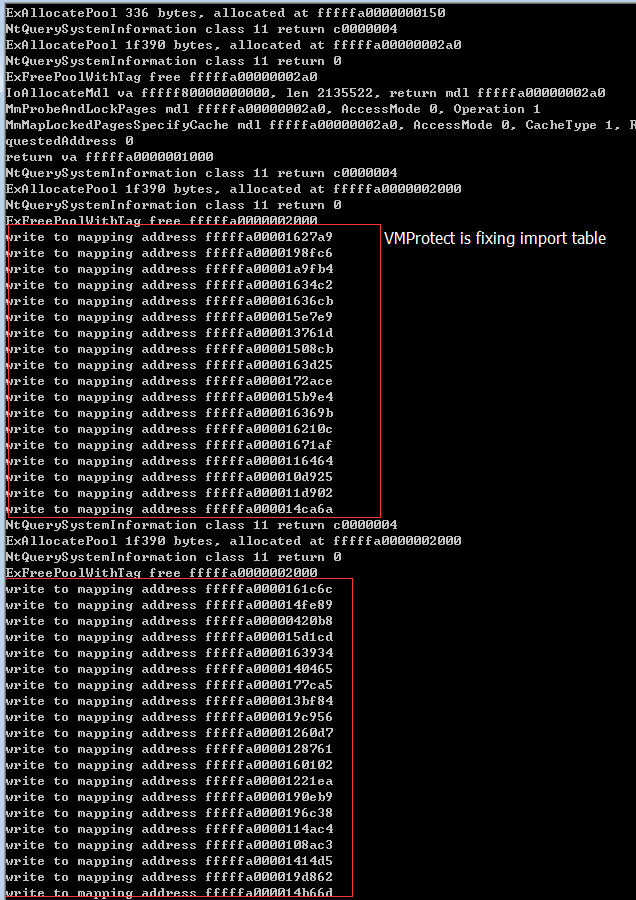
vmprotect corrigiendo la IAT cifrada

3

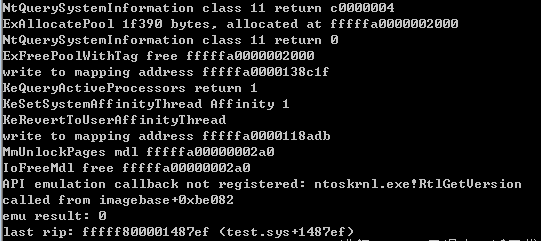
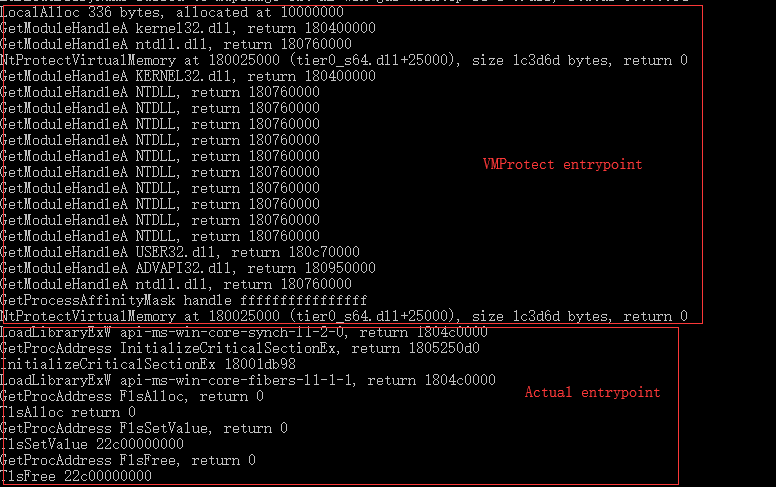
vmprotect regresa al punto de entrada original

4

DLL empaquetada con vmprotect, emulación completa en modo usuario.

4

Licencia

Este software se publica bajo la Licencia MIT, consulte LICENSE.

Dependencias

Se realizó una modificación de https://github.com/DarthTon/Blackbone para el mapeo manual de PE.

https://github.com/unicorn-engine/unicorn para la emulación.

https://github.com/aquynh/capstone para el desensamblado.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →