Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ivanti-Connect-Secure-Logs-Parser — Un script de Python para examinar los registros de eventos de Ivanti Secure Connect (ICS), diseñado para respaldar investigaciones sobre las vulnerabilidades CVE-2025-0282, CVE-2023-46805 y CVE-2024-21887. | Kitploit
Herramientas/GitHubGitHub/hexastrike/ivanti-connect-secure-logs-parser
Análisis de VulnerabilidadesAnálisis ForenseForensia DigitalInteligencia de AmenazasRespuesta a IncidentesAnálisis de Registros
GitHubhexastrike/ivanti-connect-secure-logs-parser

Ivanti-Connect-Secure-Logs-Parser

Un script de Python para examinar los registros de eventos de Ivanti Secure Connect (ICS), diseñado para respaldar investigaciones sobre las vulnerabilidades CVE-2025-0282, CVE-2023-46805 y CVE-2024-21887.

Ver Repositorio
5140hace 1 añoAún no revisado
Compartir

Analizador de registros de Ivanti Secure Connect

Este repositorio proporciona un script de Python diseñado para convertir archivos de registro .vc0 de Ivanti Secure Connect al formato CSV para informática forense digital y respuesta a incidentes. En particular, el analizador:

  • Extrae marcas de tiempo de los archivos de registro de Ivanti (especialmente de los archivos .vc0).
  • Convierte estas marcas de tiempo hexadecimales en cadenas de fecha/hora legibles para humanos.
  • Convierte las entradas de registro en un CSV legible.
  • Asigna el código de mensaje de cada registro a un tipo de mensaje descriptivo y a un texto de mensaje, basándose en un CSV de referencia.

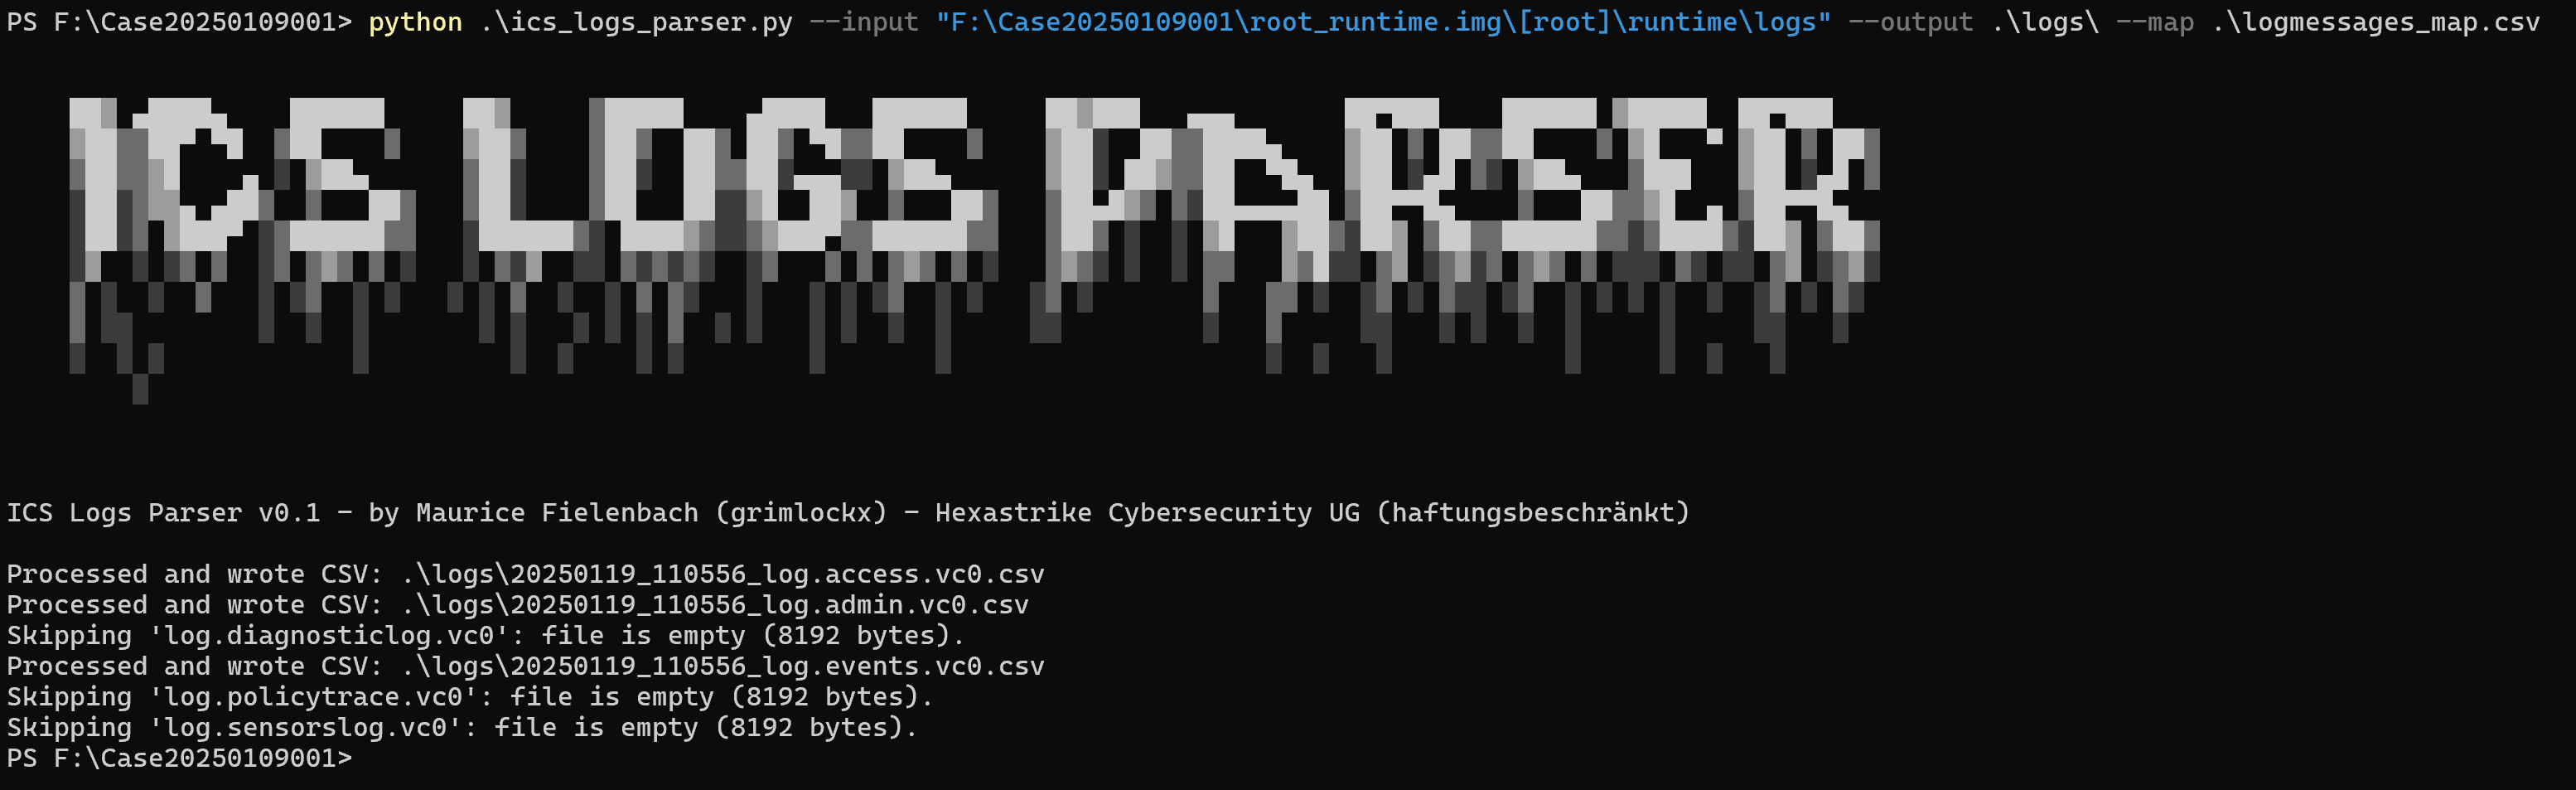
Ejemplo de uso del script

La herramienta se desarrolló originalmente mientras se investigaba CVE-2025-0282 (una vulnerabilidad de ejecución remota de código no autenticada que afecta a ciertos dispositivos de Ivanti). Los informes de Mandiant y de otros indican que los actores de amenazas pueden eliminar o alterar las entradas de registro para ocultar sus actividades. Al analizar e interpretar estos archivos .vc0, los investigadores pueden detectar más fácilmente evidencias de compromiso, eliminaciones inusuales u otro comportamiento sospechoso.
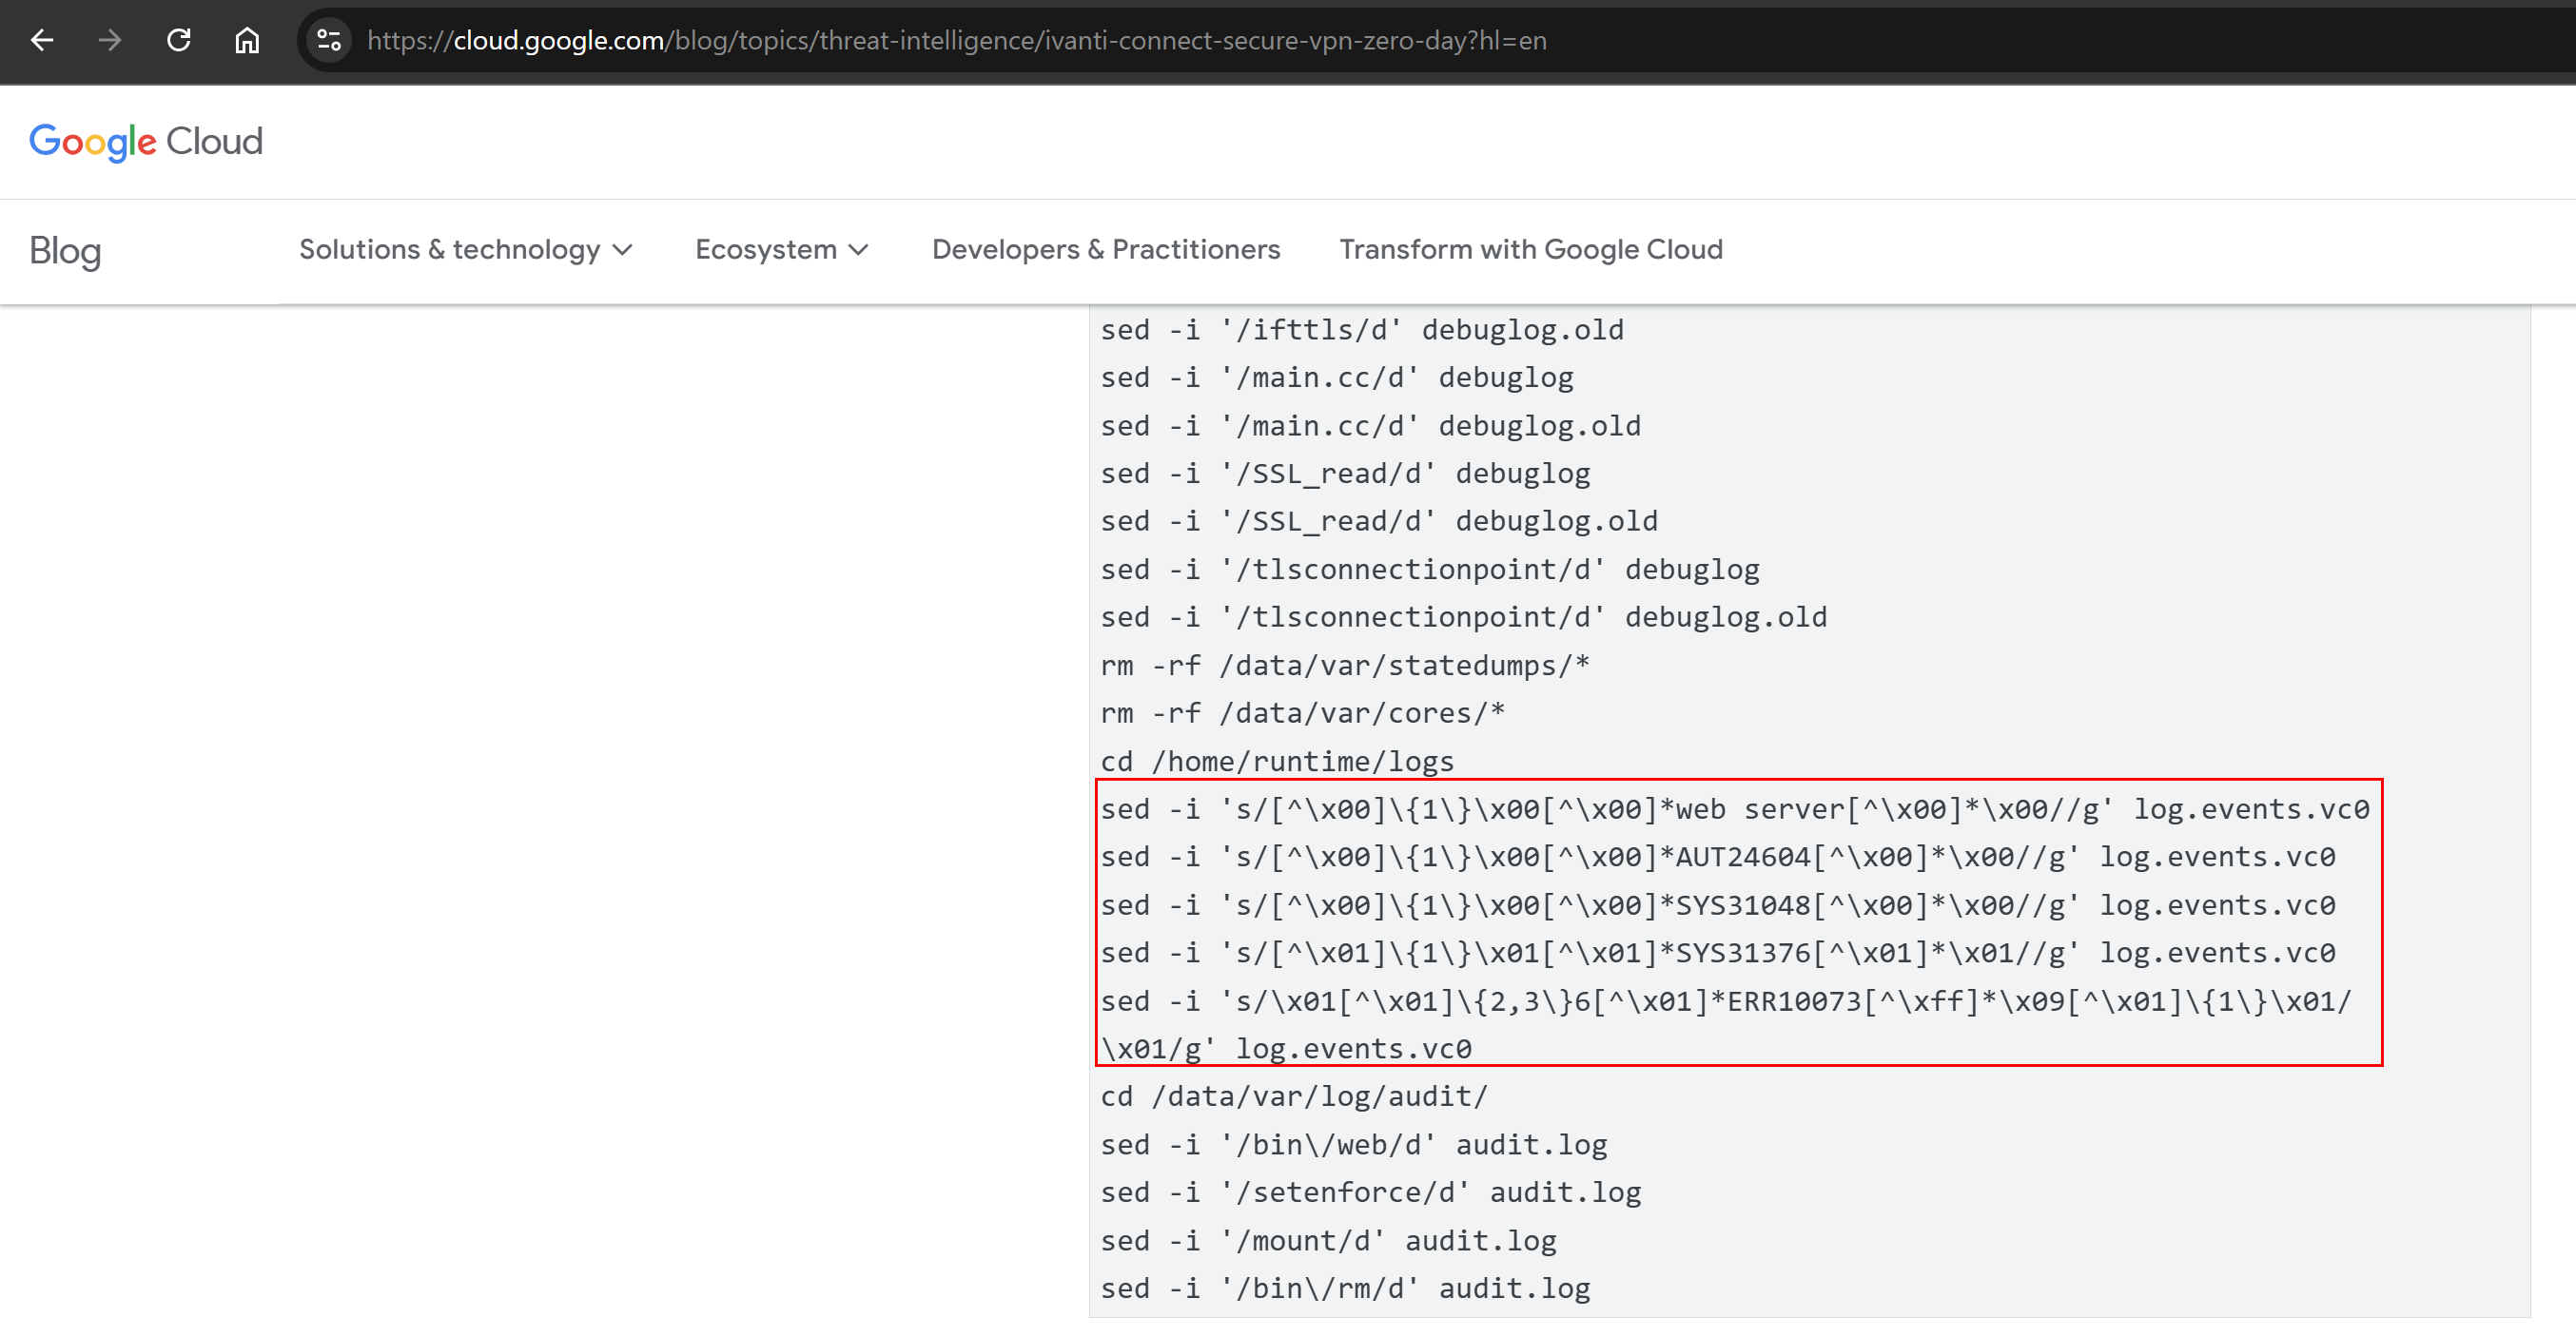
Actor de amenazas eliminando entradas de registro de eventos

Durante múltiples intervenciones de respuesta a incidentes que involucran a Ivanti Secure Connect, se descubrió que ciertos dispositivos presentaban registros incompletos o manipulados: algunos no mostraban ninguna entrada hasta que se detectó la explotación de CVE-2025-0282 y se reinició el dispositivo. Además, las comprobaciones de integridad integradas, que normalmente se ejecutan cada dos horas, pueden ser deshabilitadas o alteradas por un atacante. Al convertir los archivos .vc0 a un formato CSV más fácil de usar, esta herramienta ayuda a los investigadores a identificar anomalías, como entradas de registro faltantes, intentos de autenticación inesperados y posibles señales de manipulación de datos.
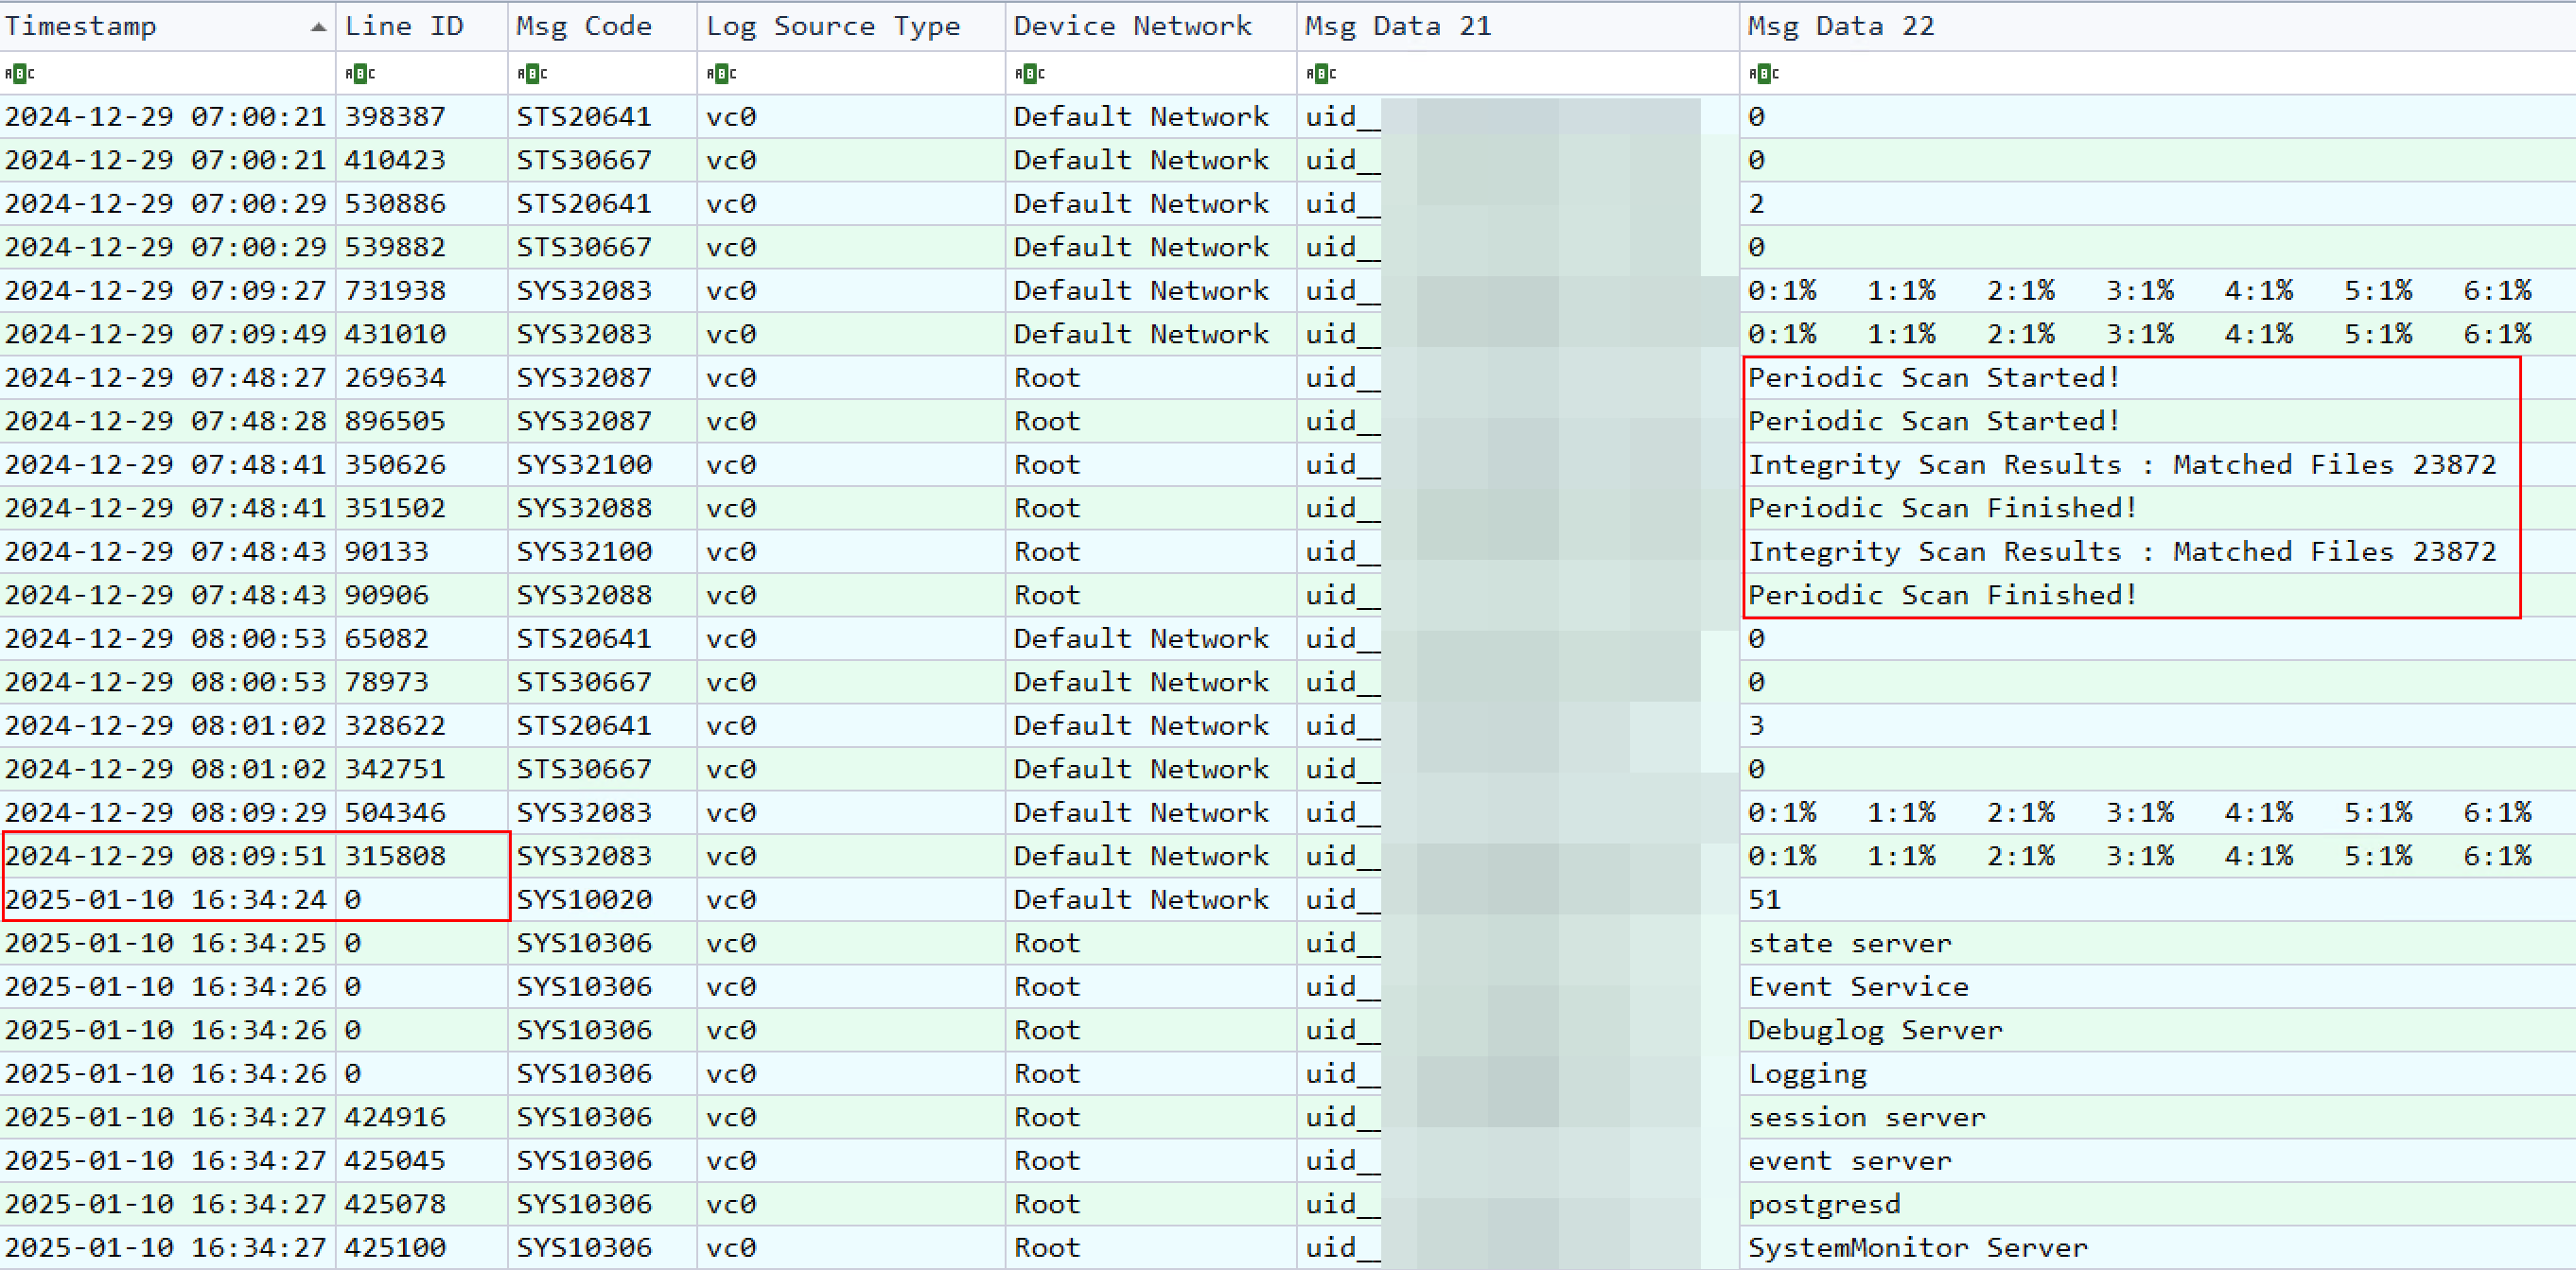
Registros faltantes detectados

Uso

PS F:\Case20250109001> python .\ics_logs_parser.py -h
usage: ics_logs_parser.py [-h] --input INPUT --output OUTPUT --mapfile MAPFILE

Process .vc0 files and convert them to .csv files.

options:
  -h, --help         show this help message and exit
  --input INPUT      Directory containing .vc0 files
  --output OUTPUT    Directory to save .csv files
  --mapfile MAPFILE  CSV file mapping [MessageCode, MessageType, Description]

Ejemplo

python .\ics_logs_parser.py --input "F:\Case20250109001\root_runtime.img\[root]\runtime\logs" --output .\logs\ --map .\logmessages_map.csv
  • --input: Directorio que contiene los archivos de registro .vc0 extraídos de Ivanti Secure Connect.
  • --output: Directorio donde se guardarán los archivos CSV.
  • --mapfile: Archivo CSV que asigna cada código de mensaje a un tipo de mensaje y una descripción.
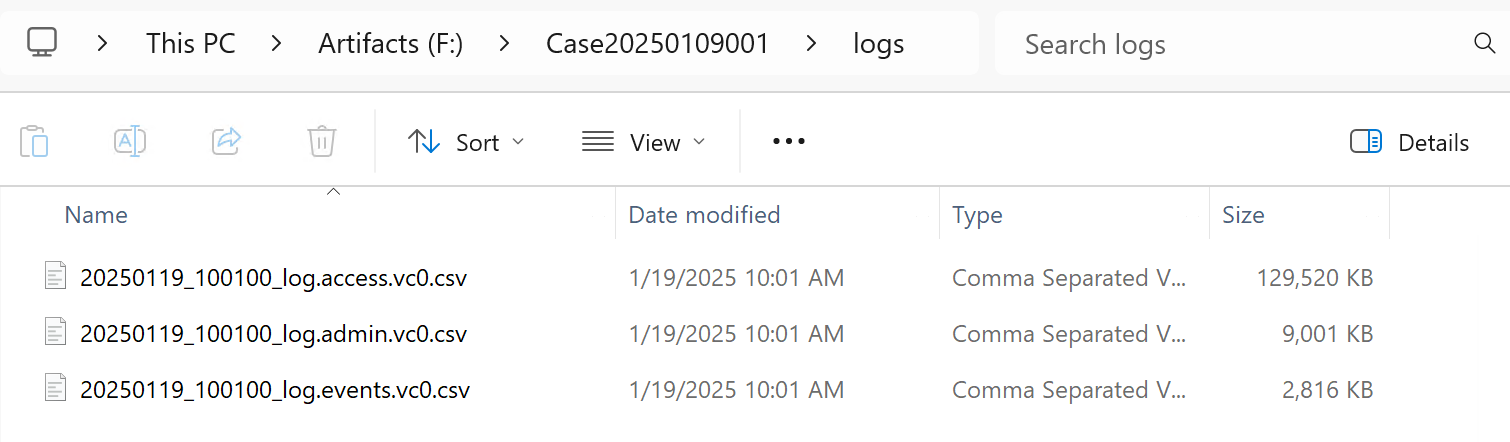
Archivos de registro convertidos

Códigos de mensaje

logmessages_map.csv almacena los códigos de mensaje conocidos y sus correspondientes tipos y descripciones de mensaje. Si bien esta lista (obtenida de la documentación pública de Ivanti y de investigaciones de la comunidad) es extensa, es posible que no incluya todos los códigos de mensaje existentes. Recomendamos a los usuarios revisar o personalizar la asignación según sea necesario para su entorno. Consulte la sección de Recursos para ver las referencias originales.

Marcas de tiempo

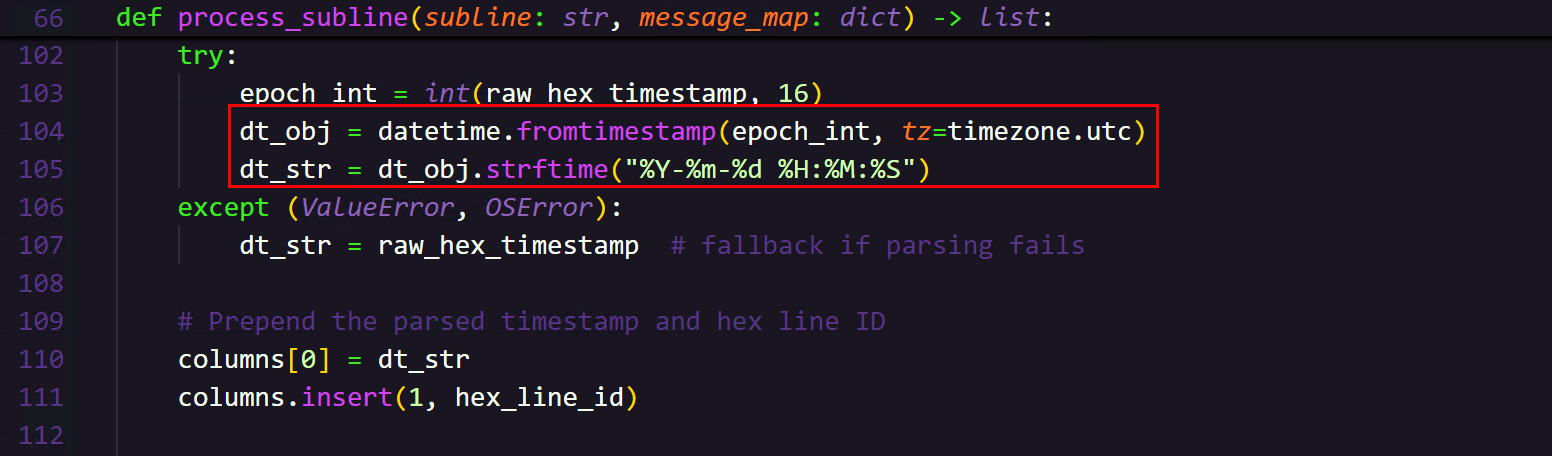
De forma predeterminada, las marcas de tiempo se convierten a UTC. Si necesita localizarlas o formatearlas de otra manera, puede modificar la llamada a datetime.fromtimestamp(...) en la función process_subline().
Archivos de registro convertidos

Contacto

Si tiene preguntas, sugerencias o necesita ayuda, no dude en contactarnos en [email protected].

Recursos

  • https://github.com/SeizeCyber/Ivanti-Secure-Connect-Logs-Parser
  • https://help.ivanti.com/ps/legacy/PPS/9.1Rx/9.1R9/Pulse-Policy-Secure-Error-Message-Guide.pdf
  • https://cloud.google.com/blog/topics/threat-intelligence/ivanti-connect-secure-vpn-zero-day?hl=en
  • https://community.opentext.com/cyberres/arcsight/f/discussions/249775/juniper-vpn-logging---found-document-outlining-juniper-event-ids-and-formats

Agradecimientos

  • David Abrgel por el concepto original del analizador ICS en PowerShell y especialmente por sus exhaustivas sustituciones de caracteres no imprimibles en su script de PowerShell.
  • Jeff Hochberg por recopilar los códigos de mensaje.
  • Mandiant y otros por sus avisos públicos sobre CVE-2025-0282.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →