
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
c2-cloud — C2 Cloud es un robusto framework C2 basado en web, diseñado para simplificar la vida de los testers de penetración. Permite un acceso fácil a backdoors comprometidas, similar a acceder a una instancia EC2 en la nube de AWS. Puede gestionar varias sesiones de backdoor simultáneas con una interfaz fácil de usar. | Kitploit
Herramientas/GitHubGitHub/govindasamyarun/c2-cloud
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsGeneración de PayloadsPost-ExplotaciónComando y ControlRed TeamingHerramienta de Acceso Remoto
GitHub
govindasamyarun/c2-cloud

c2-cloud

Ver Repositorio
1282040hace 2 añosRevisado por Kitploit

Acerca de

C2 Cloud es un robusto framework C2 basado en web, diseñado para simplificar la vida de los testers de penetración. Permite un acceso fácil a backdoors comprometidas, similar a acceder a una instancia EC2 en la nube de AWS. Puede gestionar varias sesiones de backdoor simultáneas con una interfaz fácil de usar.

Compartir

Acerca del Proyecto

C2 Cloud es un robusto framework de C2 basado en web, diseñado para simplificar la vida de los testers de penetración. Permite un fácil acceso a backdoors comprometidos, como acceder a una instancia de EC2 en la nube de AWS. Puede gestionar varias sesiones simultáneas de backdoor con una interfaz fácil de usar.

C2 Cloud es de código abierto. Los analistas de seguridad pueden realizar simulaciones con confianza, obteniendo experiencia valiosa y contribuyendo a la postura de defensa proactiva de sus organizaciones.

Soporte de shells reversos:

  1. TCP reverso
  2. HTTP reverso
  3. HTTPS reverso (configúrelo detrás de un LB)
  4. Telegram C2

Demo

Recorrido por C2 Cloud: https://youtu.be/hrHT_RDcGj8
Simulación de ransomware usando C2 Cloud: https://youtu.be/LKaCDmLAyvM
Telegram C2: https://youtu.be/WLQtF4hbCKk

Características Clave

🔒 Acceso desde cualquier lugar: Llega a C2 Cloud desde cualquier ubicación.
🔄 Múltiples sesiones de backdoor: Gestiona y soporta múltiples sesiones sin esfuerzo.
🖱️ Acceso a backdoor con un clic: Navega a los backdoors sin problemas con un simple clic.
📜 Mantenimiento del historial de sesiones: Realiza un seguimiento y conserva el historial completo de comandos y respuestas para un análisis exhaustivo.

Stack Tecnológico

🛠️ Flask: Sirve tráfico web y API, facilitando solicitudes HTTP(s) reversas.
🔗 TCP Socket: Sirve solicitudes TCP reversas para funcionalidad mejorada.
🌐 Nginx: Enruta el tráfico sin esfuerzo entre los sistemas web y backend.
📨 Redis PubSub: Actúa como un robusto intermediario de mensajes para una comunicación fluida.
🚀 Websockets: Proporciona actualizaciones en tiempo real a los clientes del navegador para una experiencia de usuario mejorada.
💾 Postgres DB: Garantiza almacenamiento persistente para una continuidad sin interrupciones.
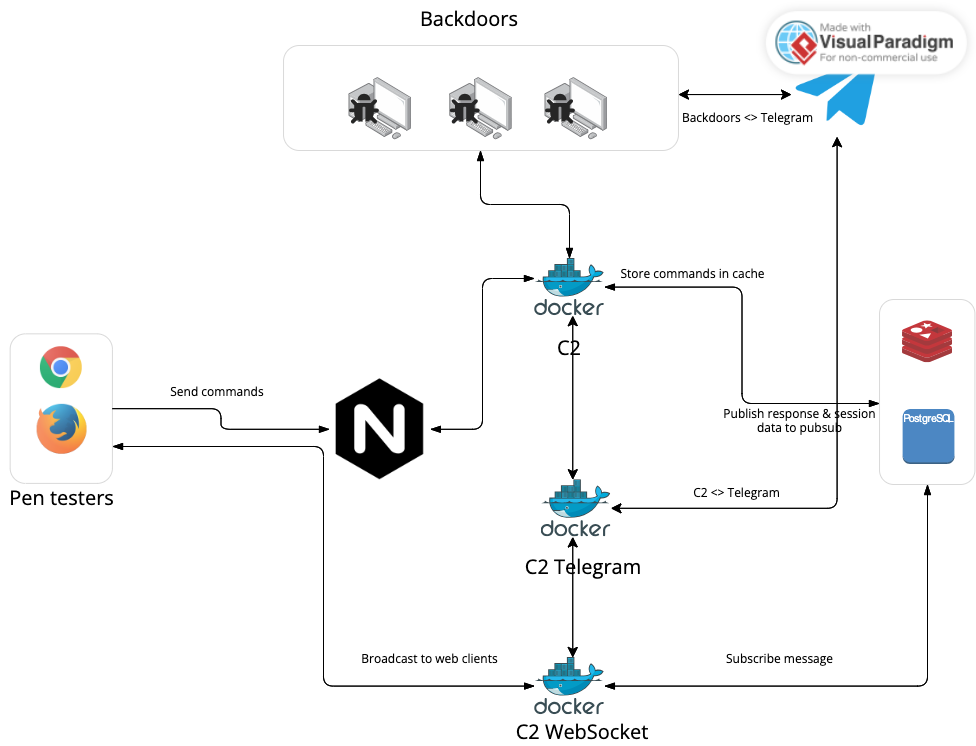
Arquitectura

c2_cloud_architecture_diagram

Configuración de la aplicación

  • Puerto de gestión: 9000
  • Puerto HTTP reverso: 8000
  • Puerto TCP reverso: 8888
  1. Clona el repositorio
  2. Opcional: Actualiza chait_id, bot_token en c2-telegram/config.yml
  3. Ejecuta docker-compose up -d para iniciar los contenedores Nota: El servicio c2-api no se iniciará hasta que la base de datos esté inicializada. Si recibes errores 500, inténtalo de nuevo después de un tiempo.

Créditos

Inspirado en Villain, un C2 basado en CLI desarrollado por Panagiotis Chartas.

Licencia

Distribuido bajo la Licencia MIT. Consulta LICENSE para más información.

Contacto

  • LinkedIn
  • Twitter
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







