
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-47423-dompurify-xss-detector — Escáner basado en Go que detecta la evasión del sanitizador DOMPurify (CVE-2026-47423) mediante fingerprinting lógico en paquetes JavaScript de producción minificados, identificando configuraciones de etiquetas permitidas sin parchear. | Kitploit
Herramientas/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
Análisis EstáticoEscáneres de VulnerabilidadesExplotaciónSeguridad WebPruebas de Penetración
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

Escáner basado en Go que detecta la evasión del sanitizador DOMPurify (CVE-2026-47423) mediante fingerprinting lógico en paquetes JavaScript de producción minificados, identificando configuraciones de etiquetas permitidas sin parchear.

Ver Repositorio
38hace 5 mesesAún no revisado
Compartir

Herramienta de detección de bypass de sanitizador para DOMPurify < 3.4.5 (Go)

Un escáner ligero y de alto rendimiento escrito en Go para detectar despliegues en producción de DOMPurify vulnerables a un bypass completo del sanitizador mediante la falla lógica de re-clonación de <selectedcontent>.

En lugar de depender de comentarios del código fuente fácilmente eliminables o de variables de versión, esta herramienta realiza un fingerprinting lógico sobre los bundles JavaScript de producción minificados para identificar diseños de etiquetas permitidas sin parchear.

Resumen de la vulnerabilidad

En las versiones de DOMPurify hasta la 3.4.4, el elemento <selectedcontent> estaba permitido por defecto. Esto introduce una falla lógica en la que los navegadores Chromium/WebKit actualizan y re-clonan el subárbol <selectedcontent> después de que DOMPurify ya haya ejecutado su pasada de sanitización, lo que conduce a un bypass absoluto de XSS cuando la carga útil se inyecta en el DOM en vivo.
Características

  • Independiente del framework (funciona con estructuras de bundles de React, Vue, Angular o Vanilla JS)
  • Parseo automatizado de activos JavaScript dinámicos desde rutas raíz
  • Análisis estático insensible a mayúsculas/minúsculas en código de producción compilado

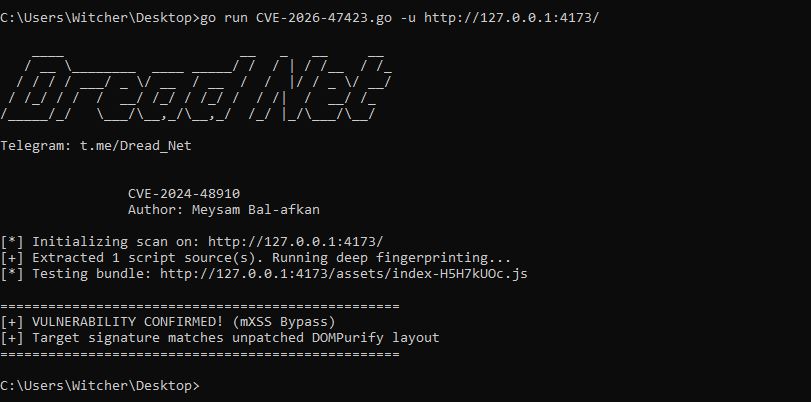
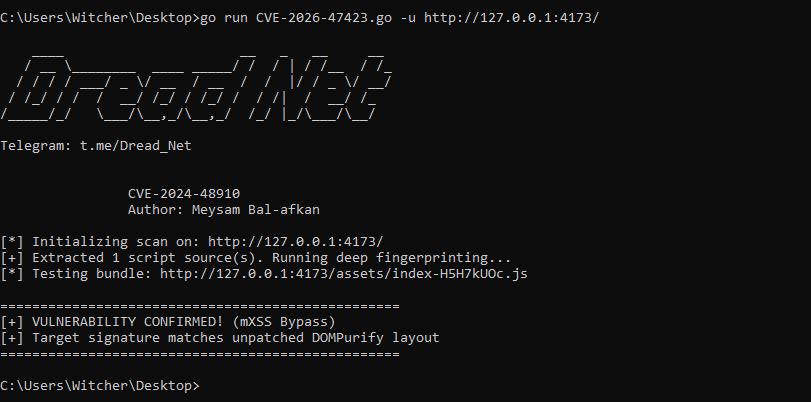
Prueba de concepto

Exploit Output Screenshot

Uso

# Clone the repository
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# Run against a target using parameters
go run CVE-2026-47423.go -u https://example.com

Remediación

Actualice dompurify a la versión 3.4.5 o superior a través de su gestor de paquetes:

npm install [email protected]

Si no es posible realizar una actualización inmediata, bloquee manualmente la etiqueta en su configuración:

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





