Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AutoProber — Pila de automatización de sonda voladora para hackers de hardware, para descubrimiento de objetivos impulsado por agentes, mapeo de microscopio, movimiento CNC monitoreado por seguridad, revisión de sondas y prueba controlada de pines. | Kitploit
Herramientas/GitHubGitHub/gainsec/autoprober
Seguridad de Sistemas EmbebidosSeguridad IoTIngeniería InversaHacking de HardwarePruebas de PenetraciónSeguridad de Hardware
GitHubgainsec/autoprober

AutoProber

Pila de automatización de sonda voladora para hackers de hardware, para descubrimiento de objetivos impulsado por agentes, mapeo de microscopio, movimiento CNC monitoreado por seguridad, revisión de sondas y prueba controlada de pines.

Ver Repositorio
3221944hace 7 mesesRevisado por Kitploit
Compartir
Sitio web

AutoProber

AutoProber es el stack de automatización de sondas voladoras para hackers de hardware, que le da a tu agente todo lo que necesita para pasar de "hay un nuevo objetivo en la placa" a sondear pines individuales de forma segura.
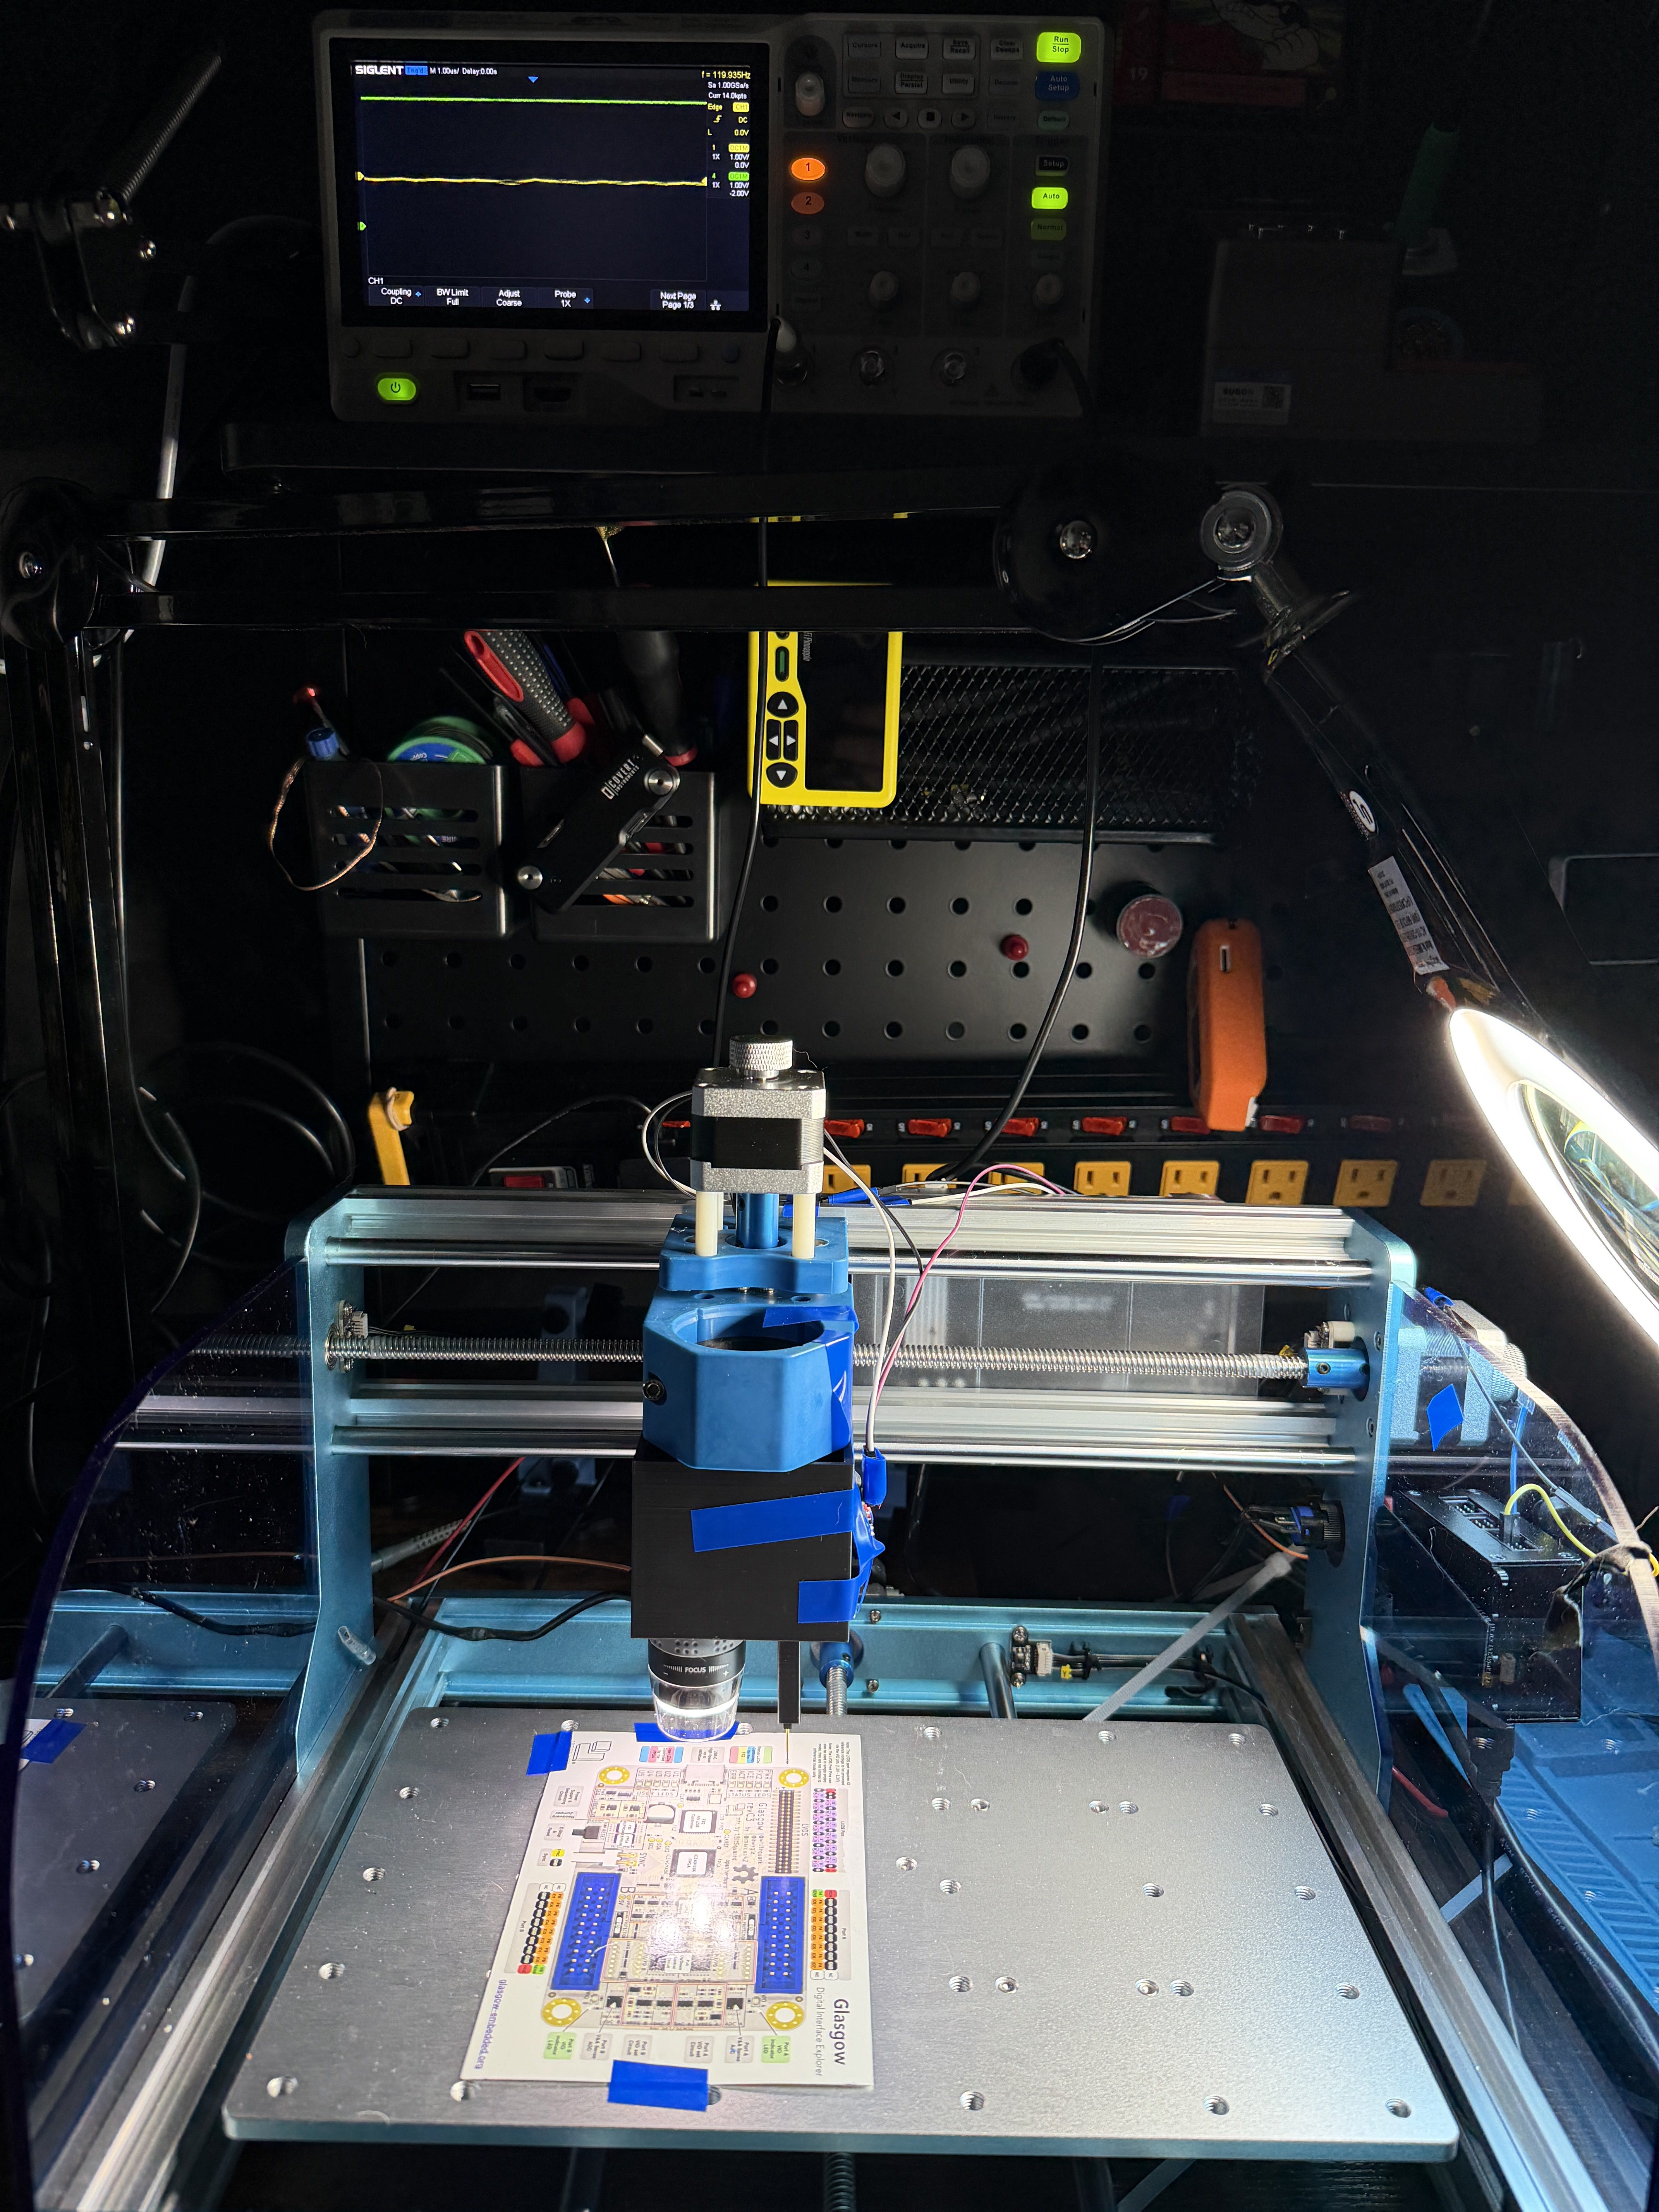
Ensamblaje de AutoProber

Video de demostración: https://gainsec.com/autoprober-demo-mp4/
Flujo

  1. Dile al agente que ingiera el proyecto.
  2. Conecta todo el hardware.
  3. Dile al agente que confirme que todas las piezas funcionan.

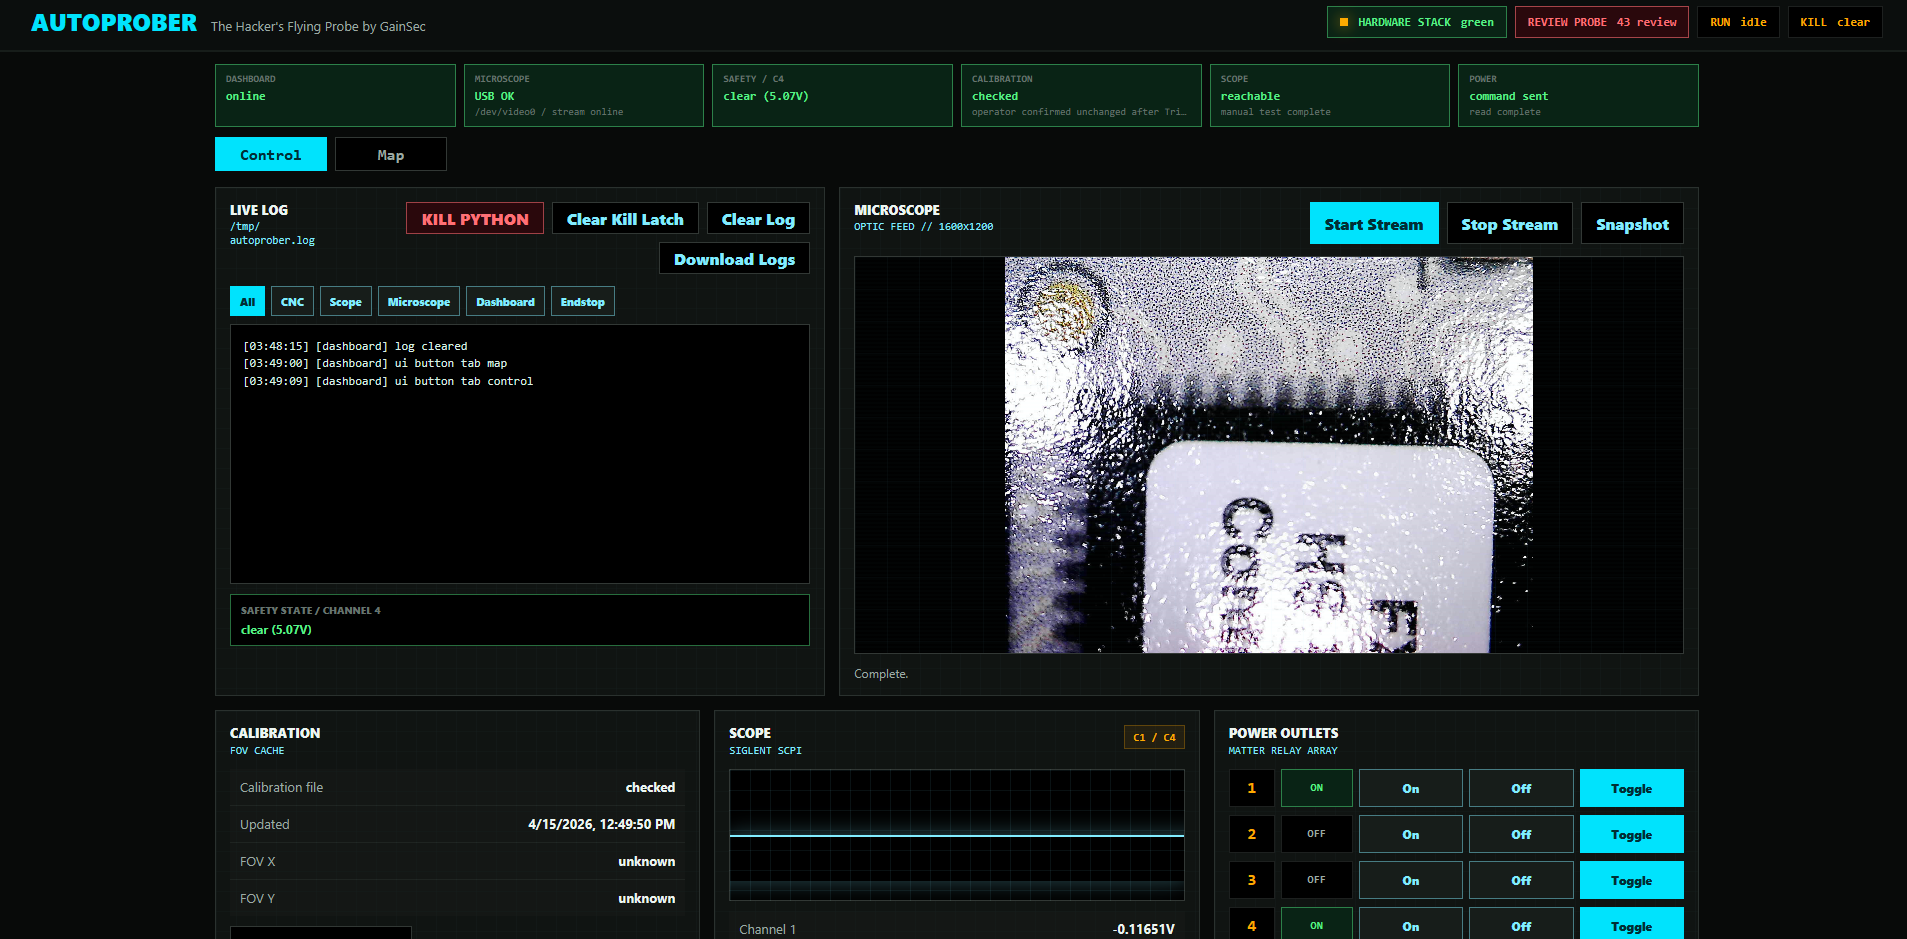
Parte superior del panel web de AutoProber

  1. Haz que ejecute el home y luego la calibración.
  2. Conecta la sonda personalizada y el cabezal del microscopio.
  3. Dile al agente que hay un nuevo objetivo en la placa.
  4. Encontrará dónde está el objetivo en la placa, luego tomará fotogramas individuales, manteniendo un registro de las XYZ mientras anota pads, pines, chips y otras características interesantes.

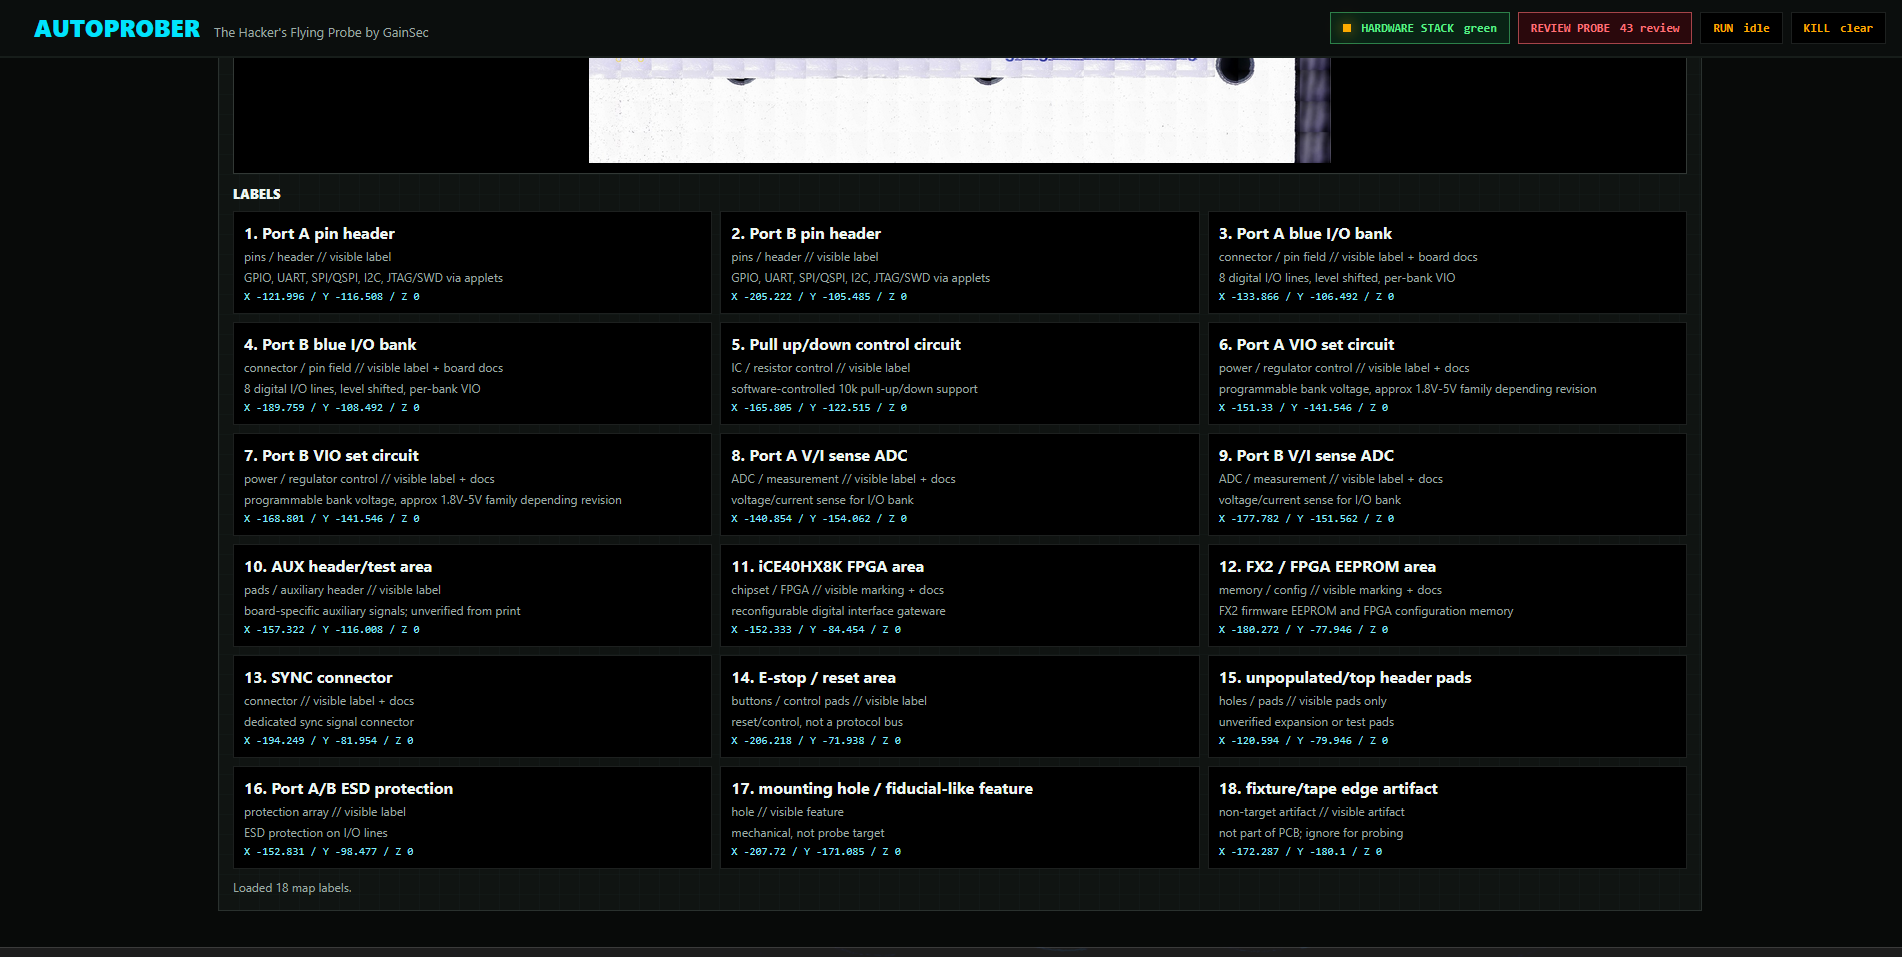
Etiquetas detectadas y características del objetivo

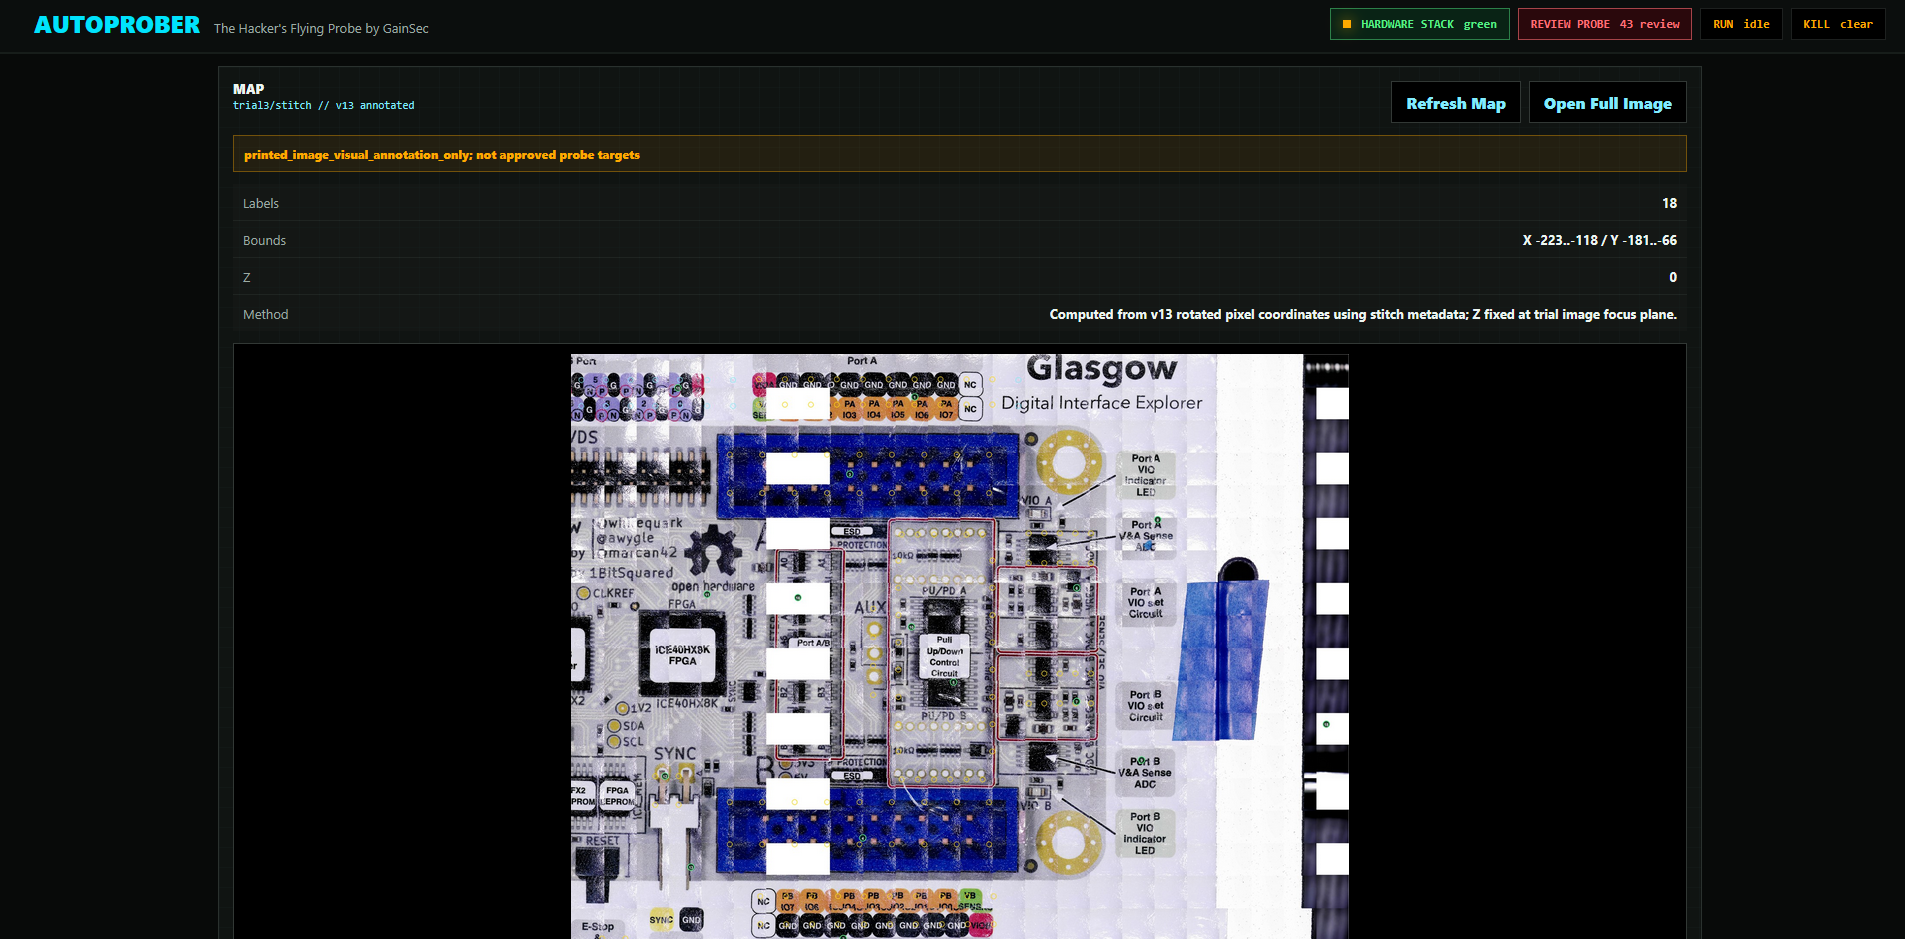
  1. Unirá los fotogramas y anotará el mapa, incluyendo pines y componentes interesantes que identificó.

Vista del mapa anotado

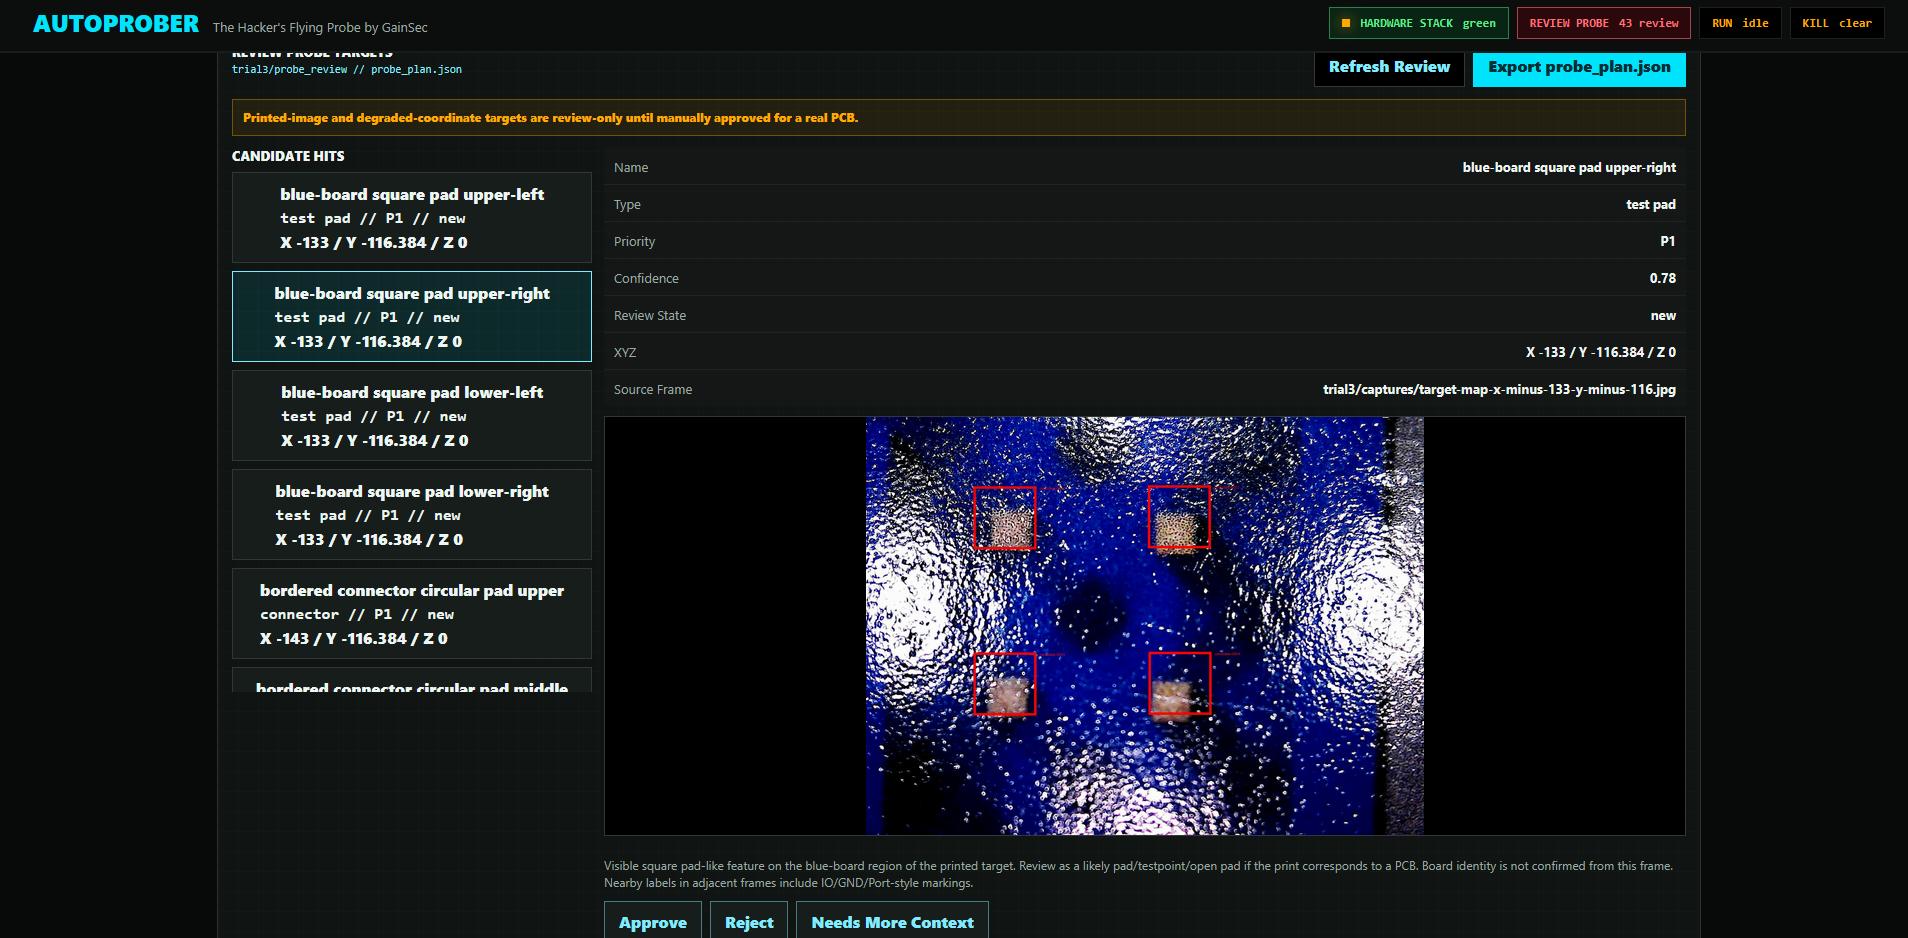
  1. Agregará objetivos de sonda al panel web para que los apruebes o rechaces.

Sección de revisión de sondas en el panel

  1. Sondeará los objetivos aprobados y reportará.

Todo el hardware puede controlarse a través del panel web, scripts de Python o el propio agente.
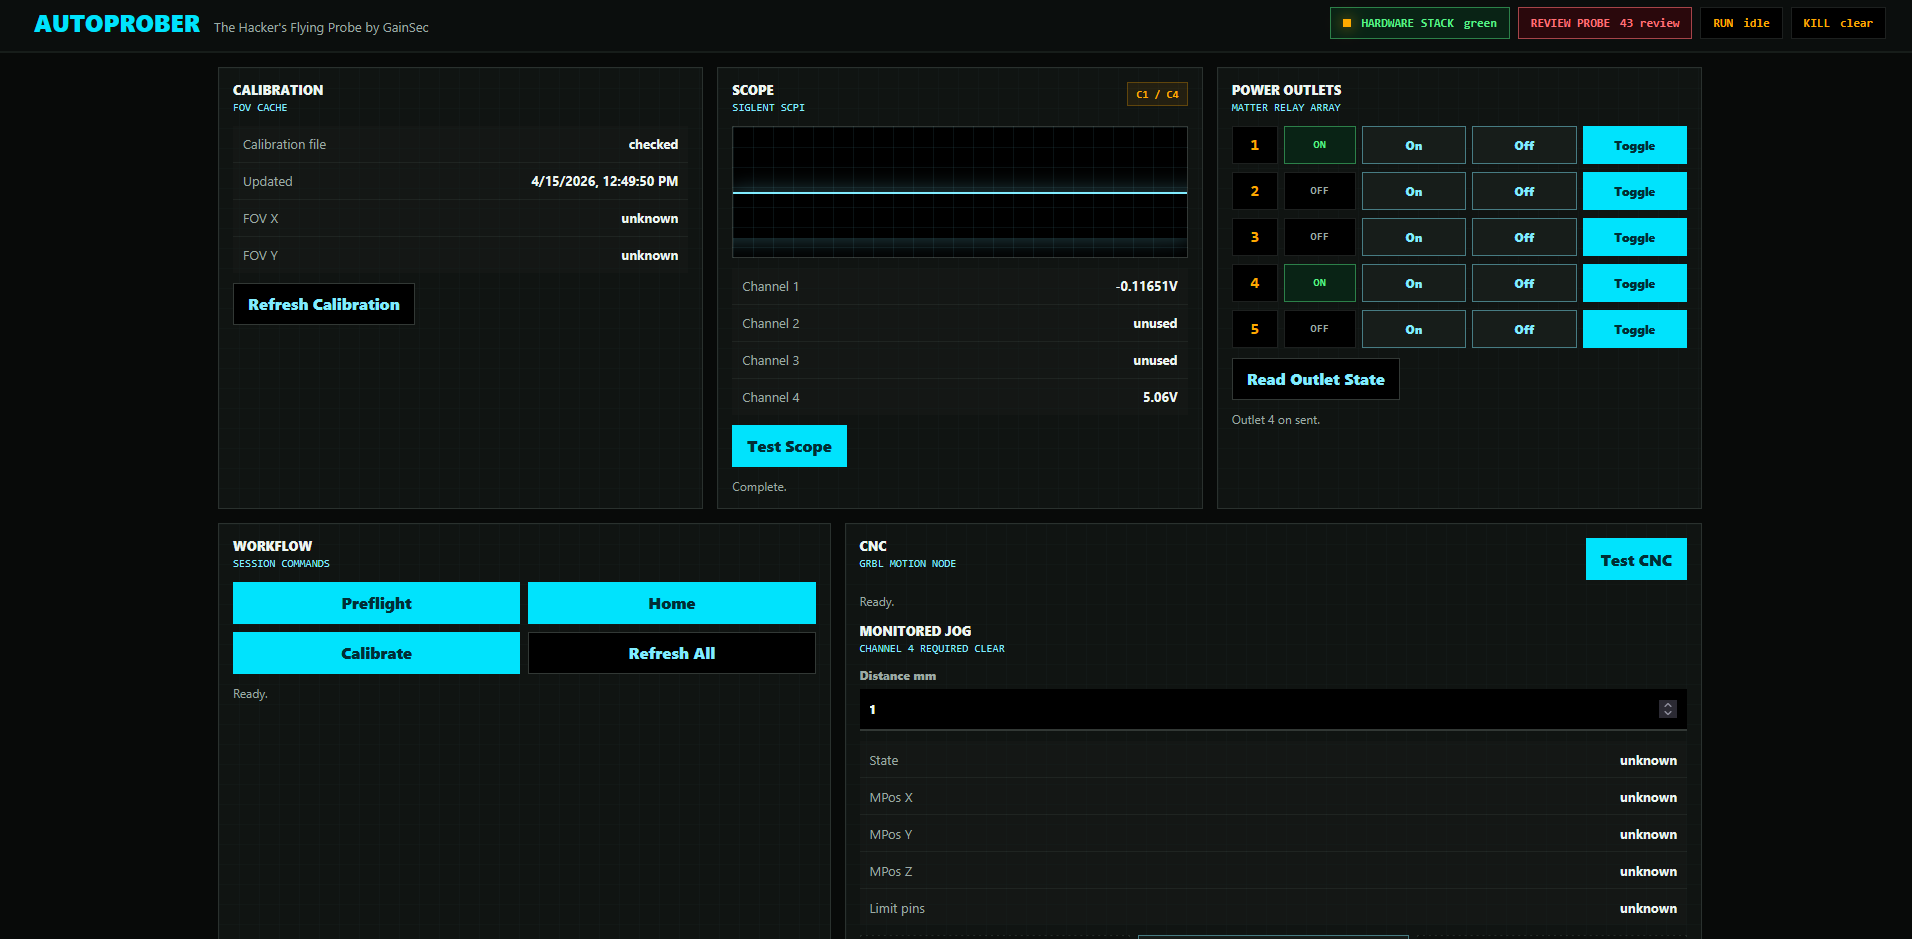
Controles manuales y paneles de hardware

Este repositorio es un candidato de lanzamiento autónomo con código fuente disponible. Contiene el código de control en Python, el panel, archivos CAD y la documentación necesaria para crear tu propio AutoProber.

Modelo de Seguridad

Este proyecto puede mover hardware físico. Trátalo como un sistema de control de máquinas, no como una aplicación web normal.

El diseño de seguridad requerido es:

  • Pn:P de GRBL es ignorado. El pin de sonda CNC no es un final de carrera de confianza.
  • El final de carrera de seguridad independiente se lee del Canal 4 del osciloscopio.
  • El Canal 4 debe monitorearse continuamente durante cualquier movimiento.
  • Cualquier disparo del Canal 4, voltaje ambiguo, alarma CNC o pin de límite real X/Y/Z es una condición de parada.
  • El agente/operador debe detenerse e informar. El movimiento de recuperación no es automático.

Lee docs/safety.md y docs/operations.md antes de ejecutar hardware.

Estructura del Repositorio

apps/                 Operator-facing scripts and Flask dashboard entrypoint
autoprober/           Reusable Python package for CNC, scope, microscope, logging, safety
dashboard/            Single-page web dashboard
docs/                 Architecture, device references, operations, and safety guidance
cad/                  Printable STL files for the current custom toolhead
config/               Example environment/configuration files
AGENTS.md             Agent/operator safety rules
LICENSE               PolyForm Noncommercial 1.0.0 license and commercial contact
pyproject.toml        Python project metadata
uv.lock               Locked Python dependency resolution

Stack de Hardware

La arquitectura probada del proyecto utiliza:

  • Controlador CNC compatible con GRBL estilo 3018 mediante serie USB
  • Microscopio USB servido por mjpg_streamer
  • Osciloscopio Siglent mediante LAN/SCPI para monitoreo de seguridad del Canal 4 y medición del Canal 1
  • Final de carrera óptico conectado a una fuente externa de 5V y al Canal 4 del osciloscopio
  • Enchufe controlado por red opcional para control de alimentación del laboratorio
  • Piezas actuales imprimibles del cabezal personalizado en cad/

Las suposiciones predeterminadas de tiempo de ejecución están documentadas en la documentación del dispositivo. Reemplázalas con tus propios ajustes de laboratorio antes de usar.

Para una lista de hardware orientada a compras, consulta docs/BOM.md.

Piezas de Referencia

Estas son las piezas o clases de piezas específicas utilizadas para el lanzamiento del prototipo. Verifica listados actuales, dimensiones, voltaje y compatibilidad de conectores antes de comprar.

Mi montaje:

  • Optical End Stop
  • USB Microscope
  • SainSmart Genmitsu 3018-PROVer V2
  • Matter Smart Power Strip, individually controlled AC outlets with 2 USB-A and 2 USB-C ports
  • Siglent SDS1104X-E Oscilloscope
  • Dupont wires
  • Pen spring or similar light compression spring
  • 3D printer for the printable toolhead parts in cad/

Opcional / intercambiable:

  • Universal Oscilloscope Probes
  • USB power brick, 5V
  • USB 2.0 pigtail cable

Arquitectura del Hardware

flowchart LR
    Operator[Operator] --> Dashboard[Web Dashboard]
    Dashboard --> Apps[Python Apps]
    Apps --> CNC[GRBL CNC over USB serial]
    Apps --> Microscope[USB Microscope via mjpg-streamer]
    Apps --> Scope[Oscilloscope over LAN / SCPI]
    Apps --> Outlet[Optional LAN Power Outlet]

    Endstop[Optical Endstop] --> ScopeC4[Scope C4 Safety Voltage]
    Pogo[Pogo Measurement] --> ScopeC1[Scope C1 Measurement]
    ScopeC4 --> Apps
    ScopeC1 --> Apps

Arquitectura de Tiempo de Ejecución

flowchart TD
    Preflight[Preflight] --> SafetyCheck{Channel 4 clear?}
    SafetyCheck -- no --> Stop[STOP State]
    SafetyCheck -- yes --> Motion[Monitored Motion]
    Motion --> Monitor[EndstopMonitor thread >= 10 Hz]
    Monitor --> C4{C4 clear?}
    C4 -- yes --> Capture[Microscope Capture]
    C4 -- no --> FeedHold[Immediate feed hold]
    FeedHold --> Stop
    Capture --> Stitch[Stitch / Map]
    Stitch --> Review[Manual Probe Review]
    Review --> Approved{Approved target and measured probe offset?}
    Approved -- no --> Stop
    Approved -- yes --> Probe[Bounded probe motion]

Estado STOP

stateDiagram-v2
    [*] --> Running
    Running --> STOP: C4 triggered / C4 fault / CNC alarm / real limit pin
    STOP --> Report: log voltage, status, action
    Report --> WaitForOperator: no automatic recovery motion
    WaitForOperator --> Running: operator explicitly clears condition

Inicio Rápido

Instalar dependencias:

uv sync

Iniciar el panel en un host de hardware configurado:

PYTHONPATH=. python3 apps/dashboard.py

El panel usa el puerto 5000 por defecto.

Configuración

Empieza desde config/autoprober.example.env. No publiques IPs específicas del laboratorio, nombres de host, credenciales, archivos de calibración o imágenes de objetivos capturadas a menos que tengas la intención de publicarlas.

Los valores importantes de tiempo de ejecución son configurables:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →